Win64/genkryptik.giia и Win32/RiskWare.HackTool.Agent.N: что это и как защититься от этих угроз
Win64/genkryptik.giia и Win32/RiskWare.HackTool.Agent.N — это две различные вредоносные программы, которые могут нанести вред вашему компьютеру и украсть ваши личные данные.
Win64/genkryptik.giia
Win64/genkryptik.giia — это так называемый троян, который может внедриться в ваш компьютер через зараженные электронные письма, загрузки файлов или просто через некачественные сайты.
Как только он установлен на вашем компьютере, он начинает мониторинг вашей деятельности и может собирать ваши личные данные, такие как пароли, номера кредитных карт и другую конфиденциальную информацию. Он также может заниматься майнингом криптовалюты на вашем компьютере, что может замедлить его работу.
Win32/RiskWare.HackTool.Agent.N
Win32/RiskWare.HackTool.Agent.N — это вредоносное ПО, которое обычно используется для взлома учетных записей и компьютерных систем. Оно может быть использовано хакерами для получения доступа к вашим файлам и конфиденциальной информации.
При заражении вашего компьютера, это вредоносное ПО может начать собирать информацию о сети и компьютерной системе, которую хакеры могут использовать для получения доступа к вашей учетной записи. Оно также может использоваться для шифрования файлов на вашем компьютере, так что вы не сможете получить к ним доступ без определенной пары ключей.
Как защититься от этих угроз
Существует несколько способов, как вы можете защититься от этих угроз:
Установите антивирусное программное обеспечение на ваш компьютер и обновляйте его регулярно. Антивирус поможет выявить и удалить любые вредоносные программы, которые могут быть установлены на вашем компьютере.
Не открывайте подозрительные электронные письма или файлы. Если вы не уверены, что файл безопасен, не открывайте его. Вы также можете сканировать файлы на вирусы до их открытия.
Используйте сложные и уникальные пароли для ваших учетных записей. Ваш пароль должен быть достаточно сложным, чтобы невозможно было угадать, и вы должны иметь уникальный пароль для каждой учетной записи.
Регулярно обновляйте операционную систему и программное обеспечение на вашем компьютере. Обновления содержат патчи безопасности, которые исправляют уязвимости вашей системы и предотвращают возможные атаки.
Используйте программное обеспечение для блокировки рекламы, которое может помочь избежать случайного нажатия на нежелательные ссылки.
Антивирус ругается по поводу файла Win32/RiskWare.HackTool.Agent.N, вирус ли это вообще или обычный кряк?
Ахаха, лол.
«Программный код, который пишется с целью взлома определенных программных продуктов, классифицируется как HackTool, который еще называют «кряк».»
Источник: https://zillya.ua/ru/hacktool-tot-kto-lamaet-vse
RiskWare — означает, что антивирус не может сказать, что это. Поэтому относит файл в категорию «риска». Был бы троян, он бы так и написал.
Уведомление о трояне выглядит примерно так: Win32/Trojan.Crypt
Win32/RiskWare.HackTool.Agent.N Потенциально опасный файл, может обнаруживаться при использовании активаторов, кряков, инструментов взлома ПО.
Находится антивирусом ESET NOD32, например в установочных файлах пиратского софта.
Win32 — данное приложение разработано под платформу Windows.
RiskWare — означает легальные программы, которые используются для несанкционированного доступа к ПК, удаления/шифрования данных и других действий. Пример — софт Radmin для удаленного управления компьютером, на основе которого создают сборки вирусов, основная задача которых — предоставить удаленный доступ к ПК.
HackTool — хакерская утилита, подразумевается ПО для активации популярного софта, которое может нарушить работу системы (из-за вмешательства в механизм активации программ/операционки).
Agent.N — внутреннее кодовое название угрозы.
Riskware hacktool agent n что это
Программный код, который пишется с целью взлома определенных программных продуктов, классифицируется как HackTool, который еще называют «кряк». От этого вредоносного ПО пользователь не ожидает каких-либо проблем, а, наоборот, очень часто прибегает к использованию HackTool, что крайне нежелательно. Такие действия помимо того, что незаконны, еще могут нести скрытую угрозу компьютеру, на который устанавливаются HackTool, поскольку неизвестно, какую цель преследовал создатель вредоносного ПО.
Использование и принцип действия утилит HackTool
К использованию HackTool прибегает все больше пользователей, стремящиеся почувствовать себя новоиспеченными хакерам, но их действия наносят, в основном, вред им самим. Например, воспользовавшись набором утилит World of Warcraft Hacktools, человек пытается взломать игру, но, установив это вредоносное ПО, он невольно создает рассадник «вирусов» на своем ПК, так как дальнейшие действия HackTool могут быть направлены на загрузку другого вредоносного ПО из Сети.
К вредоносному ПО такого типа можно отнести «HackTool:Win32/Keygen». Этот файл входит в состав взломщика Microsoft Office. Антивирус, если он установлен на Вашем компьютере, довольно четко распознает угрозу данного malware, о чем свидетельствует всплывающие окна следующего содержания: «Инструмент для взлома (HackTool) – генератор ключей для windows 32bit разрядности (Win32/Keygen)». Однако, помимо того, что этот файл на самом деле незаконно взламывает продукт компании Майкрософт, он может в дальнейшем подтягивать другое вредоносное ПО, которое не сможет блокировать антивирус. Это становится возможным из-за того, что HackTool при установке запрашивает права администратора компьютера, на что пользователь сам соглашается. Затем HackTool может изменять систему как ему вздумается. Другими словами, компьютер будет жить своей жизнью, а точнее – выполнять действия, которые запрограммированы в HackTool.
Угроза и борьба с HackTool
Существует масса вредоносного ПО, которое классифицируется как HackTool, но, несмотря на это, антивирусные компании не особо тщательно реагируют на них. В приоритете у компаний –обнаружение и защита клиентов от «троянов» и других вирусов, незаметно проникающих на компьютер, в то время как HackTool в большинстве случаев устанавливает сам пользователь. Поэтому HackTool может быть обнаруженным всего лишь как «потенциально опасное ПО».
Чтобы обезопасить себя от угрозы заражения вирусами, необходимо полностью отказаться от незаконного взлома программных продуктов и от использования взломщиков, в которых содержатся файлы, относящиеся к HackTool. Не стоит игнорировать сообщения антивируса про «потенциально опасное ПО» и, если такое сообщение появилось, ни в коем случае не открывать подозрительный файл. Необходимо ежедневно обновлять базу данных антивируса, а при возможности и несколько раз в день, так как свежая база данных позволит вовремя заметить вредоносное ПО.
В большинстве случаев пользователю следует внимательно читать и анализировать всплывающие предупреждения, появляющиеся при установке того или иного программного обеспечения, чтобы защитить себя от такого вредоносного ПО, как HackTool.
Помните! Действия, направленные на взлом программного обеспечения, преследуются по закону и уничтожают индустрию программирования приложений. Происходит это вследствие того, что компании, производящие ПО, теряют доходы, и написание новых программных продуктов может стать нерентабельным.
Win32/RiskWare.HackTool.Agent.N — что это такое?

Приветствую Используя пиратский софт, взломанные игры, утилиты неизвестного происхождения — рискуете подцепить вирус. Часто — рекламный модуль, способный отображать рекламу в браузере, на рабочем столе, устанавливать задания планировщика, прописываться в автозагрузку.
Win32/RiskWare.HackTool.Agent.N — что это?
Потенциально опасный файл, может обнаруживаться при использовании активаторов, кряков, инструментов взлома ПО.
Находится антивирусом ESET NOD32, например в установочных файлах пиратского софта.
- Win32 — данное приложение разработано под платформу Windows.
- RiskWare — означает легальные программы, которые используются для несанкционированного доступа к ПК, удаления/шифрования данных и других действий. Пример — софт Radmin для удаленного управления компьютером, на основе которого создают сборки вирусов, основная задача которых — предоставить удаленный доступ к ПК.
- HackTool — хакерская утилита, подразумевается ПО для активации популярного софта, которое может нарушить работу системы (из-за вмешательства в механизм активации программ/операционки).
- Agent.N — внутреннее кодовое название угрозы.
 Кстати, Worm:Win32/Gamarue.gen!lnk — ботнет, вирус, живущий на ПК, использующий ресурсы, в отличии от майнера имеет скрытое/незаметное поведение. HackTool:Win32/AutoKMS — активатор операционной системы, внутри которого могут содержаться вирусные функции.
Win32/RiskWare.HackTool.Agent.N — ваши действия
- Удаляете софт, в котором была обнаружена угроза. Данный софт может быть крупной программой (например Microsoft Office) или игра. После удаления — сканируете Windows антивирусными утилитами, сначала — ESET Online Scanner. Далее сканируете утилитами против рекламного/шпионского ПО — AdwCleaner, HitmanPro.
- Принимаете риск угрозы. Добавляете файлы программы/папку игры в исключения антивируса. Win32/RiskWare.HackTool.Agent.N — может выполнять предназначенное действие, однако нет гарантий об отсутствии внутри вирусного кода, который активируется например через некоторое время (для отвода подозрений).
Дополнительно можете проверить подозрительный файл на сервисе VirusTotal — файл будет проверен многими антивирусными движками. Однако при обнаружении угрозы — вероятно сервис покажет наличие и других угроз.
Hacktool:Win32/AutoKMS: что это и как избавиться от вредоносной угрозы?
С недавних пор некоторые пользователи компьютерных систем начали замечать присутствие в системе неизвестного процесса Hacktool:Win32/AutoKMS. Что это такое на самом деле, многие даже не догадываются, считая программу неким активатором. Увы, никакого отношения к утилите KMS этот процесс не имеет.
Hacktool:Win32/AutoKMS: что это?
Оговоримся сразу и бесповоротно: не стоит путать эту угрозу с известным приложением KMSAuto Net (иногда его называют Auto KMS Activator), которое было разработано компанией MSFree Inc. для быстрой регистрации программных продуктов Microsoft. Конечно, со своей стороны и эта утилита является незаконной, поскольку способна генерировать ключи для регистрации Windows или MS Office (это обычное компьютерное пиратство). Но она не идет ни в какое сравнение с Hacktool:Win32/AutoKMS. Что это такое, сейчас и посмотрим.
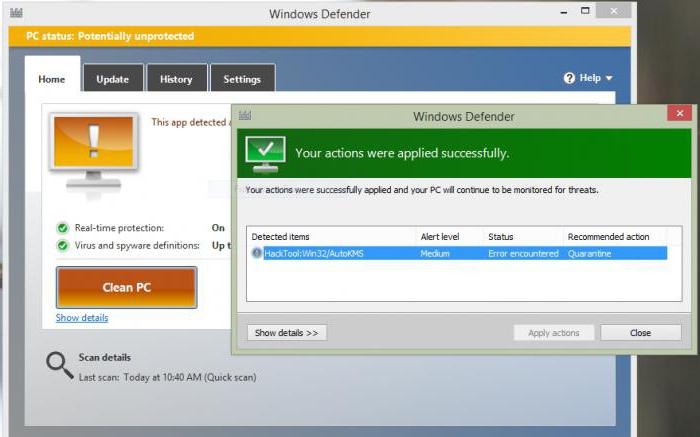
На самом деле это довольно опасный вирус-троян, который может доставить пользователю много хлопот. Но определить его присутствие в системе достаточно просто.
Hacktool:Win32/AutoKMS (активатор): природа воздействия вируса на систему и пользовательские данные
Этот троян действует по типу вирусов, которые принято называть угонщиками браузеров. Как правило, первым симптомом заражения является изменение стартовой страницы во всех установленных в системе веб-браузерах, постоянное перенаправление на небезопасные или потенциально опасные сайты, а также невозможность использования поисковых систем вроде Google или Yahoo!.
Но только этим вред, наносимый системе, не ограничивается. После проникновения в компьютер начинается внедрение не только на системном уровне. Происходит активное считывание пользовательских данных, где предпочтение отдается регистрационным логинам и паролям, которые хранятся в незашифрованном виде. Также могут пострадать и данные владельцев банковских карт и счетов.
Такова программа Hacktool:Win32/AutoKMS. Что это: троян, шпион или вор? Как оказывается, и то, и другое, и третье. Кстати, проявление активности может привести пользователя зараженной системы еще и на некий сайт, где говорится о том, что у юзера на компьютере были вирусы, программа разработчика их удалила, а Hacktool:Win32/AutoKMS – активатор вылеченной программы – является единственным средством восстановления регистрации пострадавшего приложения. Абсолютная ложь!
Удаление при помощи классического антивирусного сканера
Но займемся вопросом устранения угрозы. Первое, что приходит на ум, это использование установленного в системе или портативного антивирусного сканера. К сожалению, помогает это не всегда. Например, судя по отзывам пользователей, даже самые продвинутые продукты Dr. Web ничего не находят, а Microsoft Security Essential и вовсе зависает.
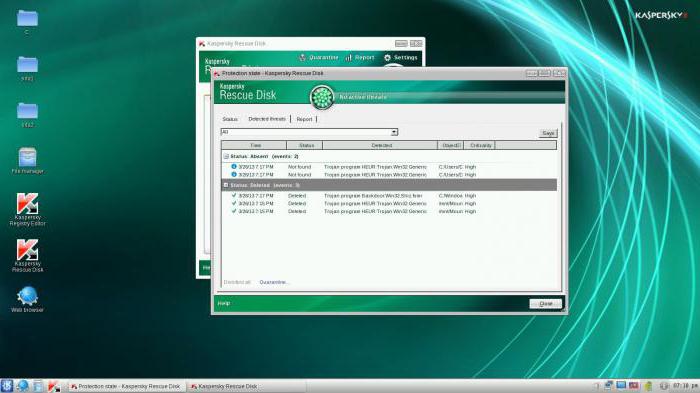
В этом случае нужно проверять еще не загруженную систему. И сделать это можно при помощи дисковых программ вроде Kaspersky Rescue Disk, которые запускаются до старта Windows. Их можно записать на обычную флэшку или оптический диск, после чего установить для них приоритет загрузки в настройках BIOS.
Использование узконаправленных утилит
На просторах Интернета нередко можно встретить советы по поводу того, что Hacktool:Win32/AutoKMS удалить можно исключительно при помощи специально разработанных для этого программ.
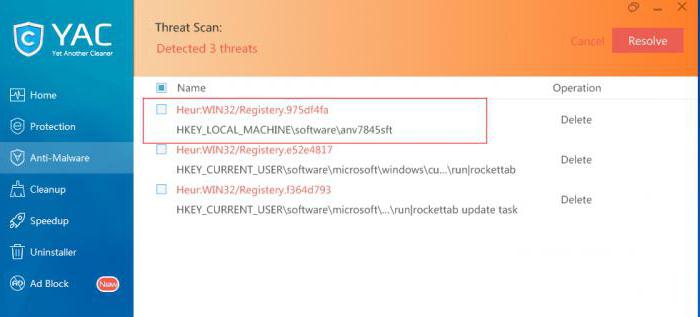
В большинстве случаев предлагается использование программ вроде YAC Anti-Malware Free и ей подобных. С этим еще можно согласиться. Но, когда предлагается скачать и установить приложение Win32/AutoKMS virus Removal Tool, тут точно задумаешься. Некоторые, конечно, «ведутся» на такие уловки. И в результате получают установку SpyHunter, который, быть может, вирус и удалит (правда, только после полной регистрации), но вот от самой программы впоследствии неискушенному в познаниях пользователю избавиться будет очень сложно (без специальных знаний практически невозможно). Так что лучше заняться удалением угрозы вручную, тем более сделать это достаточно просто.
Удаление угрозы вручную
Первым делом следует использовать раздел программ и компонентов в стандартной «Панели управления», загрузив систему в безопасном режиме. Не ожидайте, что там вирус будет показан под своим изначальным именем. Вместо этого отсортируйте установленные программы по дате.
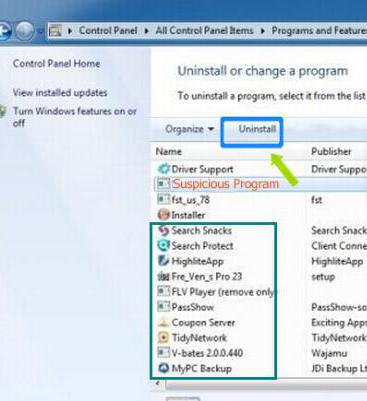
Как правило, здесь будет показано несколько компонентов, от которых и нужно избавиться. Это:
- Search Snacks;
- Search Protect;
- HighliteApp;
- Fre_Ven_s Pro 23;
- FLV Player (remove only);
- PassShow;
- Coupon Server;
- TidyNetwork;
- V-bates 2.0.0.440;
- MyPC Backup.
Имейте в виду, что MyPC Backup и FLV Player не имеют ничего общего с официальными утилитами. Как уже понятно, все это нужно немедленно удалить. После этого, записав названия удаляемых компонентов и имя самого вируса, нужно войти в редактор системного реестра (regedit в консоли «Выполнить») и использовать поиск, с последующим удалением всего найденного. Если был установлен вышеупомянутый плеер, а пользователь удаляет из реестра связанные с ним ключи, лучше так и поступить. Сам плеер является бесплатным. Скачать его и установить заново проблемой не является.
Но для лучшего эффекта можно воспользоваться программой iObit Uninstaller, которая имеет в своем арсенале средств модуль мощного сканирования, применение которого избавит пользователя от редактирования реестра и поиска остаточных файлов на винчестере. Только при удалении результатов поиска нужно задействовать дополнительно строку уничтожения файлов.
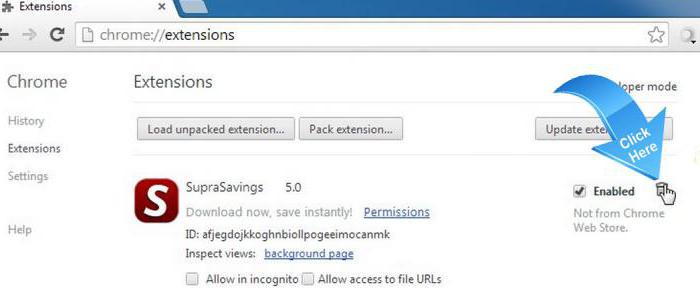
В браузерах следует удалить некоторые активные надстройки. В случае с Chrome это SupraSavings. Даже в таком, казалось бы, защищенном продукте, как Mozilla Firefox, этот вирус тоже может оставлять свои следы. Тут нужно обратить внимание на расширение UNiDealsa, которое тоже нужно деинсталлировать. В других браузерах удаление расширений выглядит почти аналогично, изменяется только внешний вид разделов.
Win32/RiskWare.HackTool.Agent.N — что это такое?
Приветствую Используя пиратский софт, взломанные игры, утилиты неизвестного происхождения — рискуете подцепить вирус. Часто — рекламный модуль, способный отображать рекламу в браузере, на рабочем столе, устанавливать задания планировщика, прописываться в автозагрузку.
Win32/RiskWare.HackTool.Agent.N — что это?
Потенциально опасный файл, может обнаруживаться при использовании активаторов, кряков, инструментов взлома ПО.
Находится антивирусом ESET NOD32, например в установочных файлах пиратского софта.
- Win32 — данное приложение разработано под платформу Windows.
- RiskWare — означает легальные программы, которые используются для несанкционированного доступа к ПК, удаления/шифрования данных и других действий. Пример — софт Radmin для удаленного управления компьютером, на основе которого создают сборки вирусов, основная задача которых — предоставить удаленный доступ к ПК.
- HackTool — хакерская утилита, подразумевается ПО для активации популярного софта, которое может нарушить работу системы (из-за вмешательства в механизм активации программ/операционки).
- Agent.N — внутреннее кодовое название угрозы.
Кстати, Worm:Win32/Gamarue.gen!lnk — ботнет, вирус, живущий на ПК, использующий ресурсы, в отличии от майнера имеет скрытое/незаметное поведение. HackTool:Win32/AutoKMS — активатор операционной системы, внутри которого могут содержаться вирусные функции.
Win32/RiskWare.HackTool.Agent.N — ваши действия
- Удаляете софт, в котором была обнаружена угроза. Данный софт может быть крупной программой (например Microsoft Office) или игра. После удаления — сканируете Windows антивирусными утилитами, сначала — ESET Online Scanner. Далее сканируете утилитами против рекламного/шпионского ПО — AdwCleaner, HitmanPro.
- Принимаете риск угрозы. Добавляете файлы программы/папку игры в исключения антивируса. Win32/RiskWare.HackTool.Agent.N — может выполнять предназначенное действие, однако нет гарантий об отсутствии внутри вирусного кода, который активируется например через некоторое время (для отвода подозрений).
Дополнительно можете проверить подозрительный файл на сервисе VirusTotal — файл будет проверен многими антивирусными движками. Однако при обнаружении угрозы — вероятно сервис покажет наличие и других угроз.