Сканер AI Bolit — поиск вирусов на хостинге (как пользоваться скриптом)
Недавно на одном из своих проектов я заметил срабатывание редиректа на сторонний рекламный ресурс. Это не такой явный хак сайта когда тот полностью перестает работать, а скрытый способ воровства трафика. Например, злоумышленник может перенаправлять только пользователей с мобильных устройств или сделать срабатывание скрипта непостоянным дабы владелец проекта не заметил потерю аудитории. Как бы там ни было, это все не очень хорошо для вашего сайта как с точки зрения посетителей, которые не попадают на нужные страницы, так и может вызывать проблемы со стороны поисковиков, если вдруг редирект идет на источник с вирусами.
Сегодня рассмотрим один полезный PHP скрипт AI Bolit который позволяет найти вирусы на хостинге дабы избавиться от разного вредоносного кода. Решение полностью бесплатное и не сложное в работе.
У данного скрипта есть 3 варианта релизов:
- AI Bolit под Windows — позволяет провести анализ сайт локально, предварительно скачав его на компьютер.
- Классический вариант для проверки хостинга на вирусы (подойдет также для Unix и Mac OS X).
- Новый веб-сканер (ReScan.pro) — проводит проверку страниц сайта онлайн.
Последний вариант, как вы понимаете, самый простой однако он не смотрит непосредственно файлы, находящиеся на хостинге, а лишь выборочно сканирует некоторые веб-страницы. Такая поверхностная проверка не может подсказать вам конкретный источник проблемы на сайте, но поможет ее обнаружить.
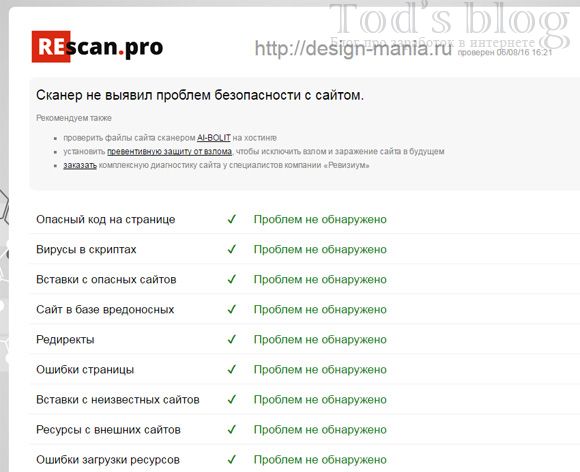
Некоторым пользователям наиболее привычными и простым кажется вариант скрипта AI Bolit для Windows, т.к. многие работают с этой ОС. Однако я бы все же рекомендовал выполнять проверку вирусов на хостинге. Здесь нет ничего сложного, и ниже подробнее об этом всем расскажу.
Принцип работы и особенности AI Bolit
Чтобы использовать AI Bolit вам нужно выполнить следующие действия:
- Скачать скрипт с сайта программы.
- Распаковать и залить его на хостинг.
- Запустить AI Bolit как указано в документации.
- После выполнения проверки получаете результат анализа сайта.
- Дальше вы можете самостоятельно исправить проблемы или обратиться за помощью к специалистам.
Последний пункт объясняет почему столь классный и мощный php скрипт AI Bolit распространяется бесплатно. Думаю, после нахождения проблем и вирусов на хостинге многие пользователи обращаются к разрабочтикам за последующими услугами. Вполне логичный подход. Решение, кстати, запатентовано и обладает уникальным алгоритмом, а популярніе ру-хостинги рекомендуют/используют его в работе. Помнится, когда-то обращался за помощью в тех.поддержку хостера по поводу проблем с одним сайтом, так они запускали проверку хостинга на вирусы именно с помощью AI Bolit. После того случая я и узнал о существовании данного решения:)
Основные плюсы и фишки AI Bolit:
- поиск разных типов вредоносных кодов: вирусы, шеллы, бэкдоры, публичные уязвимости в скриптах;
- бесплатное распространение;
- использование специального запатентованного эвристический анализа;
- относительно не сложная установка и настройка;
- актуальная база вирусов и вредоносных скриптов;
- проверка хостинга на вирусы для любых сайтов и CMS;
- работа с разными ОС: Windows, Unix, MacOS;
- рекомендации от ведущих хостинг-компаний.
Как пользоваться AI Bolit
1. Скрипт AI Bolit скачать можно пройдя по данной ссылке на сайте с его описанием. Там рекомендуется выбирать именно универсальную версию(!) для проверки хостинга на вирусы. После этого начнется автоматическое скачивание файла ai-bolit.zip.
2. Следующий шаг — распаковка и загрузка на хостинг. Для работы с FTP я использую бесплатную программу FileZilla (отличный ФТП клиент). После разархивации ai-bolit.zip найдете внутри документацию по установке в файле readme.txt. Если хотите, можете с ней ознакомиться .
3. Далее в файле /ai-bolit/ai-bolit.php требуется установить свой пароль. Находите строку с определением пароля:
И вписываете вместо символов . свое значение. Файл сохраняете.
4. Затем копируете все содержимое папки /ai-bolit/ на свой хостинг в корневую директорию (например, для WP это там, где находится wp-config).
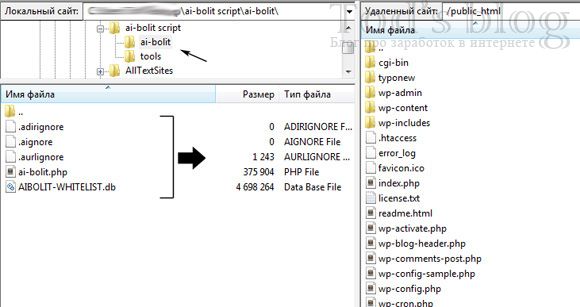
5. После загрузки скрипта на сервер нужно запустить AI Bolit по ссылке в адресной строке вашего браузера:
Через некоторое время получите отчет поиска вирусов на хостинге.
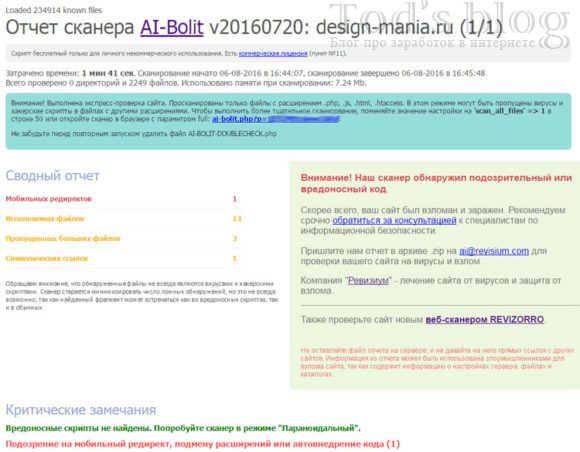
В данном примере видимо, что проверка обнаружила подозрительный редирект для мобильных устройств, находящийся в haccess, но я добавлял его самостоятельно. Также были найдены сторонние коды в некоторых файлах шаблона (на скриншоте их нет, т.к. уже все почистил).
6. После того как сканер AI Bolit завершил свою работу вам нужно обязательно удалить все его файлы с FTP (которые вы загружали на 4-том шаге) вместе с отчетом.
Напоследок хочется заметить, что в скрипте имеется 2 режима проверки: экспресс и «параноидальный». В первом случае проверяются только js, php, html файлы и htaccess, а второй позволяет запустить AI Bolit на полную. Для этого в файле настроек ai-bolit.php поставьте значение переменной ‘scan_all_files’ => 1 либо используйте для запуска скрипта ссылку с дополнительным параметром:
В документации сказано, что перед повторным запуском надо удалить AI-BOLIT-DOUBLECHECK.php, хотя лично у меня на ФТП такого файла не было. В readme.txt также найдете информацию как проверить на вирусы сайт на хостинге через SSH. Алгоритм действий похожий, но после копирования всех файлов скрипта на FTP запускаете его командой:
В итоге автоматически будет создан файл AI-BOLIT-REPORT-<дата>-<время>.html с результати проверки. В принципе, ничего сложного нет, но дополнительные ответы на вопросы можете глянуть в FAQ.
В целом у меня получилось проверить сайт на вирусы с AI Bolit достаточно легко — проблему обнаружил и ликвидировал за минут 10. Скачивается сканер бесплатно отсюда, затем нужно настроить и запустить AI Bolit по специальной ссылке в браузере, после чего просмотреть результаты. Как исправлять вирусы, бэкдоры и шеллы — это уже несколько иной вопрос. В самом простом случае (как у меня с редиректом) — просто удаляете вредоносный код из файлов. Если плохо в этом разбираетесь или задача слишком сложная, можно запросить платную консультацию/услугу у разработчиков срипта. Они помогут не только с удалением вируса на хостинге, но и улучшат его защиту.
Интересно было бы почитать ваш опыт работы со сканером AI Bolit или о том, как вы проверяете собственные сайты на вирусы.
Выручал не раз и главное бесплатный
у меня ничего не получается
Людмила, попробуйте тогда онлайн сканер ReScan.pro, если возникли сложности с установкой скрипта.
Занимаюсь лечением сайта подруги. Почистила руками все, что нашла. Обновила вордпресс, плагины, шаблоны. Поисковики ничего не находят, а в этом сканере показывает вирус.
Людмила, если после лечения вирус не прошел, то я бы советовал обновить вордпресс через FTP, удалив все лишние системные файлы предварительно. Вирус может скрываться в отдельном файле даже картинке. Это может быть вредоносный код в шаблоне, который затем подгружает скрипты левые. Также я бы погуглил по тому названию вируса, которое показывает AI Bolit — что за вирус такой, как его лечить, если там конечно есть такая информация.
А я ноги избил и искал недавно в Сети антивирус, чтобі вілечить свой блог. Многие посетители жаловались на мой блог, что он заражен вирусом и антивирус НОД 32 их не пускает. Что я только не делал, пришлось по ФТП скачать все файлі и БД, потом отсканировал у себя на ноуте, а вируса нет. Пробую снова проверить онлайн антивирусом, тот показівает, что мой блог занесен в черный список НОД 32, как потенциально опасный.
В общем я проверял уже вместе с хостером антивирусом на сервере и ничего не обнаружили. Хостер мне сказал, если бы был вирус, то он первый мне предложил бы принять меры, или по доброму съехать в другое место. Вопрос решился другим путем: я зашел на форум поддержки НОД 32, открыл там тему с просьбой убрать мой блог с черного списка. Они проверили и ответили мне, что в следующем обновлении антивируса и базы они уберут с этого поганого списка мой блог. Не прошло и недели, так и сделали. Теперь все чисто. Оказывается вируса там вообще никакого не было. Поэтому, не нужно спешить с выводами, антивирусы создают тоже люди и им свойственно ошибаться.
Вадим, весьма познавательная история получилась. И хорошо, что все так позитивно закончилось, хотя представляю себе сколько пришлось с этим всем повозиться.
Да. возня была конкретная, даже траф из-за этого просел. Из сотен людей, к которым я обращался за советом, нашелся лишь одни, который мне посоветовал открыть тему на форуме поддержки НОД 32 и все получилось. тем более, я был удивлен, с каким пониманием ко мне там отнеслись.
Добого времени суток!
Сегодня заглянул на онлайн сайты, привычные мне, и обнаружил что они толком не пашут, то есть их киношки не транслируют вообще, типо в вашей стране видео запрещенно!
Теперь кино не глянуть в интернете по всюду сериалы удалены, что снова назад на торренты?
OptimusLop, не совсем понимаю какое это имеет отношение к статье) По сабжу — кто-то пытается найти альтернативные сайты с сериалами, кто-то качает торренты. Жаль, что легальные варинаты по типу Нетфликса не содержат популярных сериаллов с локализованной озвучкой.
Спасибо за инструкцию, но мне не помогло — нашёл «угрозы» — большие файлы логов Джумлы, которые пропустил, посоветовав «обратиться к специалистам».
Файлы с eval или chr вроде logo_img.php не видит в упор…
Что я делаю не так? Вроде бы php отдельно ставить не нужно, всё необходимое для анализа уже в архиве идёт. Или надо?
Руками подтёрла, что нашла, а спам с моего домена продолжает идти…
Может есть другие подобные программы?
Дурочка_из_переулочка, запускали «параноидальный» режим проверки? Про php не совсем понял, когда заливаете скрипт на сервер к своему сайту там все уже установлено. Я бы попробовал запустить параноидальную проверку как на сервере, так и потом скачав архив сайта на компьютер (есть у них и прога по Винду). Вероятно, сканер AI Bolit проверяет не все угрозы, хотя на хостинга его используют достаточно часто. Можно еще в тех.поддерже хостинга уточнить, что они посоветуют, может подскажут насчет рассылки спама с домена.
А куда придёт отчёт? Пишу нужную ссылку в адресной строке браузера, жду и в качестве результата получаю — Страница недоступна
Сайт shagnikuspehu.ru пока не может обработать этот запрос.
HTTP ERROR 500
Елена, отчет никуда не приходит, он генерируется по ссылке запуска скрипта (если вы использователи AI Bolit). Когда появляется ошибка 500, желательно обращаться к хостеру, где размещен проект, дабы уточнить почему так происходит. Такой ответ сервера может оттадаться из-за большой нагрузки, например. Также можете попробовать третий метод проверки — через сервис rescan.pro.
Отличная вещь для лечения файлов, подтверждаю!
После удаления всего вредоносного кода еще полезно проверять дыры снаружи, потому что вирус мог попасть и через них. Например, есть сканеры metascan.ru или acunetix.com специально для поиска уязвимостей на сайтах, и не только для самописных, но и вообще для любых cms. Вот когда ломанут один раз, то становится понятно, что делать это надо регулярно
Здравствуйте. Проверил свой хостинг скриптом aibolit. Сайты на MaxSite CMS и второй на
чистом Codeiniger при экспресс проверке вирусов не обнаружено. 5
сайтов на Вордпресс не проверяются. Скрипт покрутится и сообщает
Ошибка 404 — страница не найдена. Как проверять сайты на вордпресс?
Tod’s Blog создан для тех, кто хочет научиться зарабатывать в сети и активно интересуется темой монетизации сайтов.
Основные категории блога: партнерки, контекст, биржи ссылок, CPA, веб-разработка и создание сайтов, фриланс, SEO и SMO продвижение, блоггинг и т.п. Информация пригодятся как полным новичкам, так и тем, кто неплохо разбирается в теме онлайн заработка.
Проверка сайта на вирусы
Безопасность вашего сайта и гарантия того, что на нем нет никаких вирусов и уязвимостей имеет очень важное значение. Поскольку если на сайте затаится вирус, то больше всего от него пострадаете не вы, а ваши пользователи. И уже вследствие чего пострадает ваша репутация и ваш проект. Поэтому важно вовремя выявлять и устранять проблемы с безопасностью, а также вовремя обновлять вашу систему и программное обеспечение.
В одной из предыдущих статей мы рассматривали как проверить WordPress сайт на вирусы. В этой же статье сосредоточимся в целом на сайтах, написанных с использования популярного языка программирования PHP, таких сайтов сейчас наибольшее количество в сети. Вы можете использовать онлайн сканеры, но они не дают нужной эффективности, потому что сканируют лишь несколько страниц и у них нет доступа к исходному коду, где больше вероятности найти вредоносный код. Поэтому мы остановимся на антивирусах, с помощью которых выполняется проверка сайта на вирусы локально.
Что мы будем использовать?
В этой статье я рассмотрю два решения, это AI-Bolit и Linux Malware Detect. Оба продукты полностью бесплатны и распространяются под свободной лицензией. Оба сканера ориентированы на работу именно в сфере веб для писка различных шелов, бекдоров и других признаков заражения в исходном коде. Антивирусы имеют собственную базу сигнатур, с помощью которой и выявляют угрозы. Также есть определенный уровень эвристического анализа, с помощью которого могут быть обнаружены еще неизвестные угрозы. Обе программы представляют из себя скрипты, которые нужно установить на ваш сервер. А теперь рассмотрим каждую из них более подробно.
Как проверить сайт на вирусы?
Начнем с более популярного сканера AI-Bolit и потом перейдем к более простому, но не менее надежному LMD.
Проверка сайта на вирусы с помощью AI-Bolit
Еще несколько лет назад рынок антивирусов для веб-сайтов пустовал. Системным администраторам и веб-мастерам приходилось самим писать различные скрипты и собирать базы сигнатур чтобы обнаруживать вредоносный код на своих сайтах. Одним из таких скриптов был Ai-bolit. Изначально это был небольшой скрипт, который позволял искать вирусы по регулярным выражениям и гибким патерам. Благодаря этому скрипт обнаруживал больше вариантов зашифрованного вирусного кода. Потом он оброс дополнительными функциями, такими как обнаружение уязвимостей в программном обеспечении, использование баз данных сигнатур, и многое другое. А теперь давайте рассмотрим как установить и использовать AI-Bolit на вашем сервере.
Хотя это и обычный PHP скрипт, для его работы нужно много ресурсов сервера, поэтому если у вас слабый хостинг с ограничением на время выполнения то есть большая вероятность, что ничего не заработает. Сначала вам нужно скачать сами исходники программы. Для этого перейдите на официальный сайт программы, откройте ссылку «Downloads», и нажмите кнопку «Ai-Bolit»:
Нам нужна именно версия «General version for hosting, Mac OS X or Unix OS». Далее, загрузите полученный архив на сервер, например, с помощью scp:
scp ai-bolit.zip пользователь@хост:
Дальше вам нужно распаковать архив:
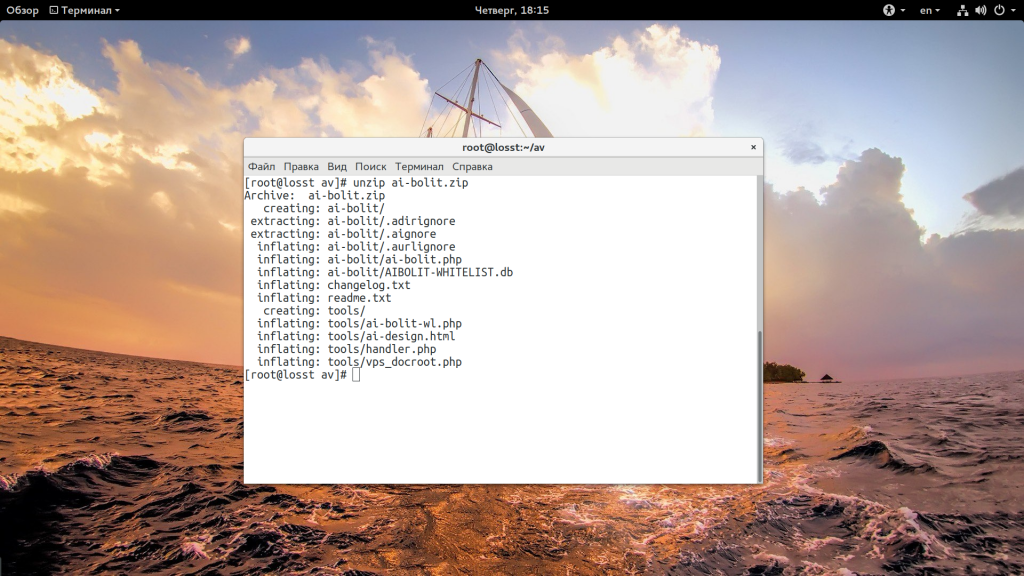
Сканер может работать в режиме веб-интерфейса, но рекомендуется запускать его именно через командную строку для полной проверки. Для этого скопируйте все файлы из папки ai-bolit в корневую папку вашего сайта:
cp ai-bolit/* /путь/к/корневой/папке/сайта
Там будет два файла. Сам сканер и белый список точно надежных файлов, которые не являются вирусами. Дальше нам нужно запустить сканирование. Проверка кода сайта на вирусы выполняется командой:
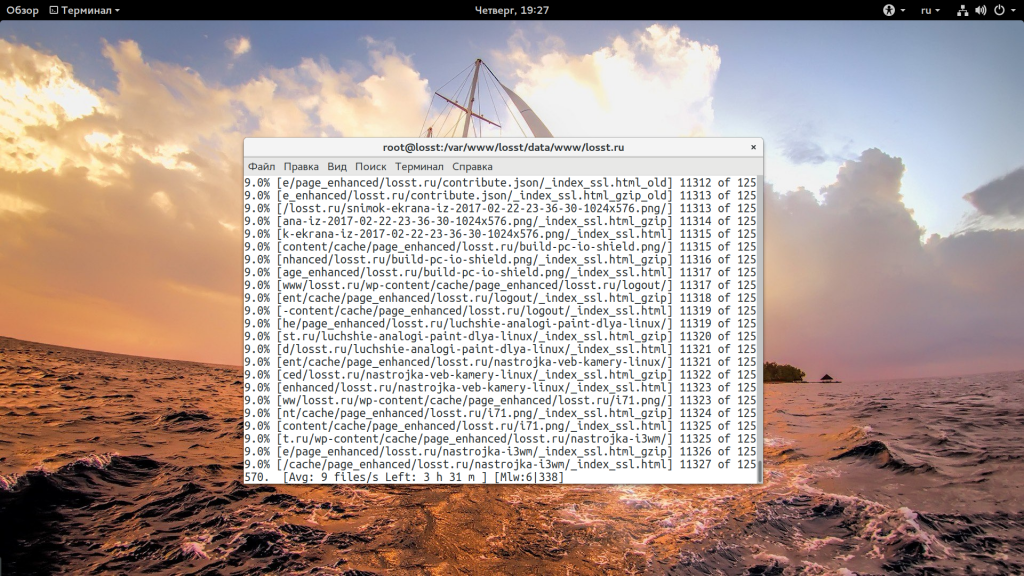
Дальше начнется длительный процесс сканирования, который может занять от нескольких часов до суток, в зависимости от того, сколько там у вас файлов. Я бы даже рекомендовал запускать скрипт внутри сессии screen, чтобы ничего не помешало ему выполнить работу до конца, потому что если соединение будет разорвано, то работа скрипта прекратится.
Когда проверка сайта на вирусы ai bolit будет завершена, в этой же папке будет создана html страница с отчетом о том, что было найдено. Здесь есть четыре секции. Первая, красная секция содержит информацию про обнаруженные вирусы, вторая секция — подозрительные файлы, третья секция — обнаруженные уязвимости и четвертая — возможные проблемы с правами доступа или другими настройками сервера.
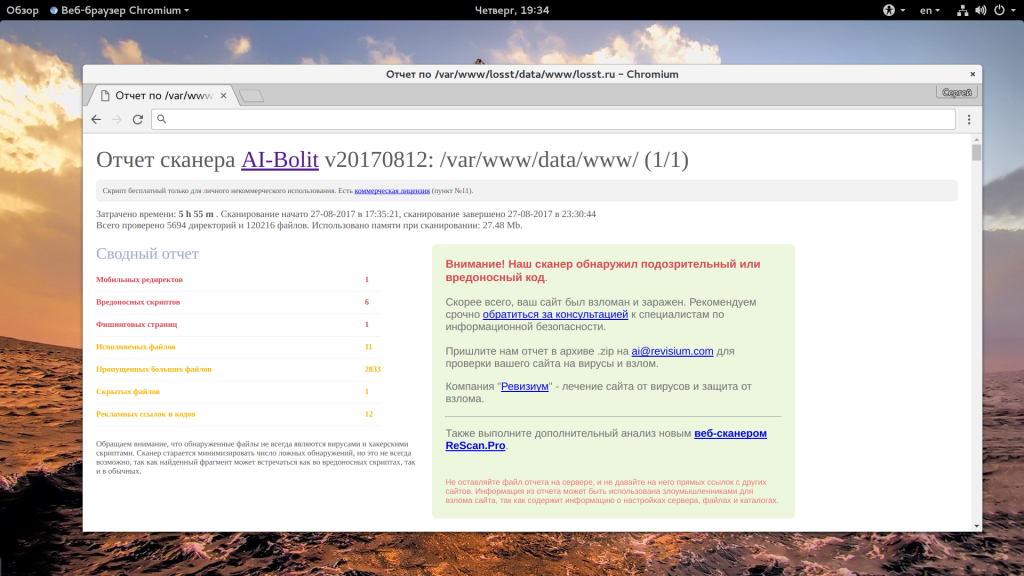
В самом верху отчета находится общая сводка обо всем, что было обнаружено. Если вы не добавите белый список, то получите очень много ложных срабатываний, как на снимке выше. Дальше вам останется проанализировать полученный отчет, просмотреть все файлы, которые сканеру не понравились и проверить действительно ли там есть вирусы.
Проверка сайта на вирусы с помощью LMD
Linux Malware Detection — это более простая программа для проверки сайта на вирусы. Он использует базу данных сигнатур и регулярные выражения grep для писка вредоносного кода. Кроме того, сканер может интегрироваться с Clamav и использовать clamscan для сканирования вместо своих регулярных выражений. Скачать сканер можно на его официальном сайте.
Дальше его нужно загрузить на сервер уже известной вам командой scp. А затем распаковать архив:
tar xvpzf lmdetect.tar.gz
Дальше перейдите в папку с распакованными файлами и запустите установку скрипта на сервер:
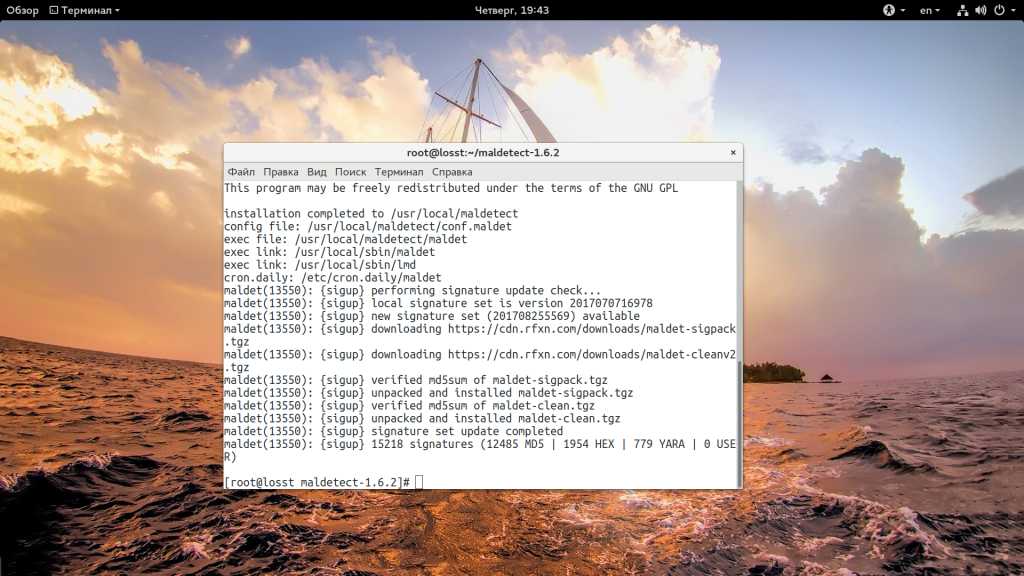
Будут созданы задания cron, обновлена база, а также скопированы исполняемые файлы в необходимые папки. Далее, можно запустить сканирование. Для этого передайте утилите maldet опцию -a, и путь, который нужно проверить:
maldet -a /var/www/losst/data/www/losst.pro/
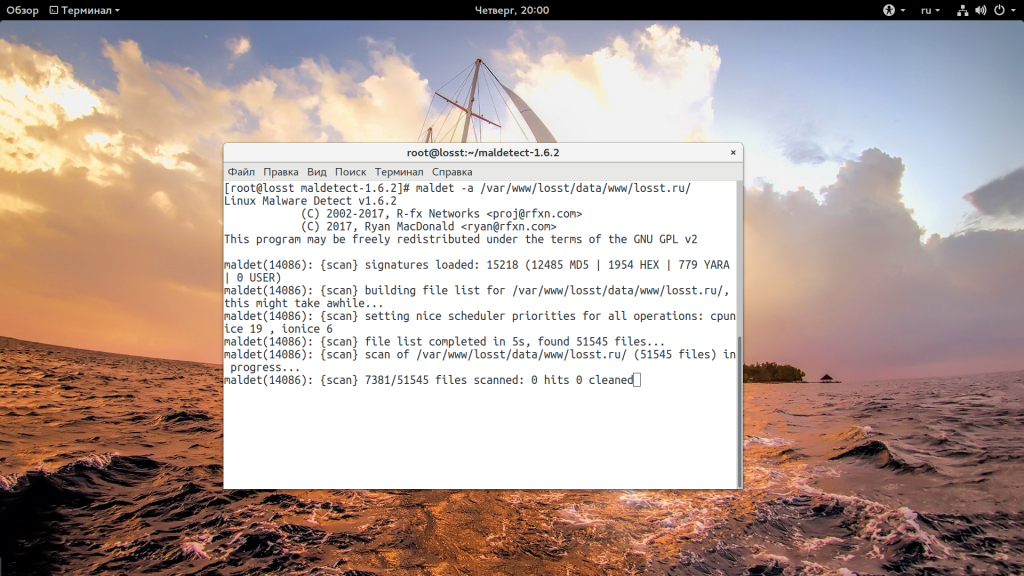
Сканирование тоже займет достаточно времени, а по прошествии на экран будет выведена вся информация об обнаруженных или исправленных угрозах.
Выводы
В этой небольшой статье мы рассмотрели как проверить сайт на вирусы. Как видите, не только для WordPress есть море сканеров, есть и специальные локальные сканеры, которые позволяют выявить проблемы, намного лучше чем проверка сайта на вирусы онлайн, которая обрабатывает лишь несколько страниц. Не забывайте время от времени проверять свои серверы. Если у вас остались вопросы, спрашивайте в комментариях!
Обнаружили ошибку в тексте? Сообщите мне об этом. Выделите текст с ошибкой и нажмите Ctrl+Enter.
Как проверить сайт на вирусы онлайн сервисами AI-Bolit, Manul, RWP Checker
Привет уважаемые читатели seoslim.ru! Вопрос безопасности сайтов был и будет оставаться одним из важнейших в жизни владельцев площадок, ведь никому не хочется потерять то над чем работаешь годами.
Как правило заражение файлов вирусами, троянами, червями и иным вредоносным кодом несет ряд проблем, куда под номером один стоит поставить потерю позиций сайта в ТОП выдаче если поисковые системы, определят сайт как не безопасный.
Про заражение сайтов вирусами и решение подобных ситуаций у меня на блоге уже неоднократно обсуждалось, рекомендую прочитать предыдущие посты:
В этой же статье я хочу на практике проверить парочку популярных и бесплатных онлайн сканеров для поиска вирусов, и вредоносного кода на сайте от Revisium и Yandex.
Предыстория сегодняшнего поста была следующая.
В очередной раз при посещении личного кабинета своего хостинг-провайдера Макхост я обнаружил уведомление в отчете антивируса.
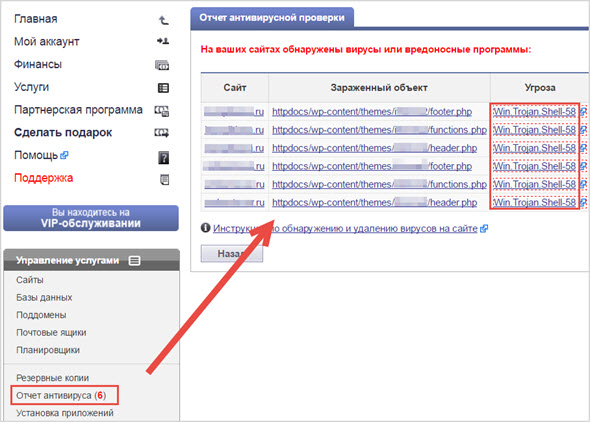
Оказалось, что файлы на двух моих сайта были заражены Троянами. Ну что же для меня это не в первой, подумаешь в очередной раз придется проверить компьютер антивирусом и сменить все доступы к сайту.
После того как все манипуляции по защите выполнены надо найти вредоносный код во всех файлах площадки.
В первую очередь я воспользовался известными сервисами обнаружения вирусов на сайте: VirusTotal, Antivirus-alarm, Xseo но все они показывали что мои проекты безопасны и не содержат сомнительный код.
Тогда я вспомнил что давно хотел попробовать в действии бесплатную утилиту Manul от Яндекса, скрипт RWP Checker и сканер AI-Bolit от компании Revisium, как они справились с поставленной задачей читайте далее.
Manul — бесплатный антивирус для сайта
Так как я продуктам Яндекса больше всего доверяю то было решено начать с его разработки под названием Manul.
Это специальная утилита, которую на до скачать и установить в корень сайта, затем запустить сканирование, и она покажет какие фалы заражены, и где именно сидит сомнительный код.
Далее вы можете передать полученный отчет специалистам или с помощью Анализатора отправить опасные файлы на карантин либо их удалить.
Первым делом переходим по адресу yandex.ru/manu и скачиваем утилиту себе на компьютер.
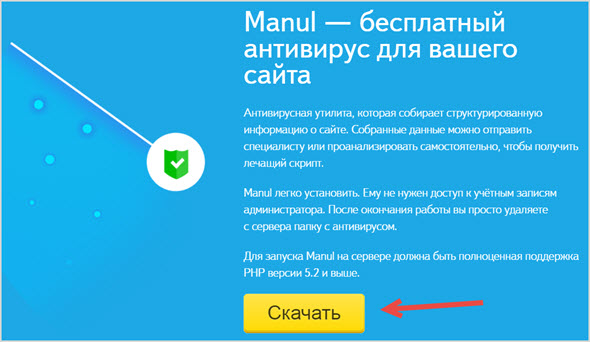
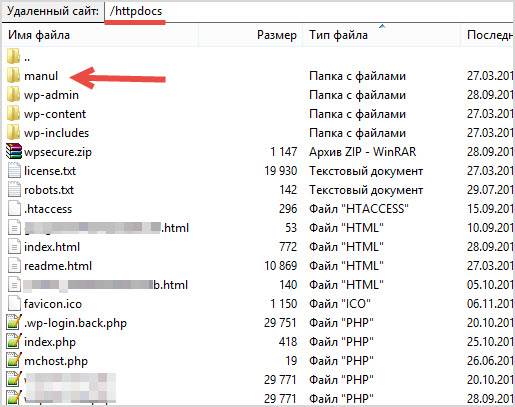
Далее загружаем Манул в корень сайта и там его распаковываем.
Так как у меня корневая папка в Макхосте начинается с /httpdocs поэтому закидываю антивирусник туда.
Теперь нам надо запустить закаченный на сайт антивирус от Яндекса.
Для этого в адресной строке браузера вводите ваш_сайт/manul/index.php и придумываете пароль для доступа к Manul.
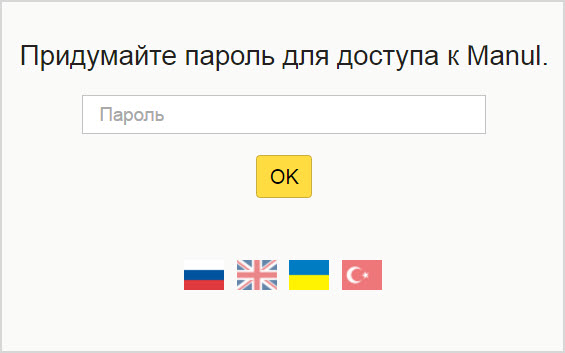
На следующем этапе жмем кнопку «Начать сканирование» и ждем пока не будут проверены все файлы сайта.
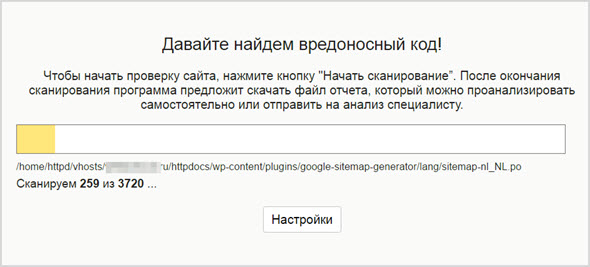
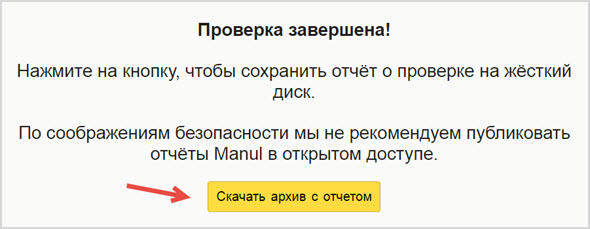
Когда проверка файлов закончится надо будет скачать отчет, который в будущем можно показать специалисту.
Ну а если специалиста нет, тогда можно проверить этот файл в Анализаторе Яндекса.
На той странице где был скачен Манул, перейдите во вкладку Анализатор и жмите «Запустить».
Затем загружаем полученный ранее файл о проверке сайта из Манула и анализируем полученные данные.
Все вредоносные файлы будут помечены красным значком, а подозрительные желтым .
В моем примере утилита без проблем определила два вредоносных файла из трех (если сравнивать с отчетом из Макхоста), а третий посчитала только подозрительным.
Но меня больше всего интересовал сам Троян, то есть как выглядит вредоносный код, чтобы я его смог найти и удалить.
Для этого разворачиваем скрытый список напротив каждого файла и видим начало опасного кода.
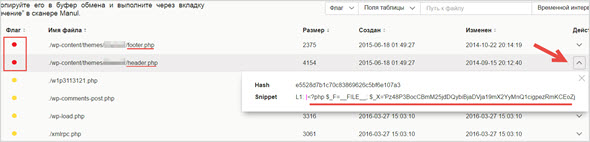
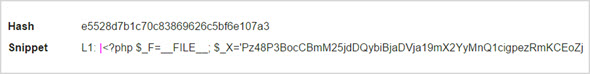
Последним шагом остается только скачать файл и вручную удалить опасный участок кода.
Также Анализатор по средствам Манула позволяет отправить зараженный файл в карантин или его напрочь удалить.
Для этого нажмите на требуемое действие «Карантин» или «Удалить», в окне «Предписание» скопируйте полученную команду и выполните ее в Мануле в разделе «Лечение».
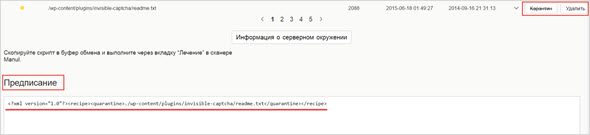
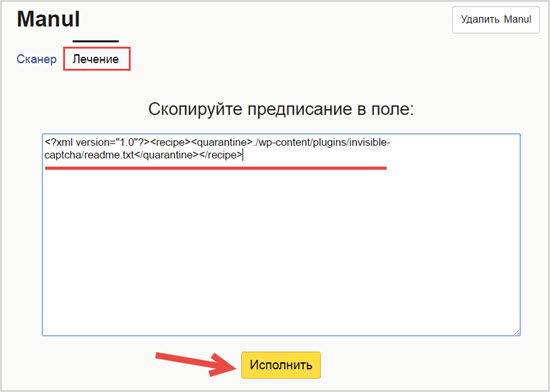
После завершения всех процедур по лечению сайта от вирусов можно удалить папку Manul с хостинга сайта.
RWP Checker — скрипт проверки зараженных шаблонов сайтов
Далее я решил проверить свои зараженные сайты с помощью продуктов от компании Revisium.
Одним из распространенных является специальный скрипт для экспресс-проверки шаблонов, работа которого чем-то напоминает Manul.
Здесь тоже надо скачать файл, распаковать его в корень сайта и запустить. После анализа файлов скрипт можно удалить.
На деле все выглядит следующим образом.
Переходим на страницу revisium.com/rwp/ и скачиваем скрипт RWP Checker .
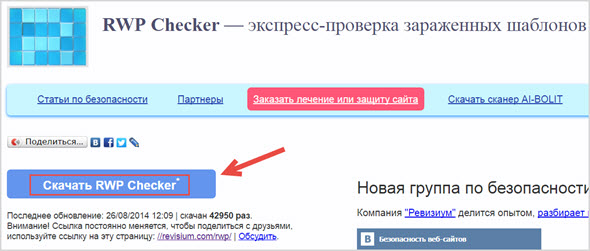
Далее распаковываем архив на компьютере, в папке будет находиться файл rwp_checker.php, который в дальнейшем надо закачать на хостинг в корневую папку сайта.
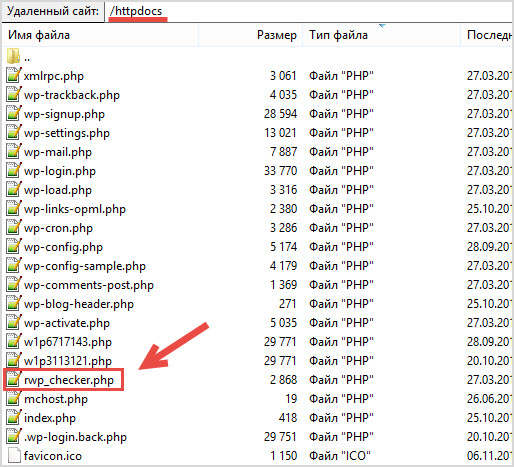
После этого в адресной строке браузера вводим ваш_сайт/rwp_checker.php и запускаем скрипт.
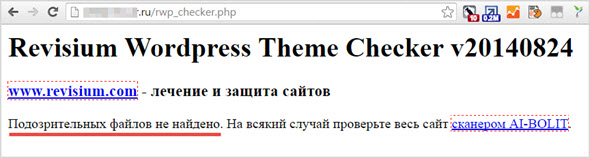
Увы, но никаких подозрительных файлов RWP Checker не смог найти на сайте. Похоже Трояны он не умеет определять. ��
После проверки не забудьте удалить скрипт с хостинга.
AI-Bolit — сканер вирусов и вредоносных скриптов
В качестве третьего сканера сайта я решил выбрать еще один продукт от Revisium под названием AI-Bolit, который как заявляют разработчики умеет:
- находить все типы вирусов и вредоносные коды;
- отыскивает уязвимости в скриптах;
- проверяет любые CMS;
- работает с любой ОС (Windows, Unix, Mac).
Но это пока что на словах, теперь давайте посмотрим, как этот сканер покажет себя на деле.
Для этого переходим на страницу revisium.com/ai/ и скачиваем AI-Bolit для хостинга.
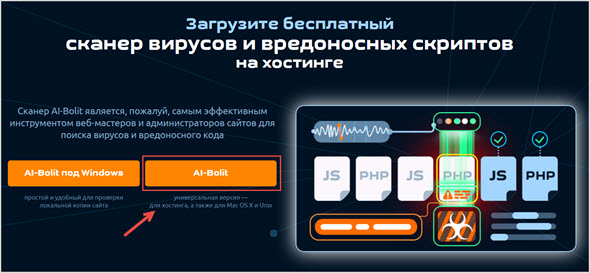
Теперь самое главное, данный сканер может удаленно делать как экспресс-проверку, так и полную проверку сайта.
Во втором случае отчет будет максимально подробный и велика вероятность, что найти вирусов удастся больше, однако потребуется подключиться к серверу по SSH дабы получить право выполнять команды в командной строке.
SSH — простыми словами означает защищенный сетевой протокол, с его помощью можно управлять сервером.
Так как для многих SSH это темный лес и не всем хостинг-провайдер его предоставляет, поэтому я покажу на своем примере как сделать экспресс-проверку сайта.
Распаковываем скаченный ранее архив и открываем любым редактором файл ai-bolit.php, который лежит в /ai-bolit/ — конечная папка.
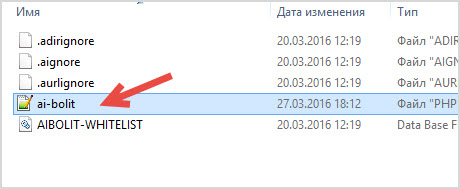
В этом файле предстоит отыскать строку define ('PASS'. и во вторые кавычки (вместо восклицательных знаков) вписать свой пароль.
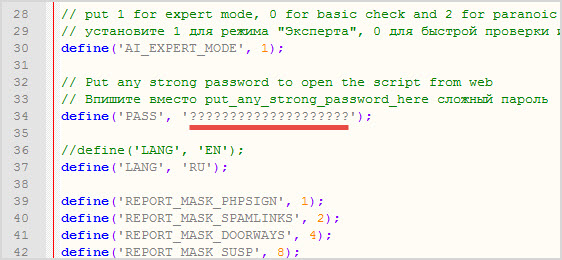
Не забудьте сохранить изменения и после этого копируем все файлы из /ai-bolit/ в корень сайта.
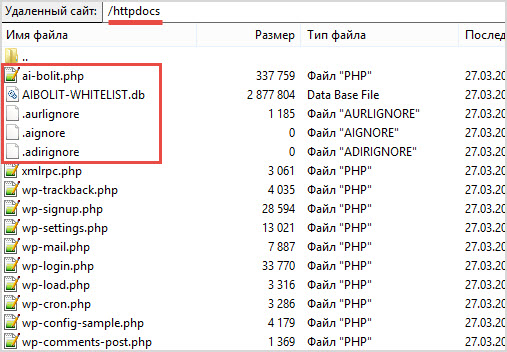
После этого указываете в адресной строке любого браузера параметр ваш_сайт/ai-bolit.php?p=придуманный_пароль и ждете пока закончится сканирование сайта.
Через минуту я мог видеть следующую информацию о проверке файлов сайта.
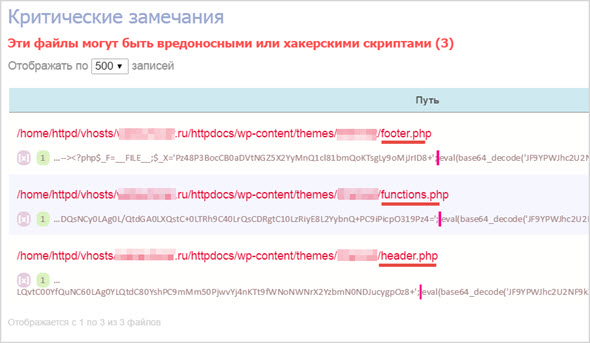
Как видно сканер AI-Bolit даже с помощью экспресс-анализа смог без труда найти 3 зараженных файла и указать на вредоносный код.
На этом у меня все, теперь вы имеете представление о том, как найти зараженные файлы сайта и определить где именно сидит подозрительный код на примере популярных сканеров, утилит и скриптов (Manul, AI-Bolit, RWP Checker).
А вы уже протестировали бесплатные антивирусы, мне интересно ваше мнение?
Как правильно пользоваться Ai-Bolit?
Так, потребовалось проверить сайт на вирусы. Посоветовали скрипт Ai-Bolit.
Есть кто подскажем как им пользоваться то правильно ?
Ответы (6)
Делаем примерно следующее:
1. Заходим на сайт https://www.revisium.com/ai/ и скачиваем архив ai-bolit.zip в папку сайта на хостинге и извлекаем содержимое. В архиве лежит в том числе инструкция readme.txt, по ней можно ориентироваться в ходе проверки.
2. Далее в браузере пишем что-то вроде http://домен.ру/ai-bolit.php. Если все правильно перекинули — заработает и к нужному скрипту обратится. Проверьте чтобы в папке сайта у вас лежал нужный скрипт, а не где-нибудь ниже в папке aibolit.
3. Там попросят пароль ввести, для этого достаточно ai-bolit.php отредактировать и в строке 28 задать сложный пароль, например AqSwDeFrGt123.
4. Заполняем: define('PASS', 'AqSwDeFrGt123'); в файле ai-bolit.php в 28 строке.
5. Обращаемся к скрипту запросом вида http://домен.ру/ai-bolit.php?p=AqSwDeFrGt123
У меня так всё получилось, программа достаточно подробно проверяет, меня устраивает.
502 сразу или после ожидания?
Есть мнение, что может по лимитам упираться. Тут 2 решения в этом случае — либо кратковременно меняете тариф на один из тарифов мощного хостинга в разделе "Тариф" либо качаете файлы сайта на домашний компьютер и проверяете в рамках него.