Chromesearchdump uix что это за файл на андроиде
Многие знают, что для одного из постоянных циклов статей (не этого), мне пришлось купить Redmi 7A, чтобы наглядно показывать все действия, которые я рекомендую сделать.
И всё бы хорошо, но внутренняя память, уже через неделю использования, оказалась забита и я стал искать способы её очистки. Помимо стандартных действий (доступных на смартфонах без рут прав), мною было найдено сразу несколько папок, удаление которых, позволило получить желаемый результат.
Зайти в «Настройки» —> Приложения —> Все приложения —> Три точки —> Показать все приложения
Далее в поиске находите «Система Android» —> Уведомления —> листаете вниз до пункта «Оповещения сети», нажимаете на него и выключаете показ уведомлений.
Так же, вернувшись на предыдущую страницу, я отключил пункт «Приложения, расходующие заряд», так как уведомлений от той службы не видел ни разу, а следовательно в них не нуждаюсь.
Очистка скрытого кэша
Чтобы пошагово показать вам весь путь который я проделал, сначала произведу очистку памяти стандартным способом. Для чистоты эксперимента, так сказать.
Теперь захожу в MiXplorer (вы можете использовать любой файловый менеджер, с возможностью отображения скрытых файлов) и ввожу в поиске слово «Small», после чего нажимаю на галочку для начала поиска.
В итоге вижу папку «small_size», в которой находится 10 721 файл, общим «весом» 401 МБ (у вас это число может отличаться, в зависимости от количества фото и видео). Без раздумий удаляю её, так как в ней хранится кэш приложения «Галерея».
Но есть ещё одна папка и ещё один способ добраться до этого скрытого системного кэша. В главном меню заходите в папку «Android» —> Data —> com.miui.gallery —> Files —> gallery_disk_cache
Видите две папки с кешом галереи: full_size и small_size. Их можно безопасно удалить, освободив достаточно места.
Со временем они появятся снова, но я не думаю, что вы каждый день пролистываете все фото в галерее до конца, чтобы достаточно забить память смартфона. Но даже если и так, теперь вы знаете где система прячет заветные мегабайты.
Об остальных папках, которые можно безопасно удалить, я расскажу в ближайших публикациях, а так же, на этой неделе выйдет статья про намеренное замедление смартфонов с каждым новым обновлением.
Неизвестное расширение файла может быть источником различных проблем. Однако выявление причин проблем с файлами UIX и их устранение не являются сложным процессом. Эта статья опишет 5 простых шагов, которые позволят вам решить проблемы с файлами UIX.
UIX расширение файла
- Тип файла UiXML Page
- Разработчик файлов Oracle Corporation
- Категория файла Файлы разработчика
- Рейтинг популярности файлов
Как открыть файл UIX?
Шаг 1. Найдите и скачайте и установите соответствующее программное обеспечение
Обычно для открытия файлов. UIX достаточно выполнить следующие простые шаги: найти, загрузить и установить соответствующее программное обеспечение. Затем, дважды щелкнув значок файла, откройте файл. Система должна автоматически связать UIX файл с соответствующим программным обеспечением. Ниже приведен список программ, необходимых для открытия файлов с расширением UIX:
Программы, поддерживающие UIX файлы
Шаг 2. Убедитесь, что файл UIX не заражен вредоносным ПО
Если данный файл с расширением UIX не заражен, возможно, антивирусная программа блокирует доступ к файлу. Пользователь должен принять необходимые меры предосторожности и выполнить действия, предложенные системой. После восстановления или удаления зараженного файла рекомендуется проверить всю систему на наличие вирусов. Вам нужно будет приобрести новую, чистую версию файла UIX.
Подсказка!
Имейте в виду, что вы всегда можете обратиться за помощью к ИТ-специалисту. Некоторые проблемы с файлами UIX могут быть трудно решить для менее опытных пользователей. Также вы можете обратиться за помощью к одному из разработчиков программного обеспечения, которое поддерживает файлы с расширением UIX. Для этого перейдите на подстраницу программного обеспечения и найдите адрес веб-сайта разработчика программного обеспечения.
Шаг 3. Убедитесь, что файлы UIX завершены, то есть были ли они загружены правильно
Если файл UIX не был загружен должным образом, программное обеспечение не сможет открыть такой файл. Проверьте размер файла в том месте, откуда вы скачали нужный файл. Если размер исходного файла отличается от размера загруженного файла UIX, вам придется загрузить файл снова.
Шаг 4. Убедитесь, что файлы UIX связаны с соответствующим программным обеспечением
Если в системном реестре нет записи, связанной с программой по умолчанию, которая должна использоваться для открытия файлов UIX , даже если данная программа установлена в системе, тогда файлы UIX должны быть связаны с рассматриваемым приложением.
Связывание файлов с приложениями выполняется аналогично, независимо от типа системы, и состоит в выборе приложения, которое следует использовать для открытия файлов данного типа. Чтобы связать UIX файлы с данным приложением, щелкните правой кнопкой мыши значок файла и выберите в контекстном меню пункт «Открыть с помощью» , который отобразит список предлагаемых программ. Выберите вашу программу из списка. Если приложение отсутствует в списке, используйте кнопку «Обзор» и укажите местоположение приложения. Если установлен флажок «Всегда использовать выбранное приложение для открытия файлов такого типа» , выбранное приложение будет установлено в качестве приложения по умолчанию для открытия указанных файлов.
Шаг 5. Убедитесь, что носитель, на котором хранятся файлы UIX, не поврежден или не поврежден
Возможно, что носитель, на котором находится файл, поврежден или поврежден. Попробуйте сканировать носитель на наличие ошибок.
Всем привет. Недавно мне valdikss рассказал об андроид-вирусе, который может немало навредить пользователю, если он недостаточно внимателен. Мне захотелось узнать его внутренности, т.к. более или менее в последнее время занимаюсь ресерчем андроид приложений, но вирусы никогда еще не исследовал. До его рассмотрения, мне сразу бросилось в глаза название файла — android_update-1.apk. Первым делом делаю то, что делает каждый андроид ресерчер — распаковывает его dex2jar-ом (ну и параллельно можно посмотреть WinRAR-ом список файлов).
dex2jar
Когда я распаковал файл dex2jar-ом у меня получился красивый jar. Я обрадовался и кинулся смотреть его в JD-GUI.


Но, к сожалению, JD-GUI не смог полностью декомпильнуть получившийся файл, зато в самом конце файла были интересные строки.
Тут 2 варианта: либо вирус «китайского происхождения», либо ошибка кодировки. Думаю, пока рано делать выводы.
WinRAR
Как известно, APK — формат архивных исполняемых файлов-приложений для Android. Список файлов, которые входят в APK-архив, можно с легкостью просмотреть WinRAR-ом, что я и сделал.

На первый взгляд ничего особенного, но я знаю, что в папке assets разработчики хранят локальные файлы — html страницы, картинки, ну, в общем, локальные ресурсы, которые можно дергать из приложения.

Там я нашел файл classes.dex. Classes.dex — контейнер который, если мы распакуем, получим (если повезет) исходный код приложения под Android. По стандарту, файл classes.dex должен начинаться следующими байтами:
Что в ASCII — dex.035.
Но файл assets\classes.dex начинался так:
Явно зашифровано. Уже начинает проявляться логика работы зловреда. Когда мы скачиваем на смартфон и запускаем apk, он устанавливается, дергает из своих ресурсов файл classes.dex, расшифровывает, (по логике) получает какой то новый аpk, который и выполняет свою основную функцию.
Чтобы полностью понять как все работает, надо посмотреть действие зловреда в динамике. На реальном устройстве запускать — самоубийство. В качестве эмулятора я взял Genymotion, его преимущества как эмулятора описывать не буду, все здесь написано. Также, вместе с Genymotion, я использую Android Studio (в дальнейшем AS) 1.2 (нет слов, чтобы описать его слаженную работу). Когда мы запускаем Android Studio и Genymotion, они связываются с помощью adb. В Android Studio удобно смотреть лог работы приложения, в данном случае зловреда.
Установка apk привела к странной ошибке:

Я подумал: «все, зловред упал, вряд ли он запустится». Нажал на OK. Я частично знал, как он должен работать, так что перешел в Settings -> Security -> Device administrators и увидел, что он как раз заработал так, как надо, прописал уже себя в администраторах, заметите, он меня не спросил: «Ты согласен установить это приложение? Оно будет использовать такие-то права.», ну, как все приложения.
Если мы попытаемся удалить его из администраторов (нажав на checkbox, он отмечен красным), то вылезет окно:

После нажатия на кнопку деактивации нас ждет сюрприз — приложение невозможно удалить.

Окейййй. Посмотрим сетевой трафик, вдруг он что-то куда-то шлет. В эмуляторе, на WiFi соединение, поставим прокси и перезагрузим эмулятор. Так я и думал — есть и сетевая активность
тело в POST-запросе пустое.
Откроем logcat в AS и посмотрим, вдруг это приложение что-то записывает в логах. Нам везет:
Вот что получается — зловред берет из ресурсов файл assets/classes.dex, расшифровывает, записывает в /data/data/com.adobe.jaguar/app_dex/new.apk.
Так. Чтобы теперь узнать, каков его основной фунционал, нам надо поймать файл new.apk. Устанавливаем total commander на андроид и переходим в /data/data/com.adobe.jaguar/app_dex/. Папка оказалось пустой, после запуска new.apk файл удаляется. Возник вопрос: как получить его? Сначала подумывал, не написать ли мне приложение под андроид, которое в цикле следит за папкой /data/data/com.adobe.jaguar/app_dex/ и когда зловред снова создаст этот файл, мое приложение скопирует его, и я наконец узнаю что, оно делает на самом деле. Хорошо, что я в некоторых вопросах ленивый. Немного подумав, решил поэкспериментировать над правами папки /data/data/com.adobe.jaguar/app_dex/, и тут тоже повезло — он создал файл new.apk и упал.
Копируем new.apk из андроид, распаковываем dex2jar-ом и декомпилируем с помощью JD-GUI.

Опять иероглифы… Я решил открыть получившийся файл luyten-ом, мало ли, вдруг JD-GUI не может что-то правильно декомпильнуть.

.
Да, я был прав, это не иероглифы, а зашифрованный текст, нашел функцию которая занимается расшифровкой, но из всего apk только этот класс был обфусцирован, luyten тоже упал на нем. Есть еще один декомпилер — DJ Java Decompiler, у него туго с графикой, поэтому я его использую только для просмотра отдельных классов, а не всего проекта. Он, как бы, смог декомпильнуть, но, к сожалению, я не смог понять, как именно идет расшифровка.
Класс который отвечает за расшифровку (буду рад если взгляните на код, с первого взгляда AES, но не факт):
Нам уже из сетевой активности известно, что по сети передаются POST-запросы, так что этот код отправит POST-запрос:
В некоторых участках кода я увидел функции, в именах которых есть слово из 4-х букв — «bank».
Теперь у нас есть полная картина, этот зловред — банковский троян, который маскируется под андроид апдейт для Adobe Flash Player. После установки создает сервисы com.adobe.jaguar:jaguar_bf и com.adobe.jaguar:jaguar_obs. Сканируют файловую систему (в теле new.apk нашел код) на предмет установленных программ банк-клиентов, если находит их, то читает файлы из папки shared_prefs и отправляет злоумышленнику.
Мораль:
1. Не устанавливайте root и банк-клиент на одном устройстве
2. Не доверяйте приложениям, скачанными из сторонних магазинов
Исследователи из компании Lookout, занимающейся вопросами цифровой безопасности, сообщили об обнаружении «семейства» приложений, которые устанавливают на Android-смартфоны трояны. Заражённые ими устройства уже невозможно очистить заводским сбросом.

Новый вирус распространяется с помощью сторонних магазинов приложений на Android. Злоумышленники берут за основу популярные программы вроде клиентов соцсетей или игр, заражают их, а затем размещают на сторонних сайтах. Таким образом, ничего не подозревающий пользователь смартфона может скачать приложение Фейсбука или игру Candy Crush, которые будут работать как обычные версии, но при этом заразят смартфон трояном.
За время проверки Lookout удалось обнаружить около 20 тысяч модифицированных приложений, которые были разделены на три «семейства», использующих разные способы заражения — Shedun, Shuanet и ShiftyBug.
Все они получают root-доступ к Android и устанавливаются в систему таким образом, что их нельзя удалить даже полным заводским сбросом (например, модифицируют файл install-recovery.sh), что для пользователей, не обладающих специальными навыками, может означать невозможность починить устройство без помощи профессионалов.
Людям, которые «подцепили» Shedun, Shuanet или ShiftyBug, возможно, придётся пойти и купить новый телефон.
из заявления Lookout
Shedun, Shuanet и ShiftyBug не только начинают показывать пользователю неотключаемую рекламу, но и разрушают ключевые механизмы защиты Android. Например, обычно приложения для ОС Google не могут получать доступ к паролям или иным чувствительным данным остальных программ, однако обнаруженные трояны способны нарушать это правило.
В Lookout обнаружили, что злоумышленники встраивают свой вредоносный код почти во все популярные приложения, но не трогают антивирусы. По мнению представителей компании, это может говорить о том, что у создателей Shedun, Shuanet и ShiftyBug могут быть более «сложные цели», чем простой заработок на рекламе и кража данных.
Например, речь может идти о создании опасного вируса для дальнейшей продажи защиты от него. На это намекает и тот факт, что код трёх эксплойтов идентичен на 70-80%. Это может говорить о принадлежности их авторства одной команде хакеров.
Заражённые приложения зафиксированы в США, Германии, Иране, России, Судане, Бразилии, Мексики и Индонезии. При этом ни одна из таких программ не была замечена в Google Play, а значит, люди, доверяющие только официальному магазину, пока находятся в безопасности.
Как отмечает Apple Insider, обнаруженная уязвимость может сподвигнуть пользователей Android к массовой миграции на iOS, где привязка всех устройств к одному магазину приложений практически полностью исключает возможность появления подобных угроз.
В статье изначально сообщалось, что вирус невозможно удалить с Android-устройства, однако в действительности речь шла о невозможности избавиться от него с помощью заводского сброса, но вмешательство специалистов может помочь. Редакция приносит извинения за это. В материал внесены необходимые правки.
Что за приложение chromes? Что за вирус?
Хто за приложение chromes? chromes что это за программа и нужна ли она на телефоне?
Это троян. Противный, вредный и совсем не безопасный троянский вирус, который ворует и личные данные, и деньги со счета телефона. Его можно словить при установке других приложений (в том числе и из Плэй Маркета), они могут оказаться зараженными и таким образом Хромес и проникнет на Ваш смартфон.
Как удалить Chromes с Андроида можно узнать по этой ссылке.
Программа совершенно ненужная, она исключительно плохая, и при обнаружении его на своем телефоне не медлите, и воспользуйтесь инструкцией, приведенной выше по ссылке. Иначе вирус может натворить дел, подписавшись на платные услуги и переслав Ваши данные неизвестно кому.
Что такое CHROME SEARCH?
CHROME SEARCH — это вирус, который показывает всплывающую рекламу в браузере.
- Показывает CHROME SEARCH нежелательную всплывающую рекламу.
- CHROME SEARCH перенаправляет щелчки в браузере на вредоносные веб сайты.
- CHROME SEARCH показывается регулярно, даже если закрываешь браузер.
- CHROME SEARCH появляется в строке ввода браузера при выборе новой вкладки.
- CHROME SEARCH меняет настройки поиска в браузере.
- CHROME SEARCH меняет ярлыки браузера на рабочем столе и в меню, чтобы вместе с запуском браузера показывалась реклама.
Как происходит заражение вирусом CHROME SEARCH?
Я очень часто пишу в рекомендациях о вреде установки программ по-умолчанию. Ведь в результате такого необдуманного поступка вы рискуете установить себе кучу нежелательного софта.
А вот сегодня я сам облажался подобным же образом. В результате этого браузер принялся постоянно демонстрировать мне тонны рекламы с сайта CHROME SEARCH. Я слегка попенял на себя, и приступил к лечению.
Как избавиться от рекламы CHROME SEARCH?
Конечно для меня это было уже рутинной операцией. Но прежде, чем поделиться инструкцией по удалению вируса CHROME SEARCH, опишем, что он из себя представляет.
На самом деле это типичный перенаправитель на сайт с рекламой. После доменного имени могут идти разнообразные оконцовки, но домен CHROME SEARCH присутствует всегда. Во всех этих вариантах ваш браузер переходит на те же рекламные страницы. Также зловред поражает ярлыки ваших браузеров и настройки домашней страницы.
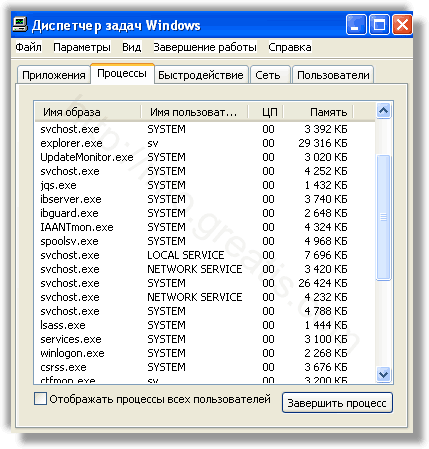
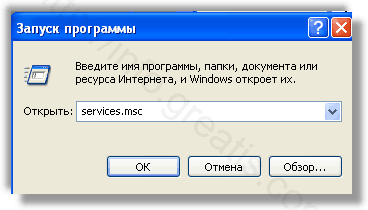
Кроме того рекламный вирус CHROME SEARCH создает задания для исполнения, для поддержания своего присутствия на вашей машине. Подвергаются атаке все браузеры, которые он сможет найти в вашей системе. Поэтому в результате такой массовой рекламной атаки не мудрено подцепить и что-нибудь более серьезное.
Именно поэтому данный вирус следует уничтожить сразу по обнаружению. Ниже я приведу несложные инструкции, которые помогут вам в лечении. Но как всегда я рекомендую использовать автоматизированный метод как наиболее эффективный и простой.
Инструкция по ручному удалению рекламного вируса CHROME SEARCH
Для того, чтобы самостоятельно избавиться от рекламы CHROME SEARCH, вам необходимо последовательно выполнить все шаги, которые я привожу ниже:
-
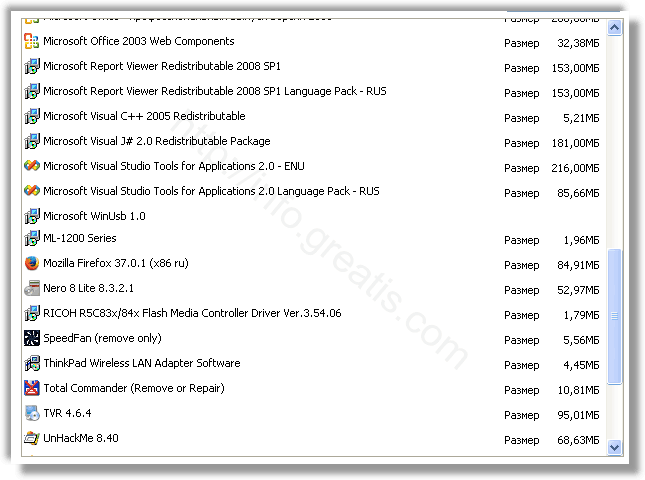
Поискать «CHROME SEARCH» в списке установленных программ и удалить ее.
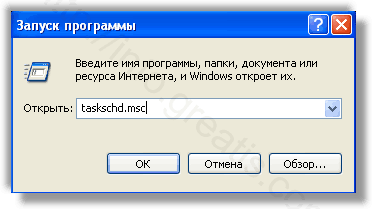
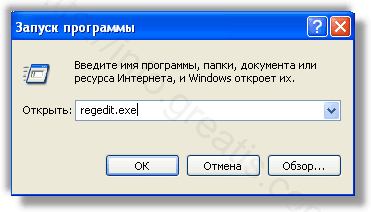
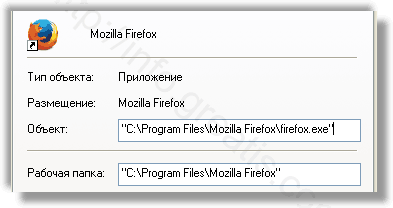
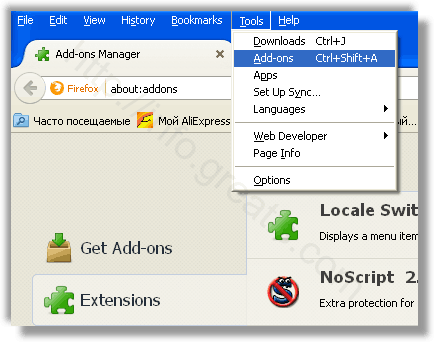
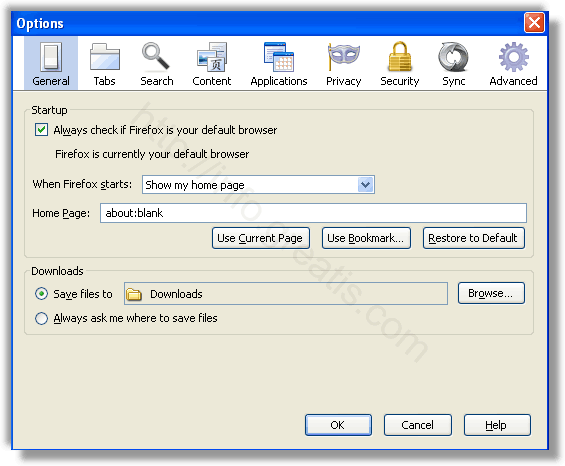
И все же автоматика лучше!
Если ручной метод — не для вас, и хочется более легкий путь, существует множество специализированного ПО, которое сделает всю работу за вас. Я рекомендую воспользоваться UnHackMe от Greatis Software, выполнив все по пошаговой инструкции.
Шаг 1. Установите UnHackMe. (1 минута)
Шаг 2. Запустите поиск вредоносных программ в UnHackMe. (1 минута)
Шаг 3. Удалите вредоносные программы. (3 минуты)
UnHackMe выполнит все указанные шаги, проверяя по своей базе, всего за одну минуту.
При этом UnHackMe скорее всего найдет и другие вредоносные программы, а не только редиректор на CHROME SEARCH.
При ручном удалении могут возникнуть проблемы с удалением открытых файлов. Закрываемые процессы могут немедленно запускаться вновь, либо могут сделать это после перезагрузки. Часто возникают ситуации, когда недостаточно прав для удалении ключа реестра или файла.
UnHackMe легко со всем справится и выполнит всю трудную работу во время перезагрузки.
И это еще не все. Если после удаления редиректа на CHROME SEARCH какие то проблемы остались, то в UnHackMe есть ручной режим, в котором можно самостоятельно определять вредоносные программы в списке всех программ.
Итак, приступим:
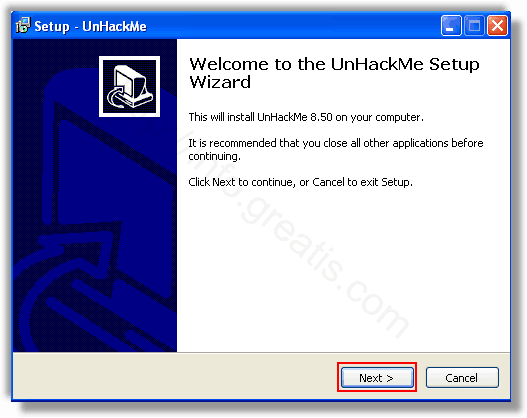
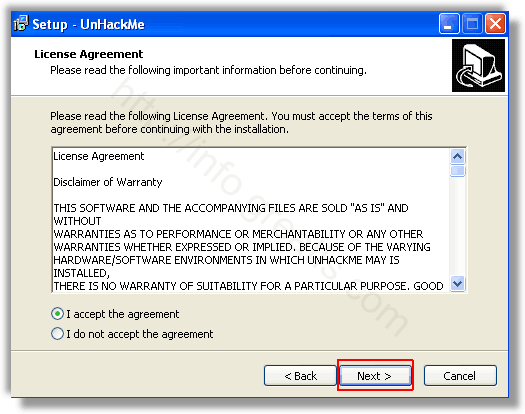
Шаг 1. Установите UnHackMe (1 минута).
- Скачали софт, желательно последней версии. И не надо искать на всяких развалах, вполне возможно там вы нарветесь на пиратскую версию с вшитым очередным мусором. Оно вам надо? Идите на сайт производителя, тем более там есть бесплатный триал. Запустите установку программы.
Шаг 2. Запустите поиск вредоносных программ в UnHackMe (1 минута).
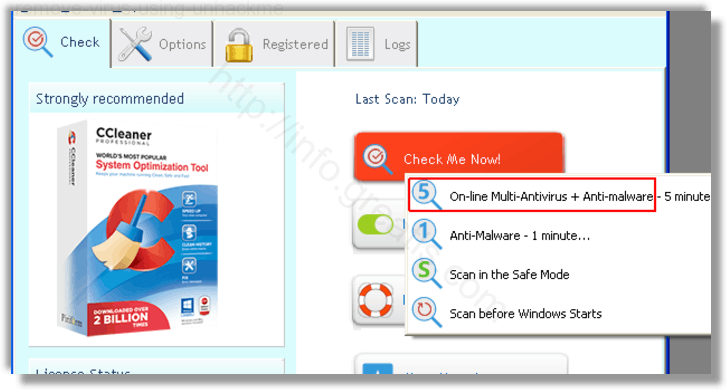
- Итак, запускаем UnHackMe, и сразу стартуем тестирование, можно использовать быстрое, за 1 минуту. Но если время есть — рекомендую расширенное онлайн тестирование с использованием VirusTotal — это повысит вероятность обнаружения не только вируса CHROME SEARCH, но и остальной нечисти.
Шаг 3. Удалите вредоносные программы (3 минуты).
- Обнаруживаем что-то на очередном этапе. UnHackMe отличается тем, что показывает вообще все, и очень плохое, и подозрительное, и даже хорошее. Не будьте обезьяной с гранатой! Не уверены в объектах из разряда “подозрительный” или “нейтральный” — не трогайте их. А вот в опасное лучше поверить. Итак, нашли опасный элемент, он будет подсвечен красным. Что делаем, как думаете? Правильно — убить! Ну или в английской версии — Remove Checked. В общем, жмем красную кнопку.
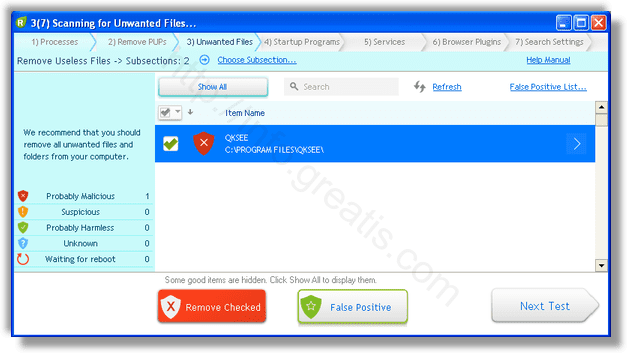
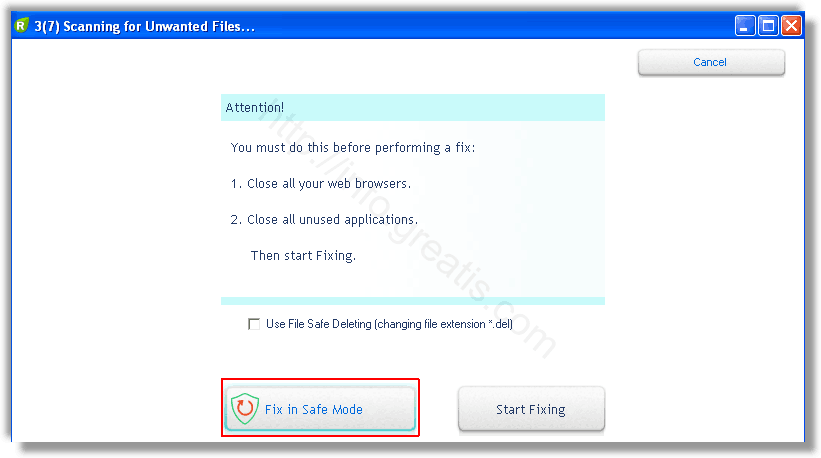
Итак, как вы наверное заметили, автоматизированное лечение значительно быстрее и проще! Лично у меня избавление от вируса CHROME SEARCH заняло 5 минут! Поэтому я настоятельно рекомендую использовать UnHackMe для лечения вашего компьютера от любых нежелательных программ!
Андрей «Вирусолог»
Андрей — обычный парень, который пользуется компьютером каждый день, и ненавидит, когда неприятности наполняют его жизнь. А еще он любит петь. Но не переживайте, его голос не будет досаждать вам. Только текст )
Об авторе

Андрей — обычный парень, который обожает компьютеры и пользуется ими каждый день. Он ненавидит, если в его размеренную жизнь врываются неприятности. Еще он очень любит петь. Но не переживайте, он не будет доставать вас своим пением. Только текстом.
Chrome Search – как удалить?
Частенько возникает необходимость скачивания файлов с несертифицированных источников? Будьте готовы к тому, что у к вашему компьютеру, рано или поздно, прицепится вирус или ненужное дополнение. Не исключение – Chrome Search. Никаких связей с брендом «Google» данная программа не имеет, поэтому решить вопрос через службу поддержки этого IT-гиганта не получится. Как удалить эту заразу и что делать, если она крепко засела на вашем ПК, мы расскажем в данном материале.
Заражение происходит стандартны путём – скачали приложение или что-то еще с ненадёжного места, запустили исполняющий файл и всё, вирус уже у вас в системе. Даже надёжные антивирусы пропустят его к вам, потому что с точки зрения опасности для компьютера, он никаких провоцирующих действий не ведёт. Мы, как пользователи ПК, замечаем появление новой домашней страницы, при чём, её менять в наши планы не входило, а это уже прямое действие Chrome Search.
Удалить Chrome Search достаточно просто, т.к. она не настолько вирус, как, к примеру, Baidu. Мы покажем вам, как за несколько шагов убрать из ПК это дополнение.
Инструкция по удалению Chrome Search
- Необходимо закрыть все открытые окна браузера Chrome. После этого переходим в «Диспетчер задач» (Ctrl+Alt+Del) и удаляем все процессы, связанные с этим обозревателем. Если будут процесс с Chrome Search, их тоже, конечно же, нужно «убить».
- Воспользуйтесь программой для деинсталляции приложений. Подойдёт любая, в функционале которой есть очистка реестра.

- Удаляем из списка программу Chrome Search и проводим несколько прогонов по реестру, для удаления накопившихся ошибок. Не забывайте делать бэкап реестра.
- Запускаем браузер, переходим в настройки и меняем домашнюю страницу Chrome Search на нужную, к примеру yandex.ru или google.com.

- Ярлык браузера удаляйте и тут же создайте новый.
Благодаря этим пяти шагам вы избавитесь от этого угонщика, а также запомните, как удалить Chrome Search с вашего компьютера.

Никак не могут угомониться разработчики всяких псевдопоисковик, для того, чтобы поиметь денег с простых бывалых пользователей интернета, которые так или иначе кликнут на надоедливую.

Давно не было обзор на решения проблем с софтом, который попал на компьютер случайно с бесплатными программами из Интернета. Она не уведомляет об установке, поэтому вы даже сразу и не знаете, установлена она или нет. Ну раз вы ее уже.
В настоящее время множество пользователей Windows сталкиваются с одной, общей для всех проблемой: при скачивании и установке программ из интернета на компьютере оказываются установлены совершенно ненужные утилиты, вопреки нашему желанию.