Взлом госуслуг: мифы и реальность
В последнее время в СМИ обсуждаются множественные случаи взлома портала «Госуслуги». В этой статье я постараюсь выяснить что из этого миф и выдумки, а что является правдой, а для этого придется самому взломать госуслуги.
Внимание! Данный текст является описанием возможности в экспериментальных целях. Напоминаем, что повтор подобных действий может привести к нарушению законодательства.
Для экспериментов я использовал свой собственный аккаунт, содержащий доступ к моим данным и данным моего юр лица. Доступ осуществляется как с помощью связки логин/пароль + смс, так и ЭЦП. В ходе экспериментов я буду выключать те или иные функции безопасности аккаунта (чего вам делать крайне не рекомендую) и проверять изменения и возможность захвата аккаунта. Также я зарегистрирую новый аккаунт для проверки функций безопасности, настроенных по-умолчанию.
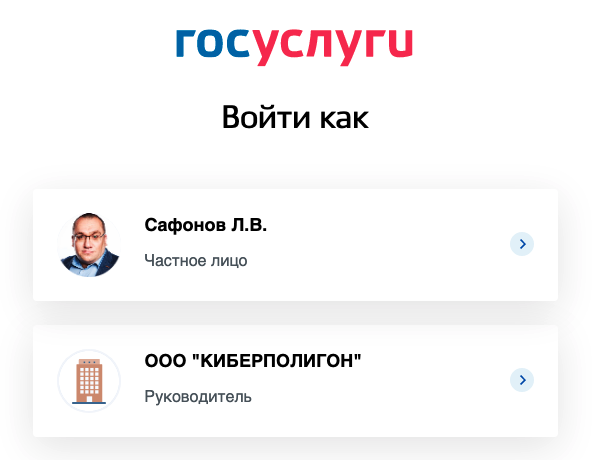
Верхний аккаунт физ. лицо, защищен при помощи 2FA, нижний, юр. лицо, защищен при помощи ЭЦП.
Миф первый. Взлом аккаунта
Онлайн-мошенники начали взламывать аккаунты граждан на сайте госуслуг и через них брать кредиты и микрозаймы, предупредили опрошенные РБК эксперты. РБК.
Я предполагаю что журналисты имели ввиду брутфорс аккаунтов, только не знали как это называется. Что ж, проверим насколько аккаунт защищен от атак грубой силы.
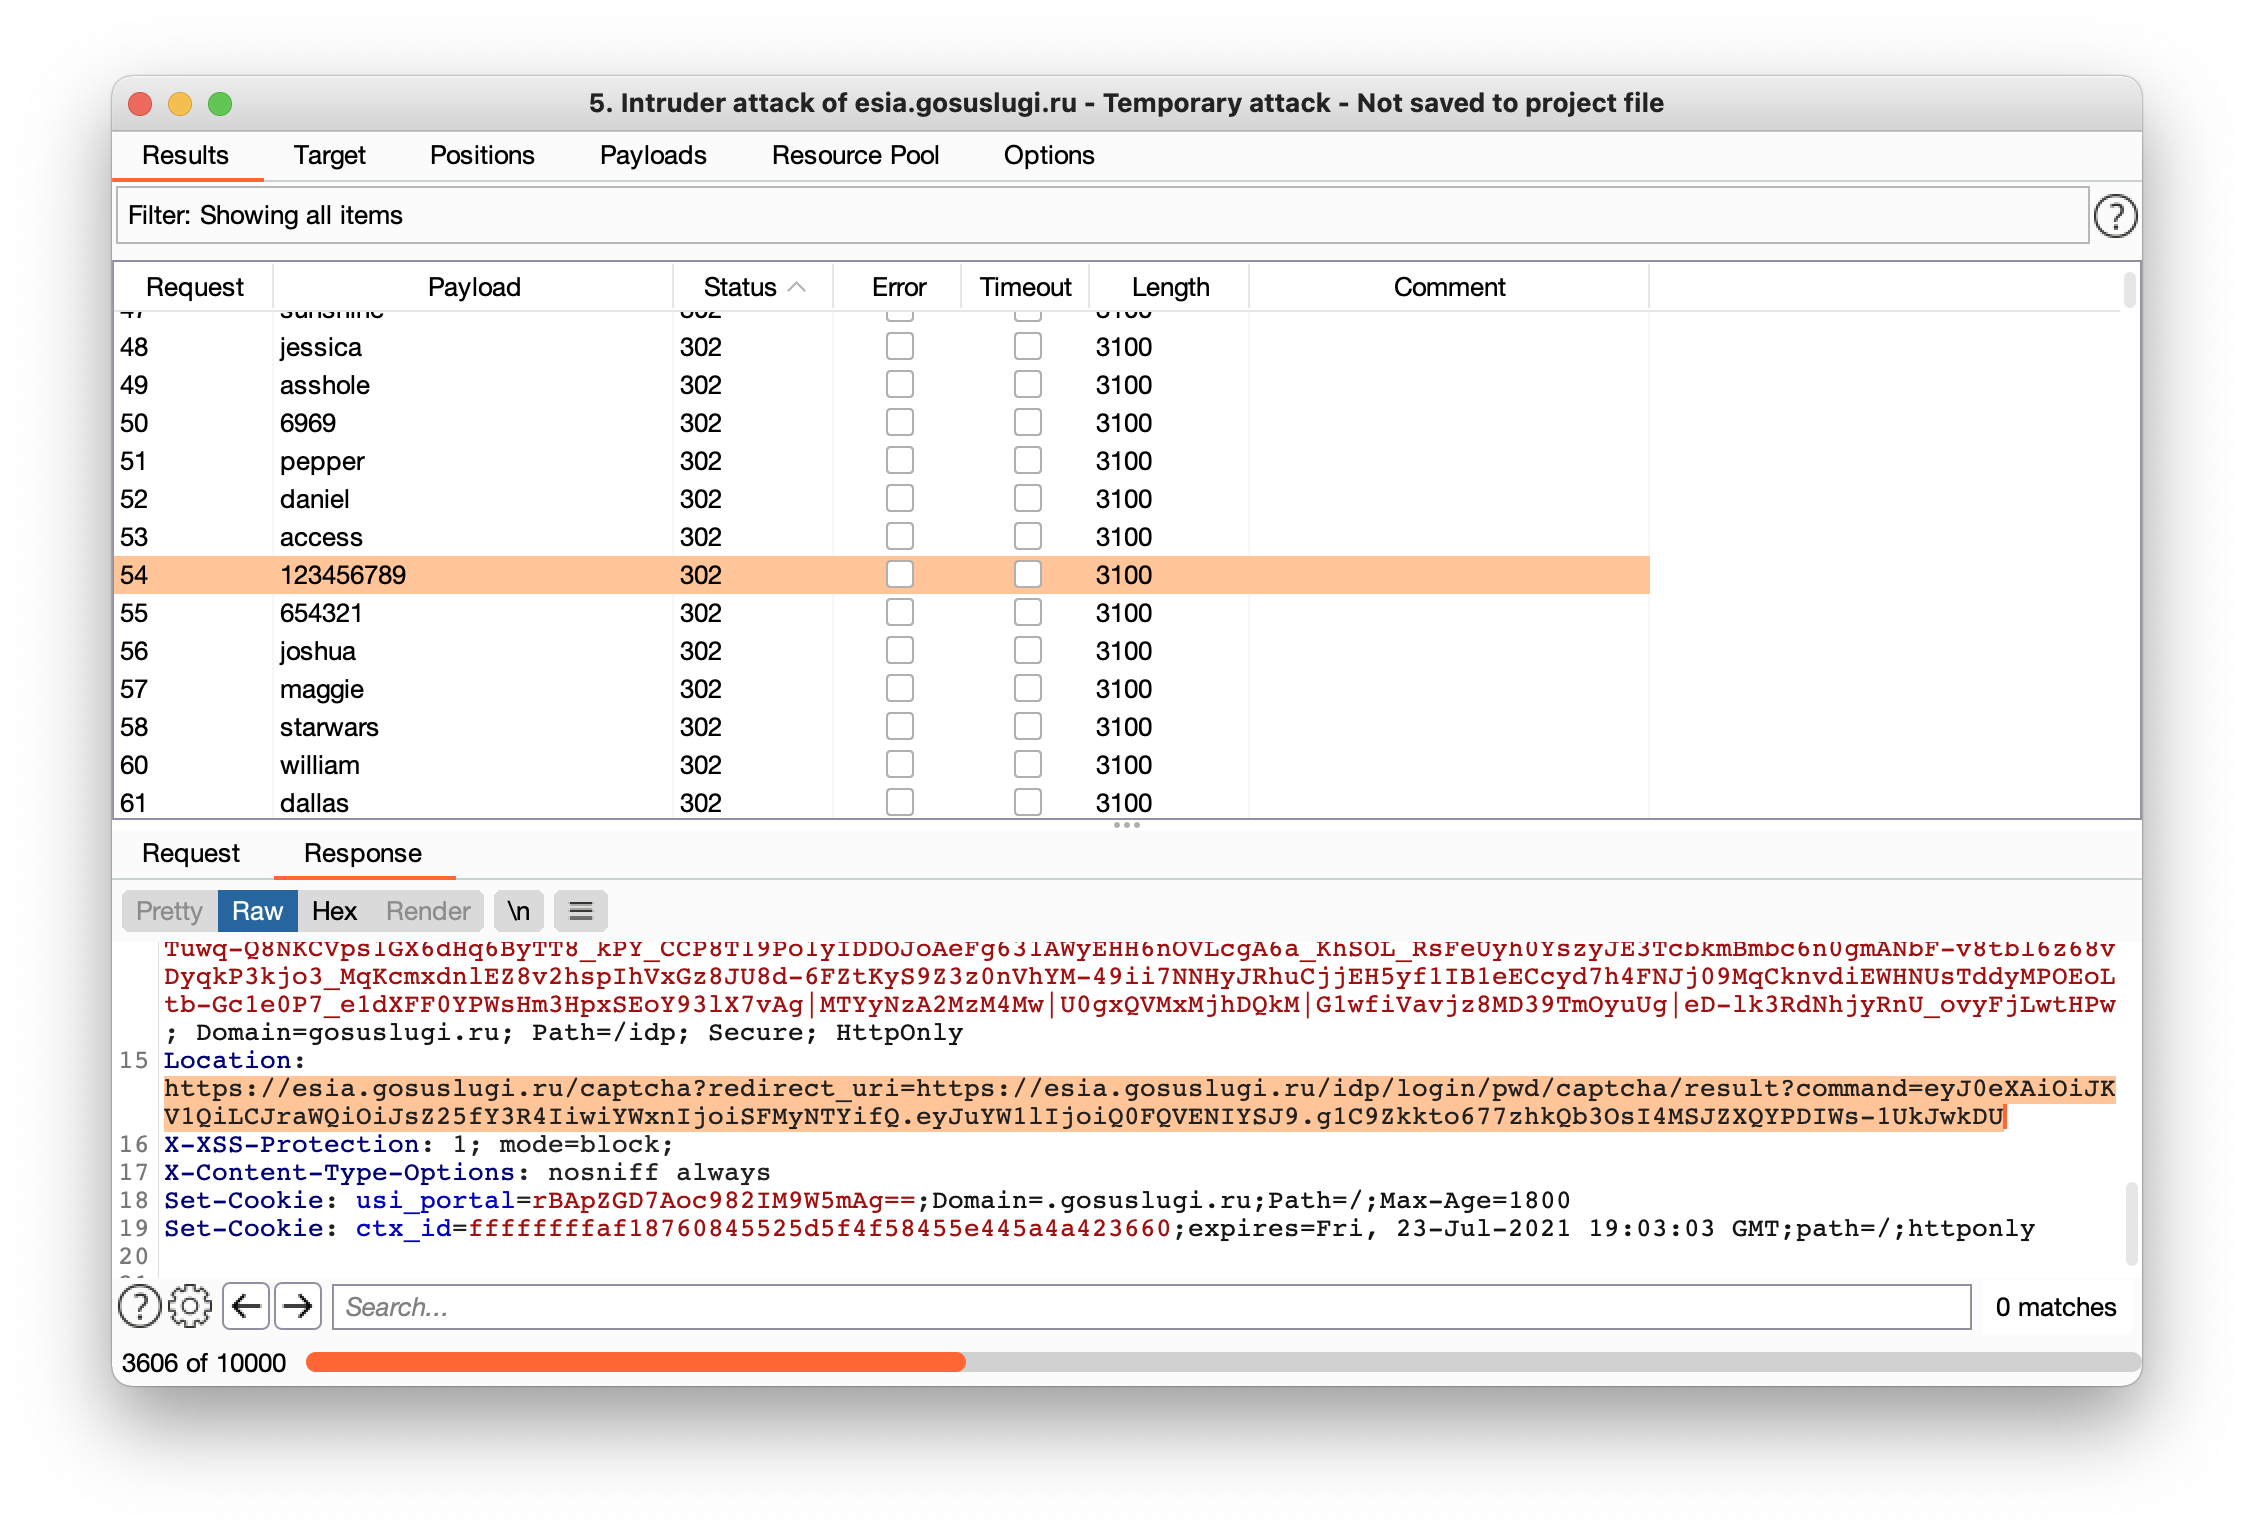
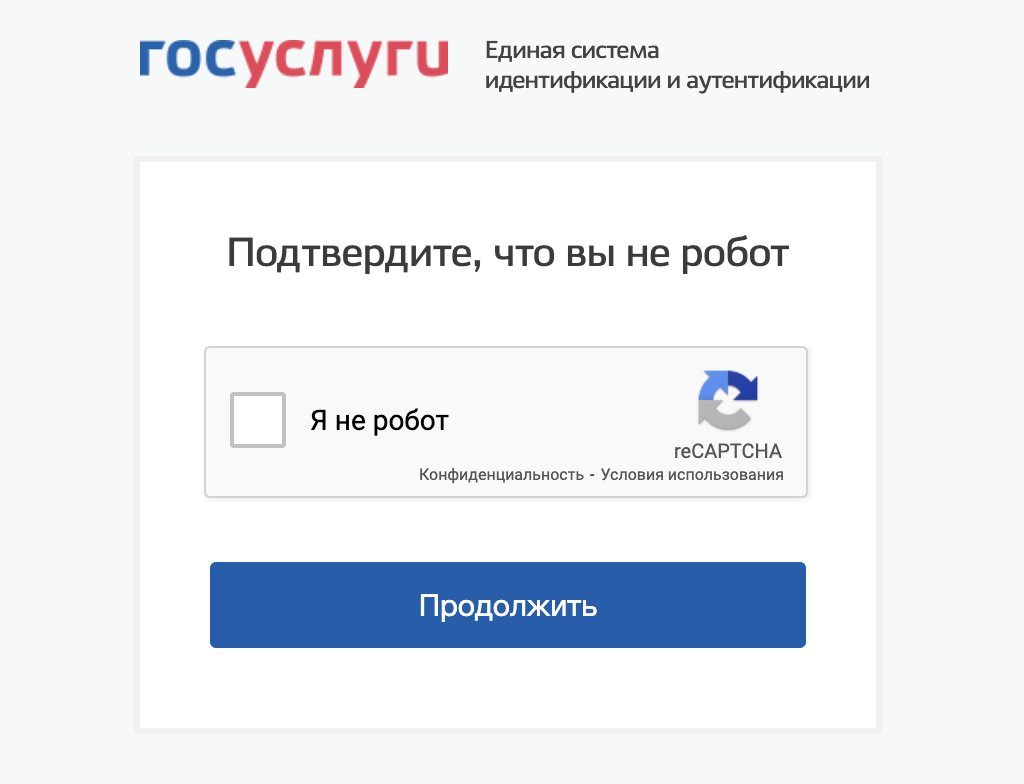
Для начала попробуем сбрутить известный мне пароль, добавив его в пару десятков других. В результате через несколько попыток получаю отлуп в виде капчи (формально конечно reCAPTCHA):
Ок, попробуем другой метод — будем пытаться «попасть» в пароль с первой попытки: для этого возьмем несколько учеток и один пароль (из популярных) и попробуем взломать аккаунт. Базы email/телефонов валяются в интернете на каждом шагу, но я сделаю синтетическую, чтобы случайно не затронуть чужой аккаунт. Возможно к старым аккаунтам получить учетную запись и пароль реально, но вот к свежим аккаунтам это довольно проблематично — система просто не даст создать простой пароль.
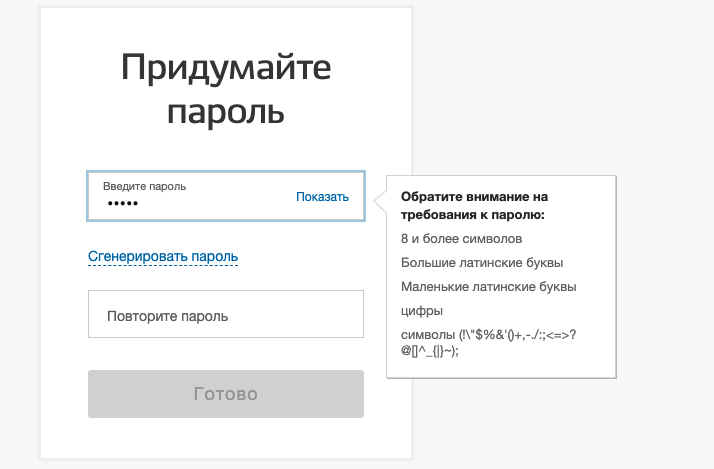
Ввод пароля к новому аккаунту
Ок, еще можно попробовать взять заведомо валидный или часто встречающийся пароль и попробовать сбрутить логин под эту связку.
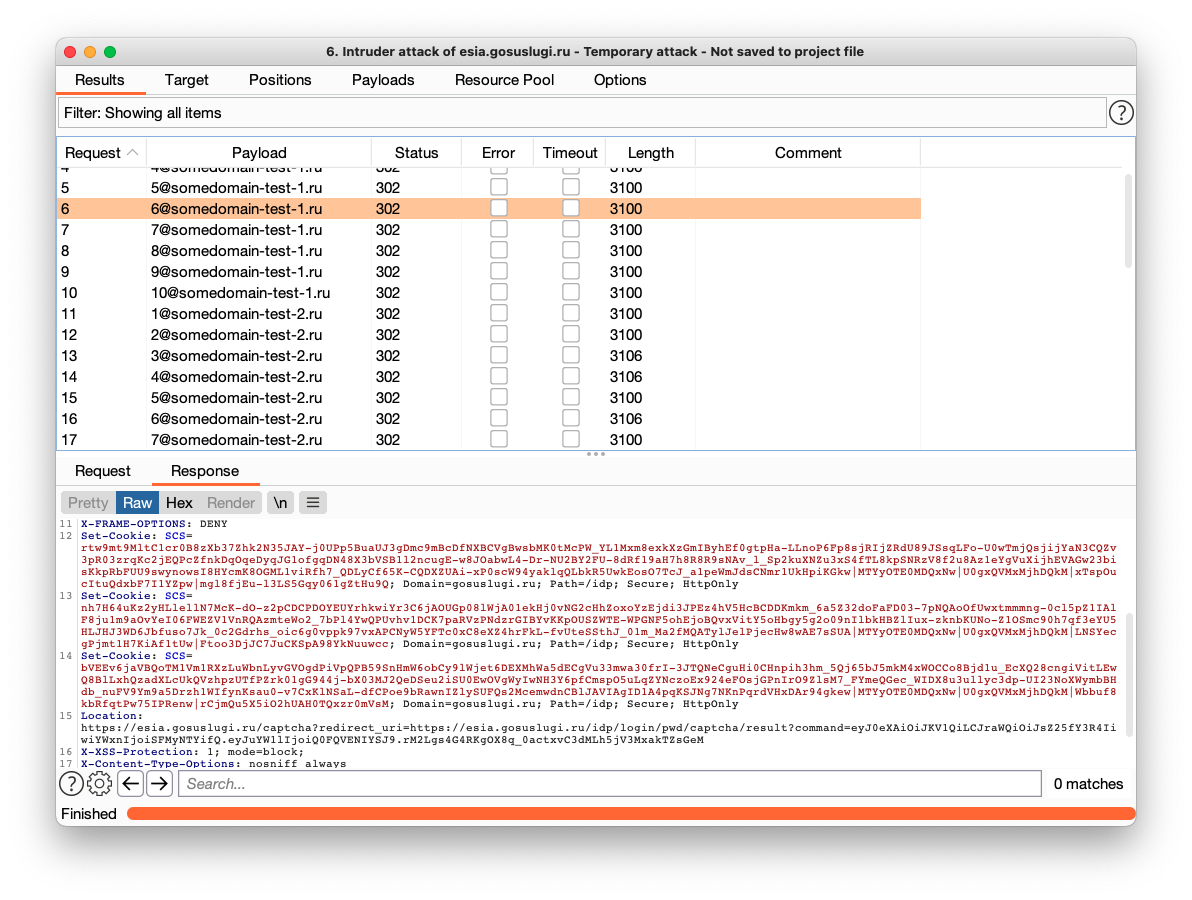
Брутфорс по имени пользователя
К моему сожалению на третьей попытке получаем капчу (.
Как еще злоумышленники могут получить пароль учетной записи? С помощью фишинга и т.н. credential stuffing, используя «утекшие» или скомпрометированные на других ресурсах учетные записи пользователей.

Пример фишинг-сайта
От такого рода атак (если вы везде используете один пароль) вас спасет только 2FA. Говорить при этом что взломали ваши госуслуги как сервис или почту — ну такое себе.
Провести успешные атаки на аккаунт с ЭЦП не удалось.
Выводы: взлом аккаунтов на самих госуслугах это миф. Пользовательские аккаунты могут быть захвачены в результате фишинговой/credential stuffing атаки.
Рекомендации: включить 2FA, не использовать одинаковые пароли.
Миф второй. Может быть уязвимо веб-приложение?
Интернет-пользователи пожаловались на хакеров, которые взломали их аккаунты на «Госуслугах» и дали согласие на обработку персональных данных для одного из сервисов «Единой России». В партии считают это информационной атакой. Взлом мог затронуть значительное количество пользователей, полагают эксперты по кибербезопасности. Forbes.ru.
Ну раз эксперты говорят что значительное число, значит скорее всего взломали сайт. Ок, давайте проверим на прочность само веб-приложение и веб-сервисы.
Анализ служебных заголовков, проверка возможности предиктивности кук или сессионных ключей не привели к возможности перехвата чужого аккаунта.
GET /health/?_=0.37814359301759837&pageId=overview&event=/api/pay/v1/informer/fetch/&timing=987&referrer=https://www.gosuslugi.ru/&result=0&new-lk=true HTTP/1.1 Host: www.gosuslugi.ru Cookie: userSelectedLanguage=ru; usi_portal=rBApZWEatnY7Ga/NXc+tAg==; TS01725984=01474e7625a71dda9f8456d6ce5cd5dc41ef0a96249ef858efe85de5e983f9201abd763e4e56ecc2246ef9c01435f9883b192ef137e28d0929808520b579d93803ed91d91568b1f83ebc088aca999ee10393da247ae222a208b24e0ed85c09d5ee5fca8e25; TS01f05634=01474e7625fcda3a0e24f4b7579b3dbc89b2cf6aeba3b975dc39efce481f1bfe2918eb3adfa394893f39f8222c918bca249796ef5fbaecc29e0a0a4aae58505c8c8ec858d8e168be74c3f657bf3a654508289c4f7fd57bbb17edf1f090f3cce2d572ff98b9ba8d695b141102f50f102b58b4f2e76b; userSelectedRegion=25401000000; ns-nlb=ffffffffaf18361245525d5f4f58455e445a4a423660; timezone=3; login_value=XXXX; bs=gixPqiaMdSyF7xRHfD4UZzuqvbvnKGgr4PaZjoLtbsbfPyLSltE-tX-dNcSlExYQjoOu7fUiZIzJAZzADA79buS_BYfmP_AKZTDfpYmhDmizTmEdLUwKP-eNbP2nskZFob2l-LRt5B5FDxy3_93mZkvgj9rQQRVj5ziqe031VV8R4aby8VczbjfodDDo6toZCc8h2usCjiA9Cj6SYyOpPyKbeIZ9XqeTS0PRiEelzghwOkpYvEl7WnP8KO69YNO8UeYbIWFZMYKrMkSfJI6guzamRhlNhGpOtllbU0Di5KR1LQDnSWd44ylThA-68cFPNERdhCJ2PkWrByIYVFx9G-6W-deh_Icd-bouk7yZyRu95ln9Zfl-17jTJOgoMfZt5F34jGEza78RytYza5QTYljyzFZxeFq_U8ddwfI3chscFwURN5cgfTyXy8aiY_w3Eyasu2reh9WzrCBbehn1hw|MTYyOTE0MTMzNg|U0gxQVMxMjhDQkM|yqpAYnGPY4EpY3wDXOJpBA|ZKg3q_Wol4sWJx38nbEUv0Lf9XE; NSC_q00qhvtubu=ffffffffaf18375345525d5f4f58455e445a4a423660; acc_t=eyJ2ZXIiOjEsInR5cCI4IkpXVCIsInNidCI6ImFjY2VzcyIsImFsZyI6IlJTMjU2In0.eyJuYmYiOjE2MjkxNDEzNDcsInNjb3BlIjoiaHR0cDpcL1wvZXNpYS5nb3N1c2x1Z2kucnVcL3Vzcl9pbmY_bW9kZT13Jm9pZD0xMTUzNjYzNDkzIGh0dHA6XC9cL2VzaWEuZ29zdXNsdWdpLnJ1XC91c3Jfc2VjP21vZGU9dyZvaWQ9MTE1MzY2MzQ5MyBvcGVuaWQgaHR0cDpcL1wvZXNpYS5nb3N1c2x1Z2kucnVcL3Vzcl90cm0_bW9kZT13Jm9pZD0xMTUzNjYzNDkzIiwiaXNzIjoiaHR0cDpcL1wvZXNpYS5nb3N1c2x1Z2kucnVcLyIsInVybjplc2lhOnNpZCI6IjE2ODg2NTU4LTk0YTAtNDEyYS05MWM2LWFmNjExZDgzNDA3MiIsInVybjplc2lhOnNial9pZCI6MTE1MzY2MzQ5MywiZXhwIjoxNjI5MTc3MzQ3LCJpYXQiOjE2MjkxNDEzNDcsImNsaWVudF9pZCI6IlBHVSJ9.UJiZPWQ_WpX6GB_U9SNQQJqgCVHKn0YmuAx5lCCqkfxV2nx7KYqtU3X6_IXRoCvNE2HHRdtYJkQ2WRzD7wjbUxuutHsByMLy-YNzIW-eR4ts8bWMwChykIifQoyp6wuliLSihBIkpoqBsRYf7CyxXZqWvyDupWEkQkwFfHc_r4VbO0IN89nedrcjPuVQsRMIhsle8Zwhlr9OU-whvBxIPQsHJFZTPB4HuuNfZbjR1l4f5MyqqulYh5njfj0rk7oPgYimAtF5lU5GuJMtDmggRLj7dbRg95kRTMtbJrgJD2FEP2nNBh-ez_y8sZX3SppnYGCy6ga9V_OW1C6ylKNjhA; u=1153663493; nau=b1d60b0a-cfea-5cfb-47b3-73f3beb22879; marked_as_delivered=eyJ2ZXIiOjEsInR5cCI6IkpXVCIsInNidCI6ImFjY2VzcyIsImFsZyI6IlJTMjU2In0.eyJuYmYiOjE2MjkxNDEzNDcsInNjb3BlIjoiaHR0cDpcL1wvZXNpYS5nb3N1c2x1Z2kucnVcL3Vzcl9pbmY_bW9kZT13Jm9pZD0xMTUzNjYzNDkzIGh0dHA6XC9cL2VzaWEuZ29zdXNsdWdpLnJ1XC91c3Jfc2VjP21vZGU9dyZvaWQ9MTE1MzY2MzQ5MyBvcGVuaWQgaHR0cDpcL1wvZXNpYS5nb3N1c2x1Z2kucnVcL3Vzcl90cm0_bW9kZT13Jm9pZD0xMTUzNjYzNDkzIiwiaXNzIjoiaHR0cDpcL1wvZXNpYS5nb3N1c2x1Z2kucnVcLyIsInVybjplc2lhOnNpZCI6IjE2ODg2NTU4LTk0YTAtNDEyYS05MWM2LWFmNjExZDgzNDA3MiIsInVybjplc2lhOnNial9pZCI6MTE1MzY2MzQ5MywiZXhwIjoxNjI5MTc3MzQ3LCJpYXQiOjE2MjkxNDEzNDcsImNsaWVudF9pZCI6IlBHVSJ9.UJiZPWQ_WpX6GB_U9SNQQJqgCVHKn0YmuAx5lCCqkfxV2nx7KYqtU3X6_IXRoCvNE2HHRdtYJkQ2WRzD7wjbUxuutHsByMLy-YNzIW-eR4ts8bWMwChykIifQoyp6wuliLSihBIkpoqBsRYf7CyxXZqWvyDupWEkQkwFfHc_r4VbO0IN89nedrcjPuVQsRMIhsle8Zwhlr9OU-whvBxIPQsHJFZTPB4HuuNfZbjR1l4f5MyqqulYh5njfj0rk7oPgYimAtF5lU5GuJMtDmggRLj7dbRg95kRTMtbJrgJD2FEP2nNBh-ez_y8sZX3SppnYGCy6ga9V_OW1C6ylKNjhA; ns-nlb-ds=ffffffffaf18365645525d5f4f58455e445a4a423660 User-Agent: Mozilla/5.0 (Macintosh; Intel Mac OS X 10.15; rv:91.0) Gecko/20100101 Firefox/91.0 Accept: */* Accept-Language: ru-RU,ru;q=0.8,en-US;q=0.5,en;q=0.3 Accept-Encoding: gzip, deflate Dnt: 1 Referer: https://lk.gosuslugi.ru/ Sec-Fetch-Dest: script Sec-Fetch-Mode: no-cors Sec-Fetch-Site: same-site Te: trailers Connection: close
Ничего интересного обнаружить не удалось, далее проверим сайт на уязвимости по OWASP TOP 10. Для этого я попытался использовать OWASP ZAP и Burp Suite Pro в режиме активных сканеров и получал ожидаемую капчу и блокировку WAF’ом.

Ок, автоматика нам не помогла, поищем «руками». В течение пары часов потыкав формы и параметры удалось обнаружить self-XSS в third-party сервисе, но раскрутить эту уязвимость до приемлемого вектора не удалось, да и уязвимость «такая себе», что ее зачастую не валидируют и в bug bounty программах.
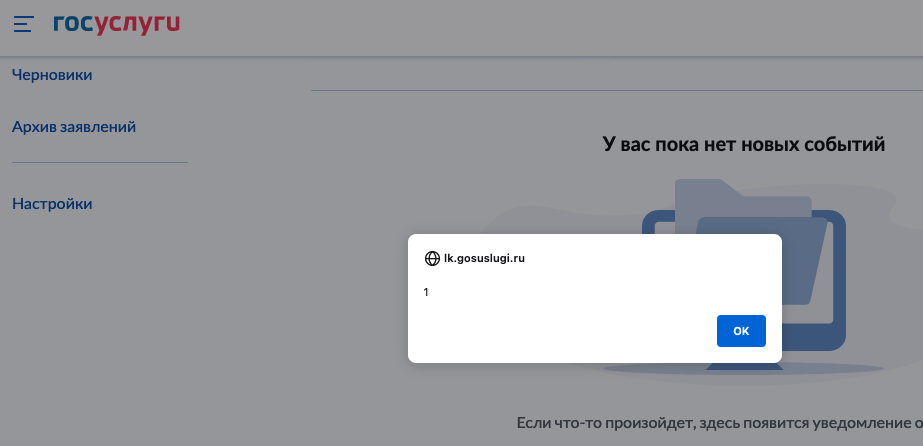
Self-XSS. Можно выстрелить себе в ногу.
Хотя уязвимость и пустяковая — на всякий случай зарепортил через контакты, оставленные по известному многим исследователям и багхантерами well-known пути: gosuslugi.ru/security.txt.
# Rostelecom Cybersecurity Center responsible for vulnerability management and incident response Contact: mailto:infosec@gosuslugi.ru
# Our OpenPGP key Encryption: https://gosuslugi.ru/.well-known/pgp-key.txt
Expires: Sun, 21 Jul 2026 08:00:00 +0300
Дальнейшие попытки для выявления более серьезных векторов нещадно карались защитными средствами. Были выявлены несколько вроде как устаревших js-библиотек, но проэксплуатировать эти уязвимости не представлялось возможным. Также было выявлено несколько мелких логических уязвимостей.
Выводы: взлом сайта госуслуги является мифом. Даже если высококвалифицированный злоумышленник и сможет что-то найти, то при попытке эксплуатации/обхода средств защиты получит бан и пативен от команды SOC.
Рекомендации: внедрение bug bounty программы для выявления логических уязвимостей.
Миф третий. Утечка данных
Но эксперты по кибербезопасности уверены: произошла утечка информации с серверов портала. Благодаря этому аферисты легко могут подменить данные для входа в систему и получить доступ к любому аккаунту. Vesti.ru
Опять послушаем экспертов и попробуем поискать утечки. В первую очередь используем google-dork’и.
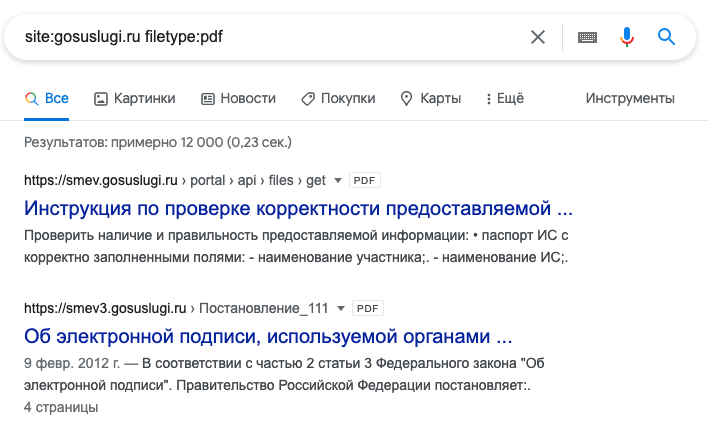
Поиск pdf-файлов.
Ничего полезного найти не удалось, поэтому решено было продирбастить каталоги и файлы, вдруг разработчики оставили что-то критичное. Пришлось немного оттюнить выхлоп ffuf, чтобы отсеять лишнее.

Ffuf отработал, нашлось немного (
При анализе найденных файлов не удалось найти какую-то критичную информацию.
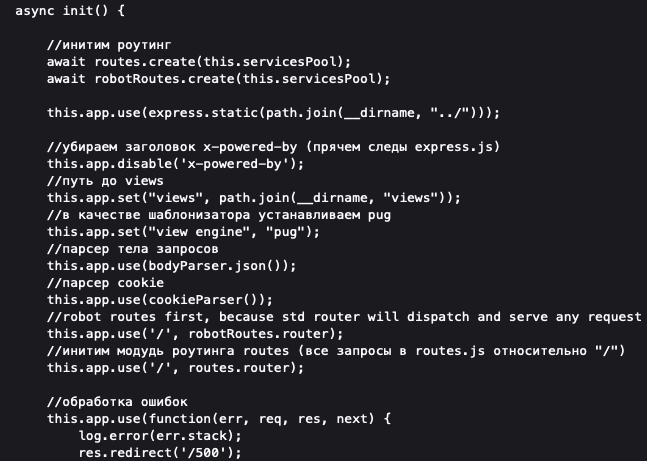
Даже в комментариях к коду разработчики не оставили никаких «пасхалок».
Поиск по github’у и внешним источникам тоже не дал вразумительного результата.
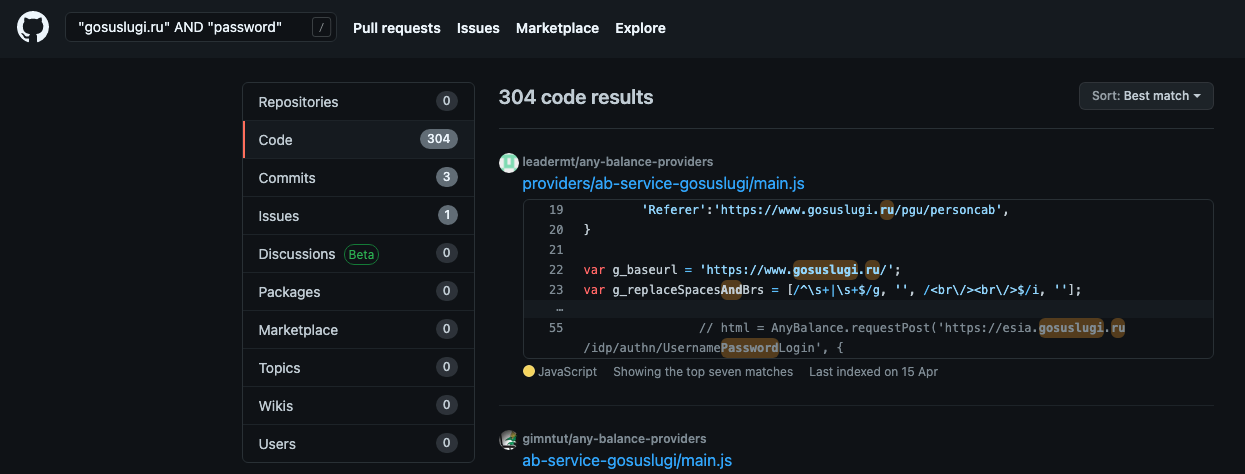
В основном попадались сервисы обращений, какие-то скраперы и т.д.
Проверка теневых форумов также не выявила возможностей получить/купить доступ или аккаунты.
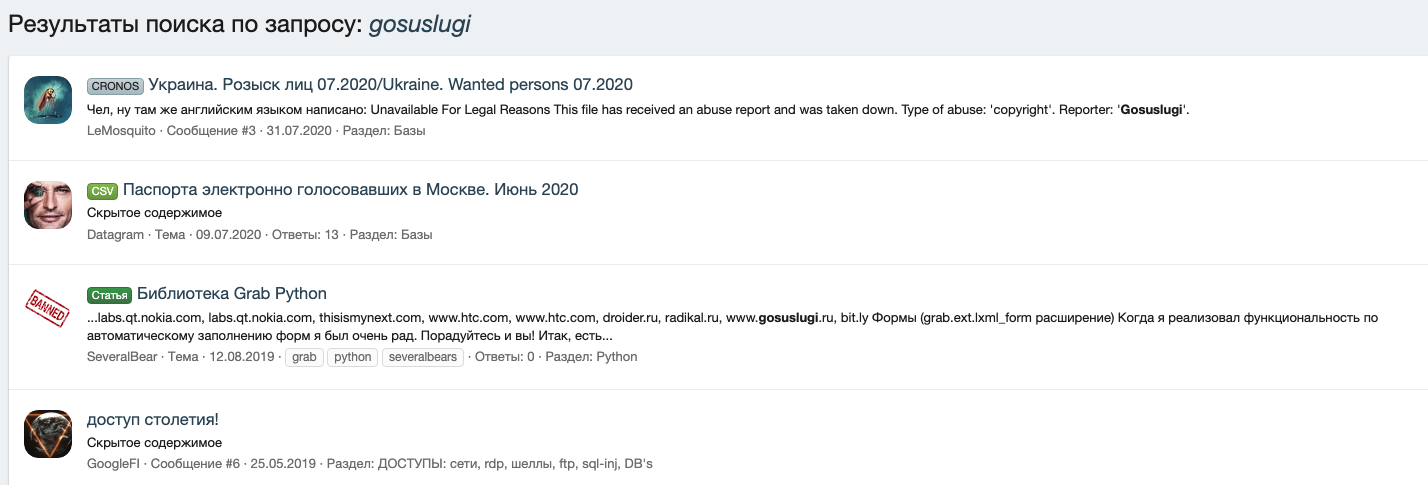
Ничего интересного найти не удалось.
Выводы: Массовая утечка аккаунтов это миф. В публичном доступе на момент публикации статьи отсутствуют данные о каких-либо утечках.
Рекомендации: использовать средства мониторинга внешних источников.
Миф четвертый. Берем кредит на госуслугах
Особое возмущение Ивана Цыбина вызвал тот факт, что с помощью портала «Госуслуг» можно подтвердить личность любому кредитному учреждению и брать займы. Fontanka.ru
Ок, проверим что же это такое. Найдем сайт (их тысячи) оформления кредита и попробуем авторизоваться через госуслуги.
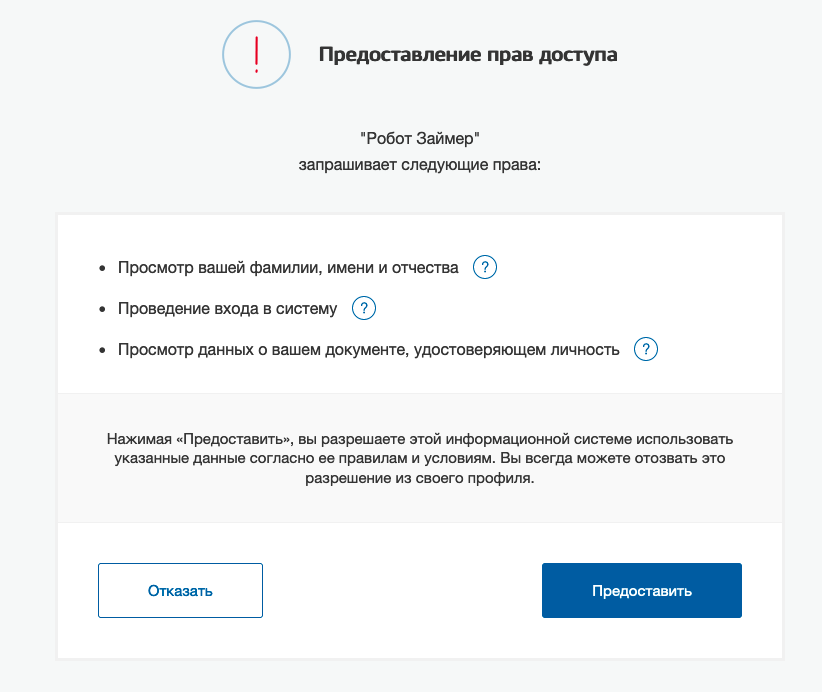
Авторизация в сервисе.
Действительно, авторизоваться в сервисе можно с помощью госуслуг, но в тоже время это можно сделать и через соцсети/почту и т.д.
При наличии 2FA авторизации необходимо ввести еще и смс и только тогда сторонний сайт получит доступ к вашим данным.
Давайте разберем подробнее. Ваша верифицированная учетная запись содержит ваши персональные данные — паспорт, СНИЛС, ИНН — это как ваш бумажник, только электронный.
Для идентификации ваших данных на различных ресурсах может использоваться Единая Система Идентификации и Аутентификации портала Госуслуг, условно это аналог знакомого многим OAuth. Что это значит: в онлайн — микрозаймы удостоверяют ваши данные с помощью ЕСИА > госуслуги/соцсеть/почта подтверждают ваши данные > микрозайм выдает кредит (не госуслуги!). Оффлайн: вы приходите в микрозаймы > даете паспорт > микрозайм выдает кредит (не паспортный стол!). Я думаю аналогия понятна.
Выводы: выдача кредитов госуслугами это миф. Кредиты выдают микрозаймовые организации.
Рекомендации: по умолчанию всем пользователям включить использование дополнительных средств верификации/MFA.
Цифровая гигиена
Если вы живете в эпоху цифровизации и хотите безопасно пользоваться ее плодами — следуйте нескольким простым советам (это касается не только госуслуг):
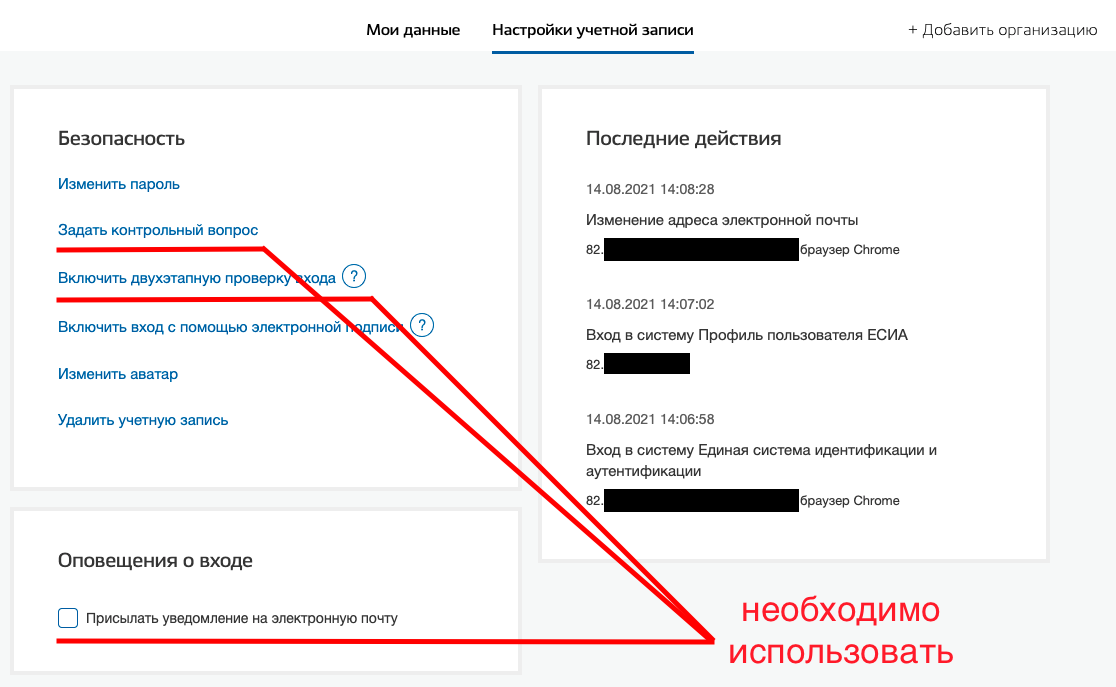
Защитите свои данные.
Тем более что и на самих госуслугах это крайне рекомендуют.
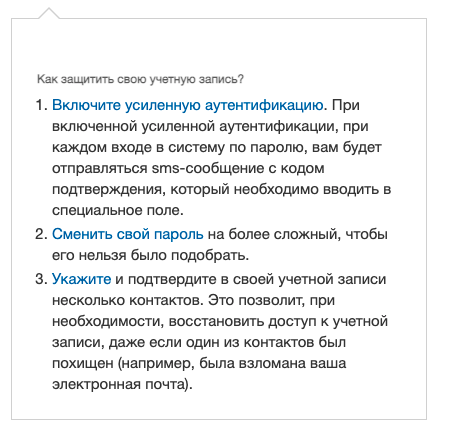
Используйте сложный, уникальный пароль от аккаунта.
Включите двухфакторную аутентификацию по смс/с помощью специального приложения.
Включите историю входов и активностей.
Расскажите про это и проверьте настройки у ваших родственников/знакомых чтобы обезопасить их данные.
Могут ли звонить с Госуслуг
Мошенники придумали новую схему обмана, связанную с порталом госуслуг. Рассказываем, как ее распознать.
Новая схема обмана
Звонок от сотрудника службы безопасности банка или «самого главного следователя по особо важным экономическим преступлениям» — популярная схема обмана доверчивых россиян, которую многие, кажется, научились распознавать с первых слов звонящего.
А вот звонок с сервиса госуслуг , после которого вы узнаете о смене номера телефона , — относительно новая разработка злоумышленников.
Портал госуслуг содержит массу личной информации о зарегистрированных пользователях: данные паспорта, СНИЛСа, ИНН, поликлинику, к которой прикреплен человек, садик, школу и секции, куда ходят его дети.
Это удобно — номера документов всегда под рукой, записаться к врачу можно прямо в приложении, передать показания счетчиков и оплатить коммунальные платежи — из дома или с работы. Все, что нужно, — доступ в интернет и подтвержденный аккаунт.
Кстати, подтвержденный аккаунт на госуслугах делает короче путь к выгодным кредитам от Совкомбанка.
В Совкомбанке можно оформить кредит наличными на любые цели до 5 млн рублей со ставкой от 6,9%. Выберите удобную программу и рассчитайте ежемесячный платеж на кредитном калькуляторе. Деньги нужны срочно? Достаточно паспорта и любого второго документа. Нужна крупная сумма? Вы можете взять кредит под залог автомобиля или недвижимости. Заполните заявку на сайте и получите быстрое одобрение. Есть доставка!
Но работа с порталом безопасна только при соблюдении простых правил. В противном случае, получив доступ к личному кабинету, мошенники смогут использовать информацию о человеке по своему усмотрению.
Как работают мошенники
Вам поступает звонок от сотрудника портала на телефон или в один из мессенджеров.
Звонящий представится по всей форме, обратится к вам по имени и отчеству и сообщит, что прямо сейчас доступ к вашему аккаунту пытаются получить злоумышленники. Но им можно помешать, если знать, как сменить номер телефона на «Госуслугах» . Собеседник предлагает сделать это прямо сейчас под его чутким руководством.
Откуда у злоумышленников ваш номер? Есть несколько источников, которыми пользуются преступники.
Эти сведения могут быть в открытом доступе, например, на сайте объявлений или в социальных сетях. Информация может утечь из базы компании или сервиса, если они должным образом не заботятся о сохранности данных клиентов.
Дисконтные программы магазинов, службы доставки, маркетплейсы — источником информации могут стать любые сервисы, где при регистрации оставляют фамилию, имя, отчество и номер телефона.
Как отличить мошенников от сотрудников портала
Преступники, разрабатывающие новые схемы обмана, — хорошие психологи. Они отлично знают свою роль и пользуются определенным приемами для убеждения:
- Используют название государственного портала.
- Полностью представляются — называют фамилию, имя и отчество. Но вот реальны ли эти данные? Это тяжело проверить во время разговора.
- Буквально в первые минуты раскрывают схему, которую используют сами. Кажется, преступник так делать не будет, — так рассуждает обыватель.
- Если сомневаетесь и озвучите это, начинают убеждать, что вы ошибаетесь, а они хотят вам только добра. В подтверждение того, что он действительно представляет «Госуслуги», липовый сотрудник портала может назвать данные ваших документов и даже последние действия в учетной записи.
- В целом общаются доброжелательно и открыто, но настойчиво. Например, заметив ваши подозрения, злоумышленник тут же мастерски их развеет.
Именно поэтому золотое правило разговора с мошенниками — не общаться вовсе: не вступать в переговоры и сразу класть трубку.
Представители Госуслуг никогда не звонят по собственной инициативе! Даже если вы проходите процедуру восстановления пароля на портале, то код подтверждения поступит исключительно по смс.
Звонок от сотрудников портала «Госуслуг» может поступить, только если вы сами обратились к ним за помощью.
Что делать, если позвонили с Госуслуг
Итак, вы поверили, что на том конце действительно сотрудник «Госуслуг», и назвали цифры, которые как раз пришли в смс.
Мошенник воспользуется ими, чтобы подтвердить смену телефонного номера, к которому привязан ваш аккаунт. После этого в его распоряжении окажется личный кабинет и вся информация в нем.
Что будет дальше? Злоумышленники могут оформить на ваше имя кредит, передать сведения о документах, финансовом состоянии или месте работы другим преступникам, голосовать с аккаунта на государственных ресурсах, зарегистрировать на ваше имя несколько сим-карт и использовать их для незаконной деятельности.
Это далеко не все — преступники постоянно находят новые способы использовать полученные сведения.
Что делать, если взломали аккаунт на Госуслугах
Правила безопасности
Служба поддержки не запрашивает логины, пароли и коды доступа в ваш аккаунт, а сотрудники не звонят первыми. Но если вы все-таки по неосторожности назвали код подтверждения звонящему, то необходимо сделать следующее:
- Как можно быстрее сменить пароль в личном кабинете . Убедитесь, что в разделе «Профиль» указан ваш номер и не появилось посторонних сведений.
- Проверить, надежно ли защищен профиль . Подключите подтверждение входа по смс, используйте контрольный вопрос.
- Сообщить в техподдержку портала госуслуг о подозрительном звонке . Как позвонить на «Госуслуги»? Воспользуйтесь горячей линией портала. Необходимо указать номер телефона, с которого звонили, время и дату. Принимают информацию только о звонках, поступивших за последние 30 дней.
При любых звонках главное правило — не торопиться и проверять информацию, прежде чем переводить кому-то деньги, называть пароли, коды или ответ на контрольный вопрос. Если вас торопят, нагнетают панику и говорят, что действовать нужно незамедлительно, — это верный признак мошенников.
Новый способ мошенничества на «Госуслугах»

Сайт «Госуслуги» содержит почти всю информацию о зарегистрированных на нем: от номера паспорта до QR-кода о вакцинации. Это удобно, чтобы оплатить услуги в онлайне или записать к врачу. Но теперь это и опасно, потому что до сервиса добрались мошенники.
Рассказываем, как они получают доступ к чужому личному кабинету на «Госуслугах», и что делать, если это произошло.
Мошенники звонят жертве
Новый способ мошенничества, о котором мы узнали, начинается с телефонного звонка. Приветливая девушка представляется сотрудницей «Госуслуг», называет свои фамилию, имя, отчество и сообщает, что ваш личный кабинет атакуют мошенники. Обманщики якобы пытаются изменить номер телефона, который у вас привязан к «Госуслугам», и им нужно срочно помешать.
Как мошенники сумели раздобыть данные? Во-первых, некоторые из них есть в открытом доступе: те же самые номера телефонов часто привязаны к соцсетям. Во-вторых, некоторые компании не следят за безопасностью данных, и мошенники, используя уязвимость, воруют информацию. Так данные могут утечь, например, у различных служб доставки, мобильных банков, сервисов лояльности в магазинах.

Авторизация на сайте «Госуслуг». Именно на номере телефона, который привязан к личному кабинету, держится новая мошенническая схема
Казалось бы, это уже заезженный сценарий телефонных аферистов и пора положить трубку. Но несколько нюансов заставляют потерять бдительность и поверить собеседнику:
- Если потерять доступ к личному кабинету и пытаться его восстановить, на телефон придет СМС с кодом подтверждения или же позвонит представитель службы безопасности «Госуслуг». Мошенники звонят с этого же номера.


2. Если напрямую сказать собеседнику, что вы не верите ему, вас убеждают в обратном. Он безошибочно называет все данные о вас, которые есть на портале и которые нельзя найти в свободном доступе. Это номер паспорта, ИНН, СНИЛС и даже история ваших действий в личном кабинете вплоть до оплаты штрафов.
3. Лжесотрудник «Госуслуг» очень грамотно входит в доверие: говорит убедительно и, видя ваши сомнения, предлагает задать любые интересующие вас вопросы, на которые уверенно отвечает.
А дальше жертву ждет такой сценарий: собеседник обещает помочь и просит назвать код, который тут же приходит на телефон.

Коды восстановления доступа к «Госуслугам». Именно их просят по телефону мошенники под предлогом защитить аккаунт
Получив код, мошенники завладевают вашим личным кабинетом и всей информацией, которая там есть. Это позволит им, например, похитить электронную цифровую подпись или оформить ИП на ваше имя.

В личном кабинете «Госуслуг» хранятся данные привязанных банковских карт и список ЭЦП
Как мошенники пользуются данными из «Госуслуг»
Войдя в личный кабинет на портале, мошенники могут:
- Продать ваши данные в даркнете, чтобы заработать: слив банковской информации с каждым годом становится выгоднее.
- Получить доступ к мобильному банку карты, привязанной к «Госуслугам.
- Заполучить данные банковских карт и попытаться отвязать их от вашего номера или списать деньги.
- Зарегистрировать фиктивный бизнес на ваше имя.
- Переоформить ваше имущество на себя.
Что делать, если стали жертвой мошенника
Необходимо действовать максимально быстро, пока вашими данными не успели воспользоваться. Писать в техподдержку при этом не стоит, потому что сотрудники отвечают не сразу.
Лучше сделать следующее:
- Позвоните в банки и заблокируйте все карты, которыми вы когда-либо оплачивали услуги, штрафы, госпошлины, налоги на портале, и сообщите, что стали жертвой мошенников.
- Обратитесь в МВД лично или отправьте электронное обращение с описанием случившегося.

- Посетите МФЦ и попытайтесь восстановить доступ к личному кабинету.

Чтобы увидеть список доступных центров, нужно на странице авторизации нажать кнопку «Не удается войти», затем — «Центры обслуживания»
Обращаться в центр можно без записи. При себе необходимо иметь паспорт и СНИЛС.
Как избежать обмана
У мошенников есть два сильных «оружия»: умение работать с технологиями и познания в психологии. Первое позволяет им получить как можно больше конфиденциальных данных о жертвах, звонить и присылать СМС с официальных номеров различных служб. Именно такая способность вызвала целую волну мошенничеств, связанных с СМС и звонками от лица банковских сотрудников.
Мошенники выкупают номера телефонов из баз данных сотовых операторов, создавая свои базы данных. Они используют различные программы взлома, фишинговые сайты, вирусы, — это позволяет им красть сохраненные в браузерах логины, пароли и другую информацию.
Знание психологии и умение убедить человека в том, что он — не жулик, заставляет людей терять бдительность, паниковать и сообщать всю информацию о себе, лишь бы избежать проблем.
Чтобы не попасться на уловки телефонных мошенников, никогда не сообщайте никакие данные по телефону: номера карт, коды, кодовые слова и пароли.
Если вы сомневаетесь в безопасности личного кабинета, сделайте следующее:
- Положите трубку и сразу же попытайтесь войти в свой аккаунт.
- Задайте более сложный и надежный пароль: используйте строчные и прописные буквы, цифры, специальные символы и ни в коем случае не устанавливайте пароли из символов, идущих по порядку (например, qwerty или 654321), номеров телефона, даты рождения.
- Не сохраняйте пароли в браузерах.
- Установите двухфакторную аутентификацию на сайте, чтобы вы могли войти в личный кабинет только после ввода пароля и дополнительного кода, который придет по СМС.
- Посетите МФЦ и узнайте, все ли с вашим аккаунтом в порядке.
Обязательно предупредите об атаках мошенников близких, особенно пожилых. Пусть никому не сообщают свой номер телефона, коды подтверждения, логины, пароли и другие данные.
Кредит на чужое имя. Как к мошенникам попадают данные россиян с «Госуслуг» и как это предотвратить
Проект «Роскомсвобода» сообщил, что личные данные россиян на “Госуслугах” использовались во время предвыборной гонки на сентябрьских выборах. Тогда жители регионов столкнулись с тем, что неизвестные взломали их аккаунты на этом портале. Корреспондент «7×7» попробовал купить чужие персональные данные, чтобы узнать, насколько это легко, — и оказалось, что это могут сделать все, кто пользуется интернетом. Как работает этот черный рынок, зачем эта информация злоумышленникам и как пользователи “Госуслуг” могут ее защитить — в обзоре «7×7».
О чем рассказал владелец бота по продаже аккаунтов
— Мошенники взломали мой аккаунт на «Госуслугах». Они отправили запросы в разные органы на создание многих документов, — написала в декабре 2021 года жительница Мурманской области Елена на своей странице в соцсети «ВКонтакте».
Злоумышленникам, судя по всему, не удалось украсть все данные женщины, и она быстро среагировала на потерю доступа к аккаунту. На вопросы корреспондента «7х7» Елена не ответила, а позже удалила пост о взломе. Похожую историю в июне рассказал пользователь сайта Pikabu: у него взломали личный кабинет на портале госуслуг, поменяв телефон, электронную почту и пароль, после чего открыли кредитную карту на его имя и сняли с нее более 400 тыс. руб.
В сентябре в «Лаборатории Касперского» сказали «Известиям», что злоумышленники стали звонить россиянам под видом сотрудников поддержки «Госуслуг» и выманивать личные данные — такие случаи участились с июля 2021 года. Впоследствии аккаунт жертвы мошенника может попасть на черный рынок, где его купят, чтобы использовать, например, для оформления кредитов, микрозаймов, регистрации на букмекерских сайтах или сервисе электронных платежей QIWI. В мессенджере Telegram есть специальные боты, позволяющие быстро и анонимно купить ворованные аккаунты. Такая «услуга» появляется в ботах через поставщиков, которые продают персональные данные большими массивами по оптовой цене. Один из владельцев бота по продаже аккаунтов «Госуслуг» признался в переписке с корреспондентом «7х7», что пополняет базы раз в неделю (скриншот переписки есть в распоряжении редакции).
Стоимость такого аккаунта начинается от 20 руб. Продавцы уверяют, что их «можно использовать под кредиты», то есть оформить займ на другого человека.
Оплатить аккаунт можно картой, криптовалютой или переводом денег на QIWI. После этого покупатель получает логин и пароль от чужого аккаунта на «Госуслугах» и другие личные данные человека: ИНН, СНИЛС, адреса прописки, информацию о паспорте в виде небольшой таблицы.
— Лично я закупаю базы [с аккаунтами «Госуслуг»] у оптовых поставщиков. Чаще всего аккаунты «добываются» методом брутфорса, то есть подбором комбинаций «логин-пароль» в автоматическом режиме, — объясняет в переписке с корреспондентом «7х7» один из продавцов аккаунтов «Госуслуг» на черном рынке.
Сам портал госуслуг к этим утечкам отношения не имеет. Собеседник отмечает, что иногда происходят «сливы с разных сайтов» (например, утечка с Facebook и Clubhouse в сентябре 2021 года). Если человек использует один и тот же пароль на разных сайтах, эти данные дают доступ и к «Госуслугам». Сложность пароля при этом не имеет никакого значения.
— Суть в том, что не нужно использовать везде одинаковый пароль. Особенно на государственном сайте, — резюмирует владелец бота с персональными данными.
По его словам, наибольшим спросом пользуются аккаунты, предназначенные для регистрации на сайтах букмекеров и совершения ставок. Однако владелец бота говорит, что не интересовался, для каких целей у него покупают учетные записи пользователей.
Риски и диски: достаточно ли вы защищаете себя в интернете — тест «7х7»
Как обезопасить свой аккаунт на “Госуслугах”
Корреспондент «7х7» попытался связаться с жителем города Нижневартовска, чьи персональные данные с «Госуслуг» попали на черный рынок. Тот бросил трубку, услышав о теме беседы.
Поговорить с «7х7» согласилась жительница Архангельска Анастасия, чьи персональные данные тоже попали на черный рынок: корреспондент «7х7» купил к ним доступ, чтобы проверить, насколько это легко. Оказалось, ничего сложного: логин, пароль и другие личные данные девушки были проданы за 35 руб. Журналист не пользовался ими и предупредил собеседницу, что ее личные данные попали на черный рынок. Анастасия сказала, что не видит в этом проблемы:
— Порталом я пользуюсь часто для получения различных документов. Что мне [будет от утечки] «Госуслуг»? Вгонят в долги? Я переживу.
Двухфакторную аутентификацию Анастасия не включала, потому что пока «не видела необходимости». Она призналась, что достаточно «безалаберна» в плане цифровой безопасности и в большинстве сервисов пользуется одинаковым паролем. Девушка оценивает его как «сложный». После разговора с корреспондентом Анастасия решила обезопасить свой аккаунт.
Как включить двухфакторную аутентификацию на «Госуслугах»:
В своем аккаунте «Госуслуг» во вкладке «Настройки учетной записи» найдите раздел «Безопасность». Там необходимо нажать пункт «Включить двухэтапную проверку».
Продавец аккаунтов на черном рынке говорит, что в его практике примерно 80–90% пользователей «Госуслуг» не используют двухфакторную аутентификацию:
— Главное, укажите [в вашем материале], чтобы пользователи ставили подтверждение [входа] по СМС.
С ним соглашается исследователь информационной безопасности Сергей Дьяконов. По его мнению, людям часто лень придумывать и запоминать сложные пароли, они «верят, что их данные никому не нужны». Дьяконов говорит, что на «Госуслугах» тоже могут быть незакрытые уязвимости, позволяющие мошенникам получать доступ к аккаунтам пользователей. О таких уязвимостях ранее сообщал портал «Роскомсвобода». Суть одной из них в том, что после ввода капчи пользователь может быть перенаправлен на мошеннический ресурс (капча — защитный код, который показывается в виде всплывающего окна или картинки). Там он вводит данные для входа на “Госуслуги”, думая, что находится на настоящем госпортале, и они попадают к злоумышленникам. По просьбе «7х7» Дьяконов проверил наличие уязвимости на «Госуслугах». По его словам, на момент общения с корреспондентом ее уже исправили.
Чтобы защитить свои данные на «Госуслугах», Сергей Дьяконов советует: