Как узнать ip адрес wifi роутера при помощи commview
Как пользоваться программой CommView for WiFi для школьников
Привет! В этой статье я попытаюсь показать подробно, как пользоваться программой CommView fo WiFi. Это то что нужно именно сейчас? Тогда предлагаю начать.
Внимание! Нашли неточность, остались вопросы или есть чем поделиться? Обязательно напишите в комментарии.
Что будем делать?
Для начала нужно определиться, в каких целях мы будем использовать эту чудесную программу. Ну действительно – что там у вас на уме прямо сейчас, я не могу угадать. Но общие моменты по работе с программой покажу без проблем.
Особых чудес от CommView ждать не стоит – это классный и удобный швейцарский нож по работе с Wi-Fi сетями, а особенно в сфере их анализа. Но все делать за вас, и придумывать на ходу задачи она не умеет, так что придется немного поклацать мышью. А еще я сторонник того, что лучше один раз увидеть, чем 100500 прочитать. Так что рекомендую:
Применение программы от самого безобидного – вроде получения информации обо всех окружающих вас Wi-Fi сетях, включая и скрытые, до перехвата пакетов с хэндшейками и не только. Но сам алгоритм работы под эти задачи примерно один и тот же.
Ранее я подробно уже писал обзор на эту программу, так что рекомендую ознакомиться с ним ЗДЕСЬ. В этой же статье планируется лишь краткая инструкция по использованию.
Предупреждения
Программа в какой-то степени заменяет на Windows известную утилиту в профессиональных кругах Aircrack-ng. Искренне рекомендую для дальнейшей работы постигнуть азы работы и с ней, т.к. все эти графические форточки… Ну вы поняли)
Для работы программы потребуется перевести беспроводной адаптер в режим мониторинга (программа сама это сделает). Не все Wi-Fi адаптеры поддерживают этот режим! Если не заработает – не удивляйтесь.
Алгоритм
Весь цикл работы с программой выглядит вот так (далее пробежимся по каждому пункту):
- Установка программы, установка драйверов, перевод адаптера в режим мониторинга.
- Сбор данных и пакетов.
- Сохранение захваченных пакетов.
Т.е. если вы что-то просто анализируете, можно обойтись и без последнего пункта. Но в случае частого использования для взлома и захвата хэндшейков (уж такой имидж у этой софтули), без сохранения не обойтись, т.к. далее этот CAP файл уже идет на расшифровку в средства озвученного выше Aircrack.
Инструкция
И вот добрались до сути. Итак, как пошагово пользоваться CommView for WiFi:
- Запускаем программу. При первом запуске будет предложено обновление драйверов (для того самого описанного выше режима мониторинга). Соглашаемся, ставим, для профилактики перезагружаем компьютер.
- Видите полосу вкладок? Перед началом рекомендую пробежаться по ней:
- Так рекомендуется проверить, что на вкладке Правила стоят галки Захват – Дата пакетов. Иногда их тут нет, а время при сборе данных потеряется впустую.
- Далее стоит перейти в настройки сканирования. Устанавливаем вот так вкладку «Основное»:
- Далее можно начинать сканирование, нажав по кнопке «Захват»:
Все. Точки доступа вокруг вас начнут собираться, а вся необходимая информация уже скоро появится в главном окне. Теперь остается только сохранить полученные пакеты:
- Файл – Сохранить пакеты как. Самый популярный здесь формат – CAP для использования в WireShark и Aircrack-ng:
В меню «Инструменты» есть еще 2 интересные функции: «Реассоциация узлов» – для деаутентификации пользователей с целью перехвата нового хэндшейк-пакета, «Генератор пакетов» – для вклинивания в сеть с целью возможной организации MITM-атаки.
Что вы будете делать далее с этими пакетами – оставляю на ваш выбор. С самим базовым функционалом CommView мы вроде как разобрались. На самом деле, многое здесь постигается простым методом «тыка» под конкретную поставленную задачу. Так что пишите свои комментарии, делитесь опытом использования программы с другими – это здорово поможет кому-то не наделать глупостей, ведь за всеми тонкостями не уследишь.
Программа анализатор беспроводных сетей Coomview for Wifi
Программа CommView for Wi-Fi относится к числу специальных утилит, созданных с целью провести мониторинг и анализ существующих сетевых пакетов вай-фай сети по стандарту 802.11. Создана данная программа для перехвата трафика Wi-Fi и обеспечивает быструю передачу файлов для их отображения в виде доступных точек сети, статистических данных для каждого узла, канала, уровня и типа сигнала и так далее.
Основные сведения
К основным функциям утилиты можно отнести:
- Нахождение и анализ важных программ;
- Исправление проблем при функционировании сети;
- Проведение оперативных ремонтных работ программного обеспечения;
- Сохранение перехваченных пакетов с виде специального файла для проведения дальнейших исследований.
Обратите внимание! Использовать данную программу обычным пользователям нецелесообразно — она предназначена для работы специалистов, отвечающих за безопасность в сети Интернет.
Пользование CommView Wi-Fi
Первым пунктом, стоящим в очереди последовательных действий по пользованию приложения, является проверка совместимости сетевого адаптера и программы. В тех случаях, когда система выдает запрос по обновлению карты Вай-Фай, следует провести обновление драйвера.
Чтобы осуществлять работу на CommView for Wi-Fi в комфортном режиме, необходимо иметь в наличии следующие программы:
Aircrack-ng относится к числу востребованных сниферов, но не уникальных. При работе на Виндовс возникает ряд неполадок:
- Платформа не может осуществлять работу на стандартных инструментах;
- Платформа не может осуществлять перевод вай-фай карточки в режим снифера.
Наиболее удачным способом считается связывание снифера CommView for WiFi с Aircrack с целью осуществления взлома WEP-ключа. Использование такого варианта позволяет уйти от того, чтобы установить драйвера, переводящие карту в снифер-режим.
При решении обновить драйверы необходимо:
- Осуществить переход на пункт DATA;
- Провести активацию пункта захвата DATA;
- Запустить пропуск BEACON;
- Снять выделение с других мест.
Настройка
Для выполнения настройки программы comm view for сети Wi-Fi необходимо пользоваться инструкцией:
- Провести преобразование номеров портов в служебные имена на android;
- Осуществить преобразование МАС-адреса в его псевдоним;
- Изменить IP-адрес на псевдоним;
- Заменить IP-адреса имен хостов в пакетах;
- Указать на осуществление показа названий производителей в МАС-адресах;
- Провести принудительную дешифровку CommView for Wi-Fi;
- Осуществить игнорирование поврежденных пакетов в сканере;
- Активно обнаруживать узлы.
Непосредственно перед пользованием утилиты необходимо выполнить ряд последовательных операций:
- Зайти в раздел по использованию памяти;
- Задать максимально возможное число пакетов (20 тысяч);
- Задать максимально возможное число строк текущих соединений (20);
- Перейти в главное око программы CommView for Wi-Fi ;
- Провести активацию вкладки «Log-файлы»;
- Выставить отметку на разделе по автоматическому сохранению;
- Поставить размер файла на 5 Мегабайт;
- Указать максимальный размер каталога на 200 Мегабайт;
- Выбрать функцию захвата;
- В появившейся вкладке кликнуть на начало сканирования;
- Осуществить выбор интересующей сети;
- Нажать на захват;
- Дождаться количества пакетов в интервале 100 тысяч — 2 млн;
- Выбрать комбинацию Ctrl+L;
- Осуществить переход по вкладке Файл;
- Провести активацию пункта загрузки лог-файлов;
- Выбрать список всех полученных файлов;
- Зайти в главное меню программы;
- Перейти в «Правила»;
- Провести выгрузку ранее сохраненных пакетов.
Обратите внимание! Скорость процессов прямо пропорциональна числу RAM.
Экспорт пакетов TCPdump
TCPdump относится к мощным инструментам по анализу пакета командной строки, используемым для:
- осуществления захвата TCP/IP ;
- проведения фильтрации пакетов, которые получены или переданы благодаря конкретному интерфейсу через вай-фай сеть.
Tcpdump осуществляет вывод описания материалов пакетов в сети интерфейса, соответствующего некоторому логическому выражению.
Он также может быть запущен:
- с флагом -w, заставляющим инструмент анализа сохранять данные пакета в файл для последующего анализа,
- с флагом -r, заставляющим инструмент анализа читать из сохраненного файла в пакете, а не из сетевого интерфейса;
- с флагом -V, заставляющим инструмент анализа читать список сохраненных файлов пакетов;
- с флагом -c, позволяющим продолжать захват пакетов, пока не прервется работоспособность;
- С сигналом SIGINT (генерируемым, например, путем ввода символа прерывания, обычно control-C) или
- С сигналом SIGTERM (обычно генерируемым с kill (1) команда).
Если Tcpdump запускается с флагом -c , он будет захватывать пакеты до тех пор, пока его не прервет сигнал SIGINT или SIGTERM.
Когда tcpdump заканчивает захват пакетов, он сообщает о количестве:
- пакеты «захвачены» (это количество пакетов, которые tcpdump может получить и обработать);
- пакеты «полученные фильтром» (значение этого зависит от ОС и, от того, какова конфигурация ОС);
- пакеты, «отброшенные ядром» (это количество пакетов, которые были отброшены из-за недостатка места в буфере механизмом захвата пакетов в ОС, в которой работает tcpdump).
На платформах, которые поддерживают сигнал SIGINFO, таких как
- большинство BSD (включая macOS)
- Digital / Tru64 UNIX
он будет сообщать эти подсчеты при получении сигнала SIGINFO (генерируемого, например, путем ввода вашего символа «status»). На платформах, которые не поддерживают сигнал SIGINFO, того же можно достичь с помощью сигнала SIGUSR1.
Использование сигнала SIGUSR2 вместе с флагом -w принудительно сбрасывает буфер пакетов в выходной файл.
Чтение пакетов с сетевого интерфейса может потребовать наличия у пользователя особых привилегий, в то время чтение сохраненного файла пакета не требует специальных привилегий.
Аналоги программы
Существует много программ, аналогичных commview for Wi-Fi, среди которых наиболее распространенные следующие:
- NetStumbler v0.4
- WiFi Hopper v1.2
- inSSIDer v2.0.7.0126
NetStumbler — это инструмент для Windows, который позволяет обнаруживать беспроводные локальные сети (WLAN) с использованием 802.11b, 802.11a и 802.11g.
Его использование имеет много применений:
- необходимо убедиться, что сеть настроена нужным образом.
- Необходимо найти места с плохим покрытием беспроводной сети.
- Требуется видеть другие сети, которые могут создавать помехи.
- Обнаружение несанкционированных «мошеннических» точек доступа на рабочем месте.
Ниже приведены практические правила, которым можно следовать, если по какой-то причине невозможно зайти на сайт.
- версия NetStumbler требует Windows 2000, Windows XP или выше.
- Известно, что модели Proxim 8410-WD и 8420-WD, работающие на 8410-WD также продаются как Dell TrueMobile 1150, Compaq WL110, плата для ПК Avaya Wireless 802.11b и другие.
- Большинство карт на основе чипсета Intersil Prism / Prism2 работают аналогичным образом.
- Большинство адаптеров беспроводной локальной сети 802.11b, 802.11a и 802.11g должны работать в Windows XP. Некоторые могут работать на Windows 2000
- Многие из них сообщают о неточной мощности сигнала, и если использовать метод доступа к карте «NDIS 5.1», уровень шума не будет сообщаться. Сюда входят карты на чипсетах Atheros, Atmel, Broadcom, Cisco и Centrino.
WiFi Hopper — это утилита WLAN, которая сочетает в себе функции инструмента «Обнаружение сети» и «Site Survey» с диспетчером подключений.
Обладая обширным арсеналом сетевых деталей, фильтров, графиков RSSI и встроенной поддержкой GPS, WiFi Hopper незаменим для идентификации и расширенной характеристики соседних беспроводных устройств.
Кроме того, WiFi Hopper может подключаться к незащищенным сетям, WEP, WPA-PSK и WPA2-PSK непосредственно из приложения.
Имея редактируемые сетевые профили и выделенный режим выполнения Connection Manager, WiFi Hopper может использоваться в качестве значительно более прозрачной замены для Windows и предоставляемых производителем беспроводных клиентов.
inSSIDer — это отмеченный наградами бесплатный сетевой сканер Wi-Fi для Windows Vista и Windows XP. Поскольку NetStumbler плохо работает с Vista и 64-битной XP, он выходит из сетевого сканера Wi-Fi с открытым исходным кодом, предназначенным для текущего поколения операционных систем Windows.
Уникальность inSSIDer в следующем:
- Совмещен с Windows Vista и Windows XP 64-bit.
- Использует собственный API Wi-Fi.
- Группировка по MAC-адресу, SSID, каналу, RSSI и времени последнего просмотра.
- Совместим с большинством GPS-устройств (NMEA v2.3 и выше).

Программа CommView for Wi-Fi создана для проведения мониторинга и анализа существующих сетевых пакетов вай-фай сети по стандарту 802.11. Она призвана обеспечить быструю передачу файлов для их отображения в виде доступных точек сети, статистических данных для каждого узла, канала, уровня и типа сигнала и так далее. При невозможности загрузить именно данную программу возможно приобрести ее аналоги, в частности NetStumbler v0.4, WiFi Hopper v1.2 или inSSIDer v2.0.7.0126.
CommView for WiFi — программа для мониторинга Wi-Fi сети

CommView — позволяет находить и анализировать важные пакеты, исправлять проблемы в работе сети, а также проводить оперативные ремонтные работы программного обеспечения. Все перехваченные пакеты сохраняются в специальный файл для дальнейшего анализа. CommView wi-fi программа используется администраторами беспроводных сетей, а также специалистами, отвечающими за сетевую безопасность.
Что будем делать?
Для начала нужно определиться, в каких целях мы будем использовать эту чудесную программу. Ну действительно – что там у вас на уме прямо сейчас, я не могу угадать. Но общие моменты по работе с программой покажу без проблем.
Особых чудес от CommView ждать не стоит – это классный и удобный швейцарский нож по работе с Wi-Fi сетями, а особенно в сфере их анализа. Но все делать за вас, и придумывать на ходу задачи она не умеет, так что придется немного поклацать мышью. А еще я сторонник того, что лучше один раз увидеть, чем 100500 прочитать. Так что рекомендую:
Применение программы от самого безобидного – вроде получения информации обо всех окружающих вас Wi-Fi сетях, включая и скрытые, до перехвата пакетов с хэндшейками и не только. Но сам алгоритм работы под эти задачи примерно один и тот же.
Ранее я подробно уже писал обзор на эту программу, так что рекомендую ознакомиться с ним ЗДЕСЬ. В этой же статье планируется лишь краткая инструкция по использованию.
Предупреждения
Программа в какой-то степени заменяет на Windows известную утилиту в профессиональных кругах Aircrack-ng. Искренне рекомендую для дальнейшей работы постигнуть азы работы и с ней, т.к. все эти графические форточки… Ну вы поняли)
Для работы программы потребуется перевести беспроводной адаптер в режим мониторинга (программа сама это сделает). Не все Wi-Fi адаптеры поддерживают этот режим! Если не заработает – не удивляйтесь.
Форма входа
Вы решили проверить безопасность своей беспроводной сети или сети соседа:-) Тогда эта статья о взломе беспроводный сетей для вас.
Внимание! Перед взломом wifi сети, пожалуйста, узнайте законно ли это, автор экспериметировал только с собственной сетью. Взлом чужой сети может повлечь уголовную ответсвенность…
Эта статья — инструкция по взлому WEP шифрования wi-fi сети. Мы будем использовать: ОС Windows, CommView for Wi-Fi и aircrack-ng 0.9.3 win. Так как мы будем использовать CommView for Wi-Fi, вам необходимо скачать эту программу, например с сайта компании. Aircrack-ng 0.9.3 win можно скачать здесь. Перед установкой CommView for Wi-Fi проверьте входит ли ваш беспроводной адаптер в списоке поддерживаемых.
Устанавливаем CommView for Wi-Fi по умолчанию (обязательно установите драйвер для вашей карты, если это требуется!), разархивируем Aircrack-ng 0.9.3 win в любую удобную папку, но я рекомендую на диск C:/. Теперь можно начинать наш маленький взлом. В пакет aircrack-ng входит хороший снифер airodump-ng, но при использование этого снифера под виндой могут возникнуть некоторые трудности. ОС Windows имеет одну неприятную особенность: она не позволяет стандартными средствами (официальные драйвера) перевести Wi-Fi карточку в режим снифера (режим при котором карточка собирает все доступные пакеты), можно воспользоваться драйверами сторонних производителей (что обычно и делают) или модификациями официальных, но это чревато глюками и неприятными последствиями в виде отказа карты подключаться к точке доступа. Это легко исправляется установкой стандартного драйвера.
Последние версии драйверов для своих Wi-Fi адаптеров вы можете поискать здесь.
Хочу предложить вам другой, по мнению Choix с сайта wardriving.ru, более удобный вариант — это использование связки снифера
CommView for Wi-Fi и Aircrack-ng для взлома Wi-Fi с шифрованием WEP. Основной плюс такой связки — это отсутствие необходимости при переводе карты в режим снифера и обратно каждый раз устанавливать драйвер. CommView for Wi-Fi так же поддерживает некоторые карты, например встроенный адаптер Intel PRO/Wireless 2200BG, которые не поддерживаются под windows airodump-ом. Запускаем CommView for Wi-Fi, при первом запуске он предложит пропатчить драйвера и перезагрузиться. Смело везде соглашаемся. Далее если мы собираемся использовать программу только для сбора шифрованных DATA пакетов выбираем меню ПРАВИЛА и ставим там галочки на захват DATA пакетов и игнор BEACON пакетов остальные галочки снимаем. Жмем сохранить текущее правило (сохраняем прозапас). Заходим в настройки и ставим там, как на рисунке:
Вкладка использование памяти:
Почти все:-) Скоро начнем ломать)) Настройка делается один раз так что не пугайтесь, что так много всего надо нажимать.Еще осталось зайти в главном окне программы во вкладку Log-файлы поставить галочку на автосохранение и указать Максимальный размер каталога метров на 200 и средний размер файла около 5 метров.
Далее жмем кнопку *Захват* и в появившемся окне жмем *начать сканирование*. Справа появляется список точек которые находятся в зоне доступа с уровнем сигнала и другой дополнительной информацией. Выбираем точку нашей жертвы и жмем захват. Теперь берем в руки пиво и сухарики и ждем пока наловится нужное количество пакетов (от 100000 до 2000000 в зависимости от длинны ключа), придется немного подождать.
Ура. Пакеты собрались. Теперь жмем Ctrl+L в появившемся окне: файл, загрузить лог файлы commview и выбираем все файлы что видим. Потом меню правила и загружаем то, что сохраняли (только дата пакеты). Теперь экспортируем пакеты в формате TCPdump.
Используем AirCrack задаем ему параметры и указываем путь на наш файл с пакетами из CommView, который в формате TCPdump. Для запуска графического интерфейса aircrack-ng вам нужно, чтобы был установлен пакет Microsoft.NET FrameWork 2.0 (1 и 3 не подойдут).
Рекомендую посмотреть описание aircrack-ng! Выбираем Encryption: WEP, Key size: по очереди от меньшего к большему. Если захватили достаточно ARP пакетов, то можно поставить галочку USE PTW attack. Нажимаем Launch. Если ключ найден, то вы увидите примерно вот это:
Если же ключ не найден, пробуйте менять параметры до успешного финала. Успехов вам!
Видео инструкция здесь.
budget hostel w Warszawie — noclegiw,pl warszawa atrakcje | сдать анализы в краснодаре ребенку
Алгоритм
Весь цикл работы с программой выглядит вот так (далее пробежимся по каждому пункту):
- Установка программы, установка драйверов, перевод адаптера в режим мониторинга.
- Сбор данных и пакетов.
- Сохранение захваченных пакетов.
Т.е. если вы что-то просто анализируете, можно обойтись и без последнего пункта. Но в случае частого использования для взлома и захвата хэндшейков (уж такой имидж у этой софтули), без сохранения не обойтись, т.к. далее этот CAP файл уже идет на расшифровку в средства озвученного выше Aircrack.
Инструкция
И вот добрались до сути. Итак, как пошагово пользоваться CommView for WiFi:
- Запускаем программу. При первом запуске будет предложено обновление драйверов (для того самого описанного выше режима мониторинга). Соглашаемся, ставим, для профилактики перезагружаем компьютер.
- Видите полосу вкладок? Перед началом рекомендую пробежаться по ней:
- Так рекомендуется проверить, что на вкладке Правила стоят галки Захват – Дата пакетов. Иногда их тут нет, а время при сборе данных потеряется впустую.
- Далее стоит перейти в настройки сканирования. Устанавливаем вот так вкладку «Основное»:
- Использование памяти:
- Далее можно начинать сканирование, нажав по кнопке «Захват»:
Все. Точки доступа вокруг вас начнут собираться, а вся необходимая информация уже скоро появится в главном окне. Теперь остается только сохранить полученные пакеты:
- Файл – Сохранить пакеты как. Самый популярный здесь формат – CAP для использования в WireShark и Aircrack-ng:
В меню «Инструменты» есть еще 2 интересные функции: «Реассоциация узлов» – для деаутентификации пользователей с целью перехвата нового хэндшейк-пакета, «Генератор пакетов» – для вклинивания в сеть с целью возможной организации MITM-атаки.
Что вы будете делать далее с этими пакетами – оставляю на ваш выбор. С самим базовым функционалом CommView мы вроде как разобрались. На самом деле, многое здесь постигается простым методом «тыка» под конкретную поставленную задачу. Так что пишите свои комментарии, делитесь опытом использования программы с другими – это здорово поможет кому-то не наделать глупостей, ведь за всеми тонкостями не уследишь.
Зайдя в настройки CommView wi-fi надо выбрать пункты:
- преобразовывать номера портов в имена служб;
- преобразовывать МАС-адреса в псевдонимы;
- преобразовывать айпи адрес в псевдоним;
- преобразовывать айпи адреса имени хостов в пакетах;
- показывать названия производителей в МАС-адресах;
- принудительная дешифровка CommView wi-fi;
- игнорировать поврежденные пакеты в сканере;
- активное обнаружение узлов.
Перед тем как пользоваться CommView wi-fi нужно в разделе «Использование памяти» выставить максимальное число пакетов 20 000 и максимальное количество строк текущих соединений 20. Чем выше выставить RAМ, тем больше будет скорость процессов.
В главном окне программы CommView wi-fi надо активировать вкладку «Log файлы» и поставить отметку на автоматическое сохранение. Средний размер файла поставить 5 МБ, а максимально возможный размер каталога — 200 мБ.
Далее необходимо нажать кнопку «Захват» и в появившемся окне нажать «Начать сканирование». Весь список найденных точек отобразиться справа. Следует выбрать интересующую сеть и нажать «Захват». Стоит дождаться, когда нужное количество пакетов будет в пределах от 100 000 до 2 000 000, все зависит от того, насколько длинный ключ.
После сбора всех необходимых пакетов нажать комбинацию клавиш Ctrl+L и появится окно, где нужно перейти в раздел «Файл» и активизировать пункт «Загрузить log файлы». Выбрать все полученные файлы. Дальше в меню CommView wi-fi «Правила» выгрузить то, что было сохранено ранее.
Экспорт пакетов TCPdump
Запустив программу AirCrack нужно ввести данные и параметры, указать путь к файлу с полученными пакетами.
В «Encryption» выбрать «WEP». «Key size» — это размер ключа, нужно проработать по очереди начиная с меньшего значения. Если пакетов было захвачено достаточно, можно активировать пункт «USE PTW attack». Кликнуть по кнопке Launch. Если программе удастся обнаружить нужный ключ, он отобразиться в окне с некоторым содержанием, по которому можно далее расшифровать полученное значение. Если же ключ найти не удалось, стоит попробовать весь процесс заново.
Если у Вас не получается что то сделать самостоятельно, то советуем обратится в скорую компьютерную помощь — pchelp24.com, приемлемые цены, опытные специалисты, бесплатный вызов и диагностика.
Как пользоваться Commview For Wifi

Commview for wifi является специальной утилитой для проведения мониторинга и анализа всех сетевых пакетов беспроводной сети стандарта 802.11. При использовании программы CommView wi-fi вы сможете с легкостью перехватывать все предаваемые пакеты, чтобы в последующем их отобразить в виде важной информации: списка доступных точек беспроводной сети, узлы, статистика для каждого узла, канал, уровень и тип сигнала, а также список сетевых графиков и соединений.

CommView — позволяет находить и анализировать важные пакеты, исправлять проблемы в работе сети, а также проводить оперативные ремонтные работы программного обеспечения. Все перехваченные пакеты сохраняются в специальный файл для дальнейшего анализа. CommView wi-fi программа используется администраторами беспроводных сетей, а также специалистами, отвечающими за сетевую безопасность.
Пользование CommView wi-fi
Перед установкой CommView wi-fi следует убедиться на счет поддержки программой установленного сетевого адаптера. Также если возникнет запрос на обновление карты Wi-Fi необходимо согласиться и обновить драйвер. Для нормального пользования CommView wi-fi потребуются дополнительные пакеты.
Aircrack-ng представляет собой отличный снифер, однако его работе под Windows могут возникать некоторые трудности. Такая платформа имеет свой недостаток — она не может работать со стандартными инструментами и переводить wi-fi карточку в режим снифера, для сбора пакетных данных. Для этого следует использовать сторонние драйвера. Однако лучшим вариантом будет связать снифер CommView wi-fi с утилитой Aircrack для взлома ключа WEP. Используя эту связку можно отказаться от установки драйверов для перевода карты в режим снифера.
Обновив драйвера необходимо перейти и активировать пункт захвата DATA для пакетов и пропуск пакетов BEACON. В других местах стоит снять галочки.
Зайдя в настройки CommView wi-fi надо выбрать пункты:
- преобразовывать номера портов в имена служб;
- преобразовывать МАС-адреса в псевдонимы;
- преобразовывать айпи адрес в псевдоним;
- преобразовывать айпи адреса имени хостов в пакетах;
- показывать названия производителей в МАС-адресах;
- принудительная дешифровка CommView wi-fi;
- игнорировать поврежденные пакеты в сканере;
- активное обнаружение узлов.
Перед тем как пользоваться CommView wi-fi нужно в разделе «Использование памяти» выставить максимальное число пакетов 20 000 и максимальное количество строк текущих соединений 20. Чем выше выставить RAМ, тем больше будет скорость процессов.
В главном окне программы CommView wi-fi надо активировать вкладку «Log файлы» и поставить отметку на автоматическое сохранение. Средний размер файла поставить 5 МБ, а максимально возможный размер каталога — 200 мБ.
Далее необходимо нажать кнопку «Захват» и в появившемся окне нажать «Начать сканирование». Весь список найденных точек отобразиться справа. Следует выбрать интересующую сеть и нажать «Захват». Стоит дождаться, когда нужное количество пакетов будет в пределах от 100 000 до 2 000 000, все зависит от того, насколько длинный ключ.
После сбора всех необходимых пакетов нажать комбинацию клавиш Ctrl+L и появится окно, где нужно перейти в раздел «Файл» и активизировать пункт «Загрузить log файлы». Выбрать все полученные файлы. Дальше в меню CommView wi-fi «Правила» выгрузить то, что было сохранено ранее.
Экспорт пакетов TCPdump
Запустив программу AirCrack нужно ввести данные и параметры, указать путь к файлу с полученными пакетами.
В «Encryption» выбрать «WEP». «Key size» — это размер ключа, нужно проработать по очереди начиная с меньшего значения. Если пакетов было захвачено достаточно, можно активировать пункт «USE PTW attack». Кликнуть по кнопке Launch. Если программе удастся обнаружить нужный ключ, он отобразиться в окне с некоторым содержанием, по которому можно далее расшифровать полученное значение. Если же ключ найти не удалось, стоит попробовать весь процесс заново.
Если у Вас не получается что то сделать самостоятельно, то советуем обратится в скорую компьютерную помощь — pchelp24.com, приемлемые цены, опытные специалисты, бесплатный вызов и диагностика.
Commview for wifi как пользоваться
Самые актуальные гайды \ руководства мы собрали для вас в одном месте, там и про Linux и про Windows и новая атака при помощи hcxdumptool (hash 22000)
И так начнём:
Как вы знаете, сейчас почти каждая обычная домашняя сеть использует тип шифрования WPA2-PSK. Данные сети достаточно сложно взломать, но как оказалось это вполне реально. Способ, который я буду использовать не мой, а одного иностранного программиста, занимающегося улучшением безопасности в одной крупной компании. Взлом WiFi будет производиться в операционной системе Windows.
CommView for Wifi Windows 10
Шаг 1. Первая – это CommView for WiFi. Достаточно популярная прога для мониторинга и анализа пакетов под Windows. Во времена моей преподавательской деятельности, для тех, кто не в курсе, до недавнего времени я вёл практику у сетевых и системных администраторов в местном техникуме.
Так вот, в то время я уделял ей особое внимание. Её интерфейс гораздо дружелюбнее, нежели у того же WireShark’а, а функций в полнофункциональной версии хватает с головой. Сейчас же, для быстрой демонстрации я воспользуюсь демкой. На офф сайте tamos.ru открываем раздел «Загрузка» и кликаем по кнопке скачать напротив названия нужного нам продукта.
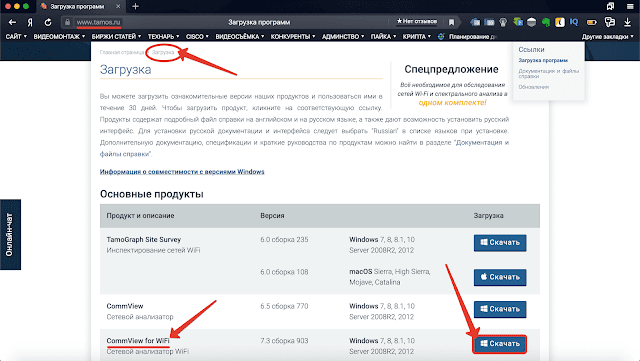
Шаг 2. Откроется страница с перечислением всех адаптеров, которые поддерживаются программой. Список, мягко говоря, не велик. После того, как убедились, что сетевая карта подходит, кликаем «Скачать CommView for WiFi».

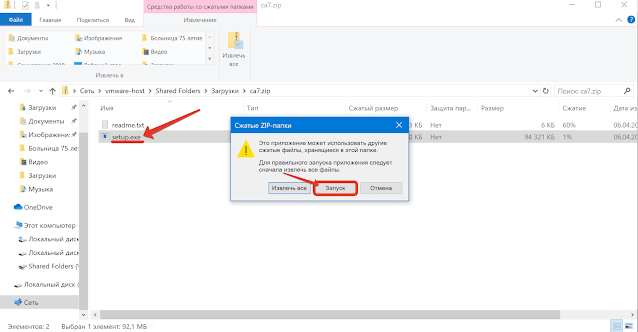
Шаг 3. И по завершению загрузки запускаем установочный EXE’шник внутри архива.
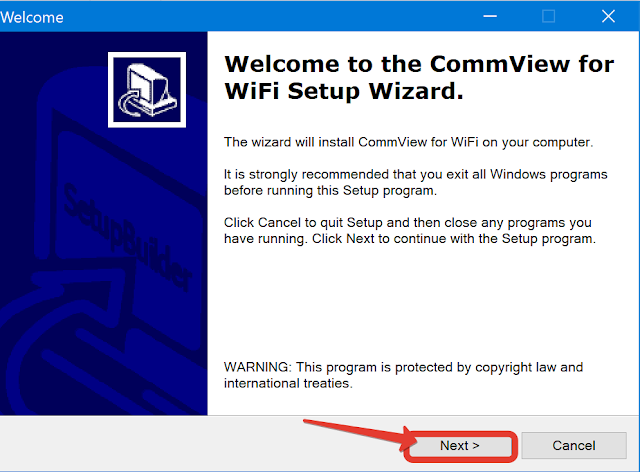
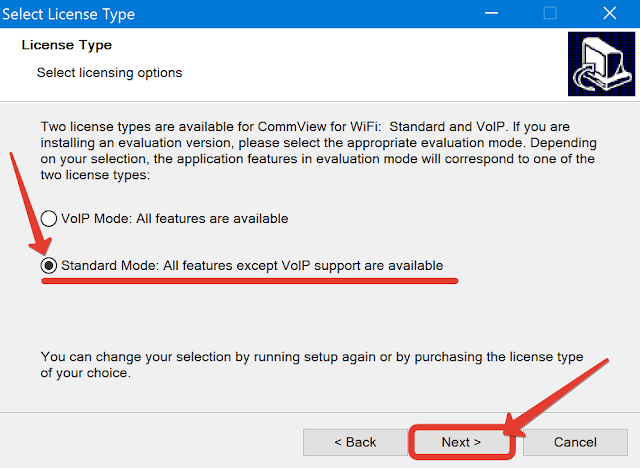
Шаг 6. Стандартный режим. Никакой IP-телефонии нам не нужно.
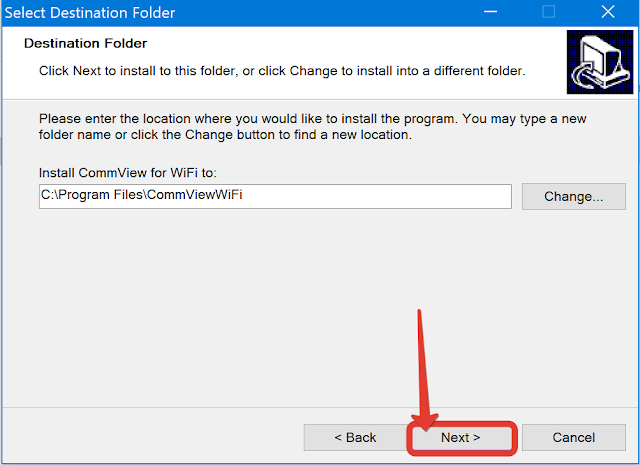
Шаг 7. Путь установки по дефолту.
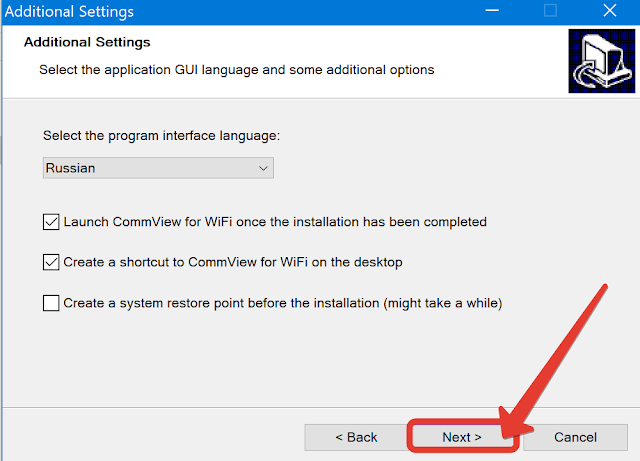
Шаг 8. Язык – русский. Ярлыки создать.
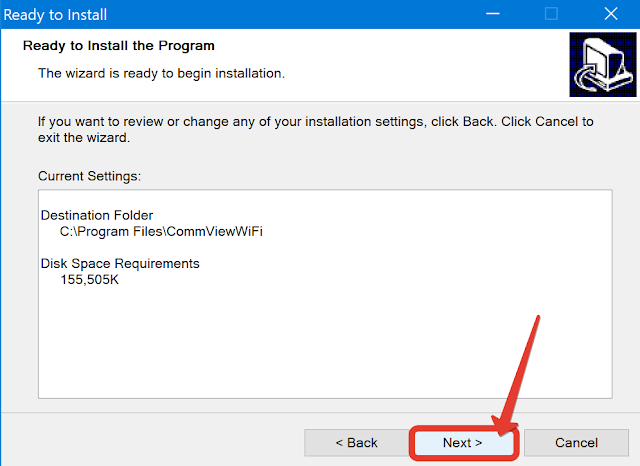
Шаг 10. После завершения установки, жмём «Finish».
Шаг 11. И ждём, пока откроется главное окно. Видим, что программа нашла совместимый адаптер и предлагает нам установить собственный драйвер. Сразу предупрежу, что после его установки ваша сетевая карта перестанет работать в штатном режиме и перейдёт в режим монитора. Сети при это не будут видеться через стандартную службу Windows. Далее, я покажу, как это исправить. Но сначала завершим начатое. Скрепя сердце жмём «Далее».
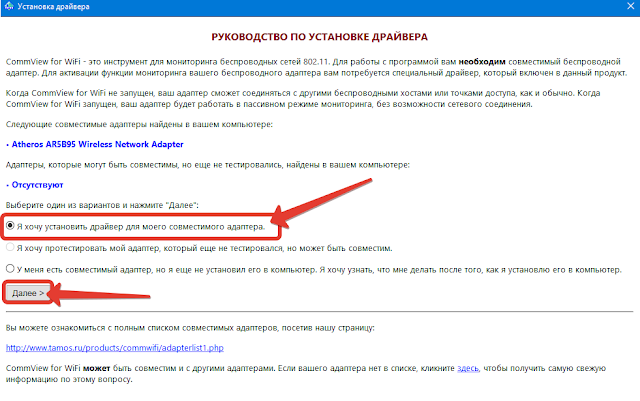
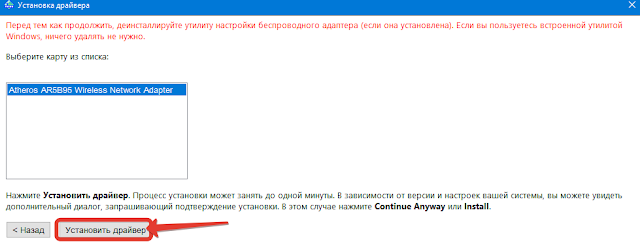
Шаг 12. Установить драйвер.
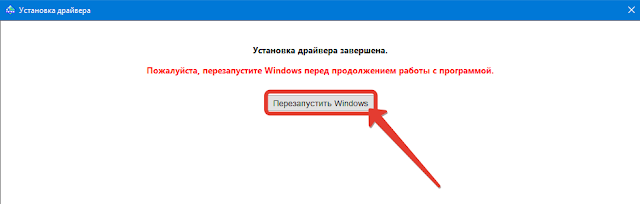
Шаг 13. После инсталляции непременно перезагружаем компьютер.
Как пользоваться CommView For Wifi
Шаг 14. Отлично. Дождавшись включения запускаем ярлычок CommView и в главном окне программы выбираем справа режим сканирования всех каналов.
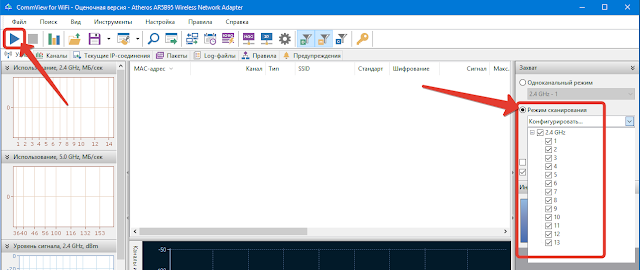
Шаг 15. Видим предупреждение о том, что оценочная версия позволяет захватывать трафик не дольше 5 минут. Нам, признаться, дольше то и не нужно. Кликаем «Продолжить».

Шаг 16. Дожидаемся, пока наша сеть появится в списке и тормозим сканирование. Запоминаем, а ещё лучше записываем MAC-адрес точки, SSID и номер канала, на котором она работает в данный момент.
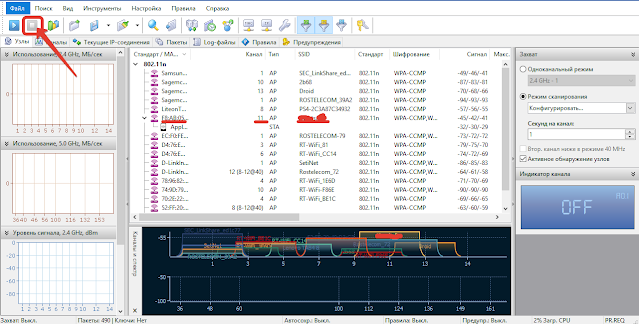
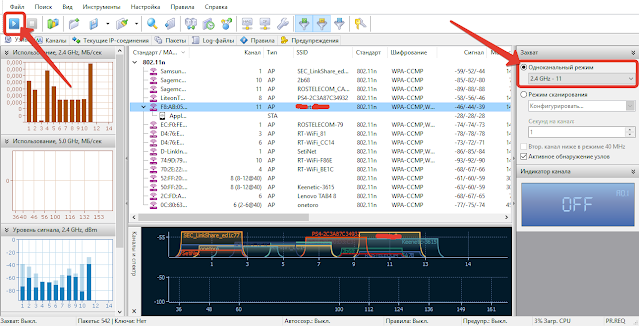
Шаг 17. Переводим программу в одноканальный режим и указываем уже конкретно канал нашей точки. Врубаем перехват заново.
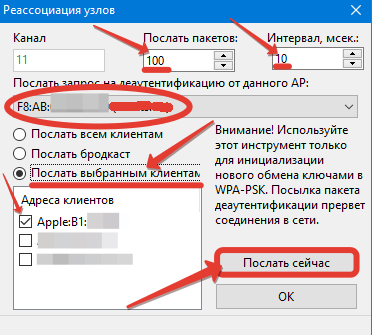
Шаг 18. И чтобы не ждать, пока одно из устройств отключится, а затем подключится к роутеру, дабы инициировать «Рукопожатие» (handshake,cap-файл), отправим пакеты деаутентификации. Вкладка «Инструмента» — «Реассоциация узлов».
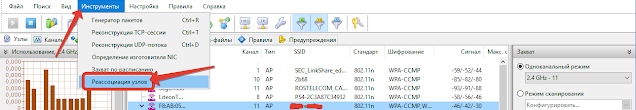
Шаг 19. Послать 100 пакетов с интервалом 10 мсек. Проверяем точку. Смотрим клиентов. Рекомендую откидывать не более 1 за раз. Послать сейчас. Всё. Ждёмс. Яблочное устройство отвалилось и вновь законнектилось, а значит можно двигаться дальше.
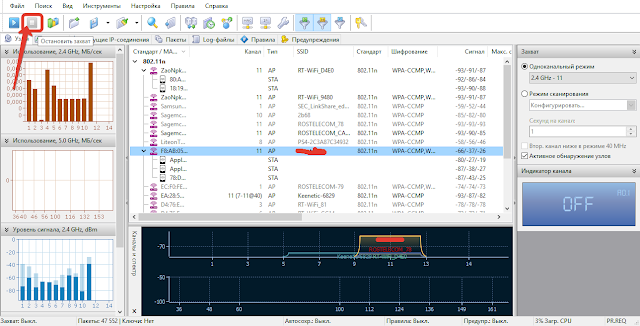
Шаг 20. Останавливаем перехват.
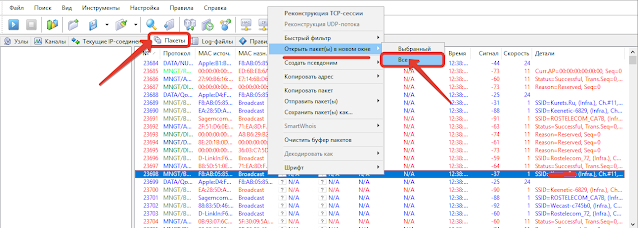
Шаг 21. И переходим на вкладку «Пакеты». На самом деле из всей этой истории нас интересуют только EAPOL паки. В момент коннекта устройство обменивается с роутером 4 пакетами этого типа. Внутри содержится пароль от точки в зашифрованном виде. Совсем скоро мы его достанем и дешифруем. Вызываем контекстное меню, «Открыть пакеты в новом окне» — «Все».
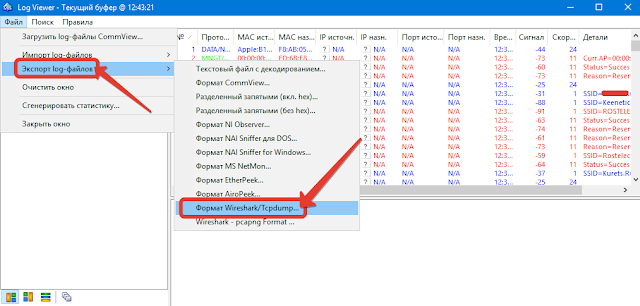
Шаг 22. Далее «Файл» — «Экспорт log-файлов» — «Формат Wireshark/Tcpdump».
Шаг 23. Указываем место для сохранения и присваиваем файлу понятное имя. «Сохранить».
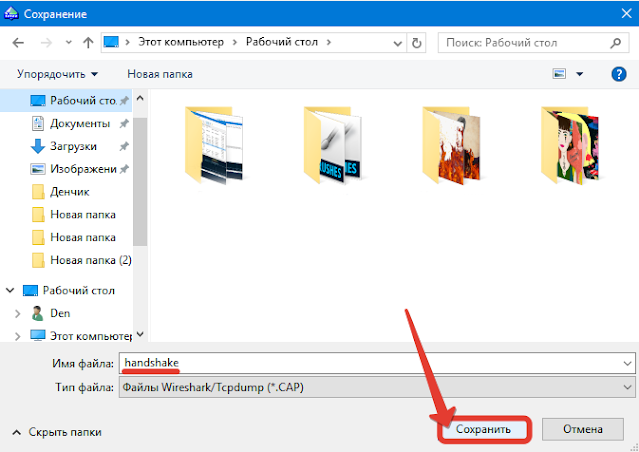
CommView For Wifi не видит сети
Шаг 24. В сё. CommView можно закрывать и переходить к загрузке второй программы. Однако тут возникнет сложноcть о которой я уже упоминал ранее. Сетки не видятся. Нужно восстановить нормальный драйвер.
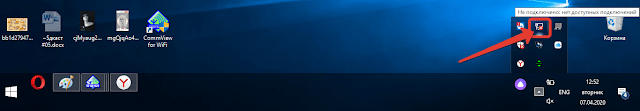
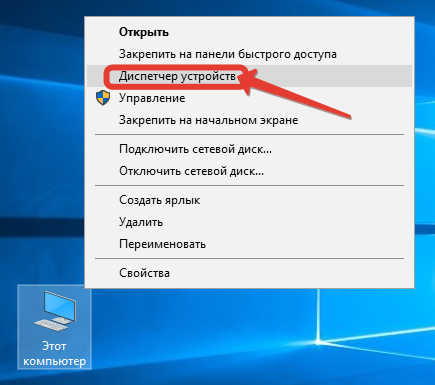
Шаг 25. Запускаем «Диспетчер устройств».
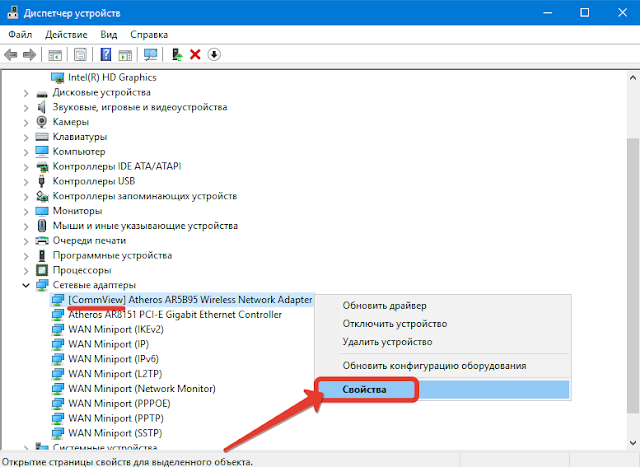
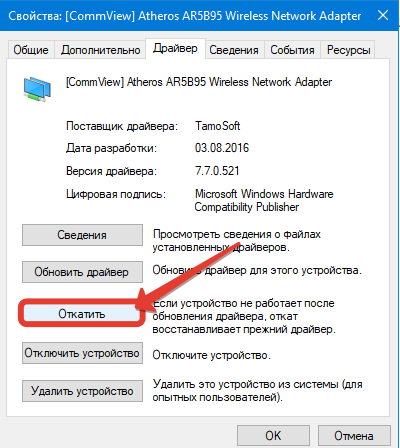
Шаг 26. В списке сетевых адаптеров ищем тот, что содержит приписку «CommView» и идём в «Свойства».
Шаг 27. На вкладке драйвер кликаем по заветной кнопочке «Откатить».
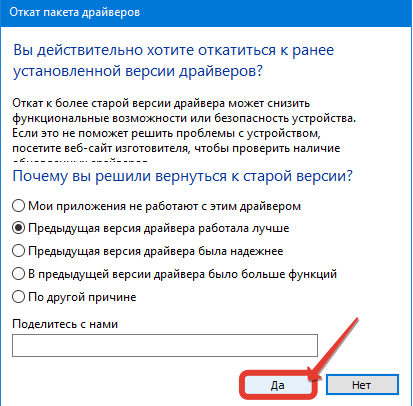
Шаг 28. Указываем причину. Предыдущая версия работала явно лучше. Жмём «ОК».
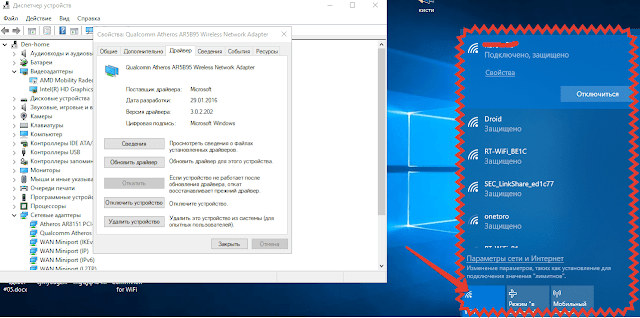
Шаг 29. И после завершения отката проверяем список сеток. Тэкс. Всё хорошо. Инет снова работает.
Aircrack-ng Windows 10
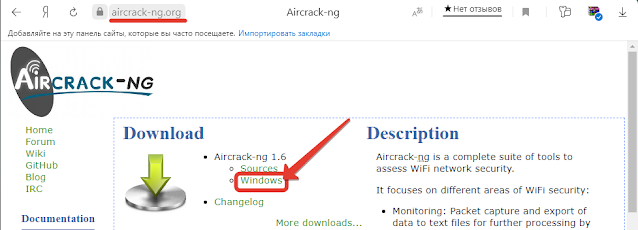
Шаг 30. Открываем браузер и переходим на сайт aircrack-ng.org. Тут прям на главной странице есть кнопка загрузки тулза под виндовс. Качаем.
Шаг 31. И после загрузки распаковываем всю эту историю в отдельную папку. Внутри открываем каталог «bin» и запускаем файлик «Aircrack-ng GUI». Это старый добрый эир, но с графическим интерфейсом. Хоть какое-то преимущество от использования Виндовса.
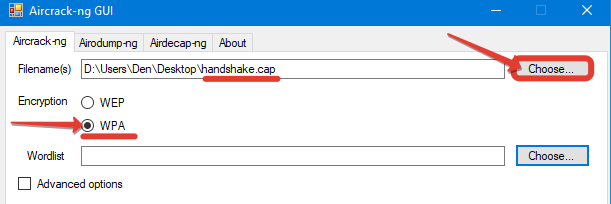
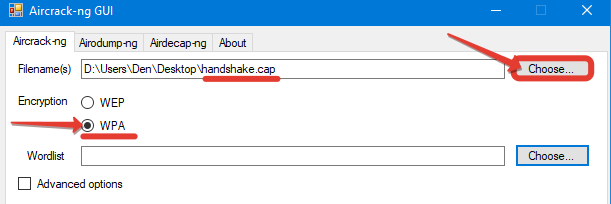
Шаг 32. Выбираем тип – «WPA». В первой строчке указываем путь к файлу с добытым ранее хендшейком.
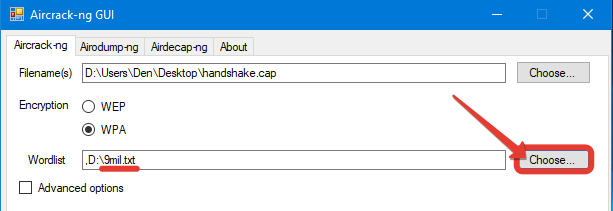
Шаг 33. Во второй указываем путь к словарю. Ссылку на те, что юзаю я, найдёте в описании к видео.
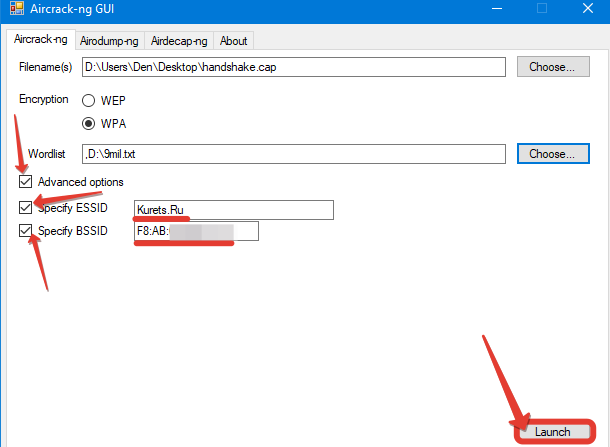
Шаг 34. Ставим галочку «Advanced option» и указываем имя интересующей нас точки и MAC-адрес. Помните, ранее, я специально просил вас зафиксировать эти данные. Жмём «Launch».
Шаг 35. Пошла жара. Если пароль присутствует в словаре, он обязательно дешифруется через какое-то время.