информационная система персональных данных
информационная система персональных данных: Информационная система, представляющая собой совокупность персональных данных, содержащихся в базе данных, а также информационных технологий и технических средств, позволяющих осуществлять обработку таких персональных данных с использованием средств автоматизации или без использования таких средств.
[Федеральный Закон Российской Федерации от 27 июля 2006 г. № 152-ФЗ, статья 3, пункт 9)]
Информационная система персональных данных — это информационная система, представляющая собой совокупность персональных данных, содержащихся в базе данных, а также информационных технологий и технических средств, позволяющих осуществлять обработку таких персональных данных с использованием средств автоматизации или без использования таких средств.
Словарь-справочник терминов нормативно-технической документации . academic.ru . 2015 .
Полезное
Смотреть что такое «информационная система персональных данных» в других словарях:
Информационная система персональных данных — (Personal data information system) — информационная система, представляющая собой совокупность персональных данных, содержащихся в базе данных, а также информационных технологий и технических средств, позволяющих осуществлять обработку… … Экономико-математический словарь
информационная система персональных данных — Информационная система, представляющая собой совокупность персональных данных, содержащихся в базе данных, а также информационных технологий и технических средств, позволяющих осуществлять обработку таких персональных данных с использованием… … Справочник технического переводчика
Информационная система персональных данных — 10) информационная система персональных данных совокупность содержащихся в базах данных персональных данных и обеспечивающих их обработку информационных технологий и технических средств;. Источник: Федеральный закон от 27.07.2006 N 152 ФЗ (ред … Официальная терминология
ИНФОРМАЦИОННАЯ СИСТЕМА ПЕРСОНАЛЬНЫХ ДАННЫХ — согласно Федеральному закону «О персональных данных» от 27.07.2006 № 152 ФЗ, – информационная система, представляющая собой совокупность персональных данных, содержащихся в базе данных, а также информационных технологий и технических средств,… … Делопроизводство и архивное дело в терминах и определениях
информационная система — 2.49 информационная система (information system): Система, организующая обработку информации о предметной области и ее хранение. Источник: ГОСТ Р ИСО/МЭК ТО 10032 2007: Эталонная модель управления данными информационная система: Система,… … Словарь-справочник терминов нормативно-технической документации
Базовая модель угроз безопасности персональных данных при их обработке, в информационных системах персональных данных (выписка) — Терминология Базовая модель угроз безопасности персональных данных при их обработке, в информационных системах персональных данных (выписка): Автоматизированная система система, состоящая из персонала и комплекса средств автоматизации его… … Словарь-справочник терминов нормативно-технической документации
Оператор персональных данных — (согласно закону РФ «О персональных данных») государственный орган, муниципальный орган, юридическое или физическое лицо, организующие и (или) осуществляющие обработку персональных данных, а также определяющие цели и содержание обработки… … Википедия
Информационная — функция автоматизированной системы управления Функция АСУ, включающая получение информации, обработку и передачу информации персоналу АСУ или за пределы системы о состоянии ТОУ или внешней среды Источник … Словарь-справочник терминов нормативно-технической документации
Шенгенская информационная система — Иное название этого понятия «SIS»; см. также другие значения. Шенгенская информационная система (сокр. ШИС, англ. Schengen Information System, сокр. SIS) закрытая база данных в рамках Шенгенского соглашения, в которую внесены… … Википедия
Экономическая информационная система — (ЭИС) представляет собой совокупность организационных, технических, программных и информационных средств, объединённых в единую систему с целью сбора, хранения, обработки и выдачи необходимой информации, предназначенной для выполнения функций… … Википедия
Самое важное про ИСПДн: что нужно знать о системах персональных данных
Согласно законодательству РФ и требованиям регуляторов, на все компании, работающие с ПДн, возложены обязанности по обеспечению их безопасности и защите. Для выполнения требований необходимо понять, насколько защищена система, используемая для их хранения и обработки, и какие опасности могут ей угрожать.
Сегодня мы расскажем, что скрывается под аббревиатурой ИСПДн, как определить уровень ее защищенности и грамотно выбрать подходящую инфраструктуру для ее размещения. Статья будет полезна компаниям, которые работают с персональными данными своих клиентов или сотрудников и хотят обеспечить полное соответствие требованиям 152-ФЗ и регуляторов.
По порядку об ИСПДн
Начнем с терминологии. Аббревиатура ИСПДн расшифровывается как информационная система персональных данных. В ее состав входят не только сами ПДн, но также инструменты, использующиеся для обеспечения безопасности этих данных, и средства их обработки. Разберемся, что конкретно включает ИСПДн, на простом примере.
Предположим, у вас есть собственный сервис доставки. В рамках бизнес-процессов вы вынуждены собирать определенные персональные данные своих пользователей, с которыми работают менеджеры вашей компании. Соответственно, ваша ИСПДн будет включать:
- сами персданные (ФИО, адреса электронной почты, номера контактных телефонов, а в некоторых случаях дополнительную информацию вроде даты рождения);
- БД, где собраны эти данные;
- серверное оборудование, используемое для хранения этих БД;
- программное обеспечение для обработки данных — CRM или другие инструменты автоматизации отношений с клиентами;
- устройства, которые ваши сотрудники (менеджеры, курьеры и пр.) используют для работы с ПДн;
- средства защиты информации — антивирусные средства, файрволы и прочие.
Обратите внимание: компания обязана защищать персональные данные не только своих клиентов, но и сотрудников.
Подробнее о том, как меняется уровень защищенности в зависимости от того, кому принадлежат данные, мы поговорим чуть ниже.
Классификация ИСПДн
Согласно методике ФСТЭК, все ИСПДн можно разделить на группы по 7 параметрам. Каждому типу в каждой группе соответствует свой уровень защищенности (УЗ). Давайте рассмотрим эту классификацию внимательнее.
По размещению:
| Тип ИСПДн | УЗ |
|---|---|
| Распределенная (расположена в разных субъектах, городах или регионах РФ или же охватывает всю территорию страны) |
Низкий |
| Городская (сконцентрирована в одном городе или поселке) | Низкий |
| Корпоративная распределенная (может находиться как в одном, так и в разных населенных пунктах, однако при этом целиком принадлежит только одной организации) | Средний |
| Кампусная (размещается в разных, но близко расположенных по отношению друг к другу зданиях) | Средний |
| Локальная (сосредоточена в одном здании) | Высокий |
По типу соединения с сетями общего пользования (интернетом):
| Тип ИСПДн | УЗ |
|---|---|
| Все сотрудники компании-владельца ИСПДн имеют доступ к ПДн | Низкий |
| Только определенные сотрудники, закрепленные в перечне, и сам субъект ПДн имеют доступ к данным | Средний |
По операциям, которые можно производить над записями баз ПДн:
| Тип ИСПДн | УЗ |
|---|---|
| Исключительно чтение и поиск данных | Высокий |
| Разрешается запись новых данных, их удаление и сортировка | Средний |
| Можно модифицировать и передавать данные | Низкий |
По степени обезличивания ПДн:
| Тип ИСПДн | УЗ |
|---|---|
| Данные обезличиваются при предоставлении пользователю | Высокий |
| Данные обезличиваются исключительно при их передаче в другие организации, при этом пользователю внутри организации предоставляются без обезличивания | Средний |
| Обезличивания данных не происходит, они позволяют идентифицировать субъекта ПДн | Низкий |
По объему данных, предоставляемых без обработки:
| Тип ИСПДн | УЗ |
|---|---|
| Предоставляется доступ ко всей базе данных | Низкий |
| Доступ есть только к части данных | Средний |
| Данные не предоставляются | Высокий |
С помощью классификации ФСТЭК, зная указанные выше параметры ИСПДн, можно установить общий уровень ее защищенности. Зачем это нужно? В будущем это позволит оценить актуальные для рассматриваемой информационной системы типы угроз и установить требуемый уровень защищенности ПДн.
Уровни и классы защищенности персональных данных
Российские регуляторы выделяют четыре уровня защищенности (УЗ) персональных данных — УЗ-1, 2, 3 и 4, при этом:
- УЗ-1 требует наиболее серьезных мер защиты;
- УЗ-4 наименее требователен к средствам обеспечения безопасности данных;
УЗ зависит сразу от нескольких факторов:
- категория ПД — общедоступные, специальные, биометрические или иные;
- принадлежат ли эти данные только сотрудникам оператора;
- количество субъектов;
- тип актуальных угроз.
Для определения уровня защищенности можно обратиться к этой таблице:
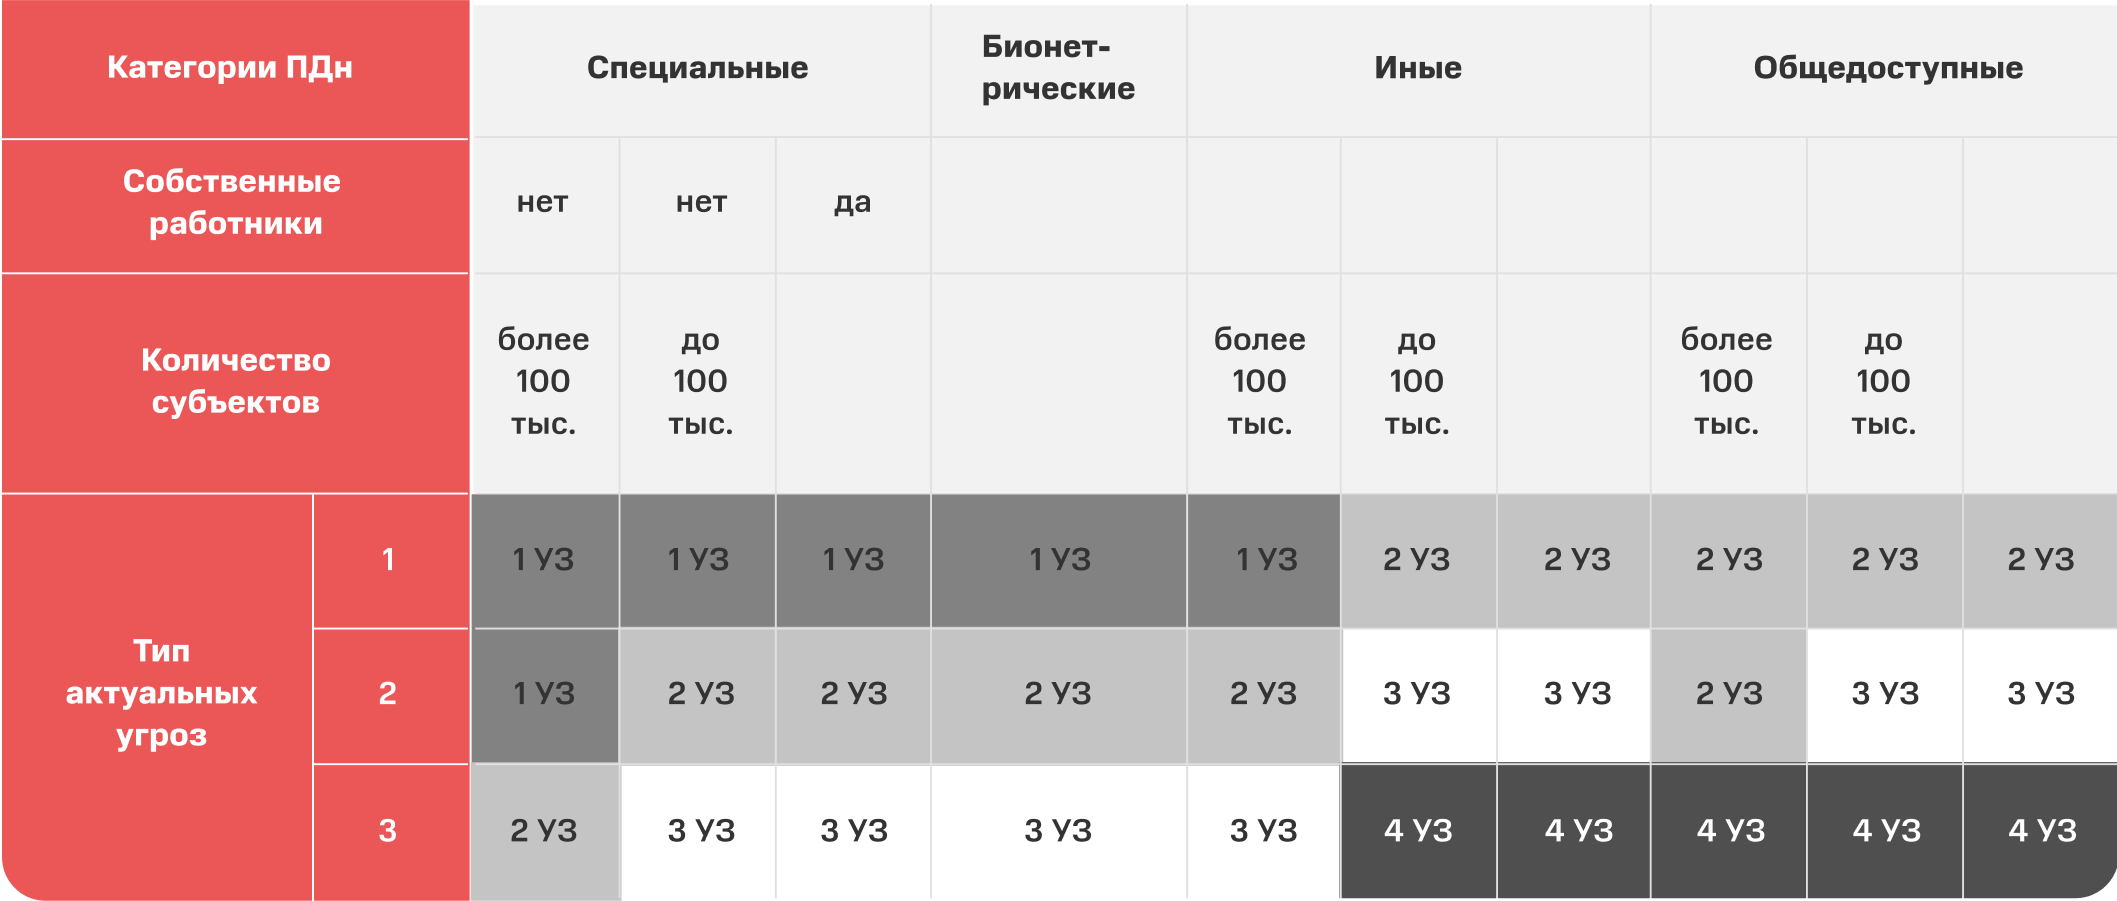
К примеру, вы храните ПДн 120 тысяч субъектов, они относятся к типу общедоступных, принадлежат не только вашим сотрудникам и для них актуален третий тип угроз. По этим параметрам мы можем определить уровень защищенности ПДн — УЗ-4. Однако в случае, если вы храните специальные данные сотрудников, для которых актуален первый тип угроз, они относятся уже к УЗ-1.
Зная, к какому уровню защищенности относятся данные в вашей ИСПДн, можно подобрать облачную инфраструктуру, соответствующую требованиям регуляторов по защите информации в ИСПДн.
Среди компаний до сих пор жив миф о том, что персональные данные нельзя хранить в облаках. На самом деле, ни законодательство РФ, ни регуляторы не запрещают этого делать. Чтобы избежать недоразумений, в первую очередь, необходимо выбрать провайдера, предлагающего виртуальную инфраструктуру, которая обеспечивает требуемый вам уровень защищенности. Эта информация, как правило, представлена не только на сайтах IaaS-провайдеров, но и зафиксирована документально.
Облако 152-ФЗ от #CloudMTS подходит для размещения ИСПДн с учетом требований 21 приказа ФСТЭК вплоть до УЗ-1. Значит, нашу аттестованную виртуальную инфраструктуру можно использовать для хранения ПДн любого уровня защищенности.
Размещение ИСПДн не на локальных ресурсах, а в аттестованном облаке провайдера имеет множество преимуществ:
- CAPEX трансформируются в OPEX;
- экономия на обслуживании оборудования и ФОТ сотрудников;
- быстрое и гибкое масштабирование — как и в обычном публичном облаке;
- поставщик услуги гарантирует обеспечение нужного уровня безопасности данных и несет финансовую ответственность.
Если вы уже сделали выбор в пользу защищенного облака, постарайтесь выяснить у провайдера максимум информации о предлагаемом сервисе. Изучите аттестат или иной документ, уточните, заключает ли провайдер официальный договор-поручение на обработку ПДн и проведение каких дополнительных работ он берет на себя.
Защита персональных данных в облаке: что нужно знать компаниям, чтобы не нарушать закон
Привет! Меня зовут Макс Плеханов. Я работаю в крупной российской компании, предоставляющей хостинг. Занимаюсь развитием продукта. Одним из важных вопросов, с которыми я сталкиваюсь практически каждый день, — это защита персональных данных.
Обычно мы сами — источники персональных данных, но давайте в этот раз окажемся по ту сторону баррикад: взглянем на процесс взаимодействия с личной информацией с точки зрения бизнеса. Делюсь с вами разбором, как российская компания должна работать с персональными данными (в том числе, в облаке) и защищать их, при этом не нарушая закон.
В России правила обращения с персональными данными граждан определяются федеральным законом «О персональных данных» от 27.06.2006 года №152-ФЗ и перечнем других законодательных актов. Любые организации, которые взаимодействуют с персональными данными, обязаны соблюдать эти законодательные акты, чтобы избежать штрафа от Роскомнадзора. Компании должны заботиться не только о данных своих клиентов или подрядчиков, но и сотрудников.
Нарушить статью 152-ФЗ не так сложно, и это касается не только несанкционированной передачи данных третьим лицам. Чтобы во всём разобраться, нужно знать терминологию и законодательную базу. С них и начнём.
Основная терминология
Персональные данные — это любая информация, относящаяся к прямо или косвенно определённому или определяемому физическому лицу (субъекту персональных данных).
Здесь же вводится определение субъекта персональных данных:
Субъект — это «владелец» персональных данных, а персональные данные (ПДн) — это информация, которая относится к конкретному человеку или по которой можно установить личность человека.
Важный момент: не всегда информация, которая на первый взгляд кажется персональными данными, ими является.
Для примера возьмём какое-то распространённое ФИО — Василий Иванович Ушаков. Скорее всего, таких Василиев по всей стране наберётся больше одного и конкретно установить его личность нельзя. Это понимают и компании, собирающие персональные данные, поэтому для осуществления своей деятельности они запрашивают у субъекта дополнительную информацию: номер телефона или электронную почту. По этому набору из ФИО и номера компания будет определять того самого Василия, и этот набор информации будет считаться персональными данными.
Персональные данные разделяются на 4 категории: общедоступные, иные, специальные и биометрические.
Общедоступные персональные данные. Это информация о субъекте, размещённая в общедоступных источниках с его согласия (согласия не на обработку, а на отнесение его данных к категории общедоступных).
Если наш Василий дал согласие на размещение своих ФИО и номера телефона в справочнике, то такие ПДн будут считаться общедоступными. Общедоступные персональные данные характеризуются именно размещением в общедоступных источниках, а не содержащейся в них информацией.
При этом не следует путать общедоступную информацию (статья 7, 149-ФЗ) и персональные данные, опубликованные в общедоступных источниках (статья 8, 152-ФЗ). В отличие от обычной информации, неограниченный доступ к персональным данным не делает их автоматически общедоступными.
Соцсети — отличное тому подтверждение. Судебная практика выработала позицию, согласно которой социальные сети — не общедоступные источники. Как минимум потому, что при регистрации пользователи не дают письменное согласие на размещение персональных данных в общедоступных источниках, как этого требует закон.
Иные персональные данные. В категорию иных ПДн относят данные, которые не подпадают под остальные категории. В целом, эта категория самая распространённая и в неё входят ФИО, номер телефона, электронная почта, дата рождения и тому подобная информация. Пока такие данные не разместили в общедоступных источниках, они иные.
Специальные персональные данные. Специальные персональные данные характеризуют человека как личность: отношение к религии, расовая принадлежность, подробности об интимной жизни или состоянии здоровья.
Биометрические персональные данные. Это данные, которые описывают биологические и физические особенности человека, по которым его идентифицируют: ДНК, отпечаток пальца, группа крови, характеристики голоса, радужка глаза. Фотографии или видео с человеком тоже будут считаться биометрическими персональными данными, если по этим материалам его идентифицируют.
Любые действия с персональными данными, в том числе сбор и хранение, называются обработкой. Согласно пункту 3, статьи 3, 152-ФЗ:
Обработка персональных данных — любое действие (операция) или совокупность действий (операций), совершаемых с использованием средств автоматизации или без использования таких средств с персональными данными, включая сбор, запись, систематизацию, накопление, хранение, уточнение (обновление, изменение), извлечение, использование, передачу (распространение, предоставление, доступ), обезличивание, блокирование, удаление, уничтожение персональных данных.
В зависимости от степени применения компьютерных систем при обработке персональных данных она разделяется на 3 типа: автоматизированная, смешанная и неавтоматизированная.
Организация, которая обрабатывает персональные данные, является оператором персональных данных (пункт 2, статья 3, 152-ФЗ):
Оператор — государственный орган, муниципальный орган, юридическое или физическое лицо, самостоятельно или совместно с другими лицами организующие и (или) осуществляющие обработку персональных данных, а также определяющие цели обработки персональных данных, состав персональных данных, подлежащих обработке, действия (операции), совершаемые с персональными данными.
Информационная система персональных данных (ИСПДн) — это система с персональными данными и технологическими средствами их обработки (пункт 10, статья 3, 152-ФЗ):
Информационная система персональных данных — совокупность содержащихся в базах данных персональных данных и обеспечивающих их обработку информационных технологий и технических средств.
Это основная терминология. Теперь перейдём к законодательным актам, которые касаются обработки персональных данных.
Законодательная база
Всего можно выделить 5 основных законодательных актов, которые регулируют те или иные аспекты работы с персональными данными:
Федеральный закон «О персональных данных» от 27.06.2006 года №152-ФЗ: вводит основные термины, определяет принципы и условия обработки персональных данных, описывает обязанности оператора и права субъекта;
Постановление Правительства №1119 от 01.11.2012 года: определяет типы угроз и уровни защищённости, классифицирует ИСПДн;
Постановление Правительства №687 от 15.09.2008 года: устанавливает обработку персональных данных без средств автоматизации;
Приказ ФСТЭК России №21 от 18.02.2013 года: устанавливает технические и организационные методы обеспечения защиты персональных данных;
Приказ ФСБ России №378 от 10.07.2014 года: регулирует методы криптографической защиты.
Дальше по ходу статьи мы будем ссылаться на перечисленные акты и подробнее их раскрывать.
Принципы обработки персональных данных
В статье 5, 152-ФЗ сформированы 7 принципов обработки персональных данных, которые должны быть ориентиром для операторов:
Законность и справедливость обработки. Персональные данные должны обрабатываться на законной и справедливой основе. Если речь идёт об обработке данных сотрудника, то она должна производиться с учётом законов, регулирующих трудовые отношения между работодателем и сотрудником.
Обработка должна осуществляться для достижения конкретных целей. Нельзя просто так собирать персональные данные с мыслью, что они понадобятся в будущем. Собираемые данные должны удовлетворять текущие цели обработки персональных данных, которые указывают в согласии на обработку ПДн.
Нельзя объединять базы данных с ПДн с несовместимыми целями обработки. Если оператор обрабатывает персональные данные с разными целями, то их нельзя хранить в одной базе данных. Например, компания не может хранить данные о клиентах совместно с данными о работниках.
Обрабатывать только те данные, которые соответствуют целям обработки. Этот принцип пересекается со вторым: если оператор обрабатывает ПДн для почтовой рассылки, то он не может просить у пользователя биометрические данные, если они не необходимы для обработки с иной целью.

Неизбыточность обрабатываемых ПДн. Объём обрабатываемых данных должен соответствовать целям.
Точность, достаточность и актуальность ПДн. Оператор должен следить за актуальностью и точностью данных: если данные изменились, то он должен уточнить их или удалить устаревшие.
Срок хранения ПДн ограничен целями обработки. После достижения целей обработки персональных данных их нужно удалить, если нет законных оснований для обратного.
Соблюдение принципов и условий обработки персональных данных — обязательно. При проверке контролирующий орган будет определять, допустил ли оператор ПДн нарушения норм статей 5 и 6 ФЗ-152. Эти нормы обычно рассматривают в совокупности с другими статьями ФЗ-152, а также с нормами других федеральных законов.
Например, в делах о нарушениях законодательства о рекламе УФАС (Управление Федеральной антимонопольной службы) устанавливает, допустил ли рекламораспространитель обработку персональных данных, несовместимую с целями сбора персональных данных, которые излагаются в согласии на обработку ПДн (статья 9, ФЗ-152). Если рекламораспространитель допустил обработку персональных данных без предварительного согласия абонента или адресата на получение рекламы, он понесёт административную ответственность по ч. 1 ст. 14.3 КоАП РФ за нарушение положений ст. 18 Закона о рекламе.
Подобное решение приняло Свердловское УФАС России 11.02.2022 по делу N 066/05/28-3968/2021 и составило протокол об административном нарушении — рассылки пользователям незаконной рекламы.
Уровни защищённости персональных данных и типы угроз
Выбор технологических мер для обеспечения защиты персональных данных зависит от 4 критериев:
кто является субъектом обработки ПДн: сотрудники или нет;
количество субъектов обработки;
категории обрабатываемых персональных данных;
Если с первыми тремя критериями всё довольно ясно, то на типах угроз необходимо остановиться подробнее.
Существует 3 типа актуальных угроз, которым может быть подтверждена ИСПДн. Актуальные угрозы безопасности персональных данных — это совокупность условий и факторов, создающих опасность несанкционированного, в том числе случайного, доступа к персональным данным при их обработке в ИСПДн, который может привести к уничтожению, изменению, блокированию, копированию, предоставлению, распространению персональных данных и другим неправомерным действиям.
Угрозы 1-го типа вам грозят, если в системном программном обеспечении вашей информационной системы есть недокументированные (незадекларированные) возможности.
Угрозы 2-го типа актуальны для информационной системы, где имеются недокументированные (незадекларированные) возможности в прикладном программном обеспечении.
Угрозы 3-го типа предполагают наличие угроз, не связанных с наличием недокументированных (незадекларированных) возможностей в системном и прикладном программном обеспечении.
Определение типа угроз безопасности персональных данных, актуальных для информационной системы, осуществляется оператором с учётом оценки возможного вреда. Такая оценка проводится на основании пункта 5 части 1 статьи 18.1 152-ФЗ и в соответствии с нормативными правовыми актами, указанными в 5 части 19 статьи 152-ФЗ. К этим правовым актам относится «Методика определения актуальных угроз безопасности персональных данных при их обработке в информационных системах персональных данных».
Чёткого разграничения о том, каким операторам свойственно иметь те или иные типы угроз, нет. Угрозы 1-го и 2-го типа не актуальны для тех операторов, чья работа ИСПДн планируется на лицензионном системном программном обеспечении, в защищённой информационной среде, созданной на основе сертифицированных средств защиты информации.
На основе вышеупомянутых критериев системе присваивается один из четырёх уровней защищённости (УЗ). Приведём таблицу уровней защищённости в зависимости от 4 критериев:

Для каждого уровня защищённости необходимо использовать набор организационных и технических мер, определённых в Постановлении Правительства №1119 и Приказе ФСТЭК №21.
Чтобы создать 4-й уровень защищённости, требуется:
обеспечить безопасность помещения, в котором размещена ИСПДн;
организовать сохранность носителей с ПДн;
утвердить документ с перечнем лиц, которым необходим доступ к персональным данным для выполнения рабочих обязанностей;
использовать средства защиты информации (СЗИ), прошедшие процедуру оценки.
Для обеспечения 3-го уровня защищённости нужно:
обеспечить 4-й уровень;
назначить ответственного за безопасность персональных данных.
Для обеспечения 2-го уровня защищённости необходимо:
обеспечить 3-й уровень;
ограничить доступ к электронному журналу сообщений.
Для обеспечения 1-го уровня защищённости требуется:
обеспечить 2 уровень;
организовать автоматическую регистрацию изменений полномочий сотрудников по доступу к персональным данным в электронном журнале;
создать отдел или возложить на существующий ответственность за безопасность ИСПДн.
Все технологические меры по обеспечению того или иного уровня защищённости перечислены в Приказе ФСТЭК №21: всего там 15 категорий, в которые в общей сумме входит 109 мер.
Например, одной из обязательных мер для всех уровней защищённости является ИАФ 1 — идентификация и аутентификация пользователей, являющихся работниками оператора. Реализовать такую систему можно разными способами, в том числе с помощью средств защиты информации (СЗИ), например, Secret Net Studio.
Средства защиты информации
При выборе средств защиты информации оператор должен отталкиваться от того, планирует ли он проходить аттестацию. Её проводит лицензиат ФСТЭК (Федеральной службы по техническому и экспортному контролю). Обычно аттестация необходима в государственных и муниципальных учреждениях. Коммерческим компаниям аттестация может потребоваться для сотрудничества с такими организациями, но чаще всего она не требуется.
Для большинства негосударственных организаций подойдёт акт оценки эффективности, который требуется от всех операторов в соответствии со 2 частью 4 пункта 19 статьи 152-ФЗ. Разница в том, что аттестацию проводит обязательно лицензиат ФСТЭК, а акт оценки эффективности компания может провести самостоятельно.

В зависимости от выбранного варианта проверки качества защиты персональных данных оператор будет выбирать средства защиты информации. При прохождении аттестации оператор вынужден использовать сертифицированные СЗИ, которые соответствуют уровню защищённости его системы. Если же оператор предпочтёт выбрать акт оценки эффективности, то он вправе использовать не сертифицированные СЗИ, однако ему придётся продемонстрировать регулятору, что они прошли проверку и отвечают необходимым нормам.
Отдельного внимания заслуживает криптозащита. Если она используется в системе, то необходимо применять СКЗИ (средства криптографической защиты информации), которые сертифицированы ФСБ. Это такие программы или устройства, которые шифруют документы и генерируют электронную подпись. Криптографические средства также подбираются в соответствии с уровнем защищённости системы, согласно приказу ФСБ №378.
Как проверяют защищённость персональных данных
Основной регулятор в области персональных данных — Роскомнадзор. Он проверяет операторов и ведёт их учёт. В некоторых случаях оператором могут заинтересоваться ФСТЭК (если речь идёт о государственных организациях) и ФСБ (если речь идёт о криптографических методах защиты).
У Роскомнадзора есть несколько способов проверить, как компания соблюдает закон.
Плановая проверка. Региональное отделение Роскомнадзора проводит плановую проверку раз в 3 года. Планы проверок размещаются на сайтах территориальных округов. Проверяющий орган потребует от оператора предоставить кипу документов, связанных с обработкой персональных данных: начиная от типового согласия на обработку ПДн до модели угроз ИСПДн. Конкретный список документов, который нужен при проверке, в законе не определён. Проверяющий вправе общаться с сотрудниками оператора, проверять дела уволенных.
К такой проверке нужно отнестись ответственно: собрать весь пакет документов за пару дней получится только у малого бизнеса. Для крупных и средних компаний рекомендуется выстроить в компании постоянный процесс по соответствию законодательству.
Внеплановая проверка. Если Роскомнадзор сочтёт, что оператор нарушает законы о персональных данных, то он может прийти с внеплановой проверкой. За сутки до неё он должен уведомить оператора.
Запрос. Роскомнадзор может направить запрос к оператору, например, объяснить жалобу со стороны физлица и запросить перечень документов.
Мониторинг. Сотрудники Роскомнадзора могут вручную или в автоматическом режиме проверять сайт оператора на нарушения.
Особенности защиты ПДн в облаке: как компании выбрать провайдера
Федеральный закон не запрещает оператору пользоваться инфраструктурой провайдера для обработки персональных данных. При этом для субъекта ПДн ничего не меняется.
Договорные отношения между провайдером и оператором ПДн заключаются в оказании услуг хостинга и иных услуг и не включают в себя обработку ПДн. Во время проверки договор об оказании услуг станет одним из документов, которые нужно будет предоставить проверяющему органу.
Операторы ПДн, получая услуги хостинга, не перестают быть ответственными за персональные данные. Они не должны открывать доступ к данным, распространяя их неограниченному кругу лиц. Также у операторов должен быть свой комплект документов, свидетельствующих о том, что им были приняты меры в соответствии со ст. 18, 19 ФЗ-152, описывающие обязанности оператора и меры по обеспечению защиты данных. Оператор продолжает нести всю ответственность перед субъектом за персональные данные, а поставщик услуг, в данном случае хостинг, несёт ответственность перед оператором по договору об оказании услуг.
Например, компания «А» разместила на сервере провайдера «Б» сайт, где фигурируют персональные данные пользователей, не давших согласие на их распространение.
В соответствии с ч.1 ст. 19 ФЗ-152 при обработке персональных данных оператор обязан принимать необходимые меры для обеспечения защиты персональных данных от неправомерных действий, в данном случае от незаконного распространения.
В нашем примере провайдер «Б» несёт ответственность перед компанией «А» за предоставляемые хостинг-услуги, но перед пользователями всю ответственность за защиту их личной информации несёт именно компания «А» (ст. 13.11 КоАП РФ).
Соответственно, в любом случае ответственность перед субъектами персональных данных несёт оператор. Даже если данные пользователя утекли из облака из-за ошибки хостинга, то перед субъектом персональных данных ответственность несёт всё равно оператор.
При выборе провайдера компании необходимо ориентироваться на следующие аспекты:
Серверы провайдера должны находиться на территории РФ в соответствии с ч. 5 ст. 18 ФЗ-152.
У провайдера должен быть аттестат соответствия требования по защите информации. Аттестация проводится лицензиатом ФСТЭК, и в случае успешного прохождения компания получает аттестат о том, что инфраструктура соответствует требованиям по безопасности информации.
Чеклист: как компании защитить ПДн по закону
Обязательно изучить и соблюдать все 7 принципов обработки персональных данных, согласно статье 5 152-ФЗ.
Предпринять все организационные и технологические меры для обеспечения необходимого и достаточного уровня защищённости данных. 4-й уровень защищённости оптимальный по затратам, но необходимо исходить из обработки ПДн, их количества и типов угроз, а не стремления к наиболее экономичному уровню защищённости.
Выбрать вариант проверки качества защиты персональных данных — акт оценки эффективности или аттестация. На основе этого выбрать СЗИ.
Выстроить в компании постоянный процесс по соответствию законодательству, чтобы проходить проверки Роскомнадзора (особенно это актуально для крупных и средних компаний).
Если пользуетесь хостингами, при их выборе ориентироваться на два правила: серверы провайдера должны быть в РФ, сам провайдер должен быть аттестован по защите информации.
Ответы на все модули (для контрольного теста) по предмету защита информации
2) Термин «информация» определен как «сведения (сообщения, данные) независимо от формы их представления»:
Федеральным законом РФ N 149-ФЗ «Об информации, информационных технологиях и защите информации»
3) Каким нормативным актом регулируются отношения, возникающие в связи с отнесением сведений к государственной тайне, их засекречиванием или рассекречиванием и защитой в интересах обеспечения безопасности Российской Федерации?
Конституцией РФ, ФЗ РФ «О безопасности» и «О государственной тайне»
4) Система обеспечения информационной безопасности информации должна базироваться на следующих принципах:
непрерывность
комплексность
системность
законность
5) Каким нормативным актом регулируются отношения, связанные с отнесением информации к коммерческой тайне, передачей такой информации, охраной ее конфиденциальности в целях обеспечения баланса интересов обладателей информации, составляющей коммерческую тайну, и других участников регулируемых отношений, в том числе государства, на рынке товаров, работ, услуг и предупреждения недобросовестной конкуренции, а также определяет сведения, которые не могут составлять коммерческую тайну?
Конституцией РФ, Гражданским кодексом, ФЗ РФ «О коммерческой тайне»
6) Какие степени секретности сведений, составляющих государственную тайну, существуют?
особой важности, совершенно секретно, секретно
7) Что такое информационная система персональных данных?
совокупность содержащихся в базах данных персональных данных и обеспечивающих их обработку информационных технологий и технических средств
8) Что такое государственная тайна?
Защищаемые государством сведения в области его военной, внешнеполитической, экономической, разведывательной, контрразведывательной и оперативно-розыскной деятельности, распространение которых может нанести ущерб безопасности РФ
9) Основными составляющими информационной безопасности являются:
конфиденциальность, целостность, доступность
10) Профессиональной тайной может быть:
защищаемая по закону информация, доверенная или ставшая известной лицу (держателю) исключительно в силу исполнения им своих профессиональных обязанностей, не связанных с государственной или муниципальной службой, распространение которой может нанести ущерб правам и законным интересам другого лица (доверителя), доверившего эти сведения, и не являющаяся государственной или коммерческой тайной
11) Что такое ИСПДн?
информационная система персональных данных
12) Что такое целостность информации?
свойство информационных ресурсов, заключающееся в их неизменности в процессе передачи или хранения
13) Принцип системы обеспечения информационной безопасности «своевременности» предполагает, что:
все меры, направленные на обеспечение информационной безопасности, должны планироваться с ранних стадий системы безопасности и вводиться своевременно
14) Что такое коммерческая тайна?
конфиденциальность информации, позволяющая ее обладателю при существующих или возможных обстоятельствах увеличить доходы, избежать неоправданных расходов, сохранить положение на рынке товаров, работ, услуг или получить иную коммерческую выгоду
15) Что такое доступность информации?
свойство информационных ресурсов, заключающееся в их получении и использовании по требованию уполномоченных лиц
16) Какие типы ИС существуют?
специальные
типовые
17) Какой из нормативно-правовых документов определяет перечень объектов информационной безопасности и методы ее обеспечения?
Доктрина информационной безопасности РФ
18) К объектам служебной тайны относятся:
тайна следствия
военная тайна
судебная тайна
19) К объектам профессиональной тайне относятся:
тайна страхования
тайна исповеди
врачебная тайна
тайна связи
адвокатская тайна
20) Что такое конфиденциальность информации?
свойство информационных ресурсов, заключающееся в их недоступности для неуполномоченных лиц
Тренинг 2
1) Какой класс присваивается информационным системам, если нарушение заданной характеристики безопасности персональных данных, обрабатываемых в них, может привести к негативным последствиям для субъектов персональных данных?
К2
2) Сертификат ЭЦП – это:
электронный документ, содержащий открытый ключ ЭЦП пользователя
3) Какой класс присваивается информационным системам, если нарушение заданной характеристики безопасности персональных данных, обрабатываемых в них, может привести к значительным негативным последствиям для субъектов персональных данных?
К1
4) К какой категории относятся персональные данные, позволяющие идентифицировать субъекта персональных данных?
3 категория
5) Кто является субъектом персональных данных?
физическое лицо
6) Какие классы ИСПДн вы знаете?
1-4 классы
7) На какие группы подразделяются информационные ресурсы государства?
открытая информация, запатентованная информация, информация защищаемая
8) К какой категории относятся обезличенные (общедоступные) персональные данные?
4 категория
9) Какие органы осуществляют контроль и надзор за соблюдением требований ФЗ-152?
ФСБ, ФСТЭК, Роскомнадзор
10) Какие процедуры включает в себя система ЭЦП?
процедуру формирования и проверки цифровой подписи
11) Какой класс присваивается информационным системам, если нарушение заданной характеристики безопасности персональных данных, обрабатываемых в них, может привести к незначительным негативным последствиям для субъектов персональных данных?
К3
12) Кто является оператором персональных данных?
государственный или муниципальный орган, юридическое или физическое лицо, организующие и (или) осуществляющие обработку персональных данных, а также определяющие цели и содержание обработки персональных данных
13) Для чего используется сертификат открытого ключа ЭЦП?
для аутентификации
14) Что такое лицензирование?
мероприятия, связанные с выдачей лицензий на осуществление лицензируемых видов деятельности и надзор за соблюдением лицензиатами соответствующих лицензионных требований и условий
15) Какие схемы (модели) УЦ существуют в настоящее время?
иерархическая, сетевая, гибридная, мостовая
16) К какой категории относятся персональные данные, касающиеся расовой, национальной принадлежности, политических взглядов, религиозных и философских убеждений, состояния здоровья, интимной жизни?
1 категория
17) К какой категории относятся персональные данные, позволяющие идентифицировать субъекта персональных данных и получить о нем дополнительную информацию?
2 категория
18) Какой класс присваивается информационным системам, если нарушение заданной характеристики безопасности персональных данных, обрабатываемых в них, не приводит к негативным последствиям для субъектов персональных данных?
К4
19) Назовите сферы использования технологии PKI
электронный документооборот, web-приложения, VPN, электронная почта, электронная коммерция
20) Какие виды электронной подписи определены в ФЗ «Об электронной подписи»?
простая электронная подпись, усиленная неквалифицированная электронная подпись, усиленная квалифицированная электронная подпись
Тренинг 3
1) Меры, мероприятия и действия, которые должны осуществлять должностные лица в процессе работы с информацией для обеспечения заданного уровня ее безопасности, относятся к:
организационным методам обеспечения информационной безопасности
2) По аспекту информационной безопасности угрозы классифицируются на:
угрозы нарушения конфиденциальности, целостности, доступности
3) Открытый трафик – это:
поток пакетов, незашифрованных на сетевом уровне, причем данные могут быть зашифрованы на прикладном уровне
4) Какие способы оценки количества информации существуют?
энтропийный подход
объемный способ
5) По информативности демаскирующие признаки могут быть:
именные, прямые и косвенные
6) Межсетевой экран позволяет:
все перечисленные выше варианты верны
7) Путь несанкционированного распространения носителя информации от источника к злоумышленнику называется:
каналом утечки информации
8) Если деятельность источников угроз направлена на несанкционированное добывание информации, то источник является:
источником преднамеренных воздействий
9) На какие группы можно разделить демаскирующие признаки объекта?
видовые признаки, признаки сигналов и признаки веществ
10) Какие угрозы безопасности информации являются преднамеренными?
взрыв в результате теракта
забастовка
поджог
незаконное получение паролей
хищение носителей информации
11) На какие виды по физической природе подразделяются технические каналы утечки информации?
Оптические
акустические
радиоэлектронные
12) Какие виды пропусков существуют:
постоянные, временные, разовые и материальные
13) К источникам случайных воздействий можно отнести:
ошибки персонала
стихийные силы
14) К косвенным каналам утечки информации относятся:
кража или утеря носителей информации
исследование не уничтоженного мусора
перехват электромагнитных излучений
15) Какие свойства информации выделяются?
информация может быть для ее пользователя достоверной и ложной, полезной и вредной
информацию можно рассматривать как товар
полезность информации изменяется во времени
нематериальная информация может храниться, передаваться, обрабатываться только, если она содержится на материальном носителе
16) Злонамеренный код обладает следующими отличительными чертами: не требует программы-носителя, вызывает распространение своих копий и их выполнение (для активизации вируса требуется запуск зараженной программы). Назовите тип этого злонамеренного кода.
Червь
17) Несанкционированное распространение носителя с защищаемой информацией от ее источника к злоумышленнику называется:
утечкой информации
18) Какие угрозы безопасности информации являются непреднамеренными?
стихийные бедствия
действия случайных помех
ошибки пользователей
сбои в работе аппаратуры и оборудования
неумышленное повреждение каналов связи
19) Инкапсуляция – это:
способ передачи IP-пакета через открытую сеть, который заключается в упаковке передаваемого пакета вместе со служебными полями в новый пакет и зашифровании нового пакета
20) Какие задачи информационной безопасности решаются на организационном уровне?
сертификация средств защиты информации
разработка документации
обучение персонала
ограничение доступа на объект
Тренинг 4
1) Какие виды пропусков существуют:
постоянные, временные, разовые и материальные
2) Какие методы инженерно-технической защиты информации используются для противодействия наблюдению?
структурное скрытие
временное скрытие
пространственное скрытие
энергетическое скрытие
3) Для организации удаленного доступа, то есть для взаимодействия между сегментом корпоративной сети и удаленным пользователем, необходимо использовать следующий вид VPN:
Remote Access VPN
4) Какой стандарт ITU-T описывает цифровые сертификаты?
X.509
5) Какой тип извещателей используется для обнаружения дыма в помещении?
Ионизационные
6) Какие задачи информационной безопасности решаются на организационном уровне?
сертификация средств защиты информации
разработка документации
обучение персонала
ограничение доступа на объект
7) Тип VPN Extranet позволяет:
организовывать защищенное взаимодействие между компанией и ее партнерами, уровень доверия к которым намного ниже, чем к своим сотрудникам
8) Какие виды зашумления используются для подавления сигналов закладных устройств?
линейное и пространственное зашумление
9) Для предотвращения наблюдения через окна необходимо:
использовать жалюзи
уменьшать общую освещенность объекта защиты
использовать тонированные пленки на окнах
10) Гарантируя защиту передаваемой информации, VPN обеспечивает ее защиту во время хранения на компьютере, используя:
VPN не обеспечивает защиту информации во время ее хранения на конечных компьютерах
11) Средства поиска закладных подслушивающих устройств подразделяются на следующие группы:
средства радиоконтроля помещения, поиска неизлучающих закладных устройств, подавления закладных устройств
12) Для организации экранирования можно использовать:
фольговые материалы
токопроводящие краски
металлические сетки
13) Экранирование позволяет защитить от распространения (выберите наиболее полный и точный ответ):
побочных электромагнитных излучений и наводок
14) Акустическая информация может быть снята злоумышленником через:
все перечисленные варианты верны
15) Устройства, предназначенные для предотвращения утечки информации по цепям электропитания, называются:
сетевыми помехоподавляющими фильтрами
16) Какой тип извещателей используется для охраны периметров?
Линейные
17) Какой тип извещателей используется для охраны отдельных объектов?
Точечные
18) Какие методы инженерно-технической защиты информации используются для противодействия подслушиванию?
энергетическое скрытие
обнаружение и выведение из строя закладных устройств
повышение звукопоглощения
19) Какой тип VPN позволяет работать с сетями фирм-партнеров?
Extranet
20) Устройства, предназначенные для защиты помещений от съема речевых сигналов, называются:
генераторами виброакустических помех