Ключевой носитель для электронной подписи. Что это и зачем?
В современном мире электронная подпись (сокращенно — ЭП) активно задействована в бизнес-процессах. Электронный документооборот внутри компании и за ее пределами, взаимодействие с госорганами, электронная переписка, обмен файлами и подписание транзакций в системе дистанционного банковского обслуживания — это далеко не полный список процессов, где электронная подпись подтверждает авторство документа, его неизменность и оригинальность содержания. Как видим, спектр использования ЭП достаточно широк. При этом наличие электронной подписи позволяет ее владельцу решать задачи быстро и безопасно, будь то задачи юридического или физического лица.
Для того, чтобы подписать электронный документ, вам понадобится ключ электронной подписи, который представляет собой секретный уникальный набор символов, доступ к которому имеет только владелец ЭП.
В принципе, ключ простой электронной подписи можно хранить на жестком диске компьютера или на обычной флешке. Все перечисленные способы возможны, но с высокой вероятностью могут обернуться рисками физической потери информационного носителя или кражи/копирования информации с вашего жесткого диска. Во втором случае, оперативно узнать, скомпрометирован ли ваш ключ ЭП или нет будет весьма сложно.
Федеральный закон ФЗ-63 «Об электронной подписи» не регламентирует способ хранения ключей, но требует обеспечивать их конфиденциальность. В частности, не допускать использования ключей без согласия их владельцев, а также уведомлять удостоверяющий центр, выдавший сертификат ключа проверки электронной подписи, и иных участников электронного взаимодействия о нарушении конфиденциальности ключа и не использовать ключ при наличии оснований полагать, что его конфиденциальность нарушена.
Чтобы защититься от подобных угроз, были разработаны специальные устройства – защищенные ключевые носители, которые надежно хранят ключи электронной подписи. Находясь в поиске решения, какой токен выбрать для вашего бизнеса следует разобраться, что же такое ключевой носитель. Именно это устройство чаще всего имеют в виду, когда говорят, что вам необходимо получить электронную подпись. Внешне оно напоминает флешку (хотя есть и модели в формате смарт-карт, подробный разбор форм заслуживает отдельной статьи), однако внутреннее содержание ключевого носителя намного богаче – сложные процессоры и программы, обеспечивающие криптографические операции для шифрования ваших данных. Но криптографией займемся позже, а пока же разберем основные понятия.
Ключевые носители используются везде, где необходимо использование надежной аутентификации вместо связки логин-пароль, безопасное хранение данных (правда, совсем небольшого объема, к примеру, идентификаторов), ключей шифрования и ключей электронной подписи.
Самый простой ключевой носитель хранит ключи электронной подписи, но не «умеет» самостоятельно подписывать электронные документы. Для подписания документа пользователь подключает токен к компьютеру и вводит секретный PIN-код, который разблокирует доступ к защищенной памяти устройства. После этого специальная программа (криптопровайдер) временно выгружает в оперативную память компьютера из токена ключи электронной подписи и вычисляет саму электронную подпись. Еще раз подчеркнем — без знания PIN-кода доступ к ключам невозможен. Поэтому похитив ключевой носитель, злоумышленник все равно не сможет им воспользоваться и подписать вместо вас электронные документы. При переборе PIN-кода устройство блокируется.
Более продвинутым вариантом ключевого носителя является ключевой носитель со встроенным криптографическим ядром. В этих устройствах ключи электронной подписи создаются внутри токена или смарт-карты и никогда не покидают защищенной памяти. Документ, который должен быть подписан, передается в токен, а возвращается вычисленная электронная подпись.
В России стандартом электронной подписи де-факто являются технологии и устройства Рутокен.
Самым базовым вариантом защищенного ключевого носителя является Рутокен Lite. Его относят к пассивным ключевым носителям — он выступает лишь в роли защищенного PIN-кодом хранилища, в то время как ключи ЭП генерирует особая программа — криптопровайдер. Таким образом, для успешной и безопасной работы с Рутокен Lite пользователю необходимо иметь всего две вещи: секретный PIN-код и сам токен. Применяется такое устройство, к примеру, для подписания или шифрования служебной или личной переписки.
К ключевым носителям, имеющим криптографическое ядро, относятся Рутокен ЭЦП 2.0 2100, Рутокен ЭЦП 3.0 и другие. Это уже активные ключевые носители, способные генерировать ключи ЭП в собственном криптоядре без передачи их в память компьютера. И в этом их основное отличие от пассивных Рутокен Lite. Все они поддерживают российские и международные алгоритмы электронной подписи. Такие ключевые носители необходимы, к примеру, для работы в информационных системах с повышенными требованиями к безопасности в финансовом, корпоративном (Банк-Клиент) и государственном (ЕГАИС) и других секторах.
Учитывая сказанное, при выборе модели ключевого носителя для электронной подписи для начала определите задачи, которые вам предстоит решать. Для надежной защиты ключей ЭП от копирования и перехвата мы рекомендуем использовать активные носители с возможностью генерации неизвлекаемых ключей “на борту», такие как Рутокен ЭЦП 2.0 2100. Так ваша электронная подпись будет максимально защищена.
Банковские жетоны
Банковский токен может быть простым в использовании устройством, например, аппаратным токеном, таким как брелок, USB-носитель или смарт-карта. Это также может быть мягкий токен, например, отдельное приложение для аутентификации из магазина приложений, которое устанавливается на мобильное устройство или интегрируется в мобильное банковское приложение. Банковские токены предоставляют одноразовые пароли (OTP) для аутентификации пользователя цифровых банковских услуг при входе в систему или совершении финансовых операций. Банковские токены, жесткие и мягкие, могут использоваться как часть процесса двухфакторной (2FA) или многофакторной (MFA) аутентификации.
Большинство банков и других организаций требуют 2FA или MFA для обеспечения безопасности входа в систему, когда два или более факторов аутентификации объединяются для проверки личности. Это может быть:
- Что-то, что вы знаете, например, ОТП или ответ на секретный вопрос
- То, что у вас есть, например, ваше мобильное устройство
- То, чем вы являетесь, например, отпечатки пальцев или сканирование лица
Например, ваш мобильный телефон может использоваться для аутентификации входа в систему, потому что это то, что у вас есть, и это можно объединить с другими средствами аутентификации, такими как мягкий токен, который может быть приложением-аутентификатором, где вам предлагается нажать на кнопку, и на вашем устройстве генерируется OTP для достижения 2FA. Можно также использовать аппаратный банковский токен, который генерирует одноразовый код, который вы знаете, для входа в ваше устройство, которое у вас есть. Банковские токены усложняют преступникам проведение мошеннических операций с чужими банковскими счетами
Как банковские токены повышают безопасность
Банковские токены обеспечивают надежную защиту клиентов онлайн- и мобильного банкинга, поскольку они связывают авторизованного пользователя с его зарегистрированными устройствами, что помогает предотвратить мошенничество. Если клиент теряет свой смартфон, он обычно узнает об этом почти сразу. Если они используют мягкий банковский токен, клиент и банк имеют возможность быстро отключить устройство для предотвращения несанкционированного доступа и мошеннических действий. Если аппаратный банковский токен утерян, клиент также может немедленно сообщить об этом.
Аппаратные токены (также известные как аппаратные аутентификаторы) также помогают предотвратить атаки социальной инженерии, такие как фишинг, которые используют эмоциональные призывы в электронных письмах или текстах, чтобы убедить клиентов нажать на вредоносные вложения или ссылки.
Многие банки используют аппаратные и программные банковские токены для замены имен пользователей и паролей. Полагаться только на имена пользователей и пароли недостаточно для обеспечения безопасности счетов клиентов, поскольку регулярно происходят утечки данных, утечка персонально идентифицируемой информации (PII) и атаки на захват счетов. Кроме того, программные токены также могут помочь предотвратить фишинговые атаки, которые приводят к захвату аккаунта

Webinar
Best Practices for Financial Organizations:
View this complimentary Bank Innovation webinar on-demand to hear from two security experts who will share soft token technology and industry trends and best practices for rolling out software-based authentication technology.
Как банковские токены улучшают клиентский опыт
Банковские токены обеспечивают безопасный клиентский опыт, поскольку клиентам больше не нужно следить за паролями, что снижает ненужное трение для них. Во-первых, мягкие токены просты и удобны в использовании; ожидается, что их использование будет расти в связи с распространением смартфонов и мобильных приложений. Во-вторых, некоторым клиентам может быть удобнее использовать твердые жетоны, поскольку они не так хорошо разбираются в технике. В целом, многие клиенты хотят иметь как твердые, так и мягкие жетоны. Им нравится и хочется пользоваться своим мобильным устройством, зная, что если что-то пойдет не так, например, телефон потеряется или будет украден, или если сядет батарея, у них есть аппаратный резерв.
Банки переходят на программные токены
Пример №1: Модернизация аутентификации с помощью приложения для банковских токенов
Задача: Американская компания EagleBank переходит на мягкие банковские токены, поскольку клиенты все чаще предпочитают использовать свои мобильные устройства для получения банковских услуг. С 2017 года EagleBank перешел от аппаратных банковских токенов, которые генерируют OTP, или код токена, для таких действий, как банковский перевод или инициация ACH для электронных платежей и депозитов. Банк, предоставляющий коммерческие банковские услуги, выпустил мягкие токены в 2018 году.
EagleBank решил запустить независимое программное приложение для аутентификации, названное «EagleBank Soft Token App», с логотипом и фирменными цветами банка, чтобы помочь в распознавании клиентов. В результате клиентам больше не нужно запоминать и вручную вводить номер при аутентификации, как это делается при использовании аппаратного банковского токена. Новые клиенты теперь могут пользоваться приложением EagleBank Soft Token App.
Результат: В первые девять месяцев после запуска 95% новых клиентов EagleBank подписались на использование приложения с мягкими токенами. Кроме того, благодаря использованию токена «мягкого банка» банк сократил время, необходимое для привлечения новых клиентов, с нескольких дней до нескольких минут.
CASE STUDY
Eaglebank Launches Software Authentication For New Customers
EagleBank faced two key challenges in their software authentication deployment: determining the right launch strategy and forming a policy for their existing customers. Learn how they overcame them in this case study.
Пример №2: Аутентификация с помощью программных и аппаратных банковских токенов
Задача: Банк Кипра в течение многих лет распространял аппаратные токены среди своих клиентов. Однако по мере того, как клиенты начали переходить на мобильные транзакции, переход на мягкие банковские токены стал более актуальным. Банк начал использовать мягкие токены и OTP для конкретных транзакций в соответствии с пересмотренной Директивой Европейского союза о платежных услугах (PSD2) для электронных платежных услуг, чтобы обеспечить максимально возможный уровень безопасности.
Являясь ведущей группой банковских и финансовых услуг на Кипре, банк предоставляет розничные и коммерческие банковские услуги, инвестиционные банковские услуги и страхование. Для входа в систему и динамической привязки счетов банк решил внедрить программную аутентификацию, интегрированную непосредственно в мобильное банковское приложение Bank of Cyprus. Для клиентов, которые не пользуются приложением мобильного банка, но при этом совершают онлайн-платежи, банк предлагает возможность получить код аутентификации OTP через SMS (онлайн) или отсканировать код Cronto® (офлайн). Хотя банк рекомендует клиентам заменить свои аппаратные банковские токены на мягкие банковские токены, многие транзакции по-прежнему авторизуются (т.е. динамически привязываются) с использованием OTP с аппаратных аутентификаторов.
Результат: Bank of Cyprus отметил, что люди, которые приобрели мягкий банковский токен, не хотят возвращаться к использованию аппаратного аутентификатора.
Стратегическое значение
Банковские токены, твердые и мягкие, помогают обеспечить безопасность цифровых банковских операций. Хотя некоторые клиенты могут предпочесть мягкие токены, жесткие токены все же можно использовать в качестве резервного варианта или в случае отсутствия покрытия сети. Банковские токены могут повысить лояльность клиентов и увеличить их рост благодаря простому, но безопасному опыту обеспечения надежной аутентификации клиентов. Использование этих маркеров безопасности также может дать клиентам уверенность в том, что они могут совершать банковские операции в Интернете с более высокой стоимостью.
Токенизация карт в E-commerce: что это такое и как работает?
Всем привет! Недавно мы в Яндекс.Кассе совместно с платежными системами Visa и Mastercard запустили новую технологию токенизации платежей для E-commerce, или, по-другому, онлайн-коммерции. Кто-то может подумать: что тут такого — с токенизацией карт разобрались уже с выходом Apple Pay, Google Pay и других *Pay. Но нет, тут что-то новенькое, а мы еще и первыми эту технологию запустили в России этой весной для магазинов-партнеров, так что почему бы не поделиться.
В США и Европе эта технология появилась несколько раньше, и пользователи таких сервисов, как Netflix и Amazon, уже платят E-commerce токенами, хотя, возможно, даже не знают об этом. А я сейчас расскажу, как это устроено не только снаружи (для партнеров и держателей карт), но и изнутри, с точки зрения разработчика и тимлида этого проекта. Если интересно — велкам под кат.

Что общего с Apple Pay и Google Pay
Те читатели, которые представляют, как работают Apple Pay и Google Pay (а кто не знает — вот наша статья про запуск *Pay), увидят тут знакомые слова.
Если коротко, то одна из особенностей технологий *Pay заключается в том, что плательщику не нужно передавать магазину данные своей банковской карты. Он один раз обменивает их на специальный цифровой токен и дальше, не подвергаясь риску перехвата данных карты, при платеже использует только этот токен. А преимущество в том, что токен работает только вместе с одноразовой криптограммой, которая генерируется на телефоне плательщика, а вне телефона эту криптограмму создать не получится. К тому же этими токенами легко управлять — удалять или создавать новые — дело одной минуты в онлайне, никаких походов в банк и прочей бюрократии.
Пока запомним эти особенности токенизации карт на устройствах пользователей:
- платить токеном может только тот, кто этот токен создал,
- управлять токеном можно отдельно и независимо от управления банковской картой.
Запомнили? А теперь перейдем к токенизации карт для E-commerce, иначе говоря, для онлайн-платежей в интернет-магазинах.
Итак, что такое токенизация в E-commerce
Вообще, токенизация карты — это обмен конфиденциальных данных банковской карты на специальный токен, который позволяет оплачивать покупки с помощью этой карты.
Если для подключения карты в *Pay инициатором является сам держатель карты, то токенизацию для E-commerce инициирует интернет-магазин. Но зачем (и с какой стати)?
Наверняка многие из вас пользуются сервисами с подписками: будь то ежемесячная оплата музыки, фильмов или, например, коммунальных услуг. Как оформляется эта подписка? Вы заходите на сайт интернет-магазина, вводите данные своей карты и ставите галочку, подтверждающую ваше согласие на то, что магазин сохранит данные вашей карты (PAN и срок действия) и сможет самостоятельно инициировать оплату за конкретную услугу.
Нужно понимать, что такое действие подразумевает, что магазин должен где-то сохранить данные карты. Тут обычно два варианта:
- сохранить их на собственных серверах, если они сертифицированы на соответствие стандарту PCI DSS, что могут себе позволить далеко не все интернет-магазины,
- доверить их хранение своему платежному решению, например Яндекс.Кассе, которая сертифицирована PCI DSS по высшему уровню безопасности.
Давайте обо всем по порядку. При токенизации мы обмениваем данные банковской карты на некий токен, но что это такое? Токен предоставляется платежной системой карты — Mastercard или Visa. Он представляет собой уникальный идентификатор, аналогичный номеру учетной записи устройства в Apple Pay или номеру виртуального счета в Google Pay, которые можно найти в приложении на смартфоне (Wallet на устройствах Apple и Google Pay — на Android).
В отличие от *Pay, в E-commerce токенизации создание токена инициирует интернет-магазин или его платежное решение, а сами токены хранятся на серверах платежных систем.
Разумеется, кто угодно не может прийти к платежной системе и получить токен чьей-либо карты для оплаты покупок. Во-первых, токенизировать карты могут только те платежные решения, которые пройдут сертификацию и получат одобрение платежных систем. Такое платежное решение называется On-Behalf Token Requestor или Token Service Provider, но для простоты будем впредь оперировать термином Token Requestor. И только Token Requestor может инициировать платежи токеном. Во-вторых, токен всегда выпускается для конкретного магазина, и с помощью токена можно платить только в этом магазине. Очень похоже на то, как токен *Pay связан с устройством, на котором он был создан.
За счет чего это достигается? Просто перед проведением каждого платежа по токену Token Requestor должен получить одобрение у платежной системы на этот платеж. Факт такого одобрения надо будет предъявить во время фактического проведения платежа, поэтому одобрение это имеет форму одноразовой криптограммы, которую формирует платежная система карты. При проведении платежа эта криптограмма добавляется к параметрам запроса в банк-эквайер и затем передается платежной системе, которая проверяет подлинность этой криптограммы, которую сама ранее выдавала.
А что там про управление токеном независимо от управления картой? Тут вообще все просто — токен живет своей жизнью, имеет свои статусы жизненного цикла, и о каждом изменении статуса Token Requestor сразу же узнает от платежной системы карты.
Подведем некоторый итог. Что токенизация дает держателю карты?
- Сохранность данных реальной банковской карты. При платеже используется токен, а сами данные карты не передаются, поэтому их никак не сможет перехватить потенциальный злоумышленник. А перехватывать данные токена нет никакого смысла, потому что токен превращается в тыкву при попытке заплатить в любом другом магазине.
- При перевыпуске банковской карты токен, выпущенный для интернет-магазина, продолжает действовать, и владельцу карты нет необходимости привязывать новую карту к нужным ему сервисам.
- Возможность управления токеном. Токенами можно будет управлять, не затрагивая саму банковскую карту. Банки-эмитенты смогут реализовать в своих интерфейсах специальные инструменты для гибкого управления привязками в интернет-магазинах (создание токена в новом магазине, просмотр имеющихся токенов, удаление неактуальных).
- То, что хорошо для покупателя, хорошо и для магазина, поэтому использование токенизированных карт может повысить лояльность клиентов.
- Возможность перевыпуска банковской карты с сохранением токена важна для магазинов, использующих сценарии платежей по подписке. Магазину больше не нужно будет отключать подписку, если пользователь забыл обновить данные карты, и не придется всячески напоминать ему об этом. Стоит отметить, что у держателя карты все равно остается полный контроль и в любой момент он сможет отключить саму подписку.
- Повышение конверсии платежей. Мы исследовали, как использование токенов влияет на конверсию платежей в сравнении с использованием сохраненных данных карт. Выяснилось, что доля успешных платежей без использования токенов была 88,53%, а после включения токенизации выросла до 97,89%*. Получившаяся разница объясняется тем, что если банк-эмитент уже одобрил создание токена, то в дальнейшем платежи этим токеном будут вызывать большее доверие у антифрод-системы банка. На конверсию влияет также возможность оплаты перевыпущенными картами. Если человек не обновит данные карты, которую он привязал к интернет-магазину, то оплата не пройдет, а с токеном такой проблемы не возникнет.
Технические аспекты
Для любителей копнуть чуть глубже, расскажу о технологии токенизации карт и ее запуске в Яндекс.Кассе — как все это выглядит изнутри нашего платежного решения.
Интеграция с платежными системами
Чтобы получить техническую возможность токенизировать карты и проводить платежи токенами, необходимо интегрироваться с Visa и Mastercard, пройти тесты, сертификацию и получить их одобрение на запуск в production. Поначалу это звучало устрашающе. Да и не только поначалу, если честно, по крайней мере, для меня. Но устрашала скорее сертификация, а по технике все было предельно ясно.
Интеграция подразумевает реализацию следующего API (условно) между платежной системой и нами в качестве Token Requestor:
- Создание токена.
Мы передаем платежной системе данные банковской карты и идентификатор интернет-магазина, для которого создается токен. Дополнительно мы проводим скоринг для оценки рисков (risk scoring) токенизации конкретной карты для конкретного магазина и также передаем результат скоринга в запросе. В ответ мы получаем решение, одобрена токенизация карты ее эмитентом или нет, и если одобрена, получаем уникальный идентификатор созданного токена. После этого токен активен, можно проводить платежи с его использованием. - Получение одноразовой криптограммы для платежа токеном.
Мало обладать токеном, чтобы им платить: для каждого платежа нужно еще получить одобрение от платежной системы — криптограмма, помните? Так вот, чтобы получить эту криптограмму, мы передаем в запросе платежной системе идентификатор токена и некоторые детали платежа. Если токен активен, мы в ответе получаем эту одноразовую криптограмму, которую затем надо будет передать эквайеру при проведении платежа по карте. - Уведомление от платежной системы об изменении состояния токена.
Это может быть приостановка/возобновление действия токена по инициативе держателя карты, удаление этого токена навсегда, а также обновление данных банковской карты, для которой был выпущен этот токен, в случае ее перевыпуска. Нам нужно уметь обрабатывать определенные запросы от платежных систем и обновлять у себя информацию о токене, проще простого.
Токенизация в Яндекс.Кассе
Яндекс.Касса представляет из себя большую систему по приему платежей для интернет-магазинов. Она состоит из многих десятков различных сервисов: backend-, frontend-приложения, BI-сервисы. Они обеспечивают прием платежа пользователя различными способами, перевод денежных средств магазину, управление платежами через личный кабинет магазина, аналитические сервисы и тому подобное. И как именно сюда встроилась токенизация карт?
Главный вопрос: в какой момент создавать токен для банковской карты?
В API Яндекс.Кассы есть возможность сохранять выбранный способ оплаты для последующих платежей в будущем, мы это называем автоплатежи.
Это может происходить как при привязке карты к аккаунту пользователя в личном кабинете магазина, так и при подписке на периодической основе, когда платежи с карты будут проводиться автоматически. В обоих сценариях при создании платежа магазин по API передает параметр save_payment_method: true, и после успешного платежа мы выдаем магазину payment_method_id — идентификатор сохраненного способа оплаты, с помощью которого он сможет проводить новые платежи.
Вот он, этот момент. Токены созданы как раз для платежей, инициированных магазином. Поэтому сразу после проведения платежа с сохранением способа оплаты мы асинхронно ставим нашему сервису токенизации задачу создать токен для пары «карта и магазин».
Что же сами платежные системы делают в момент токенизации карты?
Они обращаются в банк-эмитент, с запросом на создание токена (как это происходит и при создании токенов *Pay), и банк выпускает токен для данного магазина. Банк также может уведомить об этом держателя карты и отобразить созданный токен в его личном кабинете.
Как происходит платеж токеном?
Пожалуй, тут понадобится некоторая иллюстрация, как вообще проходит платеж ранее сохраненной картой, который инициирует интернет-магазин:
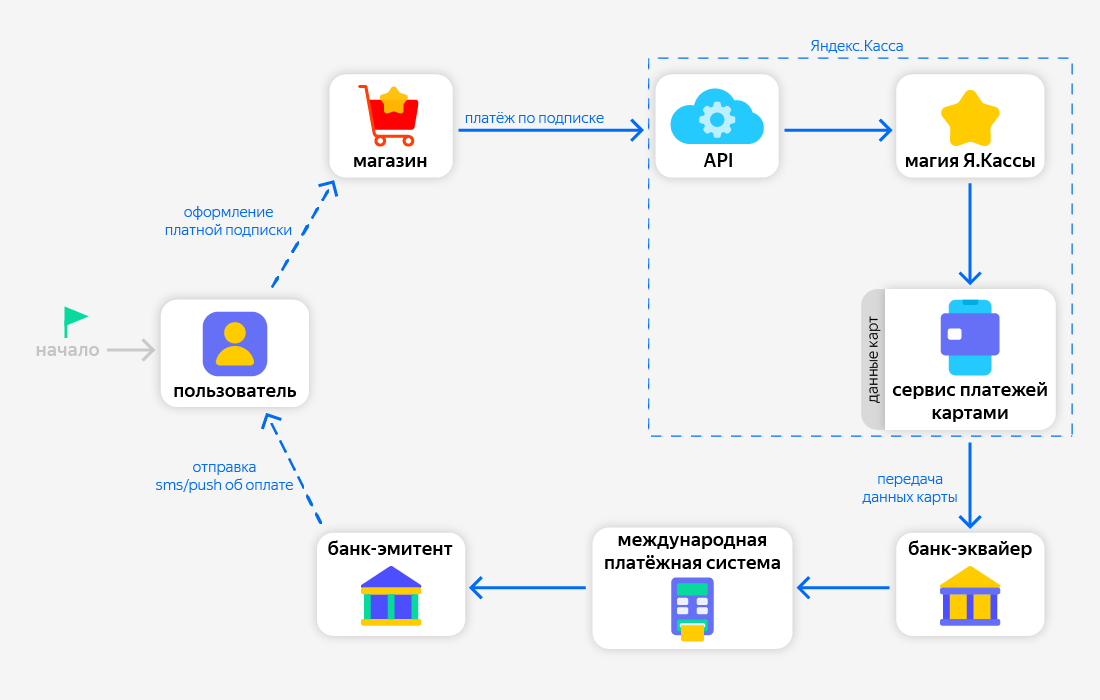
Итак, при платеже ранее сохраненным способом магазин передает только его идентификатор — payment_method_id. По этому идентификатору сервис платежей картами находит данные (PAN и срок действия) карты и передает их одному из банков-эквайеров, который далее общается с платежной системой карты.
С токенами в этом сценарии добавляется еще один шаг:
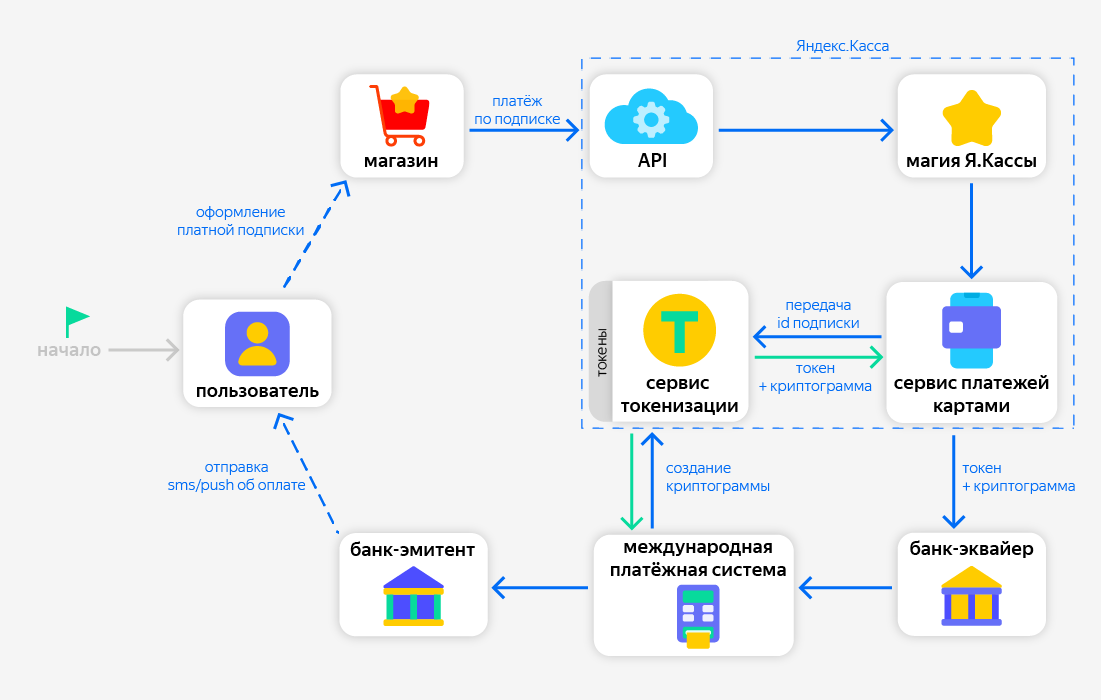
Если видим, что для карты и магазина ранее был выпущен токен, то мы можем провести платеж без использования данных карты. Для этого мы через сервис токенизации предварительно отправляем запрос в международную платежную систему с данными токена и в ответ получаем одноразовую криптограмму, которая подтверждает, что токен действующий и мы имеем право провести платеж. И уже после этого мы передаем банку-эквайеру данные токена вместе с этой криптограммой.
А что происходит в сценарии, когда пользователь перевыпускает карту в своем банке?
Если к карте ранее были выпущены токены, то банк-эмитент сообщает в платежную систему Mastercard/Visa, что карта перевыпущена. В свою очередь, каждый Token Requestor, который выпускал токены к этой карте, получит уведомление от платежной системы. Оно содержит обновленную информацию о карте: последние 4 цифры номера и новый срок действия. Токен при этом остается прежним.
Когда магазин инициирует очередной платеж с уже просроченной карты, которая на самом деле была перевыпущена, а у нас есть токен к ней для этого магазина — платеж пройдет успешно. К тому же мы сообщим магазину уже новые последние 4 цифры банковской карты — они будут присутствовать в ответах нашего API. Это нужно для того, чтобы и магазин, и пользователь всегда видели, с какой именно карты списываются средства.
Вместо заключения
Токенизация в E-commerce — это новый этап развития приема платежей, повышающий удобство для всех участников процесса оплаты. Мы ожидаем, что в ближайшее время технологию поддержат многие российские банки и провайдеры — и она станет новым стандартом платежного рынка.
Конечно, рассказ получился скорее обзорным, но я надеюсь, что каждый читатель найдет в нем что-то полезное для себя — повысит свой уровень финансовой грамотности, узнает о новинках в финтехе или, может, найдет идею для развития своего бизнеса.
Токенизация банковских карт
Токенизация – это процесс замещения традиционных активов (таких как деньги, акции, недвижимость, номера кредитных карт) на токены, отражающие эти ценности, что делает торговлю ими легче и безопаснее.
Оплата товаров через интернет была бы намного более рискованной, если бы не токенизация. Конфиденциальные данные кредитной карты преобразуются в цифровой токен, который бесполезен для хакеров, но используется банками для завершения платежа. Компании выпускают цифровые заменители акций и других ценных бумаг вместо бумажных носителей, потому что это безопаснее и эффективнее.
Мы используем токены ежедневно, хотя и не всегда обращаем внимание на это.
Как работает токенизация кредитной карты?
Токенизация карты заменяет конфиденциальные данные клиента одноразовым рандомным буквенно-цифровым идентификатором, который не имеет связи с владельцем учетной записи.
Конфиденциальные данные карты — это ее номер (PAN — Primary Account Number) и срок действия.
Случайно сгенерированный токен используется для безопасного доступа, передачи и извлечения информации о кредитке клиента.
Токены генерируются с помощью математических алгоритмов, и их нельзя отменить.
И открыть их можно только после завершения транзакции. Вне системы токены не имеют значения и ценности. Поэтому, даже если хакеры обнаружат данные клиента во время их обработки, они не смогут их использовать.
Как работает транзакция с токенизированной кредитной картой пошагово:
- Держатель карты инициирует транзакцию и вводит конфиденциальные данные кредитной карты.
- Информация о кредитной карте поступает в банк-эквайер продавца в виде токена.
- Эквайер передает токен в сети кредитных карт для авторизации.
- После авторизации данные клиента хранятся в защищенных виртуальных хранилищах банка. Токен коррелирует с номером счета клиента.
- Банк проверяет средства и разрешает либо отклоняет транзакцию.
- Если авторизация прошла успешно, продавцу возвращается уникальный токен для текущих и будущих транзакций.
Преимущества токенизации credit card
Токенизация карт значительно повышает безопасность платежей.
Произвольно сгенерированные токены доступны для чтения только платежной системой, но даже если они были раскрыты, ими нельзя воспользоваться.

Мы пользуемся сервисами с подписками: оплачиваем коммунальные услуги, слушаем музыку, смотрим фильмы, читаем электронные книги. Чтобы оформить подписку, мы заходим на сайт интернет-магазина, вводим данные карты и ставим галочку, подтверждающую согласие на то, что магазин сохранит данные карты (PAN и срок действия) и сможет самостоятельно инициировать оплату за конкретную услугу.
Соответственно, магазин должен где-то сохранить данные карты. У него есть следующие варианты:
- сохранить их на собственных серверах, если они сертифицированы на соответствие стандарту PCI DSS, что могут себе позволить далеко не все интернет-магазины;
- доверить их хранение платежному сервису, например, Яндекс.Кассе, которая сертифицирована PCI DSS по высшему уровню безопасности.
Большинству компаний, которые собирают и хранят конфиденциальные данные в своих сетях, часто очень трудно соблюдать стандарты PCI DSS. Утечка данных и несоблюдение требований PCI может привести к значительным штрафам Совета PCI.
Токенизация позволяет продавцам соблюдать PCI DSS с минимальными обязательствами и расходами на безопасность.
Удалением информации о карточках клиентов из сети сводятся к минимуму риски утечки данных. Фирме уже не нужно вкладывать много денег и ресурсов в защиту данных — она обеспечивается путем токенизации кредитной карты.
Другие конфиденциальные данные: пароли, адреса, секретные файлы и учетные записи клиентов, также могут быть защищены с помощью технологии токенизации.
Токенизация vs шифрование
Это два отличных инструмента для борьбы с мошенничеством с кредитными картами, и их часто путают друг с другом. Разберемся, в чем разница между ними?
Шифрование — это форма криптографии, которая защищает конфиденциальные данные, превращая их в нечитаемый код. Каждая цифра, буква и пробел маскируются другими символами, которые выбираются системой, основанной на сложном алгоритме шифрования. Закодированная информация расшифровывается с помощью ключа или пароля.
Шифрование обратимо. Зашифрованную информацию можно вернуть в исходную форму в любой момент — если вы знаете алгоритм, лежащий в основе этого.
Зашифрованные данные можно взломать, поэтому Совет PCI строго относится к их оформлению. Соблюдение нормативных требований шифрования обходится намного дороже, чем при токенизации.
Шифрование — один из самых надежных методов защиты данных карты для транзакций, когда карта физически присутствует. Токенизация гораздо лучше в плане защиты, когда речь идет о платежах, в которых не фигурирует карта.
Чтобы лучше обезопасить конфиденциальные данные при передаче и соответствовать требованиям PCI DSS, специалисты рекомендуют совмещать шифрование и токенизацию.