Akamaihd net что это за сайт
 1
 1
It is used for a whole lot of stuff — Facebook, Steam, pretty much anywhere that wants to offload content delivery from their own servers (like public images that can take a lot of bandwidth but don’t really need any business logic applied).
hm.
https://www.whois.com/whois/hd.net
We can see here that the domain hd.net belongs to hdnet llc.
and if you search deeper, you come across this site; https://www.axs.tv/frequently-asked-questions/
and you see here what the owner is currently doing basically.
The business is basically some kind of television broadcasting site, specializing in music themed things, shows, etc.
edit: a.akamai would be a subdomain in hd.net in your link,
but it seems I cannot ping that, meaning its not on the standard ports if it is something.
(removed some clickables from my post)
Anyway next time you want to know about a site, use a whois service.
Как удалить Searchinterneat-a.akamaihd.net redirect: Полное руководство
Когда поиск браузера, которым пользуется пользователь, перенаправляет его через Searchinterneat-a.akamaihd.net redirect, значит на компьютере присутствует угонщик браузера. Это вирусная программа, которая создает такие перенаправления.
Что такое searchinterneat-a.akamaihd.net redirect?
Searchinterneat-a.akamaihd.net redirect — это браузерный угонщик, целью которого является модификация поисковой системы различных браузеров. Само перенаправление происходит потому, что на ПК пользователя установлено расширение/программа Searchinterneat-a.akamaihd.net redirect.
Когда угонщик браузера попадает на компьютер, в большинстве случаев пользователь будет перенаправлен на search.yahoo.com. Мошенники делают это для получения дохода от рекламы за счет Yahoo Search (об удалении Yahoo Search мы поговорим в Методе 3).
| Название | searchinterneat-a.akamaihd.net redirect |
| Тип | Browser Hijacker |
| Повреждения | Medium |
Как проявляется Searchinterneat-a.akamaihd.net redirect?
Распространенный симптом угонщика браузера:
- Поисковой системой по умолчанию в браузере является Searchinterneat-a.akamaihd.net redirect Search.
- Поисковые запросы браузера перенаправляются на feed.Searchinterneat-a.akamaihd.net redirect.com.
- В браузере установлено расширение/программа Searchinterneat-a.akamaihd.net redirect.
Причины перенаправления браузера на Searchinterneat-a.akamaihd.net redirect
Часто подобные программы попадают на ПК пользователя, если он кликает на всплывающую рекламу и остальное ПО. Пользователь не понимает, откуда и зачем взялось это Searchinterneat-a.akamaihd.net redirect.
Чтобы удалить угонщиков браузера, необходимо проверить ПК на наличие вредоносного ПО, а для этого воспользуйтесь нашим полным руководством по удалению вредоносного ПО.
Как удалить Searchinterneat-a.akamaihd.net redirect? Пошаговое руководство
Здесь представлено полное руководство, которое поможет избавиться от Searchinterneat-a.akamaihd.net redirect на вашем ПК. Наиболее эффективным способом является удаление Browser Hijacker с помощью проверенного автоматического инструмента, такого как AVarmor.
Однако, вы можете попробовать решить все проблемы в ручном режиме удаления, ослабив Browser Hijacker или просто удалив их. Давайте разберемся в этом более подробно.
Метод 1: Удалить Searchinterneat-a.akamaihd.net redirect в Windows
Рассмотрим этот шаг на системах Windows 11, 10, 8 и 7.
- Щелкните правой кнопкой мыши на Пуск.
- Выберите Приложения и возможности.
- Появится новое окно, в котором нужно найти Searchinterneat-a.akamaihd.net redirect и нажать на три вертикальные точки.
- Нажмите Удалить.
- Перейдите в 'Пуск'
- Наберите в поисковой строке "Панель управления" и выберите ее. В окне "Панель управления" нажмите "Программы" и выберите "Удалить программу".
- Найдите вредоносную программу, чтобы удалить ее: в окне 'Программы и функции' просмотрите все установленные на компьютере программы. Найдите Searchinterneat-a.akamaihd.net redirect и нажмите кнопку 'Remove'.
- Щелкните правой кнопкой мыши на кнопке "Пуск Windows" и выберите "Программы и функции".
- Найдите Searchinterneat-a.akamaihd.net redirect и удалите его.
- Нажмите на кнопку "Пуск."
- Выберите "Панель управления".
- Когда появится "Панель управления", нажмите на "Удалить программу" в категории "Программы".
- Найдите Searchinterneat-a.akamaihd.net redirect и удалите его.
Пользователю необходимо следовать всем подсказкам на экране, чтобы удалить программу.
Метод 2: Удалить Searchinterneat-a.akamaihd.net redirect из браузеров
Теперь давайте рассмотрим, как удалить Searchinterneat-a.akamaihd.net redirect в самых популярных браузерах.
Mozilla Firefox
Необходимо удалить опасные расширения:
- Откройте Mozilla Firefox и нажмите на Меню.
- Перейдите в раздел Дополнения.
- Выберите Searchinterneat-a.akamaihd.net redirect и нажмите на Удалить.
Сбросить домашнюю страницу
- Нажмите на три горизонтальные линии в правом верхнем углу экрана, чтобы открыть Меню.
- Перейдите в Настройки
- В этой области выберите предпочтительную домашнюю страницу.
Очистить куки с данными сайта
- Переходим в Меню, где выбираем Предпочтения.
- Теперь нам нужен раздел Конфиденциальность и безопасность.
- Находим раздел Cookies and Site Data.
- Нажмите на Очистить данные сайта.
- Перезапустить Firefox.
- Откройте Firefox.
- В правом верхнем углу нажмите на Меню, чтобы перейти к разделу Помощь.
- Теперь выберите Информация об устранении неполадок.
- Появится новое окно, в котором нужно нажать на Refresh Firefox.
- Подтвердите действие.
Google Chrome
Необходимо удалить опасные расширения:
- Открыть Chrome.
- Нажмите на Меню, чтобы выбрать Другие инструменты.
- Затем перейдите к Расширениям.
- Появится новое окно со всеми установленными расширениями.
- Удалите подозрительный плагин, связанный с Searchinterneat-a.akamaihd.net redirect.
Очистить куки с данными сайта
- Перейдите в Меню и нажмите на Настройки.
- Перейдите в раздел Конфиденциальность и безопасность и выберите Очистить данные просмотра (История просмотров, Cookies, кэшированные изображения/файлы).
- Нажмите на Очистить данные.
Сбросить домашнюю страницу
- Перейдите в меню и выберите Настройки.
- Ищите подозрительный сайт, который находится в разделе "При запуске".
- Нажмите Открыть определенную или набор страниц, найдите Удалить.
- Перезагрузите браузер.
- Перейдите в меню, чтобы выбрать Настройки.
- Перейдите в раздел "Расширенные".
- Перейдите в раздел "Сброс и очистка."
- Нажмите Восстановить настройки по умолчанию.
Internet Explorer
Необходимо удалить опасные расширения:
- Выберите знак "шестеренка" Internet Explorer в правой части экрана.
- Перейдите в "Управление расширениями".
- Просмотрите все недавно установленные подозрительные расширения; среди них есть Searchinterneat-a.akamaihd.net redirect.
- Выберите его и удалите.
- Нажмите Internet Explorer, чтобы открыть браузер.
- Нажмите на значок шестеренки, чтобы выбрать Настройки Интернета.
- Появится новое окно, в котором нам нужна вкладка Advanced.
- Теперь нажмите на кнопку Сброс.
- Подтвердите свои действия.
Microsoft Edge
Необходимо удалить опасные расширения:
- Выберите меню
- Найти расширения.
- В списке выберите расширение, нажмите на знак шестеренки, где выберите Деинсталляция.
- Найдите тип Browser Hijacker и удалите его.
Очистить куки с данными сайта
- Заходим в Меню, где выбираем Конфиденциальность и безопасность.
- Теперь нам нужен раздел "Очистить данные браузера", где выбираем категории, которые мы хотим очистить.
Сбросить домашнюю страницу
- Нажмите на значок меню, чтобы перейти к Настройкам.
- Найдите раздел При запуске.
- Нажмите Отключить на подозрительном домене.
- Нажмите Ctrl+Shift+Esc, чтобы открыть диспетчер задач.
- Нажмите Подробнее.
- Перейдите в нижнюю часть страницы, где вам нужно найти все записи с именем Microsoft Edge. Щелкните правой кнопкой мыши на каждой из них и выберите Завершить задачу.
Safari
Необходимо удалить опасные расширения:
- Нажмите на знак Safari.
- Перейдите в Параметры.
- Появится новое окно, в котором нужно выбрать Расширения.
- Выберите нежелательное расширение и нажмите кнопку Uninstall.
Очистить куки с данными сайта
- Нажмите на значок Safari и выберите Очистить историю.
- Под пунктом Очистить появится выпадающее меню, в котором нужно выбрать всю историю.
- Подтвердите свой выбор.
- Нажмите на знак Safari, чтобы выбрать Настройки.
- Нажмите на вкладку Advanced.
- Поставьте галочку напротив Show Develop menu.
- Далее нажмите кнопку Develop и выберите Empty Caches.
Метод 3: Удалите Yahoo Search с вашего ПК
Google Chrome
- Нажмите "Меню" (три точки) и выберите "Настройки"
- Найдите 'Конфиденциальность и безопасность' — выберите 'Настройки сайта' — 'Уведомления'.
- Нажмите на три точки возле подозрительных URL — выберите "Блокировать" или "Удалить".
Mozilla Firefox
- Нажмите "Меню" (три полоски), чтобы выбрать "Настройки".
- Выберите "Конфиденциальность и безопасность" на панели инструментов.
- Выберите "Разрешения" — нажмите на "Настройки" рядом с "Уведомлениями".
- Появится новое окно, в котором нужно просмотреть подозрительные URL-адреса и заблокировать или удалить их.
Microsoft Edge
- Нажмите кнопку меню (три точки) и выберите "Настройки".
- Нажмите на "Cookies и разрешения сайта" — выберите "Уведомления".
- Посмотрите на подозрительные URL в разделе "Разрешить" и выберите "Блокировать"/"Удалить".
Safari
- Нажмите на "Safari" — выберите "Параметры. "
- Перейдите на вкладку "Веб-сайты" — выберите "Уведомления".
- Проверьте наличие подозрительных URL — нажмите "Запретить" или "Удалить" на выбранных URL.
Internet Explorer
- Нажмите на иконку "шестеренка" — выберите раздел "Управление дополнениями".
- Посмотрите, какие подозрительные расширения установлены, чтобы "Удалить" их.
Метод 4: Удалить Searchinterneat-a.akamaihd.net redirect с AVarmor
AVarmor — это инструмент, который удаляет вредоносное ПО. Утилита помогает пользователям удалить угонщика браузера, такого как Searchinterneat-a.akamaihd.net redirect, а также различные вредоносные программы с их компьютеров. Утилита имеет простой и удобный интерфейс, а также мощные механизмы для защиты всей системы вашего ПК.
- Скачайте и установите AVarmor.
- После завершения процесса загрузки запустите утилиту, согласившись с ее настройками. Перед этим необходимо закрыть все посторонние программы на вашем компьютере.
- Утилита начнет свою работу, и пользователю необходимо нажать кнопку "Сканировать" на наличие вредоносного ПО.
- После завершения сканирования будет сформирован список найденных опасных объектов.
- Удалить все найденные угрозы.
- После завершения очистки перезагрузите компьютер.
Как предотвратить заражение на Searchinterneat-a.akamaihd.net redirect?
Никогда не скачивайте неизвестные файлы в интернете с подозрительных сайтов. Также не ставьте малоизвестные ресурсы, если не хотите получить Searchinterneat-a.akamaihd.net redirect на свой компьютер.
Многие мошенники в Интернете хотят получить прибыль или украсть данные, проверяя активность пользователя. Первым шагом к полной конфиденциальности может стать более безопасный браузер, который вы можете получить, если используете AVarmor.
Помните, что бесплатные программы, загружаемые пользователем, часто таят в себе опасность. Кроме того, никогда не нажимайте на рекламу, особенно всплывающую, чтобы не заразить свой компьютер опасным Searchinterneat-a.akamaihd.net redirect. Избегайте установки "упакованных" расширений для браузера. Кроме того, следите за обновлением своего браузера. Появляется Yahoo Search? Тогда следуйте нашим инструкциям и удалите их со своего ПК.
После выполнения нашего пошагового руководства система ПК пользователя будет максимально очищена от Searchinterneat-a.akamaihd.net redirect и других вредоносных программ. Кроме того, каждый используемый браузер, Mozilla Firefox, Google Chrome, Internet Explorer, Microsoft Edge или Safari, больше не будет показывать браузерные угонщики.
Инструкции по удалению Searchinterneat-a.akamaihd.net redirect
Шаг 1:
Разрешите AVarmor просканировать ваш компьютер на наличие вредоносных программ и других вирусов.
Шаг 2:
Нажмите «Восстановить», чтобы исправить проблемы с вредоносным ПО.
Акамай вездесущий (навязчивая реклама и доступ на устройства в любой мировой юрисдикции)
Нужно принять, что мы не в силах контролировать всё, что приходит на ум. Мы можем лишь выбирать, чему верить и чем руководствоваться.
Келли Макгонигал, 2012
Автор: k4y0t
На написание аналитического материала на обозначенную тему побудило несколько факторов (по какой-то причине два-три раза откладывал и снова возвращался. к нашему попугаю). Как говорится, бумага должна отлежаться, и вобрать в себя самое лучшее (все технические подробности и инфоповоды).
И так, после публикации заметки — Гугл неразглашённый, поступило большое количество отзывов и комментариев, в том числе и дополнительных материалов от вдохновлённых и активных граждан. Как например, эти размышления об Akamai.
"В заметке отлично описана угроза российской сетевой инфраструктуре, вызванная заражением технологией GGC. Возник вопрос об аналогичных выводах относительно других CDN, таких как Akamai. По всем признакам корпорация реализует идентичный проект. При том, Akamai более опытный игрок на этом рынке. Возможно, это является причиной в разы меньшего количества открытых данных о сети доставки контента."
Автор письма сослался на использование системы распределённых по всему миру серверов (порядка 210 000). "И здесь Россия не исключение. Akamai уже сотрудничает с такими российскими операторами, как ТрансТелеКом, МТС, Мегафон (вёл переговоры о размещении узлов компании на магистральной сети). Ростелеком сообщал, что уже пользуется американской сетью CDN. Сравнимые объёмы трафика. CDN-серверы Akamai помогают управлять трафиком на самых посещаемых ресурсах интернета. Среди клиентов: Adobe, Apple, AMD, Amazon, Autodesk, BBC, BenQ, Blizzard, CNET, European Space Agency, Facebook, IBM, GitHub, L’Oreal, Microsoft, MySpace, NASA, Nintendo, NVIDIA, PC World, Sony, Symantec, Red Hat, Reuters, Siemens, RingCentral, Yahoo, Valve, Buzzfeed."
Проанализировав американскую клиентскую базу Akamai, читатель пришёл к выводу по аналогии: АНБ США — PRISM — Akamai network – ISP – [customer]. Он учёл мнение некоторых ИТ-специалистов, что через сеть Akamai реализуются шпионские функции операционных систем Windows и iOS.
Идея Владимира для новой заметки безусловно воодушевила. Я тоже считаю, что это вышестоящее звено в глобальной сети доставки контента (проект двойного назначения, просто другая статья расходов). Достаточно лестно, что есть неравнодушные граждане, значит мысли о суверенитете не так безнадёжны.
Следующий фактор, преследующая пользователя навязчивая реклама на всех устройствах, в любой географической точке. С этим все сталкивались, каждый потребитель контента. Хуже только взаимодействие с рекламными корпорациями (через третьих лиц) и управление массовым сознанием в маркетинговых, читай — политических. целях (проблема описана в заметке Бандеровские инсинуации). Началась новая эпоха — Big Data.
И третьим, решающим раздражителем стало ужесточающееся законодательство в США. Там на законодательном уровне урегулировали доступ на устройства в любой точке мира (значит подобная технология существует). Уже нередки случаи задержания российских специалистов за границей, по запросу ФБР и Интерпола. Бывший гендиректор Google и вовсе перешёл на работу в Пентагон (видимо, отозвали из командировки). В начале 2017 года, США сами признали наличие имплантов в сетях РФ. Суд обязал Google передавать властям США переписку с зарубежных серверов.
Akamai сквозь призму подробностей
Заглянем в призму подробностей. Для начала посмотрим, что знает Википедия и другие источники о корпорации Akamai. Akamai Technologies – поставщик услуг для акселерации веб-сайтов, провайдер платформ доставки контента и приложений. Использует 210 000 территориально распределённых серверов для более быстрой доставки контента потребителям. CDN-серверы Akamai помогают управлять трафиком на самых посещаемых сайтах интернета, кэшируя их содержимое и перераспределяя информационные потоки внутри глобальной сети. CDN-серверы используют также для отражения DoS-атак.
Akamai основана в 1998 году студентом Массачусетского технологического университета Даниэлем Левином и профессором математики этого же университета Томсоном Лейтоном. Левин погиб на борту самолёта American Airlines во время теракта 11.09.2001 года (простое совпадение).
До трагедии, руководитель Akamai Technologies Inc. 31-летний Дэнни Левин (Danny Lewin) входил в десятку лидеров в области информационных технологий. Пока террористы не обезглавили крупнейшую интернет-компанию. Вообще, в результате терактов в США погибли многие топ-менеджеры ведущих интернет-компаний мира, в том числе основатель и ведущий специалист компании Akamai. Он находился на борту одного из самолетов, врезавшихся в здание Всемирного торгового центра (https://lenta.ru/internet/2001/09/12/akamai/).

В настоящее время, Akamai предоставляет услуги по интернет-хостингу таким компаниям, как CNN и Yahoo, являясь при этом ведущей хостинговой площадкой в мире. В число клиентов Akamai входят почти все крупнейшие мировые компании (и корпорации), например фондовая биржа NASDAQ. Рыночная капитализация компании Akamai составляет около 343 миллионов долларов.
Кроме того, Akamai является основным хостингом военных ведомств США (Министерство обороны), АНБ и ЦРУ. Именно Сенат США выбрал Akamai в качестве сервис-провайдера. По мнению бывших сотрудников компании, помимо основной коммутационной информации (вложений писем, истории браузеров) их сервисы хранят терабайты гифок на всех граждан.
Вместе с тем, компания проводит исследования в области информационной безопасности (DDoS-атаки, безопасность IoT). Akamai следит за крупнейшими генераторами трафика — Китай, США, Россия. Проводит исследования в области применения Интернета вещей, совместно с IBM. Среди экспертов бытует мнение, что новые виды атак распространяет и исследует сама Akamai.
Согласно последнему отчёту Akamai, Россия является основным генератором атакующего трафика. Так, российский сегмент глобальной сети стал основным генератором атакующего трафика в мире!
Исследователи Akamai пришли к выводу, что злонамеренный трафик, исходящий из нашей страны, представляет собой 10% всего зафиксированного глобального атакующего трафика. Немного отстаёт США — 7,3% (доля падает уже третий квартал подряд). Один из авторов отчёта Akamai State of the Internet, ссылается что компания при составлении отчёта смотрела на атаки на уровне конкретных адресов и портов, но не исследовала источники атак и их вероятных организаторов.
Эти вещи подобны тому, как распространяются сетевые черви наподобие Conficker, как работают системы сканирования портов и различные эксплоиты, жалуется исследователь. По его словам, многие из атак, исходящих из России, представляют собой атаки по перебору паролей, попытки использования эксплоитов, о которых известно уже годами, а также попытки взлома систем SSH или FTP.
В компании говорят, что факт генерации в России значительных объёмов атакующего трафика не обязательно говорит о том, что за данными атаками стоят русскоязычные операторы. С их точки зрения, эти атаки просто берут своё начало в России, и они исследуют эти IP-адреса. Вероятно, что реальные заказчики находятся где-то в других странах, а трафик лишь проксируется через российский сегмент, ратуют эксперты.
По данным Akamai, наиболее популярной целью атаки в случае с российским трафиком является 445-й порт, который, как правило, используется сервисом Microsoft DS (Directory Services). Этот же порт является самым атакуемым в мире — на его долю приходятся 47% атак (именно из-за червя Conficker). Атаки на порты 23 (Telnet) и 22 (SSH) представляют собой 11% и 6,2% трафика соответственно.
Таким образом, Россия по мнению Акамай являет самую большая угрозу Интернету… Потрясающая визуализация интернета от сервис-провайдера (мониторинг, метрики, браузеры, операционные системы).
Инфоповоды и предпосылки
Бегло пройдемся по основным новостям рассматриваемого периода времени (и вехам). Во втором квартале 2012 года самая большая в мире CDN включила IPv6. В то время, через сервера Akamai проходило 20-30% мирового интернет-трафика со средней скоростью 5 Тбит/с. Работы по подготовке огромной инфраструктуры Akamai к переходу на IPv6 шли два года (было 10,5 тыс. серверов в 78 странах). Среди клиентов — Apple, правительство США и Центральное Телевидение Китая.
Инженеры Akamai утверждали, что перевести их инфраструктуру на новый протокол было намного труднее, чем Google, который уже летом 2011 года участвовал в Международном дне IPv6. В результате, сеть доставки контента должна была располагаться, как можно ближе к конечному потребителю. Её нельзя было сконцентрировать в нескольких гигантских дата-центрах с гомогенной архитектурой.
Переход сетевого гиганта на IPv6 должен был ускорить принятие нового протокола интернета по всему миру. Более того, к 30 сентября 2012 года все правительственные структуры США обязаны были поддерживать IPv6. Но 6 июня, того же года, состоялся Всемирный день запуска IPv6. И многие веб-сайты уже готовы были включить его на постоянной основе. К акции присоединились провайдеры и производители домашних маршрутизаторов, которые с того дня включили IPv6 по умолчанию на своих устройствах. 2012 стал годом самого большого апгрейда в более чем 40-летней истории Интернета.
Министерство внутренней безопасности США вознамерилось объединить 20 порталов и 150 сайтов в единый портал, способный обрабатывать миллион одновременных обращений и предназначенный для 3 млн. пользователей. В качестве технологической платформы были выбраны продукты фирмы Akamai Technologies, на долю которых по всему миру приходилась обработка 15% интернет-трафика.
С 2016 года, при работе с Azure можно было использовать Akamai, для доставки контента пользователям CDN (в том числе и в России). К этому времени, мощности уже доходили до 200 000 территориально распределённых серверов в более чем 120 странах (крупнейший мировой провайдер).
Щупальца CDN и российские ISP

Рассмотрим, как обстоят дела на российском телеком-рынке. Оказывается, CDN-сервисы GGC и Akamai используют такие операторы связи, как Ростелеком, Билайн, МТС, ТТК, NBN. Невероятно, но зеркалят все!!
По какой-то причине, отсутствие таких сервисов является недостатком в компаниях. Полагаю, это связано с инвестиционной привлекательностью (между уровнем контроля и рисками, обратно пропорциональная зависимость).
Из цикла, как это было. МТС оказались одним из пионеров в данном вопросе. Ещё в конце 2013 года мобильный оператор договорился с крупнейшим мировым CDN-провайдером Akamai Technologies, об использовании их сетевых ресурсов для ускорения доступа пользователей МТС к зарубежному контенту.
В январе 2014 года, ТТК опасно сблизился с Akamai. ТТК договорился с Akamai Technologies о размещении на новом узле оператора в Москве кэш-серверов CDN-провайдера. Как сообщала пресс-служба компании, в дальнейшем ТТК планировал установить серверы Akamai и в других регионах.
По словам вице-президента ТТК — руководителя блока Магистраль Виталия Котова, они будут расширять своё сотрудничество с Akamai. В частности, в течении ближайших 4-6 месяцев они планировали установить дополнительные серверы ещё в пяти городах страны. В каких именно городах будут установлены серверы Akamai, он не уточнял.
По его словам, сотрудничество с Akamai (компанией, обеспечивающей доставку данных крупнейших глобальных контент-провайдеров), позволит повысить качество услуг для конечных пользователей, а также разгрузить магистральную сеть ТТК до международных узлов компании.
Как отмечала директор по развитию сетевого бизнеса Akamai Сабин Ситтерли, они рады объединить свои усилия с ТТК, одним из ведущих российских операторов связи, с целью обеспечения качественного высокоскоростного доступа к самому популярному контенту для российских пользователей.
Akamai является известным западным CDN-провайдером, который помогает операторам разгружать свои магистральные каналы при доставке тяжелого контента абонентам, говорил заместитель директора департамента прикладных решений компании "Техносерв" Павел Кочнов. По его словам, год от года контент становится более качественным, а следовательно более тяжелым, кроме того, из-за высокой конкуренции операторы предлагают своим абонентам все более высокие скорости доступа. В комплексе, эти факторы делают услуги CDN-провайдеров востребованными.
По мнению Константина Чумаченко, генерального директора CDN-провайдера NGENIX, быстрорастущий российский Интернет привлекает западных игроков, стремящихся увеличить свою долю рынков рекламы, электронной коммерции и платного ТВ. Подобное соглашение может быть выгодным оператору при условии получения адекватной платы за свои услуги. Большинство из операторов осознают ценность своего основного актива — абонентской базы.
Однозначного взгляда на принципы отношений операторов и ОТТ не существует, остроту проблемы наглядно иллюстрирует судебное решение начала 2014 года в США о взаимодействии Verizon и Netflix, добавил Чумаченко.
Интересно вспомнить про план американского провайдера Akamai по открытию офиса на территории РФ. PR-менеджер по региону EMEA уточнял, что РФ является одним из востребованных рынков. Этим и объяснялась необходимость открытия офиса на территории нашей страны и проведение набора сотрудников для организации.
Говоря о ближайших планах по расширению обслуживания в РФ через партнёров, которыми выступают ведущие операторы и сетевые компании, отмечала Карина Гордон-Келлер, Akamai планировал инвестировать в российский рынок (инвестициями выступят и функции поддержки, сервисы, развитие сети продаж). Детали открытия офиса в РФ не разглашались.
Ярослав Городецкий, занимающий должность гендиректора CDNvideo утверждал, что американскому провайдеру пробиться к вершине российского рынка CDN будет совсем непросто.
В то время, Akamai уже сотрудничали с такими компаниями в РФ, как операторы ТрансТелеКом и Мобильные ТелеСистемы. Также, велись переговоры с Мегафоном (о размещении узлов компании на магистральной сети). Хотя Мегафон вел переговоры с различными организациями о размещении кэш-серверов на своей сети, по утверждению Юлии Дорохиной. Компания Мегафон успешно развивает собственную сеть по доставке контента на базе решений CDNetworks, что даёт возможность клиентам получать трафик партнёра с наименьшей задержкой. Тогда, они были нацелены на дальнейшее развитие качества услуг и вели переговоры с различными сервис-провайдерами, в том числе и с Akamai, о возможном размещении их кеш-серверов на своей сети.
Также, Ростелеком официально сообщал в СМИ, что с декабря 2013 года основной государственный оператор связи пользуется услугами американской сети CDN.
Тезисы о технологии CDN

В семинаре от 10.11.2011 г. об особенностях построения современных сетей доставки контента (CDN), лектор Андрей Алексеев — Nginx, неплохо освещена тема. Далее, его основные тезисы…
Ранее он работал в МТС. Сервис-провайдер Акамай пионер в области CDN. Хранит копии сайтов, много точек по всему миру. У Facebook есть свой CDN, и дата-центры в разных странах.
Решаются проблемы с геолокацией DNS, добавлением префикса с IP-адреса абонента, в GGC например (ч/з DNS реализована система). В ноды CDN можно закладывать видео в необходимые регионы. TLS регулируется при необходимости. Akamai наложенный CDN (у них нет каналов, только сервера и софт), но в убытке остаются операторы связи (уберизация провайдеров, прим. автора).
Эдж нода, Эдж браузер в Win 10… Есть ещё CDN организованные через HTTP-редиректы. DNS корневой, эникаст (неизвестно куда именно пойдут данные, и откуда вернуться), несколько копий баз, изначально для этого создавалось…
Вообще сетевые инженеры не любят эникасты, а ведь можно и фальш-страну подключить, таким образом! МТС использует сервисы CloudFlare (на базе Nginx), кэширующий прокси как услуга… КомСтар (ныне МТС) уже в 2007 году предлагали полноценный транзит IPv6.
На самом деле, CDN трафика больше (многие провайдеры мотивирует использование сервиса, как раз его экономией). Контент качественнее, экспириенс пользователей… Клиенты сами оплачивают своё логирование (хранится несколько копий интернета), при этом CDN получает деньги дважды (загрузка контента, раздача потребителям).
Если оператор связи не платит за CDN, другим это не выгодно (устоявшаяся экономическая модель). Являясь потребителем, весь объём оплачивают вышестоящие операторы… Akamai нужны ОС для получения максимальной прибыли, что связано с маршрутами (но не только, прим. автора). Затраты на оборудование для такой корпорации, просто копейки.
МТС поставили уже пачку серверов GGC… Сложилась ситуация: наш контент, наши сети, а деньги уходят корпорациям (Google и Akamai). CDN должны это компенсировать… Такая бизнес модель, сервис-провайдеры тянут бюджеты на себя, операторы на себя, при этом пользователи не хотят платить за интернет.
Достаточно своевременно (к развитию сервисов Akamai), 1 февраля 2017 года, появилась новость, об установке МТС зеркала одного из 13 корневых DNS-серверов. Оператор надеется ускорить доступ абонентов к интернету. Об этом они договорились с Корпорацией по управлению доменными именами и адресами (ICANN). Представитель ICANN подтверждает это. По данным администрации адресного пространства интернета (IANA, организация аффилированная с ICANN), в России сейчас 10 таких зеркал: 4 в Москве, 3 в Петербурге и по 1 в Екатеринбурге, Новосибирске и Ростове-на-Дону.
По мнению представителей МТС, собственный сервер позволит оператору сократить время отклика для своих абонентов и повысить устойчивость российского сегмента интернета. У MSK-IX, подключившей 4 зеркала корневых серверов, схожие мотивы: подключившиеся провайдеры получают доступ к информации корневых DNS наиболее коротким путём и время доступа пользователей к интернет-ресурсам сокращается.
В декабре 2016 года Минкомсвязи опубликовало проект закона о регулировании российского сегмента интернета. Документ описывает элементы критической инфраструктуры интернета, среди которых и инфраструктура DNS. Проект МТС и ICANN – один из шагов по превращению критической инфраструктуры глобального интернета в некритическую, по мнению куратора рабочей группы "Связь и информационные технологии" экспертного совета при правительстве РФ.
Создание российским оператором связи нового зеркала корневого сервера полезно, как для устойчивости глобальной системы DNS, так и для повышения связанности рунета с глобальной сетью, по версии исследовательской организации "Пир-центр".
Сегодня (только ленивый), даже Сбербанк с повышенными банковскими требованиями к безопасности, уже реализовал свои сервисы через службы Akamai.
Avast хостится на Akamai Technologies
Случайно наткнулся на аналитику по любимому многими Avast. Сервис показывает, что у этого домена хороший рейтинг Alexa и это довольно востребованный ресурс с хорошей посещаемостью (более 1 млн. в месяц). Лидирующую позицию по доле трафика занимает Россия (53,9%), а владельцем домена является AVAST Software.

Степень доверия, безопасность данных, безопасность для детей — наилучшие. Обеспечьте защиту своих устройств с помощью самого надёжного антивируса на рынке. Скачайте антивирус Avast, включающий защиту от шпионского ПО, для ПК, Mac и Android. Решение выбрали порядка 230 млн. людей в мире.
Географическое распределение основной аудитории для ресурса avast.ru: Россия — 53,9% | Азербайджан — 7,5% | Германия — 3,8% | Украина — 3,1% | Казасхстан — 2,6%.
Уже давно производитель антивируса использует потоковое обновление через CDN, и хранение бэкапов, как мобильных устройств так и домашних/офисных компьютеров, на хостинге Akamai.
Подозрительная технология
Что же послужило предпосылками к возникновению подозрений к рассматриваемой технологи, возмутитесь Вы. Здесь и далее внимайте…
За короткий период времени все крупные российские операторы связи внедрили поддержку сервисов Akamai, с установкой их серверного оборудования (порядка сотни серверов на оператора, за 3-4 мес.)
У операторов возникали проблемы с доменами: akamai.net \ akamaihd.net \ akamaiedge.net (в том числе, наблюдались атаки с них). Регистрировались конфликты и с GGC.
После разворачивания CDN-системы, у потребителей возникали проблемы с телевизорами Samsung (похоже там своя CDN), подключенными к интернету. Это проявлялось в увеличении обращений в техническую поддержку ISP.
Для инженеров телеком-отрасли Akamai – это настоящий чёрный ящик. В случае возникновения аварийной ситуации, предполагаем что надо настроить NAT, к примеру, но почему и как работает весь механизм сказать никто не сможет!?
В некоторых случаях у ISP возникали проблемы с предоставлением сведений по запросам СОРМ (сливается всё в одну кучу, теряются маршруты, всё это затрудняет однозначную идентификацию абонента).
Из опыта операторов связи было установлено, что на самом деле нагрузка на сетевую инфраструктуру, а также оборудование — возрастает. Миф об экономии каналов, развеян. К утверждениям о повышении качества контента, вопросов нет.

Был ещё Akamai Netsession Interface и суть данного приложения, в соответствии с официальной информацией от разработчика, что оно являлось абсолютно безопасной программой, которая инсталлировалась на компьютер с целью улучшения надёжности, скорости и эффективности приложений, а также загрузки различных медиаданных из интернета. Производители контента использовали данный продукт Akamai для доставки к пользователю нужных файлов и потокового видео.
Приложение могло использовать компьютер для загрузки или выгрузки различных файлов, напоминая работу стандартных пиринговых сетей. Netsession малозаметен, работал в фоновом режиме, и лишь по некоторым признакам можно было отследить работу программы. Её консоль позволяла настроить особенности работы, временно отключить приложение, приостановить выгрузку или загрузку файлов и т.д.
Каким же образом, обозначенные приложения появлялись на ПК. Подобные продукты попали на компьютеры большинства пользователей в результате бандлинга (установка пакета программ). В частности, софт появлялся у пользователей в результате автоматической установки на ПК визуального редактора 3DMax. В этом же были замечены Microsoft, Adobe и другие известные бренды.
Говоря о специфике работы данного ПО, из заявлений разработчиков, скорость и эффективность работы программы базировалась на следующем:
- оптимизация кэша на компьютерах пользователей;
- установка своей приватной сети внутри глобальной сети;
- адаптация трафика в соответствии с возможностями интернет-каналов различных пользователей;
- маршрутизация трафика;
- применение дополнительных серверов.
Для избавления от лишней активности, пользователи удаляли Akamai Netsession Interface, как и другие продукты (не усматривая пользы). Удаление осуществлялось стандартным способом, повышая безопасность компьютера без сомнительных приложений, и общую скорость работы ОС.
Вообще, этот программный продукт был создан для продвижения необходимого контента определённого круга разработчиков.
Одно время ZoneAlarm и вовсе блокировал сети Akamai, как вредоносные (после чего, обе компании наладили продуктивное сотрудничество)… Имели место и другие жалобы пользователей на утечку трафика.
В период с 2006 по 2009 годы, неоднократно фиксировались жалобы со стороны российских корпоративных пользователей операционной системы Windows XP, на аномально высокий трафик. Данное обстоятельство связывали с анонсированным в 2007 году обновлением алгоритма распределённых вычислений Akamai Protocol. В то время, специалисты предполагали, что для доставки контента сеть начала использовать не только свои, но и клиентские мощности.
Это обстоятельство вызывало негативные эмоции большинства пользователей, тогда была помегабайтная тарификация входящего трафика. После ввода российскими провайдерами безлимитных тарифов дискуссии поутихли.

Уместно упомянуть про тайную жизнь и обновления Windows 10. Microsoft учит прежние версии ОС шпионить также, как это делает 10-ка. Следящие функции добавляются из обновления к обновлению. Windows всегда был естественной средой обитания большого количества зловредов. Новая версия ОС сама стала одним из троянов.
Сразу после установки чистая система ведёт себя подозрительно, данные льются на десятки серверов Microsoft и партнёрских компаний. Многочисленные жалобы на шпионские замашки 10-ки.
Исследователи попробовали разобраться, что и куда отправляет эта ОС. В Microsoft или NSA (АНБ). Сообщения о странном поведении ОС появлялись ещё на этапе знакомства с Technical Preview. Значительный трафик в ней создавался постоянно, даже когда не запущено ни одно приложение для работы в сети. В то время, поведение списывали на сбор статистики, необходимой для отладки. В Microsoft изучали поведение нового продукта на различных конфигурациях (пользователи выступали в роли бета-тестеров). Однако, с выходом релиза ничего не изменилось, и жалоб стало только больше.
Пользователи рассказывали, что обновляли Win 8 на ноутбуке до Win 10, после приходило письмо из MS с темой "Еженедельный отчёт об активности". Он содержал подробнейшие сведения о действиях пользователя за период (время активности, активность в приложениях, поиск в сети, посещённые ресурсы, и др.) Пользователь не собирался отслеживать данную статистику, в MS давали ответ, чтобы не получать подобных писем, следует указать это в настройках аккаунта (посредством учётной записи). В Win 8 такой проблемы не было.
Многие специалисты утверждают, что сведения о пользователях по прежнему собираются, независимо от настроек аккаунта. Если что-то и можно отключить, то это отчёты, которые приходят на почту. Примечательно, что сбор различной информации встроенными средствами Windows 10 подробно описан в "Заявлении о конфиденциальности". Мало кто читает такие вещи, а среди ознакомившихся было много недоумевающих. Формулировки в объёмном тексте используются непрозрачные и размытые. Простому пользователю было трудно понять, что именно изменилось в приватности с переходом на Win 10 (о ней можно просто забыть).
Правозащитники сошлись во мнении, что система сразу начинала собирать все данные пользователей, которые только могла получить. Основные типы пользовательских данных:
- биометрические (образец голоса и произношения определённых слов);
- образец почерка (рукописного ввода);
- образцы набираемых текстов в любом приложении;
- геолокационные (информация о текущем местоположении);
- история местоположений с указанием временных меток;
- технические (данные об оборудовании, включая идентификаторы устройств);
- сведения о подключённых сетях (проводных и беспроводных);
- сведения телеметрии (и данные от любых датчиков);
- поведенческий анализ (история поисковых запросов, посещённых веб-страниц);
- время старта Windows и завершения работы;
- время запуска и закрытия каждого приложения;
- покупательская активность (загрузки приложений из магазина);
- переход по ссылкам контекстной рекламы (в том числе персонализированной).
Перечень можно продолжать, хотя и он поражает. Так, некое чешское издание предполагало, что ОС выполняла отправку изображений с веб-камеры на серверы Microsoft (вроде бы эксперты это опровергли).
Из официальных документов следует, что за пользователем следят сама ОС, глубоко интегрированный поиск Bing, голосовой помощник Cortana, служба MSN, пакет Office, клиент облачного хранилища OneDrive, почтовый клиент Outlook, Skype, Silverlight, Xbox Live. Подробно об этом изложено на сайте Microsoft.
Исследователи установили, что фирменный магазин приложений показывает готовность получить данные через сеть доставки контента от Akamai Technologies. Присутствовал коннект на сервера Bing, хотя поисковый запрос не задавался. Прогноз погоды, новости и реклама в кнопке Пуск — всё грузится через сеть Akamai. Блокнот при наборе текста инициирует соединения с сетью и передаёт данные (как правило шесть соединений).
Большая активность по отправке пакетов, большинство соединений в пределах одной из крупных подсетей. У принадлежащих им IP-адресов часто менялись два-три последних октета. Свидетельство того, что Microsoft развернула огромную сеть для обработки всей стекающей от пользователей информации.
У исследователей возникали вопросы к бразильскому серверу, очередному BingBot. Подозрение вызвали соединения с сервером Facebook в Нидерландах, подключения к облачному хранилищу CloudFlare. При том, что ни одного файла создано не было, учётная запись не активировалась. С Кортаной отношения не сложились, она даже отказалась учить русскую речь.
Пользователя лишили возможности ставить пакеты обновлений на своё усмотрение. Они скачиваются и устанавливаются ОС автоматически (доступны лишь отмена перезагрузки, отложенная инсталляция).

Основная часть скрытого трафика Windows идёт через сеть доставки контента Akamai, и не отображается в логах HTTP-прокси. Специалисты выяснили, что идентификация пользователя происходит ещё до активации установленной копии ОС (обращение к учётной записи через службу MS Live, запросы к VisualStudio.com и социальным сервисам Microsoft). За пол час бездействия, трафик по HTTP оказался непомерно большим.
Следящих функций в Windows 10 действительно крайне много. "Защитник Windows" отправляет в Microsoft образы файлов, которые сочтёт подозрительными или вредоносными. Фильтр SmartScreen формирует список посещённых страниц, а не только проверяет веб-контент. Журнал местоположений протоколирует все физические перемещения (весьма критично для мобильных устройств). Отчёт о взаимодействии с пользователем отсылают многие приложения, в оснастке "данные диагностики и использования" и вовсе нельзя запретить отправку отчёта — доступен лишь выбор менее подробного варианта.
Исследователи полностью отключили все подозрительные переключатели, порядка 50-ти (конфиденциальность, поиск, обновление и безопасность). Ситуация незначительно улучшилась, однако, появились новые (к примеру, дата-центр Amazon из Ирландии).
Специалисты создали список блокировки (добавление адресов в файл hosts) для предотвращения слежки. Осталось всего четыре IP-адреса. Два, относящиеся к сети доставки контента, нет возможности эффективно заблокировать (большое количество подсетей принадлежащих Akamai). Третий адрес принадлежал службе Windows Update (не блокировали). Стойкость проявил BingBot, содержащий встроенные средства обхода ограничений (чья связь с Microsoft Informatica не ведает преград).
Исследователи усилили меры, блокировкой подключений по диапазонам IP в брандмауэре. С новыми обновлениями, список мог измениться. Они также отключили некоторые функции посредством реестра:
- HKEY_LOCAL_MACHINE\SOFTWARE\Policies\Microsoft\Windows\DataCollection (0, запрет отправки технических данных).
- C:\ProgramData\Microsoft\Diagnosis\ETLLogs\AutoLogger\AutoLogger-Diagtrack-Listener.etl (удалили файл DiagTrack с собранными данными).
- HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\ (отключили сервисы DiagTrack и dmwappushsvc).
Вместе стем, специалисты рекомендовали просмотреть очередь задач в планировщике и отключить все регулярные отправки данных (при наличии). Они же настаивают не пользоваться облачным клиентом OneDrive и деинсталлировать его.
В результате получилась Windows 10, без видимых шпионских привычек. Исчезли так же почти все новые фишки, способные повысить удобство работы и обеспечить безопасность. Остался только Akamai…
Вот ещё один интересный инфоповод, о блокировке Роскомнадзором сервера Akamai на несколько суток, в результате чего были вызваны проблемы у пользователей iCloud и iCloud Drive (ещё одно подтверждение использования CDN от Akamai).
Ведущие сайты аукционов и объявлений тоже проходят через сервисы Akamai… Вообще, к функциональности и полезности CDN-сервисов вопросов нет, но нет и безопасности с ними. Как отмечают эксперты, эта технология — сплошной MITM. Однако, корпорация Akamai действует под эгидой повышения качества и увеличения скорости доставки контента…

Затем, были инфоповоды и законодательные акты о передаче ключей шифрования провайдерами уполномоченным органам (в 2016 году). И даже Роскомнадзор обязал Google разместить дата-центры на территории РФ (локализоваться, так сказать). А ведь мог просто заявить, что не способен расшифровывать трафик CDN.
Дополнительные сведения о корпорации Akamai, любой желающий может почерпнуть из материалов на WikiLeaks, исследовать множество писем… В рамках подготовки отчёта, удалось ознакомиться с перепиской об организации государственных симпозиумов Google, Blackberry RIM, Agilex Panel, в 2010 году. Или, например, с опубликованным большим совместным eCrime Report о MSSPs (AT&T, Arbor, Akamai)…
Кошерные договора
Уместно здесь будет упомянуть о конфиденциальных договорах ISP с Akamai (всё это актуальные договорные отношения российских операторов связи).
Обязательства AKAMAI. Akamai за свой счёт обязуется: 1. доставить серверы Akamai в количестве, определённом Формой заявки на участие; 2. обслуживать, проверять и сопровождать серверы Akamai и 3. по собственному усмотрению осуществлять замену серверов Akamai. Akamai организовывает транспортировку серверов Akamai, а Оператор оплачивает её стоимость.
О подключении: подключить серверы Akamai в обход брандмауэров Оператора.
Полоса: разрешить Akamai использовать Интернет-соединение Оператора для отправки и получения данных от сетей, к которым подключен Оператор.
IP адреса: обеспечить Akamai IP адресами для серверов Akamai, размещённых в сети.
Оператор обеспечивает доступ к серверам Akamai сотрудников Akamai круглосуточно, 7 дней в неделю.
Ограничения оператора. Не допускается переключать кабели или отключать любой из серверов Akamai; 5. читать, копировать, декомпилировать, модифицировать, открывать или удалять любое программное обеспечение, логи, сетевой трафик, операционные системы Akamai, а также позволять делать это третьим сторонам.
Любое возможное собственное программное обеспечение, логи, сетевой трафик, операционные системы и иное программное обеспечение, установленное на серверах Akamai, является собственностью Akamai.
Условия настоящего Договора также являются конфиденциальными. Ни одна из сторон не имеет права на раскрытие, использование, модификацию, копирование, воспроизводство или иное разглашение Конфиденциальной информации другой стороны, исключая требования законодательства.
Возмещение убытков и ответственность. Просто суть понравилась. 9. Каждая из сторон обязуется возмещать убытки, защищать и предохранять другую Сторону от исков, действий, повреждений, расходов и затрат, причиняемых третьей стороной, полученных в результате намеренного бездействия или заведомого нарушения закона, а также нарушения п. 6 настоящего Договора возмещающей стороной.

Настоящим, Оператор соглашается на эксклюзивную юрисдикцию и территориальную подсудность федерального суда и суда штата (или аналогичного органа за пределами США), расположенного в юрисдикции, указанной в Форме заявки на участие.
Пункты 1, 2, 4.1.8, 4.2, 5, 6, 8, 9, 10 и 12 не подлежат изменению. Настоящий Договор составлен на двух языках — русском и английском. В случае разночтения между текстом Договора на русском и английском языке, преимущество имеет текст Договора на английском языке.
AKAMAI INTERNATIONAL B.V. Akamai International BV Prins Bernhardplein 200, 1097 JB Amsterdam.
Протокол адаптивной межхостовой маршрутизации
Обратимся к судебной практике, на просторах сети особливо не густо. Примечательна лишь обстановка в августе 2002 года.
Когда Cable&Wireless USA подала очередной иск против Akamai Technologies Inc. (в июле, того же года, C&W подавала первый иск, обвиняя Akamai в нарушении патента на различные алгоритмы и системы доставки контента). В заявлении, поданном в окружной суд США говорится, что Akamai и её филиал Sockeye Networks Inc. (обе в штате Массачусетс) нарушили патент C&W на протокол HHARP (протокол адаптивной межхостовой маршрутизации). Этот протокол, по утверждению истца, является технологией оптимальной маршрутизации. Он значительно увеличивает производительность каналов за счёт интеллектуального выбора маршрута. C&W требовала выплаты компенсации за нанесённый ущерб и запрета на использование протокола без лицензии.
HHARP используется в продуктах Akamai EdgeSuite и Sockeye GlobalRoute (к слову нерка, тихоокеанский лосось, нерестится в озёрах, и обязательно в местах выхода ключей).
В то время, представитель Akamai Джефф Янг (Jeff Young) уверял в беспочвенности иска и заявлял, что компания была готова к такому повороту событий. По мнению Янга, это был ответный ход на недавний проигрыш судебной тяжбы (C&W была признана виновной в нелицензионном использовании патентов Akamai в продукте Footprint).
Что примечательно, HAARP (High Frequency Active Auroral Research Program) – программа исследования полярных сияний высокочастотным воздействием, американский научно-исследовательский проект по изучению ионосферы и полярных сияний. Запущен весной 1997 года, в Гаконе, штат Аляска.
Комплекс ионосферных исследований построен для изучения природы ионосферы и развития систем противовоздушной и противоракетной обороны. Атмосферное оружие, психотропное и климатическое, специалисты относят к оружию ссудного дня.
Краткая справка. На севере США в 400 км от Анкориджа, на военной базе Гакона, расположен необычный объект. Огромный участок территории засеян лесом из 25-метровых антенн. Это HAARP, программа активного исследования авроральной области "Северное сияние". База обнесена колючей проволокой, периметр охраняют вооружённые патрули морской пехоты, а воздушное пространство над исследовательским стендом закрыто для всех видов гражданских и военных самолётов. После событий 11 сентября 2001 года вокруг HAARP установлены и противовоздушные комплексы ПВО.
По аналогии, в протоколе Akamai используется аббревиатура HHARP (Host-to-Host Adaptive Routing Protocol)… А может и High Human Active Research Program.
Инкапсулируй это (протоколы и туннели)
Пофантазировав. вернёмся к протоколам, ведь речь шла именно о них. К слову, оборонка вероятного противника уже лет 20 использует такие протоколы (повышая их безопасность, создавая новые) и смеются над нашими провайдерами (это и к вопросу об устойчивости ключей). Страшно подумать что сейчас испытывают вовлечённые в этот процесс корпорации.
Когда инфраструктура оператора связи не готова к новой технологии, использующей протокол IPv6, применяется туннелирование. Способы туннелирования IPv6 через готовую IPv4-инфраструктуру описаны в RFC 7059, доступным языком. IPv6 необходим для использования белого IP (никаких NAT и пробросов портов), повышения скорости скачивания (дополнительные пиры), выше скорость доступа к популярным веб-ресурсам, доступ к заблокированным сайтам (в некоторых случаях).
Простой эксперимент (по доступности ПК). Если вышел из строя DHCP-сервер и необходимо получить доступ на компьютер в этой сети (он уже не получает IP-адрес). И если был просто включен IPv6 (и даже не настроен), можно пропинговать компьютер на адрес ff02::1 и получить ответ от него, поскольку будет присвоен link-local IPv6-адрес, и зайти на него.
Переключимся непосредственно на туннелирование:
6in4 – один из самых старых способов туннелирования, придуманный аж в 1996 году, и до сих пор очень популярный. Такие крупные туннель-брокеры, как Hurricane Electric, gogo6 и SIXXS используют его. Использует протокол 41 (не порт, не статья) и не работает через NAT. Поддерживается всеми современными ОС. Не подразумевает фиксированных адресов или префиксов.
6over4 – по сути, нельзя назвать туннелем в привычном смысле этого слова. Он использует IPv4 как виртуальный Ethernet для IPv6 (например, multicast-адрес ff02::1 превращается в IPv4 multicast-адрес 239.192.0.1). Протокол поддерживает генерацию Link-Local адреса, Neighbor Discovery и конфигурируется автоматически. Из-за того, что все роутеры в сети должны поддерживать Multicast, протокол не стал популярным. Поддержка в современных ОС отсутствует или ограничена.
6to4 – превращает IPv4-адрес в IPv6 /48-подсеть. По сути, это тот же 6in4, но с фиксированным anycast IPv4 адресом: 192.88.99.1. Протокол полностью автоконфигурируемый, ручная настройка невозможна. Лёгок в настройке. Минус в том, что IPv4-адрес можно узнать из IPv6-адреса, а также в невозможности выбора сервера, через который происходит туннелирование. В некоторых случаях, вообще не возможно узнать кому принадлежит этот сервер. Использует специальный префикс 2002::/16. Не работает через NAT.
6rd – основан на 6to4, только предназначен для развёртывания внутри большой организации или ISP. Не использует префикс 2002::/16, а использует обычный диапазон адресов, выданный провайдеру. Может автоматически настраиваться разными способами, самый популярный — через DHCPv4 специальным параметром.
AYIYA – звучит как Anything In Anything (что-нибудь, в чём нибудь), протокол инкапсулирует что-либо во что-либо. Придуман туннель-брокером SIXXS и используется им же. В основном используется IPv4-UDP-AYIYA-IPv6. Есть поддержка чексумм и авторизации. Работает через NAT.
Даже есть рекомендации для пользователей, как позвонить (или оставить официальное обращение) своему провайдеру и создать заявку на включение IPv6. Есть доступ к клиенту, AICCU — Automatic IPv6 Connectivity Client Utility AICCU — Automatic IPv6 Connectivity Client. Дополнительно об использовании TIC – Tunnel Information and Control protocol.
ISATAP – протокол несколько похож на 6over4, но не использует Multicast. Попросту его не поддерживает. IPv6-адреса генерируются на основе IPv4-адреса. Предполагает уникальный IPv4-адрес, поэтому не работает с NAT. Связь с ISATAP-хостами возможна только в том случае, если на 2-й стороне тоже настроен ISATAP. Поддерживается современными ОС.

Teredo – весьма популярен для туннелирования, не требующий особых настроек. В Windows (начиная с Vista) настроен и включен по умолчанию. В Linux поднимается за несколько секунд с использованием Miredo. От пользователя требуется указать Teredo-сервер (или использовать сервер по умолчанию), всё остальное конфигурируется автоматически. Работает через NAT, с нюансами (зависит от типа NAT, и имплементации на стороне Teredo-сервера).
6a44 – создан под влиянием Teredo, но развёртывание осуществляется средствами ISP. Аналогично 6rd и 6to4, клиентам выдаётся IPv6-префикс провайдера, а не IPv6-префикс Teredo. Поддержка в ОС не реализована.
6bed4 – peer-to-peer IPv6 on any Internetwork. Предназначен для создания p2p IPv6-сети внутри IPv4-сети, не запрещающей p2p-соединения между хостами. Является гибридом 6to4 и Teredo: IPv6-адрес формируется из IPv4 и UDP-порта. Если p2p-соединение невозможно, используется релей, который может быть запущен ISP или просто сторонней организацией. Работает через NAT, поддерживает автоконфигурирование и ручную настройку.
LISP – Locator/ID Separation Protocol, основная цель разделение зависимости IPv6-адреса от местоположения клиента. Протокол позволяет использовать домашний IPv6-адрес вне сети, без проксирования трафика. По концепции схож с Proxy Mobile IPv6. Сам протокол достаточно сложный и использовать его исключительно для туннелирования нецелесообразно. Не работает через NAT. Поддерживается Cisco, Linux, FreeBSD.
SEAL – Subnetwork Encapsulation and Adaptation Layer. Появился в октябре 2013 года. Поддерживает несколько IPv4-линков и multihoming. Есть аутентификация и anti-replay механизм. SEAL Control Message Protocol используется для обмена служебными данными между хостами.
Специалисты рекомендуют GRE поверх которого можно развернуть что угодно и который работает поверх чего угодно (Generic Routing Encapsulation, общая инкапсуляция маршрутов). Протокол туннелирования сетевых пакетов, от Cisco Systems. Инкапсулирует пакеты сетевого уровня, модели OSI, в IP-пакеты (IP, CLNP, IPX, AppleTalk, DECnet Phase, IV, XNS, VINES, Apollo в GRE через UDP). Кроме того, PPTP можно сделать ipv6-over-ipv4, тем более, что он популярен в России у провайдеров для раздачи интернета клиентам.
Какие же риски несёт такое добрососедство (в основном CDN использует AYIYA). При анализе технологии и используемых протоколов, возникло твёрдое убеждение, что Akamai серые IP-адреса пользователей выворачивает наружу (за NAT) через IPv6. Добавляя геометки из IPv4, с обходом NAT и брандмауэров.
Вот, похожим образом, осуществляется обход NAT с IPv6. В заметке описано использование утилиты gogoc (актуально для всех операционных систем), которая реализует свои функции через абузоустойчивые сервера в Нидерландах и Канаде. Если пользователь за NAT, автоматически будет выбран IPv6-in-UDP-IPv4 Tunnel Mode.
Операторы связи, как раз используют большой диапазон сетей IPv6, отдают /64-подсеть Akamai (этакий принудительный NAT всех абонентов). По ссылке, можно проверить поддерживает ли ваш оператор связи протокол IPv6, и получить другие сведения о соединении и рекомендации, в том числе о присвоенном адресе.
Маршруты IPv6

Здесь, уместно рассмотреть аналитику по использованию IPv6 в глобальной сети Интернет.
За последние 14 лет количество активных записей в маршрутизаторах увеличивается практически по экспоненте. Очень годная статистика.

Следующий график отображает все — пять региональных интернет-регистраторов RIRs — Regional Internet Registries, выполняющих распределение интерет-ресурсов… Так же, использование IPv6 относительно RIPE, ARIN, APNIC, LACNIC и AfriNIC. Конечно же, на первом месте наш RIPE.

Что почерпнуть из статистики регистратора RIPE. Германия на первом месте (самый востребованный маршрут). Третье место разделяют Россия и Нидерланды (связано с основными магистралями).

Ещё один график (на мой взгляд самый интересный), демонстрирует градацию по размерам используемых префиксов. С большой долей вероятности можно сказать, что рассматриваемая технология входит в множество значений, описанных графиком чёрного цвета (/64).
К сведению, /64-подсеть в CIDR notation (1,8446744 х 10^19) устройств. Привязка MAC-адреса на автомате, много потоков сразу. Ведь, количество адресов в IPv6 сети /n это 2^(128-n), где /0 — все адреса, /128 — один адрес. Таким образом количество адресов в сети /64 — 1,8446744 х 10^19…
Монетизация действий пользователей в сети — очень пограничная тема, говорил руководитель проекта Роскомсвобода, Артём Козлюк… Ростелеком хочет лучше узнать своих клиентов, говорили представители провайдера… Для Akamai каждый клиент в России обошёлся за сущие копейки — в $0,01 (запомните эту цифру).
Графы контрагентов

Посмотрим в открытых источниках сведения о юридических лицах, представляющих в России интересы компании ООО Акамай Технолоджис. Некий Абашев Олег Юрьевич. Он же является учредителем или соучредителем следующих юридических лиц: Корум Рус, Рэйтеон Профешнл, Вайниг Рус, РМОО "ОСИЭУ", Беркер, Экспедиторс Рус, Прохема Раша (и Доппельмайр Раша), Холланд энд Холланд, Фолльмер Рус, "ай-пи-си энд эм Рус", РСК Энвайронмент, Форверк СНГ, МС, Тошиба Глобал, Гедоре Веркцойге, Фуджикура, АДР, Пакерс плюс, Марк кейн Раша. Кроме того, эти компании пересекаются с Би Эйч Интернэшнл, Реммерс Инвест, Свобода, Клаб Мед Раша, Гедоре Тул Центр, Немак Рус, ИСХМ-СПОРТ ХОСПИТАЛИТИ МЕНЕДЖМЕНТ.
С такой ордой, можно любое оборудование по винтику ввозить на территорию РФ, а также удобно для синхронизация с различными тендерами.
Ещё один системный интегратор, поставляющий оборудование операторам связи — NVision. Посмотрим лицензии и сертификаты Энвижн Груп: лицензия ФСБ России (на осуществление работ связанных с созданием средств защиты информации, содержащей сведения, составляющие государственную тайну), лицензия ФСБ России (на осуществление мероприятий и оказание услуг в области защиты государственной тайны), лицензия Министерства обороны РФ (на проектирование, разработку, производство, монтаж, наладку, испытания, ремонт, сервисное обслуживание средств защиты информации), лицензия МЧС РФ (на осуществление деятельности по монтажу, техническому обслуживанию и ремонту средств обеспечения пожарной безопасности зданий и сооружений), лицензия федеральной службы по надзору в сфере связи, информационных технологий и массовых коммуникаций (на оказание телематических услуг связи), лицензия ФСБ России (на осуществление предоставления услуг в области шифрования информации), лицензия ФСБ России (на осуществление работ, связанных с использованием сведений, составляющих государственную тайну), лицензия ФСБ России (на осуществление разработки, производства, распространения шифровальных средств), лицензия ФСБ России (на осуществление разработки и производства средств защиты конфиденциальной информации), лицензия ФСБ России (на осуществление мероприятий и оказание услуг в области защиты государственной тайны), лицензия ФСБ России (на деятельность по разработке и производству средств защиты конфиденциальной информации), лицензия ФСТЭК (на деятельность по разработке и производству средств защиты конфиденциальной информации), лицензия ФСТЭК (на деятельность по технической защите конфиденциальной информации), лицензия ФСТЭК (на осуществление мероприятий и оказание услуг в области защиты государственной тайны), лицензия ФСТЭК (на проведение работ, связанных с созданием средств защиты информации), свидетельства о допуске к работам, которые оказывают влияние на безопасность объектов капитального строительства, свидетельство ОборонЭнерго (на право осуществлять деятельность в области энергетического обследования). С 2015 года, актив МТС. Авторизованный партнёр Akamai.
Из изложенного выше следует, как подобным образом оборудование Akamai, может попадать в Россию в обход регуляторов (и использоваться абсолютно на любой инфраструктуре, в независимости от своего состава: специфическая аппаратная часть, операционная система от Akamai, модули аппаратного шифрования трафика)… Хотя ввоз шифровальных средств на территорию РФ регулируется утверждёнными решением Коллегии Евразийской экономической комиссии от 16 августа 2012 года № 134 "О нормативных правовых актах в области нетарифного регулирования":
— Единым перечнем товаров, к которым применяются запреты или ограничения на ввоз или вывоз государствами — членами таможенного союза в рамках Евразийского экономического сообщества в торговле с третьими странами, включающий в себя перечень шифровальных (криптографических) средств, ввоз которых на таможенную территорию Таможенного союза и вывоз с таможенной территории Таможенного союза ограничен (Перечень 2.19);
— Положением о применении ограничений, включающем в себя Положение о порядке ввоза на таможенную территорию Таможенного союза и вывоза с таможенной территории Таможенного союза шифровальных (криптографических) средств (Положение о ввозе).
Массачусетское поле экспериментов

Дальше ещё занятнее… Компания Akamai была основана разведчиком и доктором Массачусетского технологического института.
MIT – Massachusetts Institute of Technology, университет и исследовательский центр, расположенный в Кембридже (пригород Бостона), штат Массачусетс, США. Также известен как Массачусетский институт технологий (или Массачусетский технологический университет). Одно из самых престижных технических учебных заведений США и мира.
МИТ является новатором в областях робототехники и искусственного интеллекта, образовательные инженерные программы в сфере информационных технологий, экономики, физики, химии и математики являются лучшими в стране. Институт также известен во многих других областях (менеджмент, экономика, лингвистика, политические науки и философия).
МИТ является крупнейшей в мире научно-исследовательской структурой (из неаффилированных к коммерческим корпорациям) по объёму ежегодных военных заказов на военные исследования (в 2014 году расходы из бюджета института на НИОКР военной тематики составили $951 млн.) Вспоминайте цифру в $0,01. В корпоративном сегменте с ним соперничают только такие гиганты, как Lockheed Martin, Northrop Grumman, Raytheon, Boeing (расходы которых на НИОКР превышают миллиард долларов).
Среди самых известных подразделений МИТ значатся лаборатория Линкольна, лаборатория информатики и искусственного интеллекта, школа управления. 81 член сообщества МИТ являются лауреатами Нобелевской премии (рекордный показатель).
Пару слов из истории университета, в части касаемой. Так, в канун Второй мировой войны, укрепилась академическая репутация МИТ’а, привлекая учёных и исследователей, позже внёсших вклады в Радиационную лабораторию, Инструментальную лабораторию и другие военные исследовательские программы.
МИТ значительно изменился, оказавшись вовлечённым в военные исследования Второй мировой. Буш — вице-президент института, проректор — стал главой Национального исследовательского оборонного комитета, позже ставший Отделом научных исследований и разработок (ответственным за проект Манхэттен). Поддерживаемые правительством исследования обеспечили фантастическое увеличение исследовательского персонала института и физических лабораторий, переместив акцент со студентов на аспирантов.
Во время холодной войны и Космической гонки (1950-1960 гг.) росло беспокойство по поводу технологического разрыва между США и СССР. Участие МИТ’а в военно-промышленном комплексе страны стало источником гордости в кампусе.
В середине 80-х годов XX века историк науки Дэвид Ф. Нобл, контракт с которым не был продлён, обвинил МИТ в своём беспричинном увольнении, когда он публиковал несколько книг и документов, критикующих отношения МИТ с корпорациями и военными ведомствами.
Данный университет сотрудничает с Россией. В середине 2011 года ректором Массачусетского технологического института профессором Рафаэлем Райфом и президентом фонда Сколково, Виктором Вексельбергом было подписано соглашение о создании в иннограде университета под рабочим названием Skolkovo Institute of Science and Technology (SIST), Сколковский институт науки и технологий (СИНТ, ныне Сколтех). Договорённость между Сколково и MIT Sloan построена на принципах проектного обучения, которые лежат в основе образовательного подхода обеих школ и предполагает сотрудничество на базе обмена модулями по программам MBA.
В октябре 2013 года президент Массачусетского технологического института Лео Рафаэль Райф и вовсе возглавил Международный совет Московского физико-технического института (МФТИ). Всё это больше тяготеет к вопросу об утечке технологий и мозгов из РФ.
Чем ещё хорошим занимается МИТ. Там, исследователи создали искусственный интеллект, распознающий 85% кибератак. Специалисты по ИБ давно говорят о том, что лучше действовать на опережение, предвосхищая и предсказывая атаки преступников. В связи с этим, учёные представили свой проект искусственного интеллекта, который способен спрогнозировать 85% кибератак.
Или вот ещё, анонсированное в прошлом году криминалистическое приложение Retroscope, достающее данные из WhatsApp, Telegram и т. д. Исследователи из американских университетов Пердью и Нового Орлеана представили на Usenix Security Symposium приложение Retroscope, котрое называют новой парадигмой в криминалистике. Retroscope способен извлечь из памяти устройства до 11 сохранённых экранов, которые покажут, чем занимался владелец гаджета в 15 разных приложениях, включая Signal, Skype, WeChat, Gmail, Facebook, WhatsApp, Telegram и т. д. Похоже оно просто работает с той же CDN.
Образовательная платформа Coursera выложила все дорогостоящие курсы МИТ в свободный доступ. Поскольку данных очень много собрано по всему миру, а аналитиков категорически не хватает (нужно разгребать Терабайты собранных за годы данных)…
За стандарты шифрования в США отвечают Национальный институт стандартов и технологий (NIST) и Агентство национальной безопасности. МИТ также, уделяет вопросам криптографии особое внимание…
Криптография, лицензирование и нотификация
Можно провести аналогию (стойкость криптосистемы оценивается сложностью решения математической задачи) — CDN противостоит спецслужбам других государств (аппаратная криптография, специфические протоколы, очень большой объём данных)…
Вообще непредсказуемость криптографических генераторов основывается на предположениях о том, что у аналитика не хватит ресурсов (вычислительных, временных или стоимостных) для того, чтобы инвертировать нелинейную функцию обратной связи или нелинейную функцию выхода генератора ПСП.
Как говорится, при создании или анализе стойкости криптосистем не следует недооценивать возможностей противника, лучше их переоценить, чем недооценить. На практике доверительных отношений отличной от той в расчёте на которую проектировалась система.
Обратимся к нескольким фактам по криптографии США в ретроспективе. Все программные средства произведённые в США и легально экспортируемые за рубеж, обеспечивают ослабленную криптографическую защиту. На законодательном уровне запрещён экспорт криптоалгоритмов с длиной ключа боле 56 бит. Максимальная длина ключа, разрешённая правительством США — 512 двоичных разрядов. Что обуславливает риски дешифрования информации, незаметно для законного пользователя (без знания ключа).
Для протокола SSL, так же существуют экспортные ограничения. Несмотря на то, что в 1999 году Государственный Департамент США принял решение о снятии экспортных ограничений, некоторые браузеры по сей день поддерживают SSL с экспортными ограничениями, касающимися длины ключей для алгоритмов шифрования информации, что существенно снижает защищённость передаваемых данных.
Поскольку речь зашла о протоколах шифрования, уместно будет упомянуть про сертификаты. В России значительная часть сетевой инфраструктуры использует сертификаты Comodo, или другие подчинённые УЦ ниже по иерархии. Эксперты сходятся во мнении, что всё это небезопасно…
Comodo Group – производитель программного обеспечения и поставщик сертификатов SSL, располагающаяся в США (основана в 1998 году). Является одним из крупнейших поставщиков сертификатов, предлагая бесплатные сертификаты для персональной и электронной почты.
В качестве справки, объём зашифрованного трафика в Сети превысил объём незашифрованного. Так, по состоянию на 29 января 2017 года на долю HTTP-трафика пришлось 50,01764% (по данным компании Mozilla). Конечно, использование HTTPS не гарантирует 100% анонимности в сети. Однако, если третьей стороне (провайдеру, спецслужбам, злоумышленнику) понадобится узнать, что именно читает или публикует пользователь, придётся изрядно потрудиться. Ранее, Google и Mozilla сообщали о намерении помечать сайты, где не используется HTTPS, как небезопасные, поэтому компании стали повсеместно переходить на защищённое соединение.
Не заставила себя долго ждать, новая инициатива по запуску центра сертификации для упрощённого перехода Интернета с HTTP на протокол HTTPS – Let’s Encrypt (центр сертификации для шифрования всего интернета). Создан общими усилиями компаний Mozilla, Cisco, Akamai, IdenTrust и исследовательским центром в Университете штата Мичиган.
Протокол HTTP был очень успешным, но его нельзя назвать безопасным. При использовании HTTP на веб-сайтах, пользователь всегда уязвим (вопрос о сохранности личных данных), и не защищён от наблюдения со стороны третьих лиц или компаний. Сертификат HTTP позволял злоумышленникам внедрять вредоносные скрипты на странице. HTTPS нельзя назвать безупречным сертификатом, но это огромный шаг вперёд для безопасности в Интернете, поэтому всё стремиться к тому, чтобы он стал протоколом по умолчанию.
После запуска летом 2015 года Let’s Encrypt автоматически выдаёт и управляет бесплатными сертификатами безопасности для любого сайта. Осуществляется простейшее переключение с HTTP на HTTPS. Самыми большими препятствиями были сложность, бюрократия и стоимость сертификатов. Любой желающий мог помочь протестировать первую версию сертификатов.
В Let’s Encrypt использован ряд новых технологий для управления безопасной автоматической проверкой доменов и выдачи сертификатов. Использован протокол ACME между веб-серверами и Центром сертификации, включающий в себя поддержку новых и более жёстких способов проверки доменов. Центр сертификации работает под управлением новой некоммерческой организации Internet Security Research Group (ISRG).
Скорее всего, речь идёт о переделке сфер влияния в сети, стандартизации доступов (это как массовая смена паролей)…
Интересная новость из Тайланда появилась в СМИ, что Microsoft единственная компания, считающая доверенными корневые сертификаты местного правительства. Вообще, правительственная слежка за пользователями в Тайланде имеет длинную историю, и Microsoft сама о том не подозревая, помогает тайским спецслужбам её осуществлять. Такие выводы были изложены в опубликованном 26 января 2017 года докладе благотворительной организации Privacy International (кто стучится в дверь ко мне, основные сведения о слежке в Таиланде).
Из документа следует, что политика Microsoft в отношении корневых сертификатов позволяет спецслужбам получать доступ к зашифрованным сообщениям электронной почты или в социальных сетях. По словам представителей компании, сертификат полностью соответствует стандартам компании.
Как сообщается в докладе, Microsoft является единственной технологической компанией, считающей доверенными корневые сертификаты, выпущенные тайским правительством. Благодаря этому спецслужбы могут осуществлять атаку MITM (человек посредине), расшифровывать передаваемый по протоколу HTTPS трафик и в результате получить доступ к сообщениям пользователей Windows в сервисах электронной почты, в соцсетях и т.д. По данным StatCounter, в Таиланде ОС от Microsoft установлена на 85% компьютеров. К слову, ни Google, ни Apple, ни Mozilla не считают доверенным сертификат, выпущенный Агентством по развитию электронных операций (Electronic Transaction Development Agency) от имени правительства Таиланда.
Из комментариев о мерах… Гнать всех, нам необходима суверенная MITM (перехватывать и расшифровывать трафик от сервера, к которому обращался пользователь, и заново зашифровывать его SSL-сертификатом, выданным российским УЦ перед отправкой пользователю). Тема передачи SSL-сертификата органам власти поднималась, это необходимо Роскомнадзору и ФСБ. И требование передачи сертификата, абсолютно правильная вещь, поскольку сейчас есть сегмент интернета, который совершенно неподконтролен собственной стране, заявляют члены рабочей группы "ИТ + Суверенитет".
На злобу дня. 6 февраля 2017 года, Google обрела статус корневого удостоверяющего центра и отныне сможет издавать сертификаты для своих продуктов, не прибегая к помощи сторонних организаций. Новое подразделение Google Trust Services, будет управлять центром сертификации от имени Google и её материнской компании Alphabet
Для ускорения развёртывания цифровых сертификатов в продуктах, компании пришлось выкупить у GlobalSign корневые УЦ — R2 и R4. До этого, Google владела собственными УЦ второго плана (GIAG2), и сертификаты SSL / TLS издавались третьей стороной. Ещё компания реализует инициативу SSL Observatory (системы общественного наблюдения), совместно с Mozilla, EFF, Comodo и пр.
Коль скоро, власти РФ снова задумались о регулировании мессенджеров. По мнению специалистов международной юридической компании Baker McKenzie, так как ФСБ выполняет определённые административные функции (рассматривает и одобряет коммерческие шифровальные продукты для импорта и распространения в России), эффект для ряда американских компаний и лиц, ведущих бизнес в России, может быть существенным.
Вашингтон запретил американским предприятиям любое взаимодействие с ФСБ, но для поставки продукции на российский рынок они должны подавать заявку с указанием алгоритмов шифрования, которые сейчас есть практически в любых устройствах. Помимо реализованных алгоритмов шифрования, производители также должны указывать данные о весе, размере устройства, модулях Wi-Fi, Bluetooth и GSM, а также версии операционной системы, под управлением которой работает устройство. Без нотификации ФСБ устройство не может поставляться на российский рынок.
Важно различать лицензирование и нотификацию. Центр по лицензированию, сертификации и защите государственной тайны ФСБ курирует обе процедуры, но в первом случае речь идёт о разрешении на поставку в РФ решений, у которых криптографические функции первичны (например, сетевые решения Cisco), а во втором — о поставках устройств, где шифрование является дополнительной функцией (смартфоны, планшеты, беспроводные мыши и др.) Сейчас заявки в ФСБ подают не сами американские компании, а их российские представительства.
Согласно данным Евразийской экономической комиссии (ЕЭК), с 29 декабря 2016 года не было зарегистрировано ни одного нового разрешения для американских производителей. Сведения о поданных заявках на такие разрешения с начала 2017 года отсутствуют. Представители крупнейших производителей электроники отказались комментировать риски, связанные с внесением ФСБ в санкционный список. По словам представителя Dell, все процессы нотификации происходят в штатном режиме.
Немногим ранее, в СМИ проскакивали опасения, что санкции против ФСБ (введённые бывшим президентом США) могут ударить по поставкам электроники в РФ. Это связано с тем, что Федеральная служба безопасности РФ контролирует импорт в Россию всех устройств с шифрованием.
К моменту написания настоящего отчёта, РАЭК в лице двух крупных вендоров (Microsoft, Cisco) уже пролоббировала отмену санкций в отношении ФСБ.
Российская ассоциация электронных коммуникаций — некоммерческая организация, объединяющая крупнейших игроков российской интернет-отрасли. Публичная активность РАЭК сводится к участию в полемике по коллективному управлению авторскими и смежными правами, борьбе против спама и подготовке законопроектов против него, вокруг Закона об ограничении доступа к противоправной информации в сети, борьбе с анонимностью в Интернет. В РАЭК входит более 100 компаний, среди которых: 1С-Битрикс, Chronopay, Digital Sky Technologies, Fast Lane Ventures, Google, HeadHunter, Mail.ru, Microsoft, OZON.ru, PayOnline, RU-CENTER, Softkey, Subscribe.ru, WebMoney Transfer, АйСиКью Лимитед, Ашманов и партнёры, Бегун, Интерфакс, Лаборатория Касперского, Одноклассники.ру, Рамблер, РИА-Новости, РосБизнесКонсалтинг, РОЦИТ, СУП, Эхо Москвы, Ютинет.Ру, uBank, Cackle и др.
К постоянной деятельности можно отнести ряд специализированных комиссий, функционирующих в составе РАЭК: комиссия по правовым вопросам, комиссия по информационной безопасности и киберпреступности, комиссия по веб-разработке, комиссия хостинг-провайдеров и регистраторов, комиссия по электронной коммерции, комиссия по образованию и кадрам, комиссия по медиаконтенту, комиссия по SaaS-технологиям, комиссия по Интернет-СМИ.
Наиболее интересная активность ассоциации, борьба с анонимностью в Интернет. В рамках модельного закона "Об основах регулирования Интернета", разработанного РАЭК (принят на Межпарламентской Ассамблее государств-участников СНГ). Из него следует, что государство устанавливает обязанность операторов услуг Интернета хранить информацию о пользователях и об оказанных им услугах не менее 12 месяцев и предоставлять данные сведения по запросу судебных и (или) правоохранительных органов. Модельные законы СНГ не имеют прямого действия, а служат в целях унификации законодательства в рамках этой организации.
AKAM и медиакорпорации
Что касается взаимодействия Akamai с рекламными корпорациями, в свободном доступе информация скудна. что само по себе достаточно странно. Тем не менее, раз имеют место значительные инвестиции в данную технологию и высокий уровень интереса, значит работают через третьи компании с самыми крупными медиакорпорациями (ведь Akamai крупнейший сервис интернет-вещания в мире).
Выше, уже рассматривался вопрос откуда черпают прибыль сервис-провайдеры, и их прародитель — Akamai (в том числе маркетинговые и политические проекты)…
Некоторые медиакорпорации (и мировые СМИ) стоят у истоков организации First Draft News, в которую вошли и обе социальные сети, для борьбы с распространением недостоверной информации. Помимо Facebook и Twitter, в коалицию вошли The New York Times, The Washington Post, Agence France-Presse, Propublica, Euronews, Youtube, CNN, International Businnes Times, Аль-Джазира, Buzzfeed…
У здравомыслящего человека, есть все основания полагать, что с дезинформацией они борются также, как и другие западные структуры развивают демократию в различных регионах… Есть даже ресурс — Кадровый резерв свободной России, там как раз вербуют активных граждан, поучиться за границей управлению информационными потоками и массами.
В сети бытует мнение, что пользовательский трафик анализируют и продают сами провайдеры. Берите выше, товарищи пользователи… Это хлеб сервис-провайдеров, где Akamai словно Uber для всех ISP.

Мы знаем о том, что интернет-провайдеры, в том числе Comcast, AT&T и другие, внедряют рекламу прямо в ваш HTTP-трафик, говорил Эдуард Сугробов (Edward Snowden)… Нужно блокировать активный контент, а поставщики услуг даже не пытаются обеспечить безопасность священных отношений между читателем и издателем, поэтому у вас не просто есть право защищать себя самостоятельно, это вообще ваша прямая обязанность (его же мнение).
В прошлом году европейские пользователи, немного повозмущались агрессивной таргетированной рекламе на основе данных из WhatsApp. А ведь в этом приложении работает шифрование сообщений… Конечно же, Facebook прекратила сбор данных пользователей WhatsApp в Евросоюзе (официальная версия).
Что удивительно, некоторые специалисты в ИТ-отрасли (и даже в ИБ) удивляются тому, как это может из шифрованных сообщений выделяться информация для контекстной рекламы (см. выше)…
Skype, вообще записывает общение в текстовом виде, переводя большую часть слов некорректно (включите автопереводчик и понаблюдайте), а новая версия уведомляет пользователя, что может читать ваши SMS. Уже вангую тот день, когда Facebook заменяет комментарии (есть зафиксированные случаи, достаточно новое явление), Skype предъявляет разоблачающие материалы, и ни в чём неповинных людей будут предавать суду (ещё один элемент манипулирования массами, политикой партии). Благо, что уже многие законы в этой сфере пролоббированы, в их интересах.
Ещё любимый многими Skype, незаметно выкинул из новых клиентов кнопку — Загрузить историю. Также, в мобильных приложениях пропал доступ к диалогам старше 6 месяцев. Всё равно же хранят за больший период, в целях обеспечения законодательства США, жалуются пользователи.
Развитая юрисдикция
Что из законодательства можно почерпнуть по данному вопросу, для составления полного и объективного образа… В США с 2001 года действовал USA PATRIOT Act, который требовал от интернет-компаний, провайдеров, производителей устройств все данные отдавать (и ключики, прим. автора). Как нам рассказал Сугробов (в СМИ), по этому акту просто созданы каналы, чтобы непрерывно отдавать пользовательские данные без всяких формальностей.
Однако, 1 июня 2015 года в США утратил силу Патриотический акт. Он давал право спецслужбам вести массовую слежку за гражданами в сфере телекоммуникаций. Голосование по Акту о свободе США, призванного далее регламентировать работу спецслужб, было отложено по требованию сенатора-республиканца, убеждённого противника сложившейся практики сбора данных. Он же заявлял о сборе статистических данных по всему миру с использованием CDN-серверов Akamai, а также отмечал необходимость запрета судам США выдачи ордеров на доступ к данным из серверов, расположенных за границами государства.
Вообще, патриотический акт был принят после теракта 11 сентября 2001 года. Он давал властям широкие полномочия по надзору за гражданами, в частности по прослушиванию телефонных звонков и контролю электронной почты. Новый НПА гласит, что информацию о телекоммуникационной активности гражданина можно будет получать только в том случае, если суд сочтёт, что в отношении объекта расследования существует обоснованное подозрение о его связях с терроризмом.
Его отменили, ввиду разглашения (очень сильно возмущалась общественность). Демократия восторжествовала. В США больше не следят за гражданами.
Активно обсуждалась поправка к федеральному уголовно-процессуальному праву в виде статьи 41, которая была принята, несмотря на усилия поборников приватности. Отныне ФБР может взламывать компьютеры вне своей юрисдикции, даже если они находятся за пределами США. Статья 41 облегчит проведение следственных мероприятий в отношении злоумышленников, использующих Tor, VPN, ботнеты или вредоносное ПО, призванное скрыть их реальное местоположение.
Поправка даёт правоохранителям возможность запросить ордер на использование средств удалённого доступа с целью проведения поиска в электронных хранилищах и последующего изъятия либо копирования цифровой информации, даже если компьютер располагается за пределами юрисдикции правоохранительных органов. До этого, американские судьи имели право разрешать обыск только в пределах своей юрисдикции.
Упомянутый нормативно-правовой акт позволит им выписывать ордера на обыск компьютеров, расположенных в другом штате или даже за пределами США. По мнению спецслужб, в условиях развития технологий прежние методы и процедуры сыска устарели, и правоохранителям нужно уравновесить шансы в борьбе с преступниками, которым стали доступны различные формы анонимизации.
Правоохранительные органы ратовали за поправку, так как последние громкие дела ставили под вопрос возможности доступа уполномоченных органов к данным. Ранее, федеральный судья аннулировал доказательства по одному из дел, так как действие ордера, выданного ФБР, не предполагало взлом компьютера обвиняемого. Кроме того, если расследование ведётся в пяти и более юрисдикциях, Статья 41 позволит соответствующим органам запрашивать ордер только у одного судьи. Также, единый ордер даёт полномочия исследовать заражённые вредоносным ПО компьютеры с целью их освобождения, согласно формулировке Министерства юстиции США.
Сенатор от Орегона был одним из самых активных критиков инициативы Министерства юстиции, ведь если поправка будет принята, правительство сможет получить единый ордер на удалённый обыск тысяч или миллионов компьютеров! Большая часть этих компьютеров будет принадлежать не преступникам, а жертвам преступлений. Вместе с сенатором-республиканцем они вынесли на обсуждение законопроект о прекращении массового взлома (Stopping Mass Hacking), но его рассмотрение забуксовало в конгрессе (подавалось несколько претензий, но все были отклонены). Сенатор от Орегона выразил разочарование принятием поправки, поскольку законопослушным американцам останется только вопрошать, о чём все думали, когда ФБР начнёт массово взламывать компьютеры, заражённые ботами в результате атаки. Запрос другого сенатора о продлении рассмотрения на полгода был отклонён, как и новые запросы первого, на трёхмесячную отсрочку вступления поправки в силу.
Вот тебе. и Юрьев день… Таким образом, Верховный суд США разрешил спецслужбам обыскивать компьютеры по всеми миру, одобрив поправки в законодательство, которые позволят американским судам выдавать следственным органам и спецслужбам ордеры на получение доступа к компьютерам, находящимся в любой мировой юрисдикции. Об этом сообщало Reuters.
В Американском союзе гражданских свобод, а также в корпорации Google считают, что решение Верховного суда значительно расширит полномочия Федерального бюро расследований (ФБР) по проведению масштабных взломов компьютерных сетей при расследовании преступлений. Гражданские активисты также указывают, что эти нововведения могут нарушать положение Конституции США о необоснованных обысках и арестах. Изменение правил также осудили демократы, которые считают, что расширение полномочий спецслужб приведёт к значительным последствиям для личной жизни американцев. В Министерстве юстиции же, наоборот, подчёркивали важность таких мер, мотивируя тем, что преступники всё чаще стали использовать в интернете анонимизирующие технологии, чтобы скрыть свою личность. Но всё это только для безопасности граждан (легализовали методику).
5 ноября 2017 года, в СМИ появилась очередная будоражащая новость о том, что Суд обязал Google передавать властям США хранящиеся на иностранных серверах письма. Так, суд США определил компании, входящей в холдинг Alphabet, раскрывать содержание электронных ящиков пользователей, чьи данные хранятся на серверах других государств.
По мнению судьи-магистра штата Филадельфия (вы тоже подумали о роллах, проголодался автор), хотя извлечение электронной информации из множественных дата-центров Google за рубежом может восприниматься как нарушение конфиденциальности, однако вторжение в частную жизнь происходит только в случае раскрытия информации в Соединённых Штатах (интернет их, мы пришли к ним). В Google заявили, что будут оспаривать это решение.
Левый крен

Как уже было упомянуто выше, проталкиваются и насаждаются либеральные идеи в нашей стране. Посмотрите что пишут правозащитники (Российская общественная инициатива):
Российские суды давно прогнили, сросшись с системами всех остальных властей. Левиафан крепок и щупальца его достанут всех. Но мы всё равно будем бороться дальше, и грузить суды вплоть до ВС, КС, ЕСПЧ и Венецианскую комиссию, сколько понадобится, исками и жалобами, добиваясь признания "Закона Яровой" людоедским воплощением закона, так как он является чудовищной смесью государственного корпоративного лоббизма, юридической безграмотности и абсолютно неприкрытого попрания прав человека. Он лишён хоть какого либо технического смысла и при этом ни в чём не помешает террористам.
Эта же организация жалуется, что по итогам рассмотрения общественной инициативы, экспертная рабочая группа не нашла оснований для отмены Федерального закона № 374-ФЗ, и сочла нецелесообразной разработку проекта законодательного акта, направленного на реализацию общественной инициативы.
В свете затронутых вопросов в данном отчёте, все эти изречения выглядят по меньшей мере, неактуально. Поэтому, хранить 6 месяцев все данные граждан и следить за пользователями без судебного акта, позволяющего ограничивать конституционные права, это нормально.
И всё бы ничего, но некоторых операторов связи провоцируют потягаться с законодательством по СОРМ (суды, затягивание реализации установленных норм). Для этого используются либо вновь созданные операторы связи, либо которым уже нечего терять (актив утрачен).
Или другой пример: "сейчас операторы связи сами определяют маршрутизацию трафика по наиболее оптимальным каналам. Система ГИС Интернет, технической концепции которой, к слову, до сих пор нет, будет вмешиваться в этот процесс. Обязательное регулирование маршрутизации всего трафика может стать угрозой устойчивости российского сегмента интернета. "
Затрагиваемая проблематика выглядит просто смешно, в сравнении с сотнями серверов Akamai, установленными всего за 3-4 месяца 2016 года на сетевой инфраструктуре российских провайдеров (и операторов связи). В пору привлечь корпорацию в качестве подрядчика, для реализации Закона Яровой в России.
Big Data ценность человечества
Переходя к завершению отчёта (он просто оброс мясом в процессе написания), ещё несколько свежих мыслей, в виду инцидента с госизменой…
Управление собственной безопасности ФСБ, поймали руководителя ЦИБ, который оказался связан с руководителем одного из направлений в Лаборатории Касперского. Тот, взаимодействовал с производителями и спецслужбами США, через него деньги поступали в ФСБ и другие инстанции для продвижения решений. Специалист из ЛК хотел перевестись в Сбертех работать с бигдата, и у самого Грефа получать задачи, а также скорректировать выборы в 2018 году.
Похоже на фантастику, но всё же обратим внимание на новость телеканала Царьград — Хакеры пытались взять под контроль выборы президента России в 2018 году. Бывший сотрудник ФСБ, подозреваемый в госизмене, а также менеджер Лаборатории Касперского пытались организовать в России систему манипуляции сознанием. Громкий киберскандал.
По версии телеканала, офицер был замечен в связях с некой хакерской группировкой. Сотрудник ЛК планировал переход на работу в Сбербанк, где под руководством Германа Грефа намеревался создать крупнейший в стране массив данных Big Data. Эти данные, умноженные на возможности, которые подозреваемые в госизмене имели в ФСБ и в ИТ-компаниях, могли бы стать грозным оружием в руках манипуляторов накануне президентских выборов 2018 года.
Приведу дополнительные сведения о платёжных картах EMV… При осуществлении платежей с помощью популярной кредитки всегда, когда владелец карточки с её помощью делает покупки, оплачивает налоги и т.д., где-то в базе данных делается отметка об этом событии. Соединив эти в отдельности малозначимые данные, можно собрать большое количество информации об отдельном человеке. При этом он не в состоянии выяснить, кому что известно о его частной жизни. Не в состоянии управлять точностью этой информации или определять, кто может её получать. Это к вопросу об анонимности последнего.

Обладая таким массивом данных за жителей определённого региона (страны в целом), возможно организовать адресное воздействие на пользователей, с учётом всех деталей, которые сам человек и предоставляет о себе (например, в соцсетях). Или выявить и использовать ключевые точки для влияния на группы людей. По данным экспертов, именно технологии Big Data помогают набирать необходимые голоса (при развитии демократий). Каким образом намеревались использовать могучую машину для манипуляций подозреваемые, остаётся только догадываться. Очевидно, что битва за Big Data в России идёт полным ходом.
Текущий год просто изобилует шокирующими новостями из киберпространства (похоже что матрица уже добралась до всех)…
Пока в России воюют со шрифтами, что уже скорее является достоянием культуры (при подготовке настоящего отчёта, использовался PT Astra Serif), закрывают LinkedIn (дабы сотрудники не знали себе цену, и не общались в соцсети), PornHub и считают это лучшим результатом года… США ищет разработчиков летального кибероружия, и как грибы (после нефтяного дождя) плодятся центры киберкомандования НАТО по всему миру, и в частности в странах СНГ (ну и бывших членов, куда без них).
Публичная сеть
Уважаемые граждане свободного мира!! Помните — небезопасно всё… Если вы и впрямь жаждете душевного спокойствия и крепкого самообладания, относитесь к сети как общественному месту и ко всем устройствам как публичным… Государству сложнее, такой девиз не подойдёт…

Как минимум, необходим контроль CDN-систем со стороны российских регуляторов (прозрачный обмен трафиком), недопустимость их использования в критической информационной инфраструктуре, усиление контроля за ввозом криптосредств (таких, как Akamai и GGC).
Огромное количество противоречий, ещё больше пищи для размышления… Вот вам и изречение, что в основе жизни лежат информационные процессы… Сегодня Big Data – новая ценность человечества.
Необходимость взвешенного подхода и корпоракратию детально разберём в следующей заметке, с рабочим названием — Панамский вопрос.
Всё это конечно капля в море. но я надеюсь вы поимели понимание и был задан основной вектор — Вектор безопасности…
Почему ваш браузер знает, какой у вас цвет нижнего белья? Подпишитесь и узнайте, как остановить это!
Remove akamaihd.net from settings of a browser
 Written by Tomas Meskauskas on August 24, 2022 (updated)
What is akamaihd.net?
The akamaihd.net web address is promoted through a potentially unwanted application (PUA), an app categorized as a browser hijacker. The name of this browser hijacker is unknown, however, research shows that it relates to another app of this type called Search Pulse.
This is because akamaihd.net is designed to redirect users to a fake search engine (home.searchpulse.net or search.searchpulse.net), which is promoted by the aforementioned browser hijacker. Generally, these apps promote fake search engines and addresses such as akamaihd.net by changing browser settings. Most PUAs also gather browsing data.
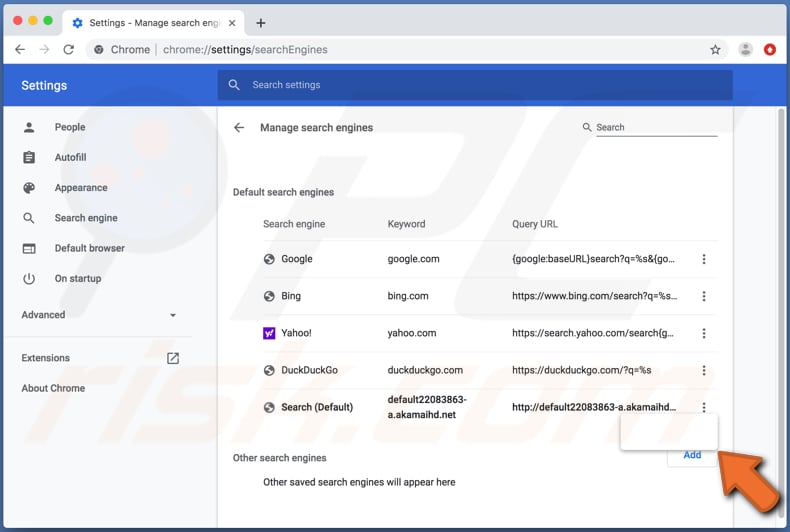
How do browser hijackers promote akamaihd.net?
Typically, browser hijackers change settings in web browsers such as the address of the default search engine, homepage, and new tab. In this case, the settings are assigned to akamaihd.net, which leads visitors to home.searchpulse.net (search.searchpulse.net), the address of a fake search engine that does not generate unique results.
Research shows that the site provides results generated by Yahoo — it simply redirects users to search.yahoo.com.
Generally, people who have a browser hijacker installed on the browser and/or operating system are forced to visit a certain address (in this case, akamaihd.net and then home.searchpulse.net or search.searchpulse.net) when they open a new window, tab or enter search queries into the URL bar.
The only way to stop this from happening is to uninstall the browser hijacker, since apps of this type reassign settings after each attempt to undo/change them. In this way, they prevent users from modifying settings that were appointed by the hijacker.
Furthermore, most browser hijackers gather various information such as geolocations, addresses of visited websites, entered search queries, IP addresses, and so on. The information might include personal, sensitive details. Developers sell the data to third parties (often cyber criminals) who misuse it to generate revenue.
To eliminate possible malware infections, scan your Mac with legitimate antivirus software. Our security researchers recommend using Combo Cleaner.
▼ Download Combo Cleaner for Mac
To use full-featured product, you have to purchase a license for Combo Cleaner. Limited seven days free trial available. Combo Cleaner is owned and operated by Rcs Lt, the parent company of PCRisk.com read more.
Fake search engine examples
Search.landslidesearch.com, search.pizgetz.com and search.gravenday.com are examples of other fake search engines that are promoted through PUAs (browser hijackers).
These apps (and fake search engines) are supposedly useful, provide accurate search results and other features, however, most do not operate as advertised and are designed only to help developers to generate revenue.
Furthermore, using fake search engines and browser hijackers risks problems relating to browsing safety and privacy, and becoming a victim of identity theft.
How did akamaihd.net install on my computer?
Most people do not download/install browser hijackers and other PUAs intentionally. This usually happens when they click deceptive ads that execute certain scripts, or when the apps are distributed by including them into various download/installation set-ups.
This latter distribution method is called «bundling» and is used to trick people into downloading and/or installing unwanted apps together with regular software.
Generally, information about additionally-included apps can be found in settings of the set-ups such as «Advanced», «Custom», and so on, however, many people leave them unchanged and then inadvertently allow additional PUAs to be downloaded and installed.
How to avoid installation of potentially unwanted applications
All software and files should be downloaded from official, trustworthy websites, rather than third party software downloaders, Peer-to-Peer networks (e.g., torrent clients, eMule), dubious pages, or other similar channels. Third party installers should not be used.
Check all settings of set-ups such as «Custom» and «Advanced». Dismiss any offers to download and/or install unwanted apps. Intrusive ads, (especially those displayed on dubious web pages) often open untrustworthy web pages or cause unwanted downloads/installations.
Therefore, these ads should not be clicked. If unwanted ads appear or redirects occur often, check all apps installed on the browser and remove any unknown, suspicious extensions, add-ons or plug-ins. The same should be applied to apps of this type that are installed on the operating system.
If your computer is already infected with browser hijackers, we recommend running a scan with Combo Cleaner Antivirus for macOS to automatically eliminate them.
Appearance of ogmvpgnvx0-a.akamaihd.net redirecting users to search.yahoo.com affiliated by Safe Finder virus (GIF):
IMPORTANT NOTE! Rogue setups/apps that promote the akamaihd.net website are designed to create a new device profile. Therefore, before taking any further removal steps, perform these actions:
1) Click the «Preferences» icon in the menu bar and select «Profiles«
2) Select the questionable/malicious profile and delete it.
3) Perform a full system scan with Combo Cleaner anti-virus suite.
After performing these actions, you can proceed with further removal steps for this browser hijacker.
Instant automatic Mac malware removal: Manual threat removal might be a lengthy and complicated process that requires advanced IT skills. Combo Cleaner is a professional automatic malware removal tool that is recommended to get rid of Mac malware. Download it by clicking the button below:
▼ DOWNLOAD Combo Cleaner for Mac By downloading any software listed on this website you agree to our Privacy Policy and Terms of Use. To use full-featured product, you have to purchase a license for Combo Cleaner. Limited seven days free trial available. Combo Cleaner is owned and operated by Rcs Lt, the parent company of PCRisk.com read more.
Quick menu:
Video showing how to eliminate unwanted redirects to akamaihd.net website using Combo Cleaner:
akamaihd.net redirect removal:
Remove akamaihd.net-related potentially unwanted applications from your «Applications» folder:
Click the Finder icon. In the Finder window, select «Applications«. In the applications folder, look for «MPlayerX«, «NicePlayer«, or other suspicious applications and drag them to the Trash. After removing the potentially unwanted application(s) that cause online ads, scan your Mac for any remaining unwanted components.
Combo Cleaner checks if your computer is infected with malware. To use full-featured product, you have to purchase a license for Combo Cleaner. Limited seven days free trial available. Combo Cleaner is owned and operated by Rcs Lt, the parent company of PCRisk.com read more.
Remove browser hijacker-related files and folders
Click the Finder icon from the menu bar. Choose Go, and click Go to Folder.
 Check for browser hijacker generated files in the /Library/LaunchAgents/ folder:
In the Go to Folder. bar, type: /Library/LaunchAgents/
In the «LaunchAgents» folder, look for any recently-added suspicious files and move them to the Trash. Examples of files generated by browser hijackers — «installmac.AppRemoval.plist«, «myppes.download.plist«, «mykotlerino.ltvbit.plist«, «kuklorest.update.plist«, etc. Browser hijacker commonly installs several files with the exact same string.
 Check for browser hijacker generated files in the
/Library/Application Support/ folder:
In the Go to Folder. bar, type:
In the «Application Support» folder, look for any recently-added suspicious folders. For example, «MplayerX» or «NicePlayer«, and move these folders to the Trash.
 Check for browser hijacker generated files in the
 Check for browser hijacker generated files in the /Library/LaunchDaemons/ folder:
In the «Go to Folder. » bar, type: /Library/LaunchDaemons/
In the «LaunchDaemons» folder, look for recently-added suspicious files. For example «com.aoudad.net-preferences.plist«, «com.myppes.net-preferences.plist«, «com.kuklorest.net-preferences.plist«, «com.avickUpd.plist«, etc., and move them to the Trash.
 Scan your Mac with Combo Cleaner:
If you have followed all the steps correctly, your Mac should be clean of infections. To ensure your system is not infected, run a scan with Combo Cleaner Antivirus. Download it HERE. After downloading the file, double click combocleaner.dmg installer. In the opened window, drag and drop the Combo Cleaner icon on top of the Applications icon. Now open your launchpad and click on the Combo Cleaner icon. Wait until Combo Cleaner updates its virus definition database and click the «Start Combo Scan» button.
Combo Cleaner will scan your Mac for malware infections. If the antivirus scan displays «no threats found» — this means that you can continue with the removal guide; otherwise, it’s recommended to remove any found infections before continuing.
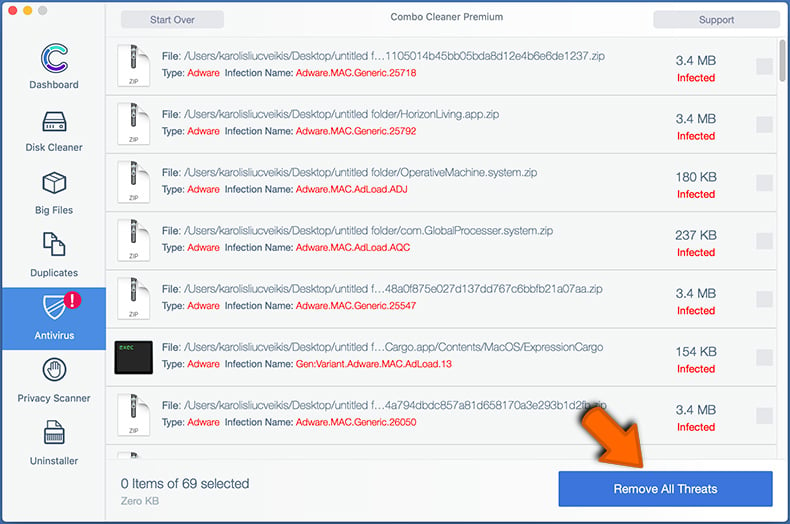
After removing files and folders generated by the browser hijackers, continue to remove rogue extensions from your Internet browsers.
Remove browser hijackers from Internet browsers
Remove Safari browser hijackers:
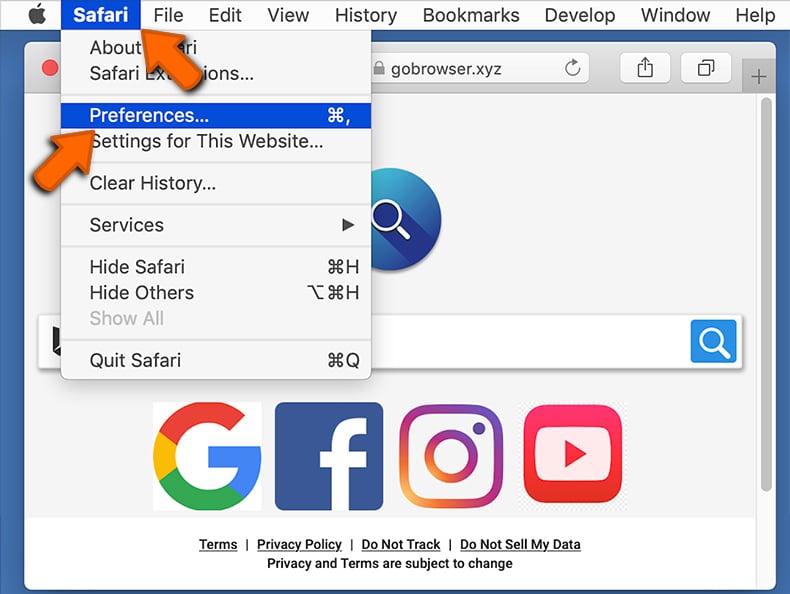
Open the Safari browser, from the menu bar, select «Safari» and click «Preferences. «.
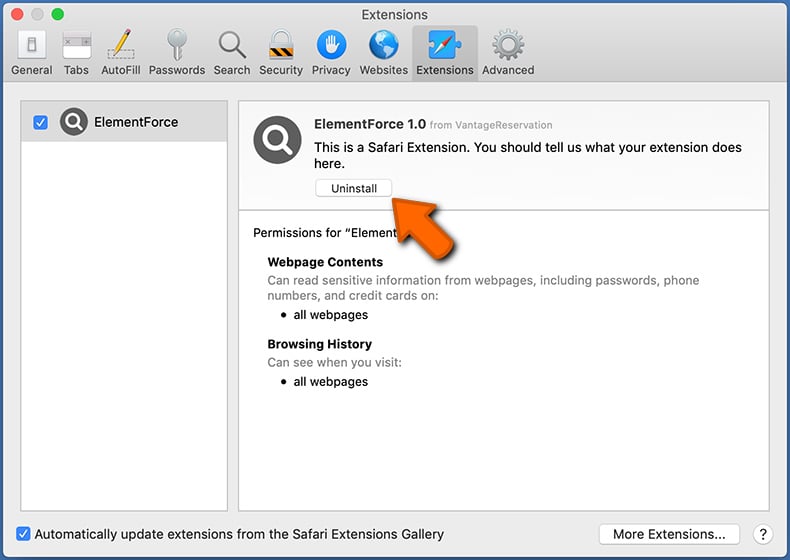
In the preferences window, select «Extensions» and look for any recently-installed suspicious extensions. When located, click the «Uninstall» button next to it/them. Note that you can safely uninstall all extensions from your Safari browser — none are crucial for regular browser operation.
Change your homepage:
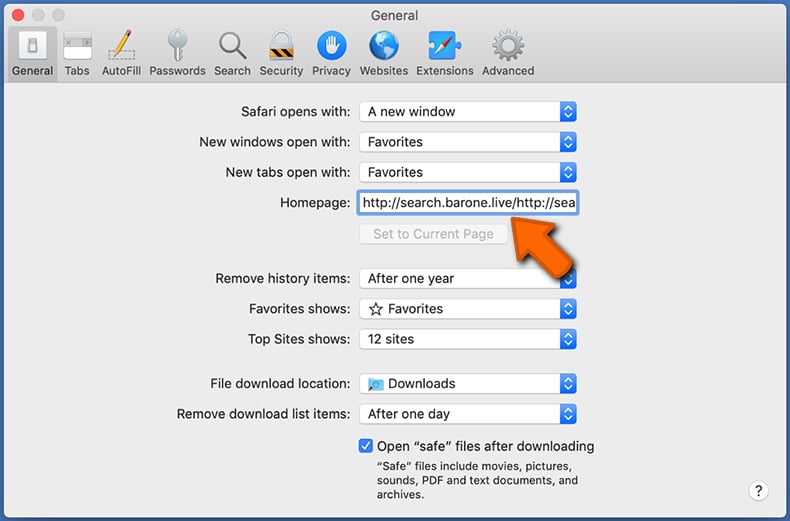
In the «Preferences» window, select the «General» tab. To set your homepage, type the preferred website URL (for example: www.google.com) in the Homepage field. You can also click the «Set to Current Page» button if you wish to set your homepage to the website you are currently visiting.
Change your default search engine:
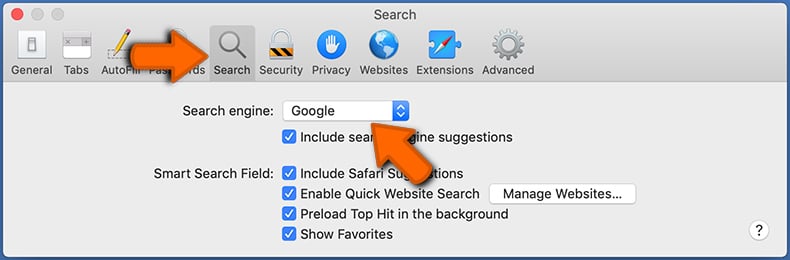
In the «Preferences» window, select the «Search» tab. Here you will find a drop-down menu labeled «Search engine:» Simply select your preferred search engine from the drop-down list.
- If you continue to have problems with browser redirects and unwanted advertisements — Reset Safari.
Remove Google Chrome browser hijackers:
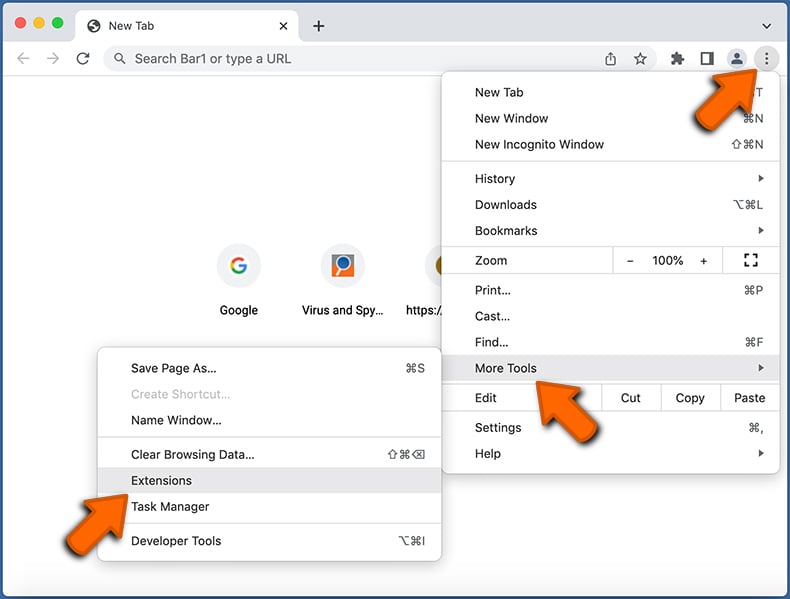
Click the Chrome menu icon (at the top right corner of Google Chrome), select «More Tools» and click «Extensions«. Locate all recently-installed suspicious extensions, select these entries and click «Remove«.
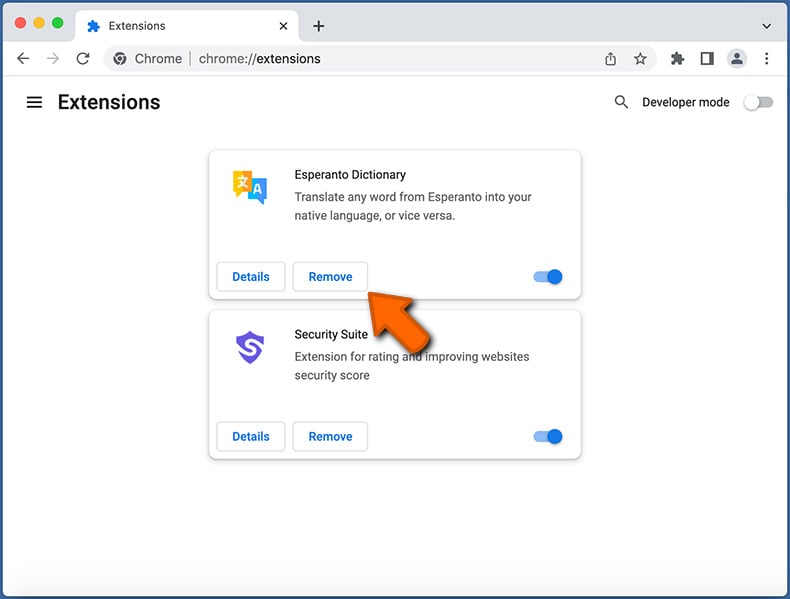
Change your homepage
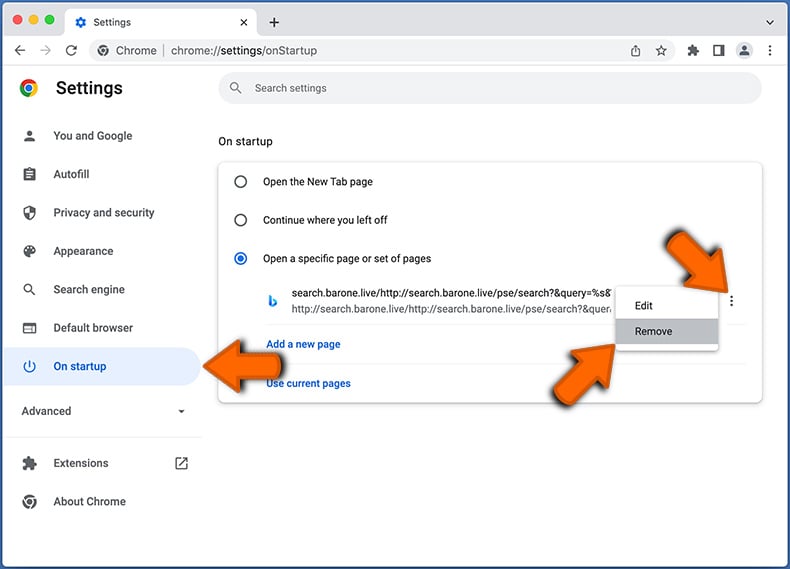
Click the Chrome menu icon (at the top right corner of Google Chrome) and select «Settings«. In the «On startup» section, disable the malicious extension (if present), look for a browser hijacker URL below the «Open a specific or set of pages» option. If present, click on the three vertical dots icon and select «Remove«.
Change your default search engine:
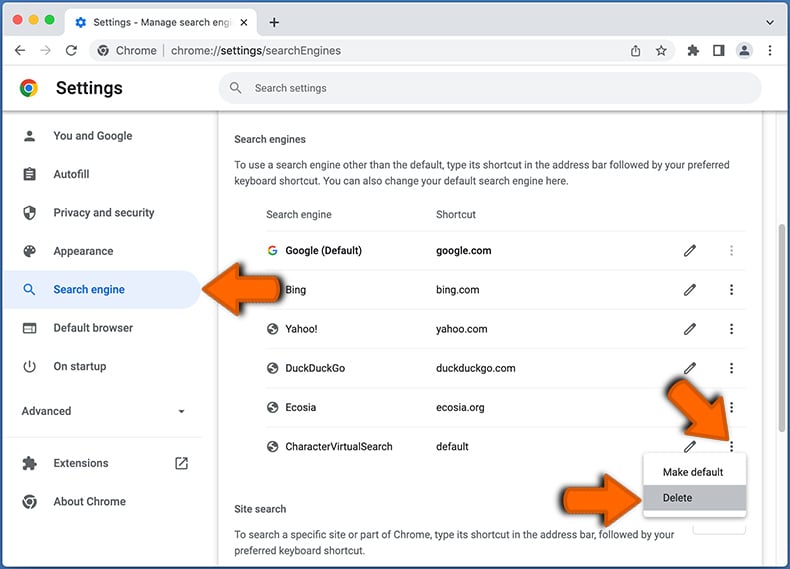
To change your default search engine in Google Chrome: Click the Chrome menu icon (at the top right corner of Google Chrome), select «Settings«, in the «Search engine» section, click «Manage search engines. «, in the opened list look for a browser hijacker URL, when located click the three vertical dots near this URL and select «Delete«.
- If you continue to have problems with browser redirects and unwanted advertisements — Reset Google Chrome.
Remove malicious extensions from Mozilla Firefox:
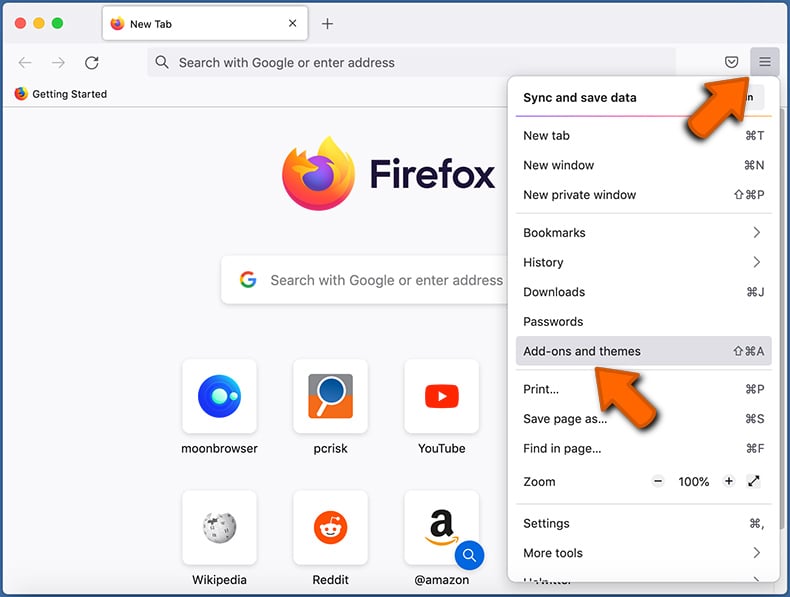
Click the Firefox menu  (at the top right corner of the main window) and select «Add-ons and themes«. Click «Extensions«, in the opened window locate all recently-installed suspicious extensions, click on the three dots and then click «Remove«.
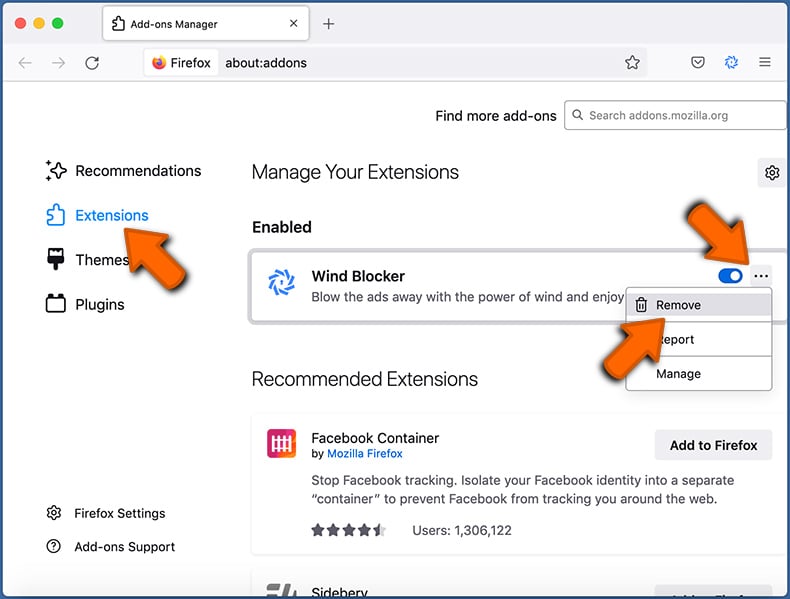
Change your homepage
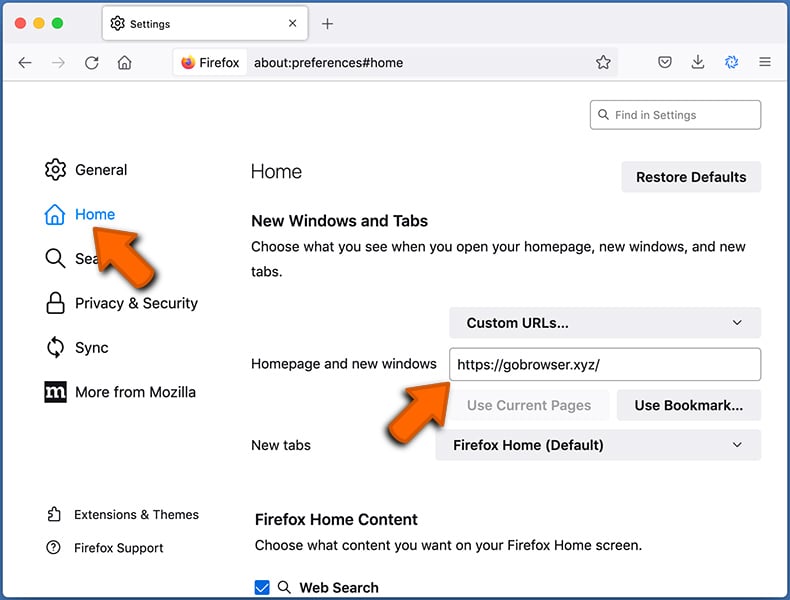
To reset your homepage, click the Firefox menu (at the top right corner of the main window), then select «Settings«, in the opened window disable malicious extension (if present), remove the browser hijacker URL and enter your preferred domain, which will open each time you start Mozilla Firefox.
Change your default search engine:
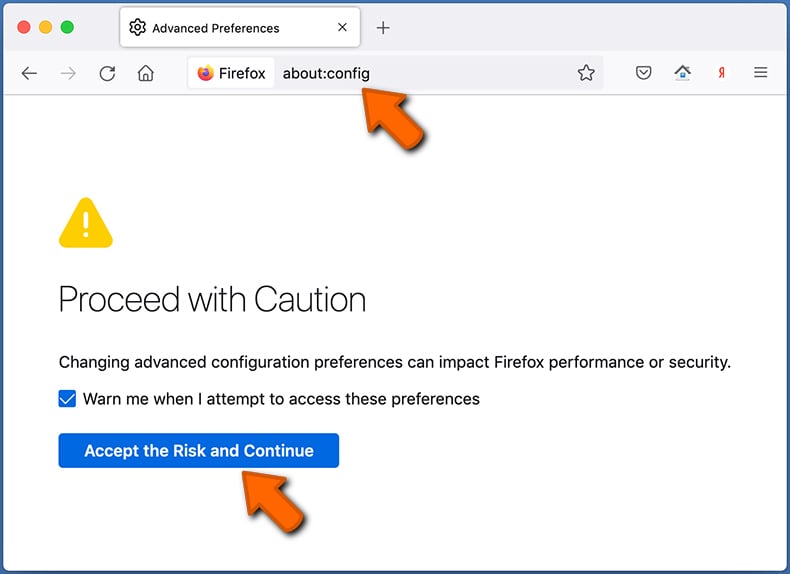
In the URL address bar, type «about:config» and press Enter. Click «Accept the Risk and Continue«.
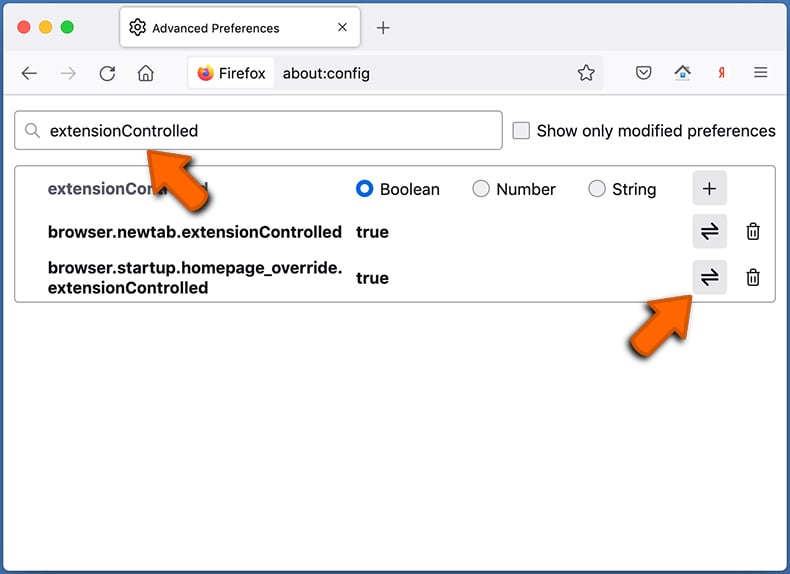
In the search filter at the top, type: «extensionControlled«. Set both results to «false» by either double-clicking each entry or clicking the button.
- If you continue to have problems with browser redirects and unwanted advertisements — Reset Mozilla Firefox.
Frequently Asked Questions (FAQ)
What is the purpose of forcing users to visit akamaihd.net website?
Redirects to akamaihd.net and similar sites are caused because cyber criminals (i.e., developers of fake search engines and browser hijackers) generate revenue through them.
Is visiting akamaihd.net a threat to my privacy?
Most likely, yes. Websites like akamaihd.net typically collect (and sell) visitor data.
How did a browser hijacker infiltrate my computer?
Browser hijackers are primarily proliferated through misleading promotional webpages, program bundling, online scams, freeware and free file-hosting websites, Peer-to-Peer sharing networks (Torrent clients, eMule, Gnutella, etc.), fake updates, spam browser notifications, and intrusive ads.
Will Combo Cleaner help me remove browser hijackers?
Yes, Combo Cleaner can scan devices and eliminate all the browser-hijacking applications present. Note that manual removal (unaided by security programs) might be ineffective, especially when multiple browser hijackers have been installed onto the system. Since when one is removed — the others may simply re-install it. Additionally, browser-hijacking software can be capable of denying access to removal-related settings. Therefore, browser hijackers must be eliminated thoroughly and all at once.
About the author:
Tomas Meskauskas — expert security researcher, professional malware analyst.
I am passionate about computer security and technology. I have an experience of over 10 years working in various companies related to computer technical issue solving and Internet security. I have been working as an author and editor for pcrisk.com since 2010. Follow me on Twitter and LinkedIn to stay informed about the latest online security threats. Contact Tomas Meskauskas.
PCrisk security portal is brought by a company RCS LT. Joined forces of security researchers help educate computer users about the latest online security threats. More information about the company RCS LT.
Our malware removal guides are free. However, if you want to support us you can send us a donation.
PCrisk is a cyber security portal, informing Internet users about the latest digital threats. Our content is provided by security experts and professional malware researchers. Read more about us.