Так ли легко подобрать cvc/cvv?
Всем привет! Вчера я дебажил кое-какой код, который выполняется при вводе неверных банковских данных при оплате товара.
В процессе дебага я раз 150 вводил неверные данные, из которых раз 30 — неверный CVV. При этом с моей картой (одного из крупнейших российских банков) ничего не случилось, ее не заблокировали.
Поэтому возник вопрос: Неужели банки не блокируют карты при брутфорсе CVV? Зачем тогда PSI DSS запрещает его хранить, если его так просто взломать?
- Вопрос задан более трёх лет назад
- 6961 просмотр
Оценить 9 комментариев
- Вконтакте


Дмитрий: заблуждаетесь) в России только жулик возвращает средства потерпевшим, в USA возвращает банк. Даже больше скажу в РФ иногда даже заставляют заяву накатать потерпевшего, хотя он может быть вообще не осведомлен и жить спокойно не заметив пропавшей суммы. Ну «очень» логичные объяснительные в таких случаях пишут. аля мне позвонил сотрудник бстм, сообщил, я проверил средства, это все спустя месяц +. И заканчивается всегда «ущерб был для меня значительный».
Вообщем то больше зависит от самого клиента, кому надо — то вернет, под суетится.
По бруту, почему бы и нет? много bottle neck’ов в хорошем смысле по сей день разбросано, на глупость головной коробки девелоперов, или на радость грамотным ресёрчерам)
Выходит я — робот, или марсианин. Вопрос не «ЧТО» (в данном случае сбрутить) нужно задавать, а именно «КАК».
на 3х летнем опыте в самой любимой и для меня полностью, неконкурентной, сфере — как «bruteforce», половину из решений в десятки раз сложнее были по сравнению с данной задачкой . учитывая что кол-во не типичных и абсолютно разных решений переваливает за 2000.
Как можно украсть данные вашей банковской карты
 В закладки
Мошенничество с банковскими картами — популярный вид бизнеса в даркнете. В нём, как догадываетесь, ровно ноль легального. Увы, это не мешает ему развиваться вовсю.
Рассказываем, как и где в даркнете получают данные банковских карт. И что с ними происходит дальше.
Примечание: вся информация в этой статье даётся в ознакомительных целях. Помните, что любые действия с чужими картами – уголовное преступление.
Главный вопрос. Как всё-таки получают данные чужой карты?
Методов очень много. Многие из них можно распознать с опытом, а некоторые – только вручную, пошарившись руками по банкомату или заметив неладное с ним заранее.
1. Ставят скиммеры на банкоматы
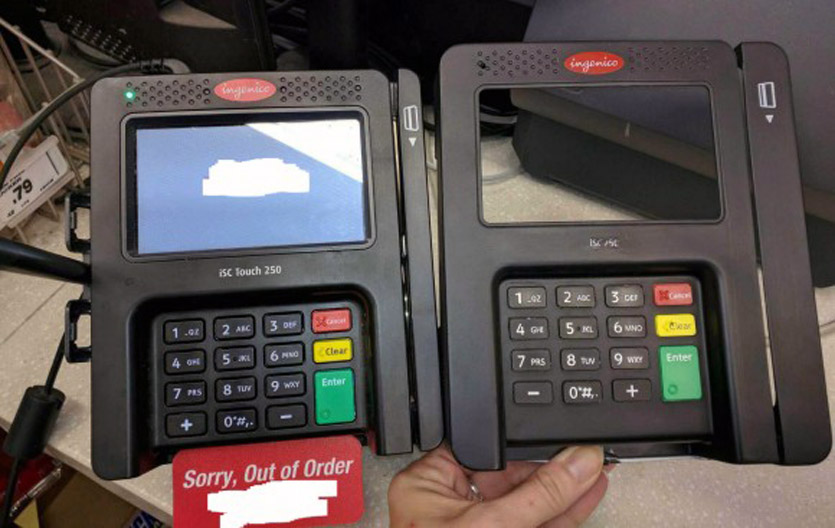
На банковской карте есть магнитная полоса, с которой банкомат, терминал и другие устройства считывают информацию. Это вы точно знаете.
Но если на банкомат установить собственное считывающее устройство, данные до банка не дойдут.
Такие считыватели называются скимерами. Обычно это щель для считывания данных с магнитной полосы и фальшивая клавиатура для кражи пин-кода.
Вместо клавиатуры могут использовать камеру: она обходится недорого и подходит для любого банкомата. А клавиатуру приходится подбирать под конкретную модель банкомата.
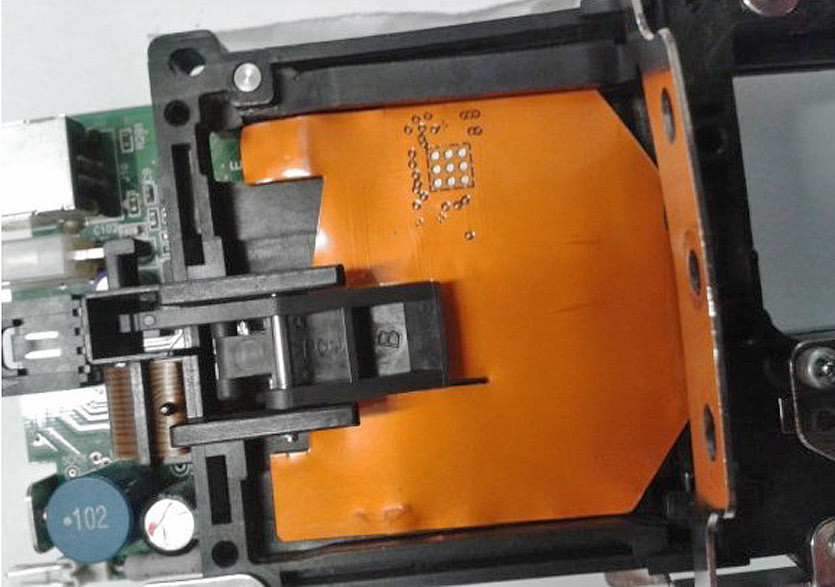
Чип на карте не защищает от скиммера. Выше пример, как выглядит скиммер для карт с чипом.
2. Крадут через кассы и терминалы
POS-терминалы – это штуки, к которым вы прикладываете айфон или прокатываете карточку, когда оплачиваете покупку. Если установить на них вредоносное ПО, то данные с банковской карты можно попросту украсть.
Этим способом нередко злоупотребляют в кафе, на заправках, на кассах супермаркетов. А главное, жертва скорее подумает на вирус, заразивший его компьютер при интернет-оплате, чем на поход в магазин.
Недавно троих граждан Украины арестовали за кражу данных 15 млн (МИЛЛИОНОВ. ) карт. Они заражали компьютеры с кассовыми аппаратами, затем рассылали письма от Комиссии по ценным бумагам и биржам США и от различных отелей.
Самый известный российский кардер Роман Селезнев также крал данные карт пачками в США. Порой их хранили просто в текстовых файлах на кассовых компьютерах.
Селезневу дали 27 лет тюрьмы. Не будьте как Роман.
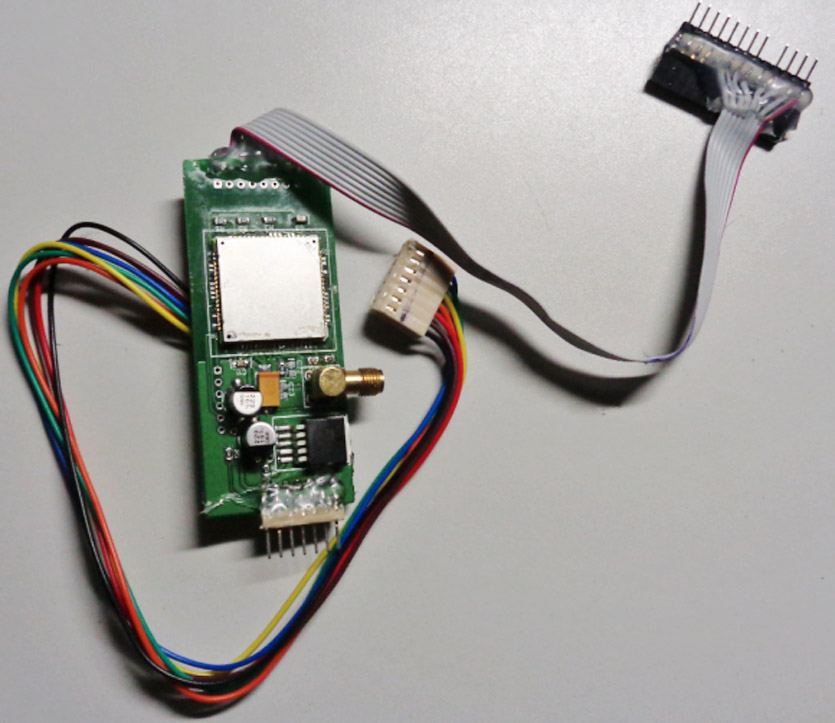
Вариант со скимером также возможен, но скорее теоретически. Слишком заметен считыватель на небольшом терминале, который всегда на глазах.
Но в США на заправках была целая эпидемия со скиммерами, которые внедряли в терминалы.
3. Запоминают данные карт
В барах, ресторанах и кафе официанты нередко забирают вашу карту с собой и уносят к кассовому аппарату. Несложно запомнить номер, дату окончания срока и CVC/CVV-коды по дороге.
А ещё проще сфотографировать лицевую и оборотную стороны карты, пока клиент не видит.
4. Используют фишинговые приложения и сайты
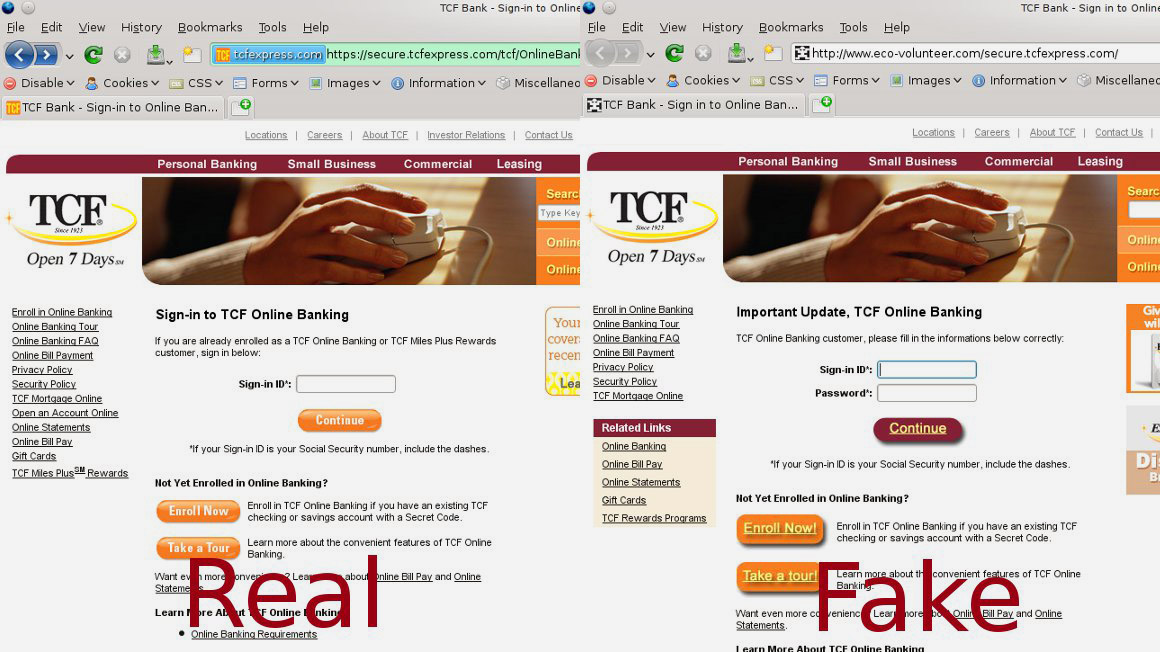
Сверстать сайт, который выглядел бы точь-в-точь как оригинальный, можно меньше чем за $100. Приложение немного дороже. Отдельную страницу отрисуют за пару часов и тысячу рублей.
Чаще всего копируют сайты и приложения банков, реже популярных интернет-магазинов. Самое дорогое в этой схеме — купить или разработать фишинговое приложение или организовать рассылку по нужной базе данных.
Мошенникам нужно распространить ссылку на фишинговый сайт или приложение, заставить пользователя вбить данные для доступа в фальшивую форму.
Кроме того, фишинговые приложения часто перехватывают SMS для авторизации. Всего этого достаточно, чтобы снять деньги с вашего банковского счета подчистую.
Фишинговых сайтов сотни — только служба безопасности «Сбербанка» выявила и добилась блокировки 600 доменов.
На фишинговые письма ведутся 48% пользователей. Практически каждый второй. Возможно, и вы однажды попались, просто не заметили.
5. Взламывают сайты интернет-магазинов, авиаперевозчиков и др.
Заказывая товары или билеты в интернете, вы можете лишиться денег не только на фейковом, но и на реальном сайте. Такие случаи относительно редки и часто придаются публичной огласке.
К примеру, западные ритейлер Sears и авиакомпания Delta признали, что их подрядчика по чат-поддержке взломали, в результате пострадали клиенты. Утекло около 100 тыс. записей о картах от Sears и сопоставимое количество данных от Delta.
Ещё один пример — премиальные американские ритейлеры Saks Fifth Avenue и Lord&Taylor. Хакеры взломали их платежную систему и собрали данные о 5 млн банковских карт. 125 тыс. записей о картах выставили на продажу.
Одеваются в магазинах люди небедные. Так что даже если 125 тыс. записей умножить на $10 тыс. в среднем на счету, можно больше не работать. Никогда.
6. Перехватывают данные в открытых Wi-Fi-сетях
Халявный Wi-Fi небезопасен, iPhones.ru уже писал об этом. Да и домашние роутеры нередко взламывают люди «с улицы».
Инструментов для этого хватает, даже в даркнет лезть не нужно. В итоге уведут не только аккаунт в Facebook, но и деньги с банковского счета.
6. Вам звонят и представляются сотрудником банка
Номер вашей банковской карты находят на сайте объявлений, посте для сбора пожертвований, да даже в чате WhatsApp, где все скидываются на цветы к 1 сентября.
Затем вам внезапно звонят якобы представители банка и под предлогом повышения безопасности / разблокировки карты / подтверждения платежа заставляют выдать всю информацию о карте или аккаунте онлайн-банкинга.
Самый главный момент: мошенники под видом сотрудника банка просят сообщить код подтверждения операции, который придёт в SMS.
На вас это, может, и не подействует. Но менее опытных юзеров вроде вашей бабушки обычно облапошивают именно так.
Отменить операцию и доказать, что владелец аккаунта не виноват, в таких случаях крайне сложно. Ведь получается, вы номинально подтвердили операцию кодом, ничего несанкционированного не случилось.
7. Сотрудник банка хочет помочь в личке соцсети
Жертв находят в пабликах банков ВКонтакте и на форумах.
Якобы представитель финучреждения связывается с пользователем, который задал вопрос в официальной группе или на странице банка. Обещает решение проблемы. Или золотые горы, кредит по гуманным 5% в год и тому подобное.
Для продолжения просит данные карты, счета, аккаунта онлайн-банкинга, контрольные вопросы или что-нибудь ещё, что позволит «подтвердить личность». Спорим, знаете, что будет дальше?
8. Собирают инфу через безобидные приложения
И такое бывает. Недавний скандал вокруг Burger King тому подтверждение.
Разработчики, конечно, списали всё на улучшайзинг и «всё делаем для пользователя, мамой клянус» , но факт остаётся фактом. Какие ещё приложения крадут банковские данные, расскажем скоро в отдельном материале.
Итак, данные банковской карты украли. Что происходит дальше?
Чаще всего ими пользуются кардеры. Они напрямую сливают деньги с вашего счета на свой (другую ворованную карту, карту случайного дропа и т. п.).
Либо, чтобы не попасться, заказывают с вашей карты товары или подарочные сертификаты в интернет-магазинах. Пока жертва оклемается, успевают обнулить карту и залезть в максимальный овердрафт.
Окей, допустим, у меня украли данные. Что делать?
При первом подозрении НЕМЕДЛЕННО блокируйте карту или вообще весь счёт. Бросайте всё, срочно.
Почти все онлайн-банки и приложения российских банков позволяют сделать это мгновенно без лишних подтверждений. Объяснять ситуацию будете позже. Оставлю несколько примеров для пары крупных банков РФ.
Сбербанк, «Сбербанк Онлайн»:
1. На главной странице в списке карт или на странице с информацией о карте нажмите «Операции» напротив нужной карты.
2. Выберите «Заблокировать».
3. Заполните форму создания заявки и нажмите «Заблокировать».
4. Нажмите «Подтвердить по SMS», введите одноразовый пароль, который вам отправит банк.
Если нет возможности зайти в приложение или сайт Сбербанка:
- Звонок на номер службы поддержки: 900 с любого мобильного, 7 495 500 5550 по Москве, 8 800 555 55 50 из любого другого города РФ. Работает круглосуточно.
- Отправка SMS на номер 900. Формат: БЛОКИРОВКА****Х», где **** – последние цифры номера банковской карты, а Х – причина блокировки. 0 обозначает, что карта утеряна; 1 – подозрение в краже; 2 – карту не вернул банкомат; 3 – другие причины. Дождитесь SMS с кодом подтверждения. У вас будет 5 минут, чтобы отправить его обратно, иначе карту не заблокируют.
- Визит в отделение банка. При себе нужно иметь паспорт или другой документ с фото.
- Введение неправильного пин-кода. Трижды.
Альфа-Банк
В онлайн-банке «Альфа Клик» заблокировать карту можно со страницы «Карты».
1. Авторизуйтесь в сервисе, наведите курсор на поле с активной картой.
2. Нажмите «Заблокировать», подтвердите.
Либо выберите в главном меню «Мои карты» —> «Блокировать карту». Аналогично это работает в мобильном приложении.
Если приложения или браузера под рукой нет, можно отправить SMS-сообщение «block» на номер 2265. В ответ вам придет список карт с обозначением последних четырех цифр каждой из них.
Отправьте второе сообщение: «block *xxxx», где хххх – четыре последние цифры номера блокируемой карты.
Ещё помогает звонок по телефону на номер 0 800 50-20-50. Наконец, карты блокируют в офисах «Альфа-банка». Равно как и любого другого банка, который выпустил вашу карту.
Помните: счет идет на секунды! Чем быстрее вы заблокируете карту, тем меньше шансов у злоумышленников. Любую скомпрометированную карту стоит перевыпустить.
Не забудьте также поменять все логины и пароли, которые могли попасть в руки мошенников.
Полезные советы. Как не дать украсть данные своей карты?
Будьте внимательны, когда переходите по ссылкам. Проверяйте адрес в адресной строке и подлинность формы в приложении.
По статистике Google, 12,4 млн пользователей в 2017 году стали жертвами фишинга.
Да, 78% пользователей знают, что опасно переходить по подозрительным ссылкам. Но 56% всё равно переходят по ссылкам из e-mail, 40% – по ссылкам в Facebook. Угроза ближе, чем вам кажется.
Не сообщайте никому больше, чем номер карты. Для перевода денег этого достаточно.
Осматривайте банкомат перед тем, как вставить в него карту. Если одни детали выглядят новее других или не подходят по цвету, не снимайте в нем деньги.
Меньше шансов нарваться на скиммер в банкомате в отделении банка, в холле приличной гостиницы или другом зале с надёжной охраной.
Не верьте в распродажи авиабилетов за копейки, скидки 80% на фейковых сайтах, кредиты под 1% в месяц от микрофинансовых организаций. Вроде очевидно, но сколько обманутых!
Не пытайтесь снять блокировку карты по ссылке из e-mail или сообщения в мессенджере. Если возникла проблема, звоните в банк по номеру, который указан на вашей карте.
Используйте двухфакторную авторизацию везде, где это возможно.
Не записывайте PIN-коды банковских карт на бумаге. И тем более на самой карте или в кошельке. Да, такое сплошь и рядом.
Сама так сделала: сотрите или закрасьте CVV2-код на обороте карты. Только запомните его перед этим. Если забудете, можно будет восстановить в банке или сделать запрос в некоторых банковских приложениях.
Заведите отдельную карту для интернет-платежей и мелких трат. Переводите на неё деньги непосредственно на расходы.
Не давайте никому карту в руки. А лучше перейдите на карту с чипом для бесконтактной оплаты или Apple Pay, Android Pay, Samsung Pay.
Не пользуйтесь интернет-банкингом через открытый Wi-Fi. Да и вообще через Wi-Fi. Наконец, если вам звонят из банка, выслушайте, запишите разговор и перезвоните на официальный номер банка, который указан у вас на карте.
Что ещё можно сделать, чтобы защитить себя
Пожалуйтесь на фишинговый сайт в Яндекс».
Посмотрите на 2IP.ru whois домена, свяжитесь с хостером, сообщите о фишинге.
И ещё один важный пример напоследок
В январе 2018 года взломали сайт производителя смартфонов OnePlus и несколько месяцев воровали данные банковских карт покупателей.
Производитель официально признал, что «часть пользователей пострадала».
А в бете прошивки OxygenOS Open Beta 2 нашли интересную функцию приложения буфера обмена: в файле badword.txt оказалось много ключевых слов вроде address, email, home, birthday.
Другие файлы позволили установить, что OnePlus отправляет IMEI и другую информацию на сервера teddymobile — компанию, которая идентифицирует пользователей по SMS-сообщениям.
Так что иногда достаточно просто купить не тот смартфон, чтобы слить данные собственной банковской карты.
P.S. Каждый раз, когда вы расшариваете эту статью, у фишеров становится на десяток жертв меньше. Берегите себя и своих близких.
В закладки
Карты Visa уязвимы перед обычным брутфорсом

Рекомендуем почитать: 
Xakep #290. Киберфон
Исследователи из Ньюкаслского университета представили любопытный доклад (PDF), в котором описали необычный метод атак. Исследователи утверждают, что при помощи распределенного брутфорса можно за считанные секунды подобрать любые данные для карты Visa, в том числе CVV-код и дату истечения срока действия.
Для реализации атаки специалисты изучили топ Alexa и выбрали 400 наиболее популярных онлайн-магазинов. Затем из списка были отсеяны магазины с хорошей защитой, после чего осталось 342 сайта. Теоретически исследователи могли составить куда более обширный список, однако для их эксперимента было достаточно и этого.
Затем ученые вооружились номером работающей банковской карты и попытались подобрать для нее дату истечения срока действия. Обращаясь к выбранным сайтам, исследователи пытались осуществить транзакцию. Срок «жизни» большинства карт составляет 60 месяцев, и исследователям потребовалось лишь несколько секунд, чтобы разослать всем 342 сайтам запросы с разными комбинациями дат и подобрать нужную. Аналогичный распределенный брутфорс был использован для подбора CVV-кода: так как в CVV-коде всего три цифры, атакующему понадобится сделать не более тысячи предположений.
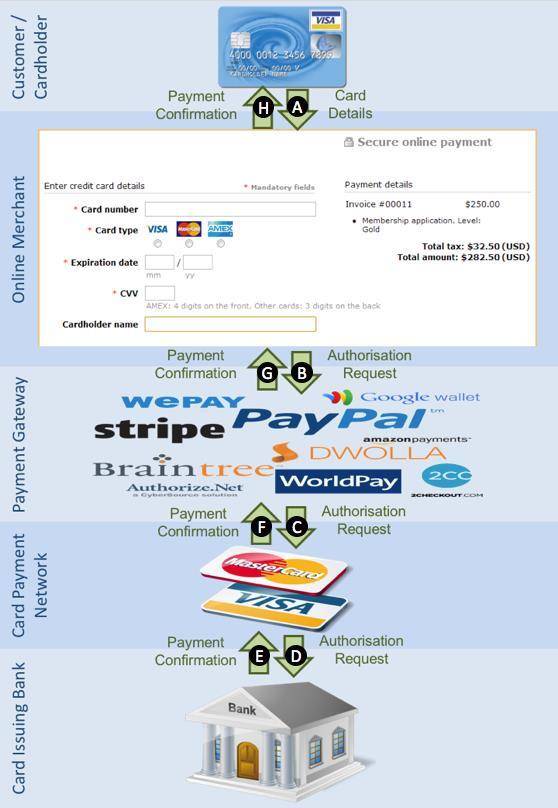
В своем докладе исследователи отмечают, что привязанным к карте адресом интересуются далеко не все сайты, а правильность ввода имени держателя карты не проверяет вообще никто. При этом специалисты пишут, что злоумышленнику не обязательно искать и покупать где-то информацию о картах, ведь подобрать таким образом можно и сам номер карты, а не только детали.
В среднем на атаку уходит порядка 6 секунд. Видео ниже демонстрирует работу приложения, созданного исследователями, и саму атаку в работе.
Уязвимость перед таким распределенным брутфорсом демонстрируют только платежные карты Visa. Так, Mastercard фиксирует и блокирует множественные запросы, поступающие для одной карты из различных мест (онлайновых магазинов). Также в безопасности владельцы, карт, которые оснащены поддержкой технологии 3D Secure и жители стран, где распространены chip-and-PIN карты.
Исследователи пишут, что 78% сайтов (303 ресурса), использованных для атак, никак не прореагировали на раскрытие информации о данной бреши. Операторы ряда ресурсов все же поспешили обновить защитные механизмы, однако некоторые из этих обновлений сделали лишь хуже, и процедура оформления и оплаты заказа стала еще более небезопасной.
Card Verification Value (CVV) generator
Get Card Security Code(CSC) or Card Verification Value(CVV) for testing!
Resulting CVV number:
Credit card security code
The card security code is located on the back of Visa, MasterCard, Diners Club, Discover, and JCB debit or credit cards and is typically a separate group of 3 digits to the right of the signature strip.
- «CID» or «Unique Card Code» — American Express
- «CID» or «Card Identification Number» — Discover
- «CVC2» or «Card Validation Code» — MasterCard
- «CSC» or «Card Security Code» — Debit Card
- «CVN2» or «Card Validation Number 2» — China UnionPay
- «CVE» or «Elo Verification Code» — Elo — Brazil
- «CVV2» or «Card Verification Value 2» -Visa
The are required by payment systems such as MasterCard and Visa to authenticate their credit or debit cards.
There are several types of security codes: The first code is encoded on track 2 of the magnetic stripe of the card and used for card present transactions called CVC1 or CVV1, The second code is often sought by merchants for card occurring by fax, mail, or Internet telephone, it is called CVV2 or CVC2. The card security code is typically the last three or four digits printed.
To generate or calculate the 3-digit CVV is required a Primary Account Number (PAN), It is a 4-digit Expiration Date, a pair of DES keys (CVKs), and a 3-digit Service Code.
The CVV number genertor will gives three-digit number, it is a fake CVV number couldn’t be uesed in real life.