Глава 1. Кибервойна, информационный конфликт и программно-аппаратные средства обеспечения информационной безопасности
В настоящее время в связи с интенсификацией внедрения автоматических и автоматизированных систем в сферы государственного и военного управления акцент значимых угроз информационных воздействий сместился от человека-оператора в сторону автоматизированной или автоматической системы. Это обусловлено существенным возрастанием роли этой системы при принятии управленческих решений человеком, роль которого, соответственно стала менее значимой. Комплекс информационных воздействий и ответных воздействий на систему обеспечения действий государственных или военных группировок с целью снижения эффективности его функционирования и, соответственно, уменьшения вероятности реализации его целевых функций в настоящее время стал идентифицироваться как кибервойна.
Понятие кибервойны, как совокупности информационных воздействий, направленных на поражение и нарушение нормального функционирования систем управления различного уровня, особенно, государственного и военного, было сформировано в специальной программе, принятой 26 апреля 2009 года в ЦРУ. В соответствии с этой программой целями кибервойны являются системы вооружения и военной техники, тыловое обеспечение, система связи, воздействия на которые проводятся по информационным каналам путем коррекции (в ряде случаев перехвата) управления системой их управления.
Для реализации концепции кибервойны главой киберкомандования США генералом Александером была провозглашена политика активного вмешательства в мировое киберпространство с целью «установления нового порядка».
1.Определения основных терминов
В настоящее время теория функционирования ПАСОИБ быстро развивается, применяемые методы и средства обнаружения и нейтрализации информационного воздействия существенно изменяются на протяжении периода обучения специалиста, иногда несколько раз, включая и базовые положения. Так, например, базовые принципы защиты, декларированные в начале девяностых годов как пассивные организационно-технические мероприятия, в настоящее время предполагают наличие активной составляющей в системе защиты информации, особенно в ходе реализации реального конфликта. В связи с этим изменяется и терминология, смысловая нагрузка отдельных терминов, определения этих терминов.
Сейчас вступил в силу ГОСТ Р ИСО/МЭК 15408 «Информационная технология. Методы и средства обеспечения безопасности. Критерии оценки безопасности информационных технологий». Этот документ ориентирован на технологию организации политики безопасности и профилей защиты и во многом повторяет зарубежные правила по принципам построения и функционирования средств защиты информации. К сожалению, эти принципы пока не показывают высокой эффективности. К тому же в нашей стране разработаны и используются де факто методы и средства нейтрализации информационных воздействий, несколько отличающиеся от указанных выше зарубежных. Поскольку отечественные разработки используют в определенной степени положения теории информационного конфликта, ее понятия и терминологию, то это также приводит к появлению новых терминов и их определений, которые целесообразно рассмотреть.
Ниже приводятся основные понятия, которые в дополнении к общепринятым будут использованы в данном учебном пособии.
Информационная война– это основанные наинформационных технологияхсистематизированные действия, как правило, двух сторон, направленные на нарушение нормального функционирования конкурирующих информационных технологий.
Информационная технология– это способ реализациицелевой функции информационной системы,основанный на реализации способа анализа и синтеза информации и сигналов управления применительно к конкретной информационной системе.
Информационное воздействие – это конкретная реализация конкурентного (конфликтного) программного фрагмента (компонента) информационной системы.
Информационное оружие – это элемент информационной технологии, реализующий заданный вид информационного воздействия и/или акции в ходе кибервойны. Введен в США в 1984 году, в нашей стране используется понятие программной помехи, конфликтного компонента, программно–технического воздействия и аналогичные.
Информационное превосходство– это отношение вероятностей реализациицелевой функции информационных систем при конкурентном взаимодействии в общеминформационном пространстве.
Информационное пространство– это конечное множество логических и/или физических взаимно совместимых адресов информационных систем, каналов доступа к ним иоперационных сред.
Информационная среда– это взаимно согласованная совокупность протоколов обмена и доступа, правил обработки информации, включая сетевой фрагмент операционной системы.
Информационное противоборство(информационная борьба) – это синтез и реализация альтернирующих программных фрагментовцелевой функции информационной системыпри функционировании в общем информационном пространстве в условиях отсутствия централизованного управления, наличии нераспределенных ресурсов и снятии ограничений на регламент обменаинформационной среды, в частности, на протоколы обмена и доступа.
Информационно-управляющая система– этоинформационная система, оснащенная структурами принятия решений с целью синтеза адекватных сигнальных и/или информационных реакций.
Информационный потенциал– это количественно выраженная способностьинформационной системыреализовать своюцелевую функциюмаксимального для нее уровня сложности на основе располагаемыхинформационных ресурсов.
Информационный ресурс– это количественные показателиинформационной системы(объем памяти, производительность процессора, вычислительной системы, размер слова и аналогичные), характеризующие ее способность принимать и обрабатывать конечный объеминформацииза единицу времени.
Информационный объект– это топологически и логически объединенная совокупность программных и/или аппаратных средств.
Информация– это понятие, определяющее зафиксированное изменение свойств объекта при его взаимодействии с другими объектами, количественно или качественно выраженное на сигнальном (энергетическом), семантическом (понятийном, смысловом) и прагматическом (целевом) уровнях.
Информационный конфликт – реализация конкурирующих (или альтернирующих) элементов информационной системы в процессе ее взаимодействия с другими информационными или инфокоммуникационными системами при их функционировании в общей информационной среде 3 .
Кибервойна – совокупность информационных воздействий, направленных на поражение и нарушение нормального функционирования систем управления различного уровня, особенно, государственного и военного.
Операционная среда– это совокупность системного (операционной системы) и прикладного программного обеспечения, обеспечивающая реализациюцелевой функцииодновариантную для закрытых, консервативных и многовариантную для остальных информационных систем.
Способ информационной борьбы– способ реализации конкурентного фрагмента (альтернирующего программного компонента) целевой функции инфокоммуникационной системы.
Средство групповой защиты инфокоммуникационной системы– это совокупность сосредоточенных технических, программных и/или программно-аппаратных средств и элементов, обеспечивающих нормальное функционирование рассредоточенного комплекса программных или программно-аппаратных средств при реализации целевой функции с вероятностью не ниже заданной в условиях проведения информационного воздействия (акции).
Средство индивидуальной защиты информационной системы– это средство защиты информации, конфигурированное для изолированной одиночной инфокоммуникационной системы или отдельной ЭВМ.
Уровень информационной защиты– это количественная мера, определяющая вероятность сохранения процесса нормального функционирования инфокоммуникационной системы в условиях проведения против нее информационного или кибервоздействия.
Целевая функция информационной системы– это совокупность алгоритмов или формализованных правил получения решения при обработке входного (последовательного и/или параллельного) потока данных (запросов и/или реакций) и управления базами данных и знаний конкретной информационной системой.
Унитарный код– последовательность бит в формате команд и данных конкретного процессора и/или процессорной системы.
ВОЙНА И МИР В КИБЕРПРОСТРАНСТВЕ
 УДК 681.3
Г.Г. Маньшин, В. А. Артамонов, Е.В. Артамонова
ВОЙНА И МИР В КИБЕРПРОСТРАНСТВЕ
- Основные понятия и определения.
Термины Информационная безопасность, Кибернетическая безопасность и еже с ними Информационная война, Кибернетическая война все чаще и чаще используются в последнее время, при этом их настолько часто путают, что они становятся такими же размытыми понятиями, как и термины Автоматизированная система и Информационная система буквально несколько лет назад. Многие руководители служб безопасности и просто эксперты по ИБ до сих пор путаются в том, когда и как использовать эти термины, а также в том, из скольких слов, все-таки, состоит термин кибернетическая безопасность в английской транскрипции – из одного или двух (cybersecurity или cyber security).
Для начала, давайте разберемся с вопросами, как трактуют эти понятия отечественные и международные эксперты, а также где целесообразность их применения.
Вот как трактуют эти понятия эксперты – аналитики российской компании InfoWatch [1]:
Информационное противоборство – любая деятельность в информационном пространстве имеющая в большей или меньшей степени антагонизм целей.
Информационная война – частный случай информационного противоборства, объявлено или не объявлено ведущегося между государствами или против любого государства (как в целом, так и против его составных частей [упрощенно: территории/власти/народа]).
Информационное пространство – совокупность результатов семантически-интеллектуальной деятельности человека, вне зависимости от формы их представления.
Киберпространство – совокупность информационных систем (в том числе банков и баз данных, телекоммуникационных систем, технологий их сопровождения и использования).
Автоматизированная система – организационно-техническая система, обеспечивающую выработку решений на основе автоматизации информационных процессов в различных сферах деятельности (управление, проектирование, производство и т. д. в любых их сочетаниях).
Информационная система – организационно упорядоченная совокупность документов (массивов документов) и информационных технологий (в том числе с использованием средств вычислительной техники и связи), реализующих информационные процессы в ней.
Информационная безопасность – процесс поэтапного максимального приближения к идеальному состоянию защищенности интересов в информационном пространстве в пределах имеющихся ресурсов и технологий.
Выражение «информационная война», по сути, заимствовано из военной среды США, в которой означает воздействие на население какой-либо страны путем использования определенной информации (или дезинформации). Желающие могут ознакомиться с одним из учебных пособий Национального Университета обороны США здесь ( http://www.dtic.mil/cgi-bin/GetTRDoc?AD=ADA367662 ). Синонимом этого выражения может являться термин «психологическая война».
Кибервойна, с другой стороны, представляет собой вид военных действий с использованием компьютеров и Интернета, посредством электронных способов, а не физических.
Во многих документах, в том числе и федеральных российских, понятие информационной войны включает в себя признаки кибервойны.
Главной целью информационной войны является изменение психологического состояния людских ресурсов с целью дестабилизации политической или общественной ситуации. Главным оружием воздействия является информация как таковая – увиденная, услышанная или прочитанная.
Кибервойна же нацелена в первую очередь на важнейшие системы функционирования и жизнеобеспечения государства – электростанции, энергетические сети, пути сообщения, водооборотные системы и тому подобные.
Несмотря на то, что оба понятия подразумевают воздействие на информационные активы, сферы их приложения все же различны, как и виды информации, на которые распространяется их влияние.
Давайте обратимся к международной практике и в частности к принятому в 2012 г. Международному стандарту ISO/IEC 27032:2012 Information technology – Security techniques – Guidelines for cybersecurity (см. рис.1) [2].

Из данного рисунка следует общая схема соподчинённостей различного рода безопасностей, а именно:
• кибербезопасность (Сybersecurite) является составной частью информационной безопасности (Information Security);
• кибербезопасность состоит в реляционных отношениях с безопасность сетей (Network Security), Интернета (Internet Security) и приложений (Application Security), а также осуществляет поддержку безопасности инфраструктуры критичной информации, в части её касающейся (Critical Information Infrastructure Protection);
• как ни странно, киберпреступность (Сybercrime) и безопасное поведение в киберпространстве (прежде всего детей в Интернете – Сybersafety) стоят отдельно и не имеет никакого отношения ни к информационной безопасности, ни к кибербезопасности.
Наконец, обратимся к трактовке понятия «кибербезопасность» и связанных с ним именованных сущностей к консалтинговой компании Gartner (США) [3].
В июне 2013 г. компания Gartner признала, что на рынке информационной безопасности до сих пор существует путаница с использованием этого термина и опубликовала документ под названием Definition: Cybersecurity (обратите внимание, они термин пишут в одно слово). В этом документы, аналитики Эндрю Уолс (Andrew Walls), Эрл Перкинс (Earl Perkins) и Юрген Вайсс (Juergen Weiss) подчеркнули, что «использование термина cybersecurity в качестве синонима “информационной безопасности” или “безопасности ИТ” вводит клиентов и специалистов по безопасности в заблуждение, а также размывает критичные различия между этими дисциплинами». Во избежание дальнейших недоразумений, эта группа дала понятийное определение данного термина.
В понятие «кибербезопасность» входит широкий спектр практических приемов, инструментов и концепций, тесно связанных с технологиями информационной и операционной безопасности. Отличительная черта кибербезопасности заключается в том, что она включает в себя использование информационных технологий в наступательных целях для атак противника. Кроме того, по заявлению представителей компании Gartner, экспертам по безопасности следует использовать термин cybersecurity исключительно для обозначения практических методов обеспечения безопасности, сочетающих в себе меры наступательного и оборонительного характера, которые включают в себя совокупность или системы информационных и (или) операционных технологий или которые основываются на них. Это всего лишь одно определение и одна рекомендация, но, разумеется, они не единственные, на которые опираются специалисты. На данный момент наблюдается, что некоторые вендоры начинают использовать этот термин, либо не предоставляя технологии для атак противника, либо предоставляя технологии, которые непригодны для таких атак. В любом случае, компонент, который компания Gartner считает критичным, в этих технологиях отсутствует. По мнению аналитика и писателя Ричарда Стиннона ( Richard Stiennon ), высказанному недавно в Facebook, приставка cyber используется часто, по поводу и без, но лишь только несколько вендоров в США рискнули начать ее использовать. Это возможно связано с тем, что этому термину еще предстоит получить полное определение и с тем, что никто, особенно из тех, кто занимается маркетингом и пиаром, не жаждет, чтобы его обвинили в некомпетентности за некорректное использование термина.
Помимо интерпретации компании Gartner, существуют и другие определения термина, которые могут объяснить, почему его употребляют все чаще и чаще.
Например, в обиходе существует и такое упрощённое определение:
Меры, принимаемые для защиты компьютера или компьютерных систем (в Интернете) от несанкционированного доступа или атак.
На сайте TechTarget, в разделе “What is”, нет никаких намеков на наступательные средства или атаку противника:
Кибербезопасность – совокупность технологий, процессов и практик, предназначенных для защиты сетей, компьютеров, программ и данных от атак, повреждений или несанкционированного доступа. В контексте компьютерных технологий под термином безопасность подразумевается кибербезопасность.
Несмотря на то, что Департамент внутренней безопасности (США) в своем отчете Cybersecurity Questions for CEOs не дает точного определения, в нем все-же говорится следующее: «Комплексная программа кибербезопасности:
– использует отраслевые стандарты и практический опыт для защиты систем и выявления потенциальных проблем, а также реализует процессы для информирования об актуальных угрозах;
– обеспечивает своевременное реагирование [на них] и восстановление [от последствий их реализации]».
И снова – ни слова, ни полслова о наступлении или атаке, хотя они могут подразумеваться под «своевременным реагированием».
На сайте Techopedia тоже приводится определение этого термина, но опять – никакого намека на наступление или атаку:
Кибербезопасность относится к превентивным методам, предназначенным для защиты информации от любой кражи, компрометации или атаки. Кибербезопасность требует понимания потенциальных угроз информационной безопасности, таких как вирусы или вредоносный код. К стратегиям кибербезопасности относится управление идентичностью, рисками и инцидентами.
Наконец о том, как именно писать термин – cybersecurity или cyber security, т.е. в одно или в два слова?
Справочник издателя Associated Press, который фактически до сих пор держит пальму первенства в вопросах правописания новостей, дает однословный вариант – cybersecurity.
Cyberspace (киберпространство) – термин, введенный Уильямом Гибсоном (William Gibson) в своем романе Neuromancer (Нейромант) для обозначения цифрового мира компьютерных сетей. Это слово породило множество других слов с приставкой cyber-, однако следует избегать использования большинства из этих словосочетаний. При использовании составных слов, необходимо соблюдать общее правило [английской грамматики] использования префиксов и избегать использования дефиса: cyberattack, cyberbullying, cybercafe, cybersecurity.
В правиле использования префиксов существуют исключения, в частности для имен собственных, например, US Cyber Command.
2. Угрозы и уязвимости киберпространства
Киберпространство и связанные с ним электронные и информационно – коммуникационные виды деятельности представляет собой сложную искусственную среду, а противники, т.е. люди, действуют в ней целенаправленно и осмысленно. Горы и океаны трудно передвигать, но части киберпространства можно включать и выключать, нажимая клавиши управляющего компьютера. Гораздо дешевле и быстрее двигать электроны через весь земной шар, чем двигать большие корабли на большие расстояния.
Стоимость разработки подобных судов – крупных авианосцев и подводного флота – создает огромные экономические и технологические барьеры для участия в гонке обычных видов вооружений, что обеспечивает господствующее положение ВМС США на современном этапе развития цивилизации. Но барьеры для участия в киберпространстве настолько низки, что здесь при низких затратах значительную роль могут играть негосударственные субъекты и небольшие государства.
В книге «Будущее власти» утверждается, что рассредоточение власти от правительств является одним из величайших политических изменений текущего столетия. Киберпространство является прекрасным примером. Большие страны, такие как США, Россия, Великобритания, Франция и Китай, обладают бóльшим потенциалом, чем другие государства и негосударственные субъекты, для контроля над морским, воздушным и космическим пространством, но говорить о преобладании в киберпространстве почти не имеет смысла. Во всяком случае, зависимость от сложных киберсистем для поддержки военной и экономической деятельности создает для крупных государств новые слабые места, которыми могут воспользоваться негосударственные субъекты [4].
Сорок лет назад министерство обороны США создало Интернет; сегодня, по большинству оценок, США остаются ведущей страной в плане его военного и общественного использования. Но более сильная зависимость от сетевых компьютеров и коммуникаций оставляет США более уязвимыми для атак, чем многие другие страны, и киберпространство стало одним из основных источников опасности, потому что на данном этапе технологического развития атака в нем развита сильнее защиты.
Термин «кибератака» охватывает широкий спектр действий, начиная с простых средств порчи веб-сайтов и заканчивая отказом оборудования, шпионажем и уничтожением. Термин «кибервойна», как нами было установлено ранее, также используется довольно расплывчато, охватывая широкий спектр действий, включающих в себя словарные определения войны, варьирующиеся от вооруженного конфликта до любых враждебных столкновений (например, «война полов» или «война с наркоторговлей»).
Некоторые эксперты, придерживающиеся другой крайней точки зрения, используют узкое определение кибервойны: «бескровная война» между государствами, заключающаяся исключительно в электронном конфликте в киберпространстве. Но здесь не учитываются важные взаимосвязи между физическим и виртуальным слоями киберпространства. Как показал вирус Stuxnet, заразивший ядерную программу Ирана, компьютерные атаки могут иметь абсолютно реальные физические эффекты.
Более полезное определение кибервойны звучит так: враждебные действия в киберпространстве, последствия которых усиливают основные виды физического насилия или эквивалентны им. В физическом мире правительства обладают практически полной монополией на крупномасштабное применение силы, обороняющийся обладает глубокими знаниями местности, а нападения прекращаются из-за нанесенных потерь или истощения. И ресурсы, и мобильность являются дорогостоящими.
В кибер-мире, напротив, действующие стороны разнообразны (а иногда и анонимны), физическое расстояние не имеет значения, а некоторые виды атак очень дешевы. Из-за того что Интернет был разработан, скорее, для простоты использования, чем для безопасности, атакующие злоумышленники в настоящее время обладают преимуществом над обороняющимися. Технологическая эволюция, в том числе усилия, направленные на «перестроение» некоторых систем с целью повышения их безопасности, может, в конечном итоге, изменить данное положение вещей, но пока что дело обстоит именно так. Более крупная сторона обладает ограниченными возможностями разоружения или уничтожения противника, захвата его территории или эффективного использования стратегий противодействия.
Кибервойна, которая только зарождается на данном этапе, является самой значительной из потенциальных угроз. Лидирующие государства с развитыми техническими и человеческими ресурсами могут, в принципе, осуществлять массовую дезорганизацию и совершать физические разрушения путем кибератак на военные и гражданские объекты. К видам реакции на кибервойны относятся формы межгосударственного сдерживания путем запретов и ограничений, наступательные возможности и средства быстрого восстановления компьютерных сетей и инфраструктуры в случае безуспешности сдерживания. В какой-то момент может стать возможным подкрепить данные шаги некоторыми рудиментарными нормами и контролем над вооружениями, но мир находится на ранней стадии этого процесса.
Если на данном этапе так называемый «хактивизм» идеологических групп рассматривается, в основном, как деструктивная помеха, то для национальной безопасности существуют четыре основные категории киберугроз, каждая с разным временным горизонтом: кибервойна и экономический шпионаж, связанные, в основном, с государствами, а также киберпреступность и кибертерроризм, в основном связанные с негосударственными субъектами. Для США наиболее крупный ущерб в настоящее время связан со шпионажем и преступностью, но в течение следующего десятилетия или около того война и терроризм в киберпостранстве могут стать более значительными угрозами, чем сегодня.
Кроме того, по мере развития различных союзов и тактик, данные категории могут начать сильно совпадать. Как сказал адмирал Майк Макконнелл, бывший директор американской национальной разведки: «Рано или поздно, террористические группировки станут искушенными в кибернавыках. Это напоминает распространение ядерного оружия, только это гораздо проще».
Мир только начинает видеть проблески кибервойны – в компьютерных атаках с целью отказа оборудования, сопровождавших войну с применением обычных вооружений в Грузии в 2008 году, или в недавней атаке иранских ядерных центрифуг. Государства обладают наибольшими возможностями, но наиболее вероятными организаторами катастрофического нападения являются негосударственные субъекты. «Кибер 9 сентября» является более вероятным, чем часто упоминаемый «кибер Перл-Харбор». Настало время для государств серьезно обсудить, как можно ограничить данную угрозу для мира во всем мире.
3. Кибервойны и Интернет
Специалисты выделяют следующие виды атак в интернете:
• Вандализм – использование хакерами интернета для порчи интернет-страниц, замены содержания оскорбительными или пропагандистскими картинками.
• Пропаганда – рассылка обращений пропагандистского характера или вставка пропаганды в содержание других интернет-страниц.
• Сбор информации – взлом частных страниц или серверов для сбора секретной информации или её замены на фальшивую, полезную другому государству.
• Отказ сервиса – атаки с разных компьютеров для предотвращения функционирования сайтов или компьютерных систем.
• Вмешательства в работу оборудования – атаки на компьютеры, которые занимаются контролем над работой гражданского или военного оборудования, что приводит к его отключению или поломке.
• Атаки на пункты инфраструктуры – атаки на компьютеры, обеспечивающие жизнедеятельность городов, их инфраструктуры, таких как телефонные системы, водоснабжения, электроэнергии, пожарной охраны, транспорта и т. д.
С распространением компьютерных технологий, много граждан, предприятий и государственных учреждений стали зависеть от сети Интернет в повседневной жизни. Использование интернета для атак компьютерных систем другого государства может нанести значительный ущерб его экономике и создать разлад в повседневной жизни страны. В отличие от кибератак прошлого сейчас кибервойна представляет собой угрозу для национальной безопасности страны и воспринимается многими как серьёзная угроза безопасности государства.
Кроме того, разведывательные организации многих стран занимаются шпионажем в интернете: собирают информацию, взламывают компьютерные системы других государств, занимаются диверсионной деятельностью и экономическим шпионажем. По мнению западных специалистов, лидерами в ведении кибервойны сейчас являются Китай и Россия . В частности, Китай обвиняли в организации атак на сайты США, Германии, Индии. Китай, однако отрицает причастность государственных учреждений в организации атак.
В связи с развитием новых технологий уровень кибервойны постоянно совершенствуется. Некоторые государства начинают уделять защите от кибервойны должное внимание – выделяют необходимые средства для организации систем защиты и поддерживают специальные подразделения, основной задачей которых является совершенствование Интернет-безопасности страны и защиты от нападений в киберпространстве [5].
Литература
1. Н. Мутель. КИБЕРВОЙНА VS ИНФОРМАЦИОННАЯ ВОЙНА.
Дискуссии с экспертами. Опубликовано в: «DLP-Эксперт» [Электронный ресурс]: http://dlp-expert.ru/blog/1826/40210
2. ISO/IEC 27032:2012 Information technology – Security techniques – Guidelines for cybersecurity.
3.Джо Франселла (Joe Franscella). Правила использования терминов: cybersecurity, cyber security, cyber-security. Пер. Е. Бартов:
[Электронный ресурс] – Режим доступа: http://www.securityheavy.com/2013/07/cybersecurity-vs-cyber-security-when-why-and-how-to-use-the-term/ ).
4. Джозеф Най (Joseph S. Nye). Кибер-война и кибер-мир. [Электронный ресурс] URL: http://www.inosmi.ru/usa/20120417/190643982.html
5. В.Артамонов. Кибернетические войны: основные вызовы и игроки //. [Электронный ресурс] URL: http://itzashita.ru/kibervoyna/analiticheskiy-doklad-kiberneticheskie-voynyi.html
МНОО «МАИТ», г. Минск.
Отправить статью в социальные сети, на печать, e-mail и в другие сервисы:
Кибервойна как альтернативный вид ведения военных действий
Сегодня информационное пространство все чаще становится полем столкновения интересов различных государств, а кибервойна (сyberwarfare) как атака или возможность нанесения разрушений государственной или гражданской инфраструктуре официально признана одной из основных угроз глобальной безопасности. Необходимость координации в области обеспечения безопасности и защиты сетей, а также в создании критически важной инфраструктуры стала важным толчком развития военного киберпотенциала.
Начиная с 2000-х годов наиболее авторитетные в военном отношении страны мира широко применяют стратегические доктрины, направленные на ведение военной деятельности в информационной среде. На сегодняшний день сформировалось несколько уровней подобных доктрин: коалиционные (например, принятые в рамках ЕС ли НАТО), государственные (США, Великобритания, Япония, Китай и др), отраслевые (Сivil nuclear cyber security strategy17) и даже приуроченные к конкретным мероприятиям.
В 2018 Международным союзом электросвязи (МСЭ) совместно с Экспертным центром НАТО по совместной̆ киберобороне и другими международными организациями было разработано специальное «Руководство по разработке национальной стратегии кибербезопасности». Этот документ является совокупным набором принципов и примеров передового опыта, касающихся разработки, принятия и применения национальных стратегий кибербезопасности.
Крупные зарубежные аналитические институты и центры также не отстают, например, RAND дает рекомендации военным и гражданским лицам по методам защиты от кибератак и распространения дезинформации в сети Интернет.
Доктрина кибербезопасности США
Ввиду особой роли США в киберпространстве, предлагаем рассмотреть их доктрину как эталонную, на которую опираются европейские страны. К тому же, многие международные организации признают США лидером по уровню кибервооружения.
США раньше других начали видеть информационное пространство как поле для потенциального ведения боевых действий. Уже в 1990-х годах в документах встречается термин «Information Operations» (информационные операции), по сути описания — это задачи по ведению операций военно-информационного обеспечения, дезинформации, оперативной безопасности, операций в киберпространстве. А уже в 2001 году «В четырехлетней программе развития обороны США» киберпространство было признано новой сферой противоборства. Логическое продолжение данная идея получила во всех принимаемых далее стратегиях безопасности.
Наиболее актуальным документом является Национальная киберстратегия США, опубликованная в 2018 году. Она очерчивает совершенно новый вектор политики правительства, переходя от оборонительной позиции к наступательной. Киберпространство больше не рассматривается как отдельное направление политики, оно охватывает всю сферу реализации власти на национальном уровне.
Нынешняя администрация признает тот факт, что Соединенные Штаты ведут непрерывную конкурентную борьбу с нашими стратегическими противниками, угрожающими международной безопасности государствами, терроризмом и организованной преступностью… Россией, Китаем, Ираном и Северной Кореей
Основной целью киберполитики США признается выявление, противодействие, обезвреживание, снижение уровня угрозы и сдерживание действий в киберпространстве. В список мер достижения этих целей входят все инструменты власти: дипломатические, информационные, военные (кинетические и цифровые), финансовые, разведывательные методы и др. Таким образом, Доктрина носит достаточно агрессивную риторику, на законодательном уровне закреплена угроза применения мер военно-информационно воздействия на критическую инфраструктуру противника в мирное время.
На текущий момент мы видим, что США на протяжении 30 лет последовательно развивают влияние в киберпространстве. Это вызывает серьёзные опасения, ведь перекос от оборонительной к наступательной политике в сфере обеспечения кибербезопасности может спровоцировать глобальный конфликт, от которого пострадают все государства не только в цифровом пространстве, но и в реальном мире. В 2023 году правительство Джо Байдена уже выделило феноменальную сумму на кибератаки в недружественных странах.
США планируют в 2023 году потратить $11 млрд на кибератаки в недружественных странах. Администрация президента США Джо Байдена в октябре 2022 года впервые в опубликованной доктрине США объявила весь мир и глобальное информационное пространство «сферой своих интересов»
Мировой ущерб от кибератак
Мировая статистика гласит, что кибератаки становятся сильнейшим оружием по разрушению мировых экономик. А очевидным преимуществом этого способа являются минимальные издержки.
Например, по оценкам экспертов, кибератаки будут обходиться всему миру 10,5 трлн долларов ежегодно к 2025 году, по сравнению с 3 трлн долларов в 2015 году. Годовой темп роста составит 15 %
В условиях складывающейся геополитической обстановки сложно реализовывать превентивные меры в рамках глобального урегулирования проблем и конфликтов между странами. Факты говорят о новой гонке вооружений в киберпространстве, и России есть что противопоставить миру.
Кибервойны (Cyberwarfare)
Кибервойны (Cyberwarfare) — это военные действия, осуществляемые не физически, а электронно, когда в качестве оружия выступает информация, а инструментами являются компьютеры и интернет. Кибервойна, таким образом, является одним из видов информационной войны, задача которой — достичь определенных целей в экономической, политической, военной и других областях посредством воздействия на общество и власть тщательно подготовленной информацией.
Хотя войну нового времени можно назвать психологической, противостояние в кибернетическом пространстве представляет реальную опасность. Компьютерные технологии и Интернет получили широкое распространение по всему миру и используются не только в повседневной жизни граждан, но и на предприятиях, в государственных учреждениях, которые в свою очередь являются важной структурной единицей страны. Вредоносное воздействие на инфраструктуру, заводы, больницы представляет угрозу для национальной безопасности стран.
Высоким приоритетом кибервойны является не только нанесение ущерба противнику, но и защита собственных данных, поэтому кибербезопасность — неотъемлемая часть подобного рода противостояний. Она представляет собой совокупность принципов, средств и стратегий для обеспечения неуязвимости и защиты киберсреды, доступности, целостности и конфиденциальности данных.
Способы и этапы ведения кибервойны (cyberwarfare)
Кибернетическая война состоит из двух этапов: шпионаж и атаки. Первый этап подразумевает сбор данных посредством взлома компьютерных систем других государств. Атаки можно разделить на типы в зависимости от цели и задач военных действий:
-
— размещение пропагандистских или оскорбительных картинок на веб-страницах вместо исходной информации. — использование пропаганды в контенте веб-страниц, в почтовых и других подобных рассылках. — все, что представляет интерес, копируется со взломанных частных страниц и серверов, также секретные данные могут быть подменены. — поток запросов со множества машин с целью нарушить функционирование сайта, системы компьютерных устройств. — атаке подвергаются компьютеры, отвечающие за функционирование оборудования военного или гражданского назначения. Нападение приводит к выходу техники из строя или к ее отключению. и кибертерроризм — воздействие на машины, которые регулируют инженерные, телекоммуникационные, транспортные и другие системы, обеспечивающие жизнедеятельность населения.
Цели кибервойны
Все операции кибервойны (cyberwarfare) направлены на нарушение функционирования вычислительных систем, отвечающих за работу деловых и финансовых центров, государственных организаций, на создание беспорядка в жизни страны, поэтому в первую очередь страдают важные жизнеобеспечивающие и функциональные системы населенных пунктов. К ним относятся системы водоснабжения, канализация, электростанции, энергетические узлы, другие коммуникационные сети.
Источник угрозы
Зависимость госучреждений, предприятий и простых граждан от интернета значительно возросла. Соответственно, кибератаки одного государства, направленные против другого, могут нанести весомый ущерб экономике страны, так что кибервойна является реальной угрозой. При этом создание компьютерного вируса или «троянского коня» обойдется значительно дешевле, чем разработка и покупка оружия и ракет, а урон, нанесенный кибервторжением, может превзойти самые смелые ожидания.
ИБ специалисты делят киберпространство на три уровня:
- физический (к этому уровню относятся сетевое оборудование, кабели и инфраструктура);
- семантический (всевозможные данные, которые передаются в сети);
- синтаксический (связующее звено между первым и вторым уровнем).
Точно так же можно разделить и кибератаки:
- семантические — уничтожаются, меняются или похищаются данные;
- синтаксические — нарушаются потоки передачи данных, в том числе с помощью вредоносных программ;
- физические — выводятся из строя реальные инфраструктурные объекты.
Главная цель, которую преследуют государства, ведущие кибервойны, — вывод из строя инфраструктуры стратегического значения (финансовой, энергетической, промышленной, транспортных сетей, санитарной системы и др.) их противников.
По статистике компании «АМТ Груп» (см. диаграмму) видно, что главной целью кибератак стал топливно-энергетический комплекс. Очень часты случаи, когда некий объект атакуют не ради него самого, а с целью навредить энергетике.
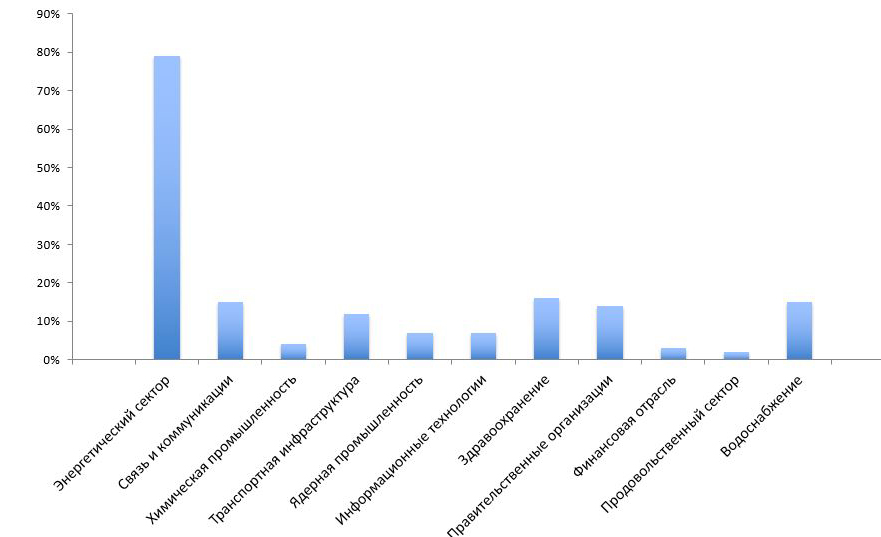
Следует напомнить о кибератаке 2009 года, которая была направлена на бразильскую ГЭС. В ее результате без света остались порядка 60 миллионов жителей. Была парализована вся инфраструктура нескольких городов.
Новые технологии дают серьезный толчок развитию способов ведения кибервойны (cyberwarfare). Многие государства создали кибервойска и выделяют средства для создания систем защиты.
Анализ риска
В настоящее время каждый технологический процесс контролируется информационными технологиями — будь то даже регулировка дорожного движения, малейшее нарушение в которой вызовет серьезные проблемы. Активное использование технологий сделало цивилизацию зависимой, а следовательно, уязвимой. Поэтому предугадать последствия кибератаки невозможно.
Многие страны обеспокоились безопасностью своих информационных систем и вписали ее в национальную стратегию обороны. Де-факто интернет-пространство стало новой сферой ведения военных действий. В США для наступательных действий и защиты важных объектов от киберугроз создано киберкомандование (Cybercom). В России в 2014 году созданы войска информационной безопасности (кибервойска). В Китае также состоят на службе порядка 20 тысяч хакеров. Кроме указанных стран, к кибервойне (cyberwarfare) также готовятся Иран, Израиль, европейские страны.
Основная цель кибервойск — защита инфраструктуры страны и асимметричное воздействие на противников, которое представляет собой нанесение вреда с использованием всех доступных технологий.