DLP-система — что это такое и зачем нужна?
DLP-система (от англ. Data Leak Prevention) это специализированное ПО, которое защищает организацию от утечек данных. Данная технология – это не только возможность блокировать передачу конфиденциальной информации по различным каналам, но и инструмент для наблюдения за ежедневной работой сотрудников, который позволяет найти слабые места в безопасности до наступления инцидента.
Зачем нужна DLP и как она работает?
Часто в компаниях больше внимание уделяют внешним угрозам: спаму и фишинг-атакам типа «отказ в обслуживании», вирусам (троянскому ПО, червям), подмене главных страниц интернет-ресурсов, шпионскому и рекламному программному обеспечению, социальному инжинирингу. Но на самом деле внутренние угрозы способны причинить компании куда более серьезный ущерб, чем злоумышленники за ее пределами.
В принципе любой работник компании может являться потенциальным инсайдером и поставить информационную безопасность под угрозу. От злого умысла или банальной оплошности не застрахован никто: от низшего звена и до топ-менеджмента.
Принцип работы DLP-системы прост и заключается в анализе всей информации: исходящей, входящей и циркулирующей внутри компании. Система при помощи алгоритмов анализирует, что это за информация и в случае, если она критичная и отправляется туда куда ей не положено — блокирует передачу и/или уведомляет об этом ответственного сотрудника.
Основа DLP — набор правил. Они могут быть любой сложности и касаться разных аспектов работы. Если кто-то их нарушает, то ответственные лица получают уведомление.
Так, например, в компании Х выявили сотрудника, который занимался майнингом криптовалют. Это было обнаружено при использовании модуля активности пользователей – отчёт показал, что рабочая станция не отключалась на ночь. После просмотра запущенных процессов выяснилось, что сотрудник перед уходом запускал процесс майнинга.
Система отслеживает не только время работы и активные программы на компьютере, но и любую другую работу с информацией, — ввод данных с клавиатуры, переписку и передачу файлов по почте, в соцсетях и мессенджерах, отправляемые на печать документы, время простоя, SIP-телефонию, активность на сайтах и многое другое.
Способы перехвата данных
Для того, чтобы анализировать данные — DLP-система сперва должна их получить.
Есть два основных способа перехвата — серверный и агентский. В первом случае система контролирует сетевой траффик на сервере, через который компьютеры «общаются» с внешним миром. Во втором случае специальные небольшие программы — агенты — устанавливаются на все компьютеры организации и передают с каждой машины данные для анализа.
Агентский перехват является более распространённым, ведь с его помощью можно получить гораздо больше данных из различных каналов коммуникации, а значит и надежнее предотвратить возможные утечки.
Нужна ли DLP вашей организации?
Если ответить кратко – да, конечно.
У каждой компании есть информация, которая имеет ценность, а значит притягивает злоумышленников, не только снаружи, но и изнутри. Это может быть клиентская база, особенности технологических процессов, чертежи, даже банальный список адресов для пресс-релиза несет ценность, которую не хочется просто так дарить конкурентам.
Как выбрать DLP?
Если вы убедились, что система защиты данных вам необходима, возникает вопрос, как ее выбрать исходя из разнообразия, представленного на рынке. Для начала задайте себе несколько вопросов:
Какие каналы передачи информации она должна контролировать
Будет ли использоваться система в расследованиях или работать только на перехват
Какой бюджет и оборудование будут выделены на систему
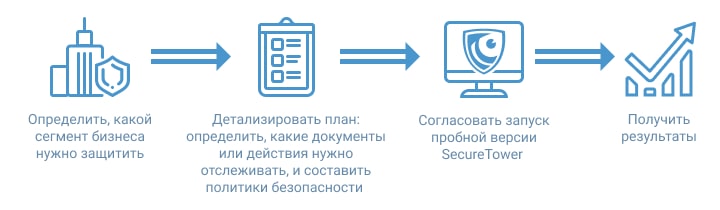
Чтобы максимально полно ответить на эти вопросы лучше всего запросить демо-версию продукта. Большинство разработчиков предоставляет DLP на некоторое время, чтобы вы могли посмотреть, как она работает. Во время тестового периода можно понять, насколько хорошо выбранный программный комплекс закрывает задачи, а также сравнить с другими.
DLP-системы и законодательство
Сама DLP-система, а также процедура ее внедрения при правильном исполнении соответствует требованиям законодательства. Достаточно отметить, что система мониторит исключительно рабочий процесс, а не частную жизнь человека.
Неочевидные способы использования DLP-системы
Казалось бы, система, созданная для контроля утечки данных, больше ничем не может быть полезна. Однако современные DLP имеют и другие возможности, неочевидные на первый взгляд.
• Анализ загруженности персонала
Многие DLP-системы способны вести учет рабочего времени сотрудников. Рабочий процесс каждого пользователя можно представить в виде статистики, которая позволяет проанализировать, насколько сотрудник вовлечен в трудовой процесс.
• Обеспечение юридической поддержки
Задача DLP состоит не только в том, чтобы предотвратить утечки, но еще и при наличии судебного разбирательства, предоставить доказательства злоумышленной деятельности.
• DLP как инструмент мотивации
Когда сотрудники осознают, что их трудовая деятельность находится под мониторингом, появляется большая ответственность за рабочий процесс. И это в свою очередь приводит к улучшению климата в коллективе.
• DLP как хранилище
DLP-технология гарантирует сохранность всей информации, поскольку содержит в своём архиве все коммуникации сотрудников, к которым в случае необходимости можно будет обратиться.
DLP-системы
Данные – это источник жизненной силы современного бизнеса. Задумывались ли вы когда-нибудь, что произойдет с компанией, если она будет лишена ценной и крайне важной информации? Ответ прост – компания может потерять конкурентное преимущество, лишиться прибыли, а в крайнем случае – перестанет существовать.
Безопасность данных – это вечная проблема. С одной стороны, компании должны соответствовать нормативным требованиям и защищать чувствительные данные. С другой стороны, они должны адаптироваться к современным реалиям и технологическим изменениям, которые, в свою очередь, подразумевают большую мобильность сотрудников, использование облачных приложений, устройств BYOD. Появилось больше свободы, а это значит, увеличивается количество способов утечки данных из организации.
Осознание степени риска, которому подвергаются корпоративные данные, критически важно для концентрации усилий по их защите и поддержанию их целостности, ведь ни одна организация не застрахована от потери конфиденциальной информации. Но фокусироваться только на данных недостаточно для обеспечения их безопасности и целостности. Люди – главный источник угроз, так как именно они на ежедневной основе работают с информацией: создают, копируют, перемещают, изменяют. Лучший способ предотвратить утечку – создать механизм прозрачного взаимодействия пользователей с данными. Это становится возможным благодаря внедрению DLP-системы в инфраструктуру организации.

Что такое DLP-система?
DLP (Data Loss Prevention) — специализированное программное обеспечение, предназначенное для защиты компании от утечек информации. Эта аббревиатура на английском расшифровывается как Data Loss Prevention (предотвращение потери данных) или Data Leakage Prevention (предотвращение утечки данных).
Предотвращение потери данных является фундаментальным принципом безопасности в компании любого масштаба.
DLP-система включает в себя набор методов и инструментов для борьбы с утечками данных, исходящими от лиц, которые могут разглашать важную для бизнеса информацию по небрежности или злому умыслу с использованием своих или украденных учетных данных.
Программное обеспечение и инструменты защиты от потери данных осуществляют мониторинг и контроль действий пользователей на конечных точках; при помощи специальных алгоритмов фильтруют потоки информации и коммуникации в корпоративных сетях, контролируют перемещение данных. В случае выявления несанкционированной передачи данных DLP-система блокирует операцию либо оповещает об этом офицера информационной безопасности, а также может использовать определенные защитные действия (например, блокирование и изменение сообщений).
Как работает DLP-система?
Решения класса Data Leak Prevention (DLP) можно сравнить с «водопроводной системой» для потоков конфиденциальных данных. Они обнаруживают и предотвращают несанкционированное использование (Data-in-use), передачу (Data-in-motion) и хранение (Data-at-rest) конфиденциальных данных.
Data-in-use – это данные, к которым пользователи активно обращаются, обрабатывают и обновляют их. DLP предотвращает утечку данных благодаря функции мониторинга действий на рабочих станциях (например, съемные USB-носители, буфер обмена, приложения) и анализа поведения пользователей.
Data-in-motion – это информация, которая перемещается из одной точки в другую. DLP предотвращает утечку данных через сетевые коммуникации (например, электронная почта, инструменты совместной работы, программы мгновенного обмена сообщениями и практически любой публичный канал связи). При этом типе мониторинга делается акцент на идентификации данных, их источнике и назначении, и последующем контроле потока информации в соответствии с политикой безопасности.
Data-at-rest – это данные, которые не перемещаются между устройствами или сетями. DLP обнаруживает конфиденциальный контент в данных, хранящихся на корпоративных ИТ-ресурсах (например, сетевые файловые ресурсы, файловые системы конечных устройств, базы данных, хранилища документов и облачные хранилища), и устраняет нарушения политики хранения данных.
Рис. 1. Виды корпоративных данных
После того как данные перехвачены, они отправляются на полнотекстовый поиск, контентный (анализ содержимого) и контекстный (основанный на контексте операции – например, отправитель, получатель, используемый канал) анализ для обеспечения соблюдения политик использования и обработки данных, принятых в организации. При обнаружении подозрительного действия система принимает решение о блокировке или оповещении сотрудников службы безопасности о нарушении политики безопасности. Полученные сведения могут быть использованы для проведения расследований со стороны служб информационной, внутренней и экономической безопасности.
Технологии, которые могут быть использованы для обеспечения оперативного перехвата конфиденциальной информации, профилактики инцидентов безопасности и контроля конфиденциальных данных:
Контроль идентификаторов (IDID, ID identification) – технология позволяет распознавать в тексте сообщений специальные идентификаторы в виде последовательности цифр или букв, однозначно определяющей данные, интересные с точки зрения информационной безопасности, в частности контроля утечек информации и работы с персональными данными, и осуществляет:
Выявление финансовых данных: банковских реквизитов, ИНН налогоплательщика, номеров пластиковых карт и т. д.
Выявление персональных данных: паспортных данных, СНИЛС.
Выявление документов, создаваемых по шаблону: договоров, регламентов и т. д.
Выявление слов и фраз определенной тематики.
Цифровые отпечатки (DiFi, digital fingerprints) – технология позволяет сравнивать текстовые, графические и табличные данные с эталонными документами, что дает возможность находить как полностью, так и частично скопированные документы, и выявляет:
Текстовые документы (планы, уставы, приказы, типовые договоры, тендерные документы и т. д.).
Табличные данные (базы клиентов, персональные данные и т. д.).
Графические документы (сканы, фотографии, чертежи и т. д.).
Шаблонные элементы ГОСТ и документов внутреннего стандарта.
Печать-гриф («конфиденциально», «копия», «ДСП», и т. д.).
Графические шаблоны – технология позволяет распознавать конфиденциальные сведения в графических форматах с учетом их деформации (растяжение, поворот, наложение на другие объекты), а также при полном отсутствии текста и выявляет:
Изображения паспортов с персональными данными;
Поведенческий анализ – передовая технология, основанная на машинном обучении, благодаря чему стало возможно получать сведения о зарождающихся угрозах через анализ собранной информации о поведенческой динамике пользователей, их связях и выявленных аномалиях. Детальный анализ показателей поведения может выявить негативные тенденции, что позволяет офицеру безопасности работать с рисками утечек конфиденциальных данных превентивно, вовремя принимая соответствующие меры.
Файловый краулер – технология, благодаря которой становится возможно проводить проверку узлов корпоративной сети и составлять ее наглядную карту, после чего контролировать ресурсы сети. Это позволяет находить конфиденциальную информацию в корпоративных и облачных хранилищах, электронной почте и других ресурсах.

Какие задачи решает DLP-система?
Задачи информационной безопасности, которые решает DLP-система, включают защиту конфиденциальных данных организации от утечек, контроль использования, передачи и хранения информации. Кроме того, DLP-система позволяет проводить расследования инцидентов, связанных с утечками конфиденциальной информации, путем мониторинга и анализа активности пользователей. Система позволяет определить какие действия выполнялись с данными. Это помогает выявить причины нарушения и принять меры по предотвращению подобных инцидентов в будущем.
DLP-система также способствует обеспечению экономической безопасности, предотвращая финансовое мошенничество, утечки коммерческой и бухгалтерской информации. DLP-система может использоваться для мониторинга коммуникаций и обнаружения любых подозрительных действий, таких как попытки передачи конфиденциальной информации третьим лицам или изменение условий сделок без соответствующего разрешения.
В борьбе с коррупцией DLP-система помогает обнаруживать и предотвращать несанкционированные действия с конфиденциальными данными, связанные с получением взяток, конфликтом интересов, вымогательством, неправомерным использованием ресурсов организации и другими видами коррупции.
Внутренний контроль также является важной задачей DLP-системы. Она позволяет контролировать исполнение управленческих решений, определять сокрытие нарушений и факты саботажа, а также проводить анализ реакций на различные распоряжения.
Наконец, DLP-система способствует обеспечению внутренней безопасности организации, выявляя компрометирующие связи, признаки шпионажа и разведки, предотвращая мошенничество и нарушения законодательства.
Зачем нужна DLP-система для вашей организации?
Выше мы упомянули, что потеря конфиденциальных данных и других видов корпоративной информации может привести к значительным финансовым и репутационным потерям. Хотя компании сейчас хорошо осведомлены об этих опасностях, а защита данных стала актуальной темой, многие организации не до конца понимают бизнес-повод для инициатив по внедрению DLP.
1. Причины, по которым DLP-система необходима вашей организации: Компания работает с конфиденциальной информацией, в ней происходят утечки данных.
Не все потери данных являются результатом внешних злонамеренных атак. Случайное раскрытие или неправильное обращение с конфиденциальными данными внутренними сотрудниками трудно обнаружить, если кто-то использует свой законный доступ к данным в неблаговидных целях. DLP-система может блокировать передачу конфиденциальных данных на накопители USB и другие съемные носители, а также дает возможность применять политики, обеспечивающие защиту данных в каждом конкретном случае. Например, при обнаружении события безопасности политики могут помещать данные в карантин или шифровать их в режиме реального времени в ответ на события.
2. Отсутствует представление о том, куда передаются и где хранятся конфиденциальные данные.
DLP-система предоставляет сотрудникам службы безопасности 360-градусный обзор местоположения, потока и использования данных на предприятии. Она позволяет защищать и контролировать конфиденциальные данные, включая информацию о клиентах, персональные данные, финансовые данные и интеллектуальную собственность. Имея полное представление о том, где хранятся данные, что с ними происходит, ваша организация может установить соответствующие политики для их защиты и принимать решения с учетом приоритизации рисков в отношении активов, которые необходимо защищать.
3. Сложно обнаружить признаки корпоративного мошенничества в массе коммуникационного трафика.
Корпоративное мошенничество — это серьезная проблема, которая может иметь далеко идущие последствия для организации. Оно может привести к финансовым потерям, ущербу репутации и даже юридическим последствиям. Выявление признаков корпоративного мошенничества может быть непростой задачей, особенно при работе с большим объемом коммуникационного трафика. Именно здесь может помочь DLP-система. Контролируя коммуникационный трафик и обращая внимание на отклонения от нормальной активности сотрудников, DLP-система может обнаружить и выделять косвенные признаки угроз, которые могут указывать на мошенническую деятельность. Эти закономерности могут включать необычное общение между сотрудниками, нетипичные связи, повышенную передачу данных.
DLP-система и законодательство
Когда организации не предпринимают необходимых мер по защите конфиденциальных данных от потери или неправомерного использования, они могут лишиться конкурентоспособности, а также оказаться под угрозой финансовых, репутационных и юридических рисков. Согласно 152-ФЗ, если компания хранит и использует персональные данные, то она является оператором персональных данных и отвечает за их сохранность и защиту. В случае нарушения этого закона последует ответственность в виде штрафов:
Физическое лицо может быть оштрафовано на 700 – 2000 руб.;
Должностное лицо – на 4000 – 10 000 руб.;
ИП – на 10 000 – 20 000 руб.;
Юридическое лицо – 250 000 – 500 000 руб.
Необходимо отметить, что в 2023 году предполагается установить для компаний оборотные штрафы в размере до 3% от годового оборота за утечку персональных данных, в случае если компания никак не обеспечивает сохранность данных. DLP-система облегчает защиту критически важных данных и помогает предотвратить негативную огласку и отток стратегических клиентов, который неизбежно следует за утечками данных.

Как выбрать свою DLP-систему?
DLP-системы включают в себя различный набор функций, поэтому к ее выбору необходимо подходить серьезно, так как она должна соответствовать текущим и будущим потребностям компании, а также учитывать требования регуляторов и законодательства. Прежде чем выбрать DLP-поставщика, следует получить ответы на следующие вопросы:
Есть ли у вашей компании потребность в защите информации?
О каких поставщиках DLP-системы на рынке вам известно и какая у них репутация?
Какими функциональными возможностями для предотвращения утечек располагают DLP-системы?
Насколько система удобна в эксплуатации?
Какая у системы масштабируемость и отказоустойчивость?
Какие возможности есть у системы для расследования инцидентов и отчетности?
Какие у системы есть возможности администрирования и управления процессами обработки данных?
Каковы варианты внедрения?
Интегрируется ли DLP-система с другими корпоративными системами?
Может ли она работать на различных платформах конечных устройств?
Чтобы упростить ваше начало в выборе DLP-системы, мы подготовили специальный чек-лист, где описали все тонкости и нюансы, на которые следует обратить внимание. Скачайте его, ставьте галочки и определите, какие требования и функции DLP-системы являются для вас ключевыми.
Важность DLP-системы для вашей организации
Решения по предотвращению потери данных (DLP) крайне важны для любой организации, поскольку позволяют обеспечить соответствие нормативным требованиям, а также защиту и сохранность конфиденциальных данных и интеллектуальной собственности.
DLP-система Solar Dozor отслеживает активность всех пользователей в ИТ-инфраструктуре и контролирует определенные показатели поведения, что значительно снижает риск потери критически важных данных, а также помогает выявить слабые места в бизнес-процессах организации.
DLP-система: что такое и какие задачи решает
DLP-системы создают защитный цифровой «забор» вокруг компании и анализируют все исходящие и входящие данные. Под контроль попадает не только интернет-трафик, но и документы, которые сотрудники выносят на внешних носителях, распечатывают на принтере, пересылают через Bluetooth и т.д.
Чтобы предотвращать утечки, DLP-система оснащена механизмом определения уровня конфиденциальности документа из перехваченного трафика. Программа либо анализирует маркеры документа, либо проверяет содержимое.
Сегодня чаще используется второй вариант из-за его устойчивости к изменениям документов перед отправкой. Также анализ содержимого расширяет количество конфиденциальных файлов, доступных для программы.
В основе работы системы лежит принцип data-centric security, который предполагает контроль безопасности базы данных. В соответствии с этим принципом информацию подразделяют на следующие группы:
- Data-in-use. С данными работают пользователи: создают и редактируют документацию, медиа-контент.
- Data-at-rest. Информация хранится на компьютерах пользователей и в местах общего доступа.
- Data-in-motion. Это данные, которые передают информационные потоки: от транзакций до запросов «сервер-клиент».
Чтобы защитить информацию при внедрении DLP, выполняйте рекомендации разработчиков и используйте несколько блоков защиты. Результатом станет создание экономически выгодного защитного контура. Внедрять DLP следует в несколько этапов. О них расскажем ниже.
Задачи, которые решает DLP-система
DLP-системы подходят не только для защиты от утечки информации, но и для контроля действий сотрудников.
Программы помогают:
Проверять, как персонал использует рабочее время и расходует ресурсы организации.
Отслеживать, как сотрудники общаются друг с другом. Так руководство предотвратит внутрикорпоративные «войны», которые вредят компании.
Контролировать правомерность действий работников, например, исключить печать поддельных документов и т.д.
Выявить сотрудников, которые в рабочее время рассылают резюме. Это позволит быстро найти им замену.
Многие фирмы считают перечисленные задачи важнее предотвращения утечек. Из-за этого появилось множество специализированных программ, которые также могут защитить компанию от потери данных. Однако эти продукты не могут быть полноценной заменой DLP-систем, поскольку у них нет механизма анализа перехваченного трафика. При использовании таких программ специалист по инфобезопасности вручную проверяет данные. Такой подход оправдан только в небольших компаниях, в которых работают до 10 человек. Однако есть сервисы, которые можно использовать на крупных предприятиях. Одна из таких программ — ИНСАЙДЕР. Она подходит для решения основных и дополнительных задач инфобезопасности.

Классификация DLP-систем
По ряду признаков все системы можно разделить на несколько классов. По способности перехвата конфиденциальной информации выделяют программы с активным и пассивным контролем действий. Системы из первой группы блокируют передаваемые данные, а программы второго подкласса не могут этого сделать. Системы с активным контролем действий эффективно защищают организацию от случайных утечек информации, но при этом иногда тормозят бизнес-процессы. Программы из второй группы предотвращают только систематические утечки. В то же время они не влияют на бизнес-процессы.
DLP-системы также классифицируют по сетевой архитектуре. Шлюзовые программы работают на промежуточных серверах, а хостовые используют агенты со станций сотрудников. Сегодня наиболее распространено сочетание шлюзовых и хостовых компонентов.
Перспективы и тренды DLP-систем
По мнению экспертов, главная тенденция на рынке информационной безопасности — переход «заплаточных» систем из компонентов от разных производителей к единым программным комплексам.
Причина заключается в универсальности комплексных интегрированных систем. Среди из преимуществ:
Такие системы облегчают работу специалистов по инфобезопасности. Если при использовании программ нужно заботиться о совместимости различных компонентов, то применение единого комплекса исключает эту проблему.
Интегрированные системы позволяют менять настройки для больших массивов клиентских станций.
Единые комплексы облегчают перенос информации из одного компонента в другой.
Движение разработчиков по направлению. Если хотя бы один канал остается без контроля, утечка угрожает всей компании. Поэтому все больше компаний предпочитают интегрированные системы обеспечения безопасности.
Еще одна тенденция — плавный переход к модульной структуре, при которой заказчик сам выбирает необходимые ему компоненты системы. Как пример можно привести ОС с отключенной поддержкой внешних устройств. В таком случае не нужно доплачивать за их контроль.
В будущем на развитие DLP-сектора повлияет специфика отрасли. Эксперты ожидают появление спецверсий, которые адаптированы для банков, госучреждений и т.д. и соответствуют запросам этих организаций.
Также развитие DLP-систем зависит от распространения рабочих ноутбуков и нетбуков. У лэптопов своя специфика, например, возможность похищения информации вместе с устройством. Из-за этого разработчики ищут новые подходы к защите компьютеров. Сегодня производители программных продуктов предлагают функции контроля портативных устройств с помощью DLP-систем.
Внедрение DLP-системы: этапы и порядок
Рассмотрим этапы внедрения ПО более подробно.
1 этап — подготовка
Чтобы подготовить компанию к установке DLP, начните с подготовительных операций:
- аудита защищенности информации;
- оценки рисков;
- создания схемы разграничения доступа к информации;
- урегулирования юридических нюансов.
Аудит позволит оценить степень защиты данных, найдет возможные каналы утечки информации и уязвимости в IT-«экосистеме». Помощь в подготовке и внедрении системы окажет представитель компании-разработчика или фирма, которая производит DLP.
При анализе защиты информации необходимо:
- оценить уровень безопасности при работе с внутренней документацией;
- детально изучить технические ресурсы организации;
- создать перечень данных, которые относятся к категории ограниченного доступа;
- разработать правила разграничения доступа;
- изучить и описать порядок обработки, создания, передачи и хранения данных.
На этапе внедрения экономически выгодной DLP оцените риски, обследуйте каналы утечки информации и создайте схему разграничения доступа. Если есть риск ущерба, организуйте защиту канала утечки данных.
Представитель фирмы-исполнителя детально описывает информационные потоки и способы обработки данных. Затем совместно с сотрудниками отдела ИБ компании он создает правила разграничения доступа. Их разрабатывают с учетом режима коммерческой тайны и регламента работы с конфиденциальными данными. Права получат пользователи системы в соответствии с занимаемой должностью.
Если в компании отсутствует ИБ-отдел, который занимается проблемами защиты, фирма-исполнитель согласовывает правила разграничения доступа с представителем этой организации. В процессе нужно учесть режим коммерческой тайны и порядок работы с конфиденциальными данными.
Обычно заказчики заранее не готовят описание бизнес-процессов. Поэтому на выполнение первого этапа внедрения DLP уходит много времени.
Первый этап завершается созданием перечня нормативной документации, без которой невозможно внедрить систему. Этот перечень содержит:
- возможные сценарии и каналы утечки данных;
- регламент разновидностей информации с ограниченным доступом;
- схемы потоков данных, доступ к которым ограничен;
- описание взаимодействия пользователей и технических элементов с данными, доступ к которым ограничен.
Благодаря нормативной документации вы поймете, как работают потоки информации и какие системы нужны для защиты от несанкционированного доступа и утечки.
При внедрении DLP необходимо соблюдать нормы законодательства. Недопустимо, чтобы контроль нарушал личные права пользователей: исключите действия, которые могут быть расценены как слежка. Предусмотрите механизм контроля администраторов системы.
Чтобы свести к минимуму недовольство сотрудников, включите в сведения о работе системы цели внедрения DLP. Руководитель имеет право защищать коммерческую тайну компании, а компьютеры, которые он предоставляет работникам — это собственность организации. Для защиты собственности можно применять любую систему.
2 этап — выбор DLP
Чтобы грамотно выбрать DLP, предварительно проанализируйте ценность данных, которые нуждаются в защите. Система должна быть экономически выгодна: стоимость ее внедрения не должна превышать вероятные финансовые потери от утечки данных.
Как только завершится первый шаг внедрения DLP, исполнителю станет ясно, какие функции должны быть у системы защиты. Сразу необходимо озвучить стоимость системы, установки, настройки, тестирования и техподдержки.
При выборе DLP выясните у разработчика:
- Насколько сложно устанавливать систему и поддерживать ее работоспособность. Уточните, содержит ли она необходимые программы для работы с базами данных. В компании должны быть сотрудники, которые при необходимости сделают резервные копии, восстановят и обновят данные и т.д.
- Как DLP будет взаимодействовать с работающей в компании компьютерной системой.
- Какие навыки потребуются ИБ-специалистам для выполнения должностных обязанностей.
Если DLP, которую советует компания-разработчик, не соответствует бюджету компании, выберете упрощенные версии. Например, некоторые DLP блокируют каналы передачи информации без анализа контента или имеют ограниченный набор опций для анализа.
3 этап — проектирование DLP
Архитектура технических каналов и информационных процессов будет понятна уже в конце первого этапа внедрения DLP-системы. При ее проектировании более детально обследуются каналы и инфраструктура, которые нуждаются в защите. Благодаря этому минимизируются сбои при установке и эксплуатации системы.
Чтобы организовать схему взаимодействия модуля защиты и серверов, баз данных, прокси, в процессе установки DLP должны участвовать технические специалисты заказчика.
4 этап — установка и настройка DLP
Для настройки DLP единого алгоритма действий нет. Поддерживать работу системы необходимо на протяжении всего срока использования.
Установите DLP таким образом, чтобы можно было без проблем передавать права доступа одного сотрудника другому. Также создайте набор функций, которые позволят расширить систему технического обеспечения компании с сохранением целостности DLP.
Настройка системы позволит проверить работу и протестировать компоненты модуля защиты. В первую очередь оцените корректность обработки запросов сервера и принципы разграничения доступа.
Cравнительный обзор DLP-систем
Ниже представлен перечень отобранных для сравнения решений и результаты их сравнения по каждому из параметров.
| Название DLP-системы | «Дозор-Джет» | Falcongaze | GTB Technologies | Infowatch | «МФИ Софт» | SearchInform | Symantec | Zecurion |
| Потребители | Крупная фирма, государственный сектор | Крупные компании, небольшие предприятия | Представители бизнеса независимо от сегмента | Услуги от ДЛП, например, СААС для фирмы независимо от величины | Бизнес среднего и крупного уровня | Крупные корпорации, сотрудники малого и среднего бизнеса | Мегакорпорация, в которой работают около 50-100 тысяч работников | Государственный сектор, крупная, средняя и маленькая компания |
| Расположение штаб-квартиры | Москва (РФ) | Москва (РФ) | Ньюпорт (США) | Москва (РФ) | Нижний Новгород (РФ) | Москва (РФ) | Маунтин Вью (США) | Москва (РФ) |
| Официальный сайт | dozor-jet.ru | falcongaze.ru | gtbtechnologies.com | infowatch.ru | mfisoft.ru | searchinform.ru | symantec.com | zecurion.ru |
| Предоставление услуг | Наличие технической поддержки, возможность пройти партнерское и клиентское обучение, услуги консалтинга и аутсорсинга | Техподдержка, помощь по внедрению, проведение обучения, а также оказание помощи по формировке информационной защиты в организации | Наличие техподдержки, обучение работников как в их центре, так и на рабочем месте | Услуги консалтинга в системе инфобезопасности | Возможность проведения удаленного обучения, оказание технической поддержки | Помощь по внедрению, техподдержка, обучение в учебном центре, аутсорсинг | Обучение персонала при помощи партнеров, внедрение | Проведение аудита, оказание консалтинговых услуг, оказание техподдержки, проведение обучения |
| Срок внедрения | До 7 календарных дней | От пары часов до нескольких дней. Все зависит от архитектурной сложности локальной сети компании | От одного до нескольких дней. Сроки зависят от масштабности внедрения и конфигурации корпоративной сети | От пары дней до семи рабочих дней. Зависит от того, насколько крупная фирма и какие задачи она решает | С того момента, как была получена заполненная анкета, нужно подождать семь дней, пока пройдет подготовка тех. решения, плюс двое суток, потраченных на установку | От одного раб. дня. Все зависит от предварительной подготовки и числа станций | От одних суток (учитывая масштаб внедрения) | Как и предыдущий |
| Язык панели управления | Только русский и английский (языки, которые входят в каждую систему) | Русский, английский, французский, испанский, итальянский, корейский, турецкий | Английский, польский, русский, китайский, немецкий, португальский | Украинский, международный английский, русский, белорусский | Исключительно русский | Русский, английский, латынь, польский, литовский | Английский, русский, японский, китайский, французский | Английский, русский |
Внедрение DLP — отличный выбор для компании, которая дорожит репутацией и заботится о безопасности данных. Благодаря интеграции этой системы вы будете держать под контролем потоки информации, сможете выявлять и устранять угрозы безопасности.
Что такое DLP-система и для чего она используется?

В сфере IT-технологий быстро набирает популярность сегмент DLP-систем (от англ. Data Leak Prevention — профилактика утечки данных): рынок таких решений наращивает обороты, а сами они быстро совершенствуются и переходят языковые барьеры. Это связано с тем, что со стороны политики управления предприятиями все большее внимание уделяется предотвращению утечек информации конфиденциального характера. Потеря внутренних наработок, переход перспективных бизнес-идей к конкурентам, попадание финансовой информации в третьи руки — вот лишь малая часть причин, почему важна информационная безопасность организации. Все это может обернуться столь значительными денежными и репутационными потерями, что затраты на внедрение DLP-системы в сравнении окажутся несущественными. Потребность в защите корпоративных данных связана и с развитием удаленной работы, когда компьютер, позиционируемый как служебный (как минимум часть времени в течение суток), физически может находиться вне периметра предприятия, что не снимает важности корректного обращения с доверенной информацией.

Однако информационная безопасность предприятия — это главная, но далеко не единственная задача DLP-систем. Помимо того, что они создают защищенный цифровой контур, куда не проникают внешние угрозы, а внутренние важные данные не переходят его границ, такие программные продукты используются для мониторинга работы персонала, оценки его продуктивности и соответствия занимаемой должности. Таким образом, современные DLP-системы — это универсальные средства для всеобъемлющего контроля безопасной и эффективной работы компании.
Контроль персонала независимо от локации
Мониторинг действий штатных и удаленных сотрудников

Bitcop содержит в себе базовый функционал DLP-систем, который решает все основные задачи по контролю персонала и позволяет оптимизировать штат специалистов, которые анализируют данные.
Классификация DLP-систем
DLP-системы делятся на несколько классов, в зависимости от различных критериев их классификации.

По локализации (сетевой архитектуре) DLP-системы подразделяются на хостовые и шлюзовые.
Первые основаны на работе агента непосредственно на локальном компьютере конечного пользователя, что удобно, когда необходимо проконтролировать его обособленные действия (запись информации на носитель, ввод сомнительных поисковых запросов). Вторые располагаются на промежуточных шлюзах и проверяют сетевой трафик. Современные развитые системы по предотвращению утечек данных обычно совмещают в себе и хостовый, и шлюзовый компонент. При этом, в идеале, разбору подвергаются все исходящие потоки информации: передача данных через интернет, запись документов на внешний носитель, отправка их на печать, пересылка через Bluetooth и прочие действия пользователя.
По механизму определения степени конфиденциальности передаваемых данных выделяют два вида DLP-систем:
- Системы, которые устанавливают конфиденциальность на основе анализа маркеров документа,
- Системы, которые для этого проводят анализ содержимого документа.
Под первым способом понимается проверка названия, заголовков, подписей и грифов документа. Этот вариант более быстрый, но он неустойчив перед ситуацией, когда в маркеры документа вносятся изменения. Второй способ требует больших ресурсов, но он более надежен с позиции возможного удаления грифов перед отправкой файла или изменения его названия на незначительное с точки зрения мониторинга. К тому же, он поддается лучшей масштабируемости, поскольку количество обрабатываемых системой документов не будет зависеть от их специальных меток.

Еще одно деление DLP-систем основано на методах их реагирования на возникшие угрозы. Выделяют:
- активные системы, которые немедленно прерывают сомнительный процесс, тем самым упреждая возможный урон,
- пассивные системы, которые только фиксируют подозрительные факты, оформляя их в отчеты для последующего анализа со стороны службы безопасности.

Наконец, с точки зрения правомерности отслеживания действий пользователя можно выделить легальные и нелегальные DLP-системы. Легальными являются решения, официально распространяемые различными вендорами и нацеленные на предотвращение опасных инцидентов и контроль использования рабочего времени. Они действуют с ведома и согласия конечных пользователей или администратора информационной системы. К нелегальным системам относится вирусное и шпионское программное обеспечение, которое самостоятельно и несанкционированно устанавливается на компьютер пользователя с целью сбора конфиденциальных данных и использования их для извлечения выгоды (например, заражение кейлоггерами, собирающими личную и финансовую информацию с отправкой ее злоумышленнику).
Data Leak Prevention в упрощенном варианте

Предотвращение и расследование опасных ситуаций в сфере информационной безопасности — главное предназначение DLP-систем, однако в не меньшей степени они интересуют топ-менеджеров и с точки зрения контроля качества работы сотрудников. В ряде случаев сложные алгоритмы анализа данных оказываются излишни, и организация ставит в приоритет мониторинг использования рабочего времени (с дополнительными бонусами в виде первичного контроля основных манипуляций сотрудника). К тому же, для непрерывного анализа логов серьезной DLP-системы требуются подготовленные специалисты, количество которых прямо пропорционально численности штата организации, которые смогут своевременно предпринять верные действия в качестве ответа на инцидент (представление о том, насколько эта работа нетривиальна, может дать полезное руководство по реагированию на инциденты информационной безопасности).
Система Bitcop сочетает в себе развитый учет рабочего времени сотрудников с базовыми функциями полноценных DLP-систем, которых на практике оказывается вполне достаточно для всестороннего контроля работы персонала.
Выбирая Bitcop в качестве:
- дополнительного решения, нацеленного именно на мониторинг использования рабочего времени,
- или же главной и единственной DLP-системой с набором основных часто употребляемых опций,
организация может быть уверена, что закрывает ключевые потребности в контроле сотрудников, экономя на тяжеловесном и сложном программном продукте, требующем квалифицированной поддержки.
Задачи, которые решает Bitcop в качестве базовой DLP-системы
В Bitcop встроены те функции DLP-систем, которые являются основополагающими для эффективного контроля действий сотрудников. К ним относятся:

- Кейлоггер — функционал по перехвату нажатия клавиш с сохранением в протоколах зафиксированных наборов символов. Кейлоггер помогает получить точное представление о том, какие данные вводит пользователь — в частности, в поисковых запросах браузера. Проанализировав запросы пользователя, можно составить довольно достоверное представление о его текущих интересах. Так, сотрудник, который размещает резюме или осведомляется о вакансиях, становится сомнительным с точки зрения дальнейшего карьерного продвижения, — вместо этого следует задуматься о поиске замещающего специалиста, — а любитель отвлечься на интернет-серфинг, не связанный с прямыми служебными обязанностями, ставит под вопрос свое соответствие занимаемой должности. Полезным может быть кейлоггер, работающий применительно к корпоративной системе по обмену сообщениями — он вовремя даст сигнал о ведении «подковерной» борьбы.
- Скриншоты экрана, которые выполняются с заданной периодичностью и хранятся настраиваемый период времени. Они позволяют воочию контролировать деятельность сотрудников на компьютере через удобные временные интервалы и сразу увидеть нарушение трудовой политики организации.
- Перехват файлов, копируемых на USB-носитель — данная опция даст возможность предотвратить нежелательный вынос корпоративных документов на «флешках».
- Перехват файлов, пересылаемых через мессенджеры — такая возможность системы будет неоценимой, если сотрудник, замысливший передать третьему лицу конфиденциальный документ, решит сделать это через одно из распространенных средств обмена сообщениями.
- Перехват электронной почты — информация о заголовках и вложениях электронной корреспонденции поможет не только получить представление, чем в действительности занимается сотрудник в рабочее время, но и немедленно отреагировать на обмен информацией, выходящей за пределы служебной компетенции.
Сравнение версий Bitcop поможет определиться с наиболее подходящим вариантом использования системы.

О любом сомнительном действии пользователя, способном спровоцировать инцидент информационной безопасности или нарушение рабочего режима, ответственное лицо мгновенно уведомляется системой посредством электронной почты. Это позволяет оперативно принять меры по нивелированию угрозы. Добавив к этому подробные протоколы о запуске приложений и интервалах работы в различных программах, можно сделать вывод о том, что мониторинг Bitcop охватывает все основные аспекты деятельности пользователя за рабочим компьютером — как с точки зрения продуктивности, так и с точки зрения противодействия инцидентам. При этом анализ собранных данных не требует больших временных затрат или специальной подготовки, поскольку предлагается в виде наглядных отчетов, диаграмм и графиков, облегчающих принятие управленческих решений.