Преимущества и недостатки криптографии
В настоящее время сети стали глобальными, а информация приобрела цифровую форму битов и байтов. Критическая информация теперь хранится, обрабатывается и передается в цифровом виде в компьютерных системах и открытых каналах связи.
Поскольку информация играет столь важную роль, злоумышленники нацеливаются на компьютерные системы и открывают каналы связи, чтобы либо украсть конфиденциальную информацию, либо нарушить работу критически важной информационной системы.
Современная криптография предоставляет надежный набор методов, гарантирующих, что злонамеренные намерения злоумышленника будут сорваны, а законные пользователи получат доступ к информации. Здесь, в этой главе, мы обсудим преимущества, которые мы получаем от криптографии, ее ограничений, а также будущее криптографии.
Криптография – преимущества
Криптография является важным средством защиты информации. Предоставляет четыре основных сервиса информационной безопасности –
Конфиденциальность – техника шифрования может защитить информацию и сообщения от несанкционированного раскрытия и доступа к информации.
Аутентификация – криптографические методы, такие как MAC и цифровые подписи, могут защитить информацию от подделки и подделки.
Целостность данных – криптографические хэш-функции играют важную роль в обеспечении пользователей целостностью данных.
Безотказность – цифровая подпись обеспечивает услугу безотказности для защиты от спора, который может возникнуть из-за отказа отправителя передать сообщение.
Конфиденциальность – техника шифрования может защитить информацию и сообщения от несанкционированного раскрытия и доступа к информации.
Аутентификация – криптографические методы, такие как MAC и цифровые подписи, могут защитить информацию от подделки и подделки.
Целостность данных – криптографические хэш-функции играют важную роль в обеспечении пользователей целостностью данных.
Безотказность – цифровая подпись обеспечивает услугу безотказности для защиты от спора, который может возникнуть из-за отказа отправителя передать сообщение.
Все эти фундаментальные услуги, предлагаемые криптографией, позволили вести бизнес по сетям с использованием компьютерных систем чрезвычайно эффективным и действенным образом.
Криптография – Недостатки
Помимо четырех основных элементов информационной безопасности, существуют и другие проблемы, которые влияют на эффективное использование информации:
Сложно зашифрованная, аутентичная и имеющая цифровую подпись информация может быть труднодоступной даже для законного пользователя в критический момент принятия решения. Сеть или компьютерная система могут быть атакованы и выведены из строя нарушителем.
Высокая доступность, один из фундаментальных аспектов информационной безопасности, не может быть обеспечена с помощью криптографии. Другие методы необходимы для защиты от угроз, таких как отказ в обслуживании или полный отказ информационной системы.
Другая фундаментальная потребность в информационной безопасности избирательного управления доступом также не может быть реализована с помощью криптографии. Административный контроль и процедуры должны осуществляться для того же.
Криптография не защищает от уязвимостей и угроз, возникающих из-за плохого проектирования систем, протоколов и процедур. Они должны быть исправлены путем правильного проектирования и создания защитной инфраструктуры.
Криптография поставляется за плату. Стоимость с точки зрения времени и денег –
Добавление криптографических методов в обработку информации приводит к задержке.
Использование криптографии с открытым ключом требует создания и обслуживания инфраструктуры с открытым ключом, требующей значительного финансового бюджета.
Безопасность криптографической техники основана на вычислительной сложности математических задач. Любой прорыв в решении таких математических задач или увеличении вычислительной мощности может сделать криптографическую технику уязвимой.
Сложно зашифрованная, аутентичная и имеющая цифровую подпись информация может быть труднодоступной даже для законного пользователя в критический момент принятия решения. Сеть или компьютерная система могут быть атакованы и выведены из строя нарушителем.
Высокая доступность, один из фундаментальных аспектов информационной безопасности, не может быть обеспечена с помощью криптографии. Другие методы необходимы для защиты от угроз, таких как отказ в обслуживании или полный отказ информационной системы.
Другая фундаментальная потребность в информационной безопасности избирательного управления доступом также не может быть реализована с помощью криптографии. Административный контроль и процедуры должны осуществляться для того же.
Криптография не защищает от уязвимостей и угроз, возникающих из-за плохого проектирования систем, протоколов и процедур. Они должны быть исправлены путем правильного проектирования и создания защитной инфраструктуры.
Криптография поставляется за плату. Стоимость с точки зрения времени и денег –
Добавление криптографических методов в обработку информации приводит к задержке.
Использование криптографии с открытым ключом требует создания и обслуживания инфраструктуры с открытым ключом, требующей значительного финансового бюджета.
Безопасность криптографической техники основана на вычислительной сложности математических задач. Любой прорыв в решении таких математических задач или увеличении вычислительной мощности может сделать криптографическую технику уязвимой.
Будущее криптографии
Криптография с эллиптическими кривыми (ECC) уже была изобретена, но ее преимущества и недостатки еще не полностью поняты. ECC позволяет выполнять шифрование и дешифрование за значительно меньшее время, что позволяет передавать больший объем данных с одинаковой безопасностью. Однако, как и другие методы шифрования, ECC также должен быть проверен и доказан в безопасности, прежде чем он будет принят для правительственного, коммерческого и частного использования.
Квантовые вычисления – это новое явление. В то время как современные компьютеры хранят данные, используя двоичный формат, называемый «бит», в котором могут храниться «1» или «0»; квантовый компьютер хранит данные, используя квантовую суперпозицию нескольких состояний. Эти многозначные состояния хранятся в «квантовых битах» или «кубитах». Это позволяет вычислять числа на несколько порядков быстрее, чем традиционные транзисторные процессоры.
Чтобы понять мощность квантового компьютера, рассмотрим RSA-640, число с 193 цифрами, которое может быть вычислено восемьюдесятью компьютерами с частотой 2,2 ГГц в течение 5 месяцев, один квантовый компьютер будет иметь коэффициент менее 17 секунд. Числа, на вычисление которых обычно уходят миллиарды лет, могут занять несколько часов или даже минут с полностью разработанным квантовым компьютером.
Принимая во внимание эти факты, современная криптография будет вынуждена искать более сложные в вычислительном отношении проблемы или разрабатывать совершенно новые методы архивирования целей, которые в настоящее время используются современной криптографией.
Шифрование данных: все, о чем вы должны знать, чтоб защитить данные
Если раньше ценности были сугубо материальными – золото-брильянты, скрипки итальянских мастеров, картины фламандцев и вазы эпохи Цинь, например, – то нынешние ценности носят более абстрактный характер, хотя суть их от этого не меняется. Алмазы и жемчуга прятались в сейфы и тайники, а современные сокровища мы держим на жестких дисках компьютеров или серверов, на флешках и картах памяти телефонов.
Доверив самое сокровенное гаджетам и компьютерам, мы сделали себя уязвимыми. Все, что хранится на винчестерах, в памяти приложений и браузеров, стало ахиллесовой пятой современной цивилизации. Информация о семье, карьере, материальных активах, политических взглядах, финансовые данные, планируемые сделки, “черная” бухгалтерия, доступы к счетам, ключи к электронным кошелькам, корпоративные секреты и коммерческие тайны – вот новые мишени любителей присвоить чужое.
Сейф можно вскрыть, подобрав отмычку или взрезав автогеном. Выудить информацию с диска можно так же легко. Сейф можно спрятать в стене, в бункере на глубине 200 метров, можно обнести колючей проволокой и пустить по ней ток. Шифрование данных же действует гораздо эффективнее (и гуманнее!): аппаратные и программные криптографические средства могут по-настоящему обезопасить ваши цифровые сокровища.
О том, какие меры комплексной защиты информации применяются в корпоративных системах, мы рассказали в статье «Кибербезопасность организации: защищаем информационный периметр»
Истории известно о криптографических системах еще с античных времен
Немного об истории криптографии
Криптографии как науке, изучающей средства защиты информации, уже более четырех тысяч лет – одновременно с развитием письменности люди искали способы зашифровать написанное, скрыв его суть от посторонних глаз. Истории известно о криптографических системах еще с античных времен, – например, моноалфавитный шифр Цезаря, который использовал принцип сдвига буквенных позиций в алфавите. На протяжении веков изобретались как новые шифры, так и новые криптоаналитические методы (способы расшифровки), а также приспособления, облегчающие операцию шифрования/дешифровки: например, греческая линейка Энея, спартанская сцитала (скитала), решетка Кардано, линейка Сен-Сира, шифратор Джефферсона и др. Долгое время в основе шифрования были алфавитно-символьные комбинации: на смену моноалфавитным системам пришли более сложные, полиалфавитные. Немногим более ста лет назад для полиалфавитного шифрования стали использовать электромеханические устройства. Классической криптографией считают криптографию с секретным (симметричным) ключом: для шифрования и расшифровки данных используют одну и ту же последовательность символов.
Первые попытки применять математические методы для шифрования относятся к первой половине ХХ века. Огромный вклад в развитие криптографии как науки внес “отец информационного века”, американский математик и инженер Клод Элвуд Шеннон, сформулировавший теоретическую базу криптографии и внедривший многие основные понятия. Он дал математические определения таким явлениям, как информационная энтропия, передача данных, количество информации, сформулировал функции шифрования. К слову, ему же мы обязаны введением в обиход термина “бит” как наименьшей единицы информации. Кроме того, Шеннон включил как обязательный элемент шифрования исследование шифра на уязвимость линейным и дифференциальным криптоанализом.
С середины 1970-х годов в криптографии появилось новое направление – шифрование с использованием ключевых пар, называемое также шифрованием открытым ключом, или асимметричным шифрованием. В настоящее время именно оно используется практически повсеместно. Суть асимметричного шифрования заключается в том, что для шифрования и дешифрации данных подбираются два ключа, открытый (публичный) и соответствующий ему закрытый (приватный). Каждый ключ из пары выполняет строго определенную функцию: открытый ключ шифрует информацию, а закрытый ключ – расшифровывает.
Информационные технологии за последние четыре десятилетия развиваются стремительно, предлагая новые способы криптографии и новые сферы ее использования. На современном этапе развития криптография представляет собой сочетание математики и информатики. Прогресс квантовых компьютерных технологий переведет криптологию на новый уровень: уже сейчас ведутся разработки в области квантовой криптографии, в основе которой лежат принципы уже не математики, а квантовой физики. Отдельной ее ветвью можно считать постквантовую криптографию](http://lib.itsec.ru/articles2/crypto/o-nekotoryh-tendentsiyah-razvitiya-postkvantovoy-kriptografii), специфика которой заключается в создании синтетических криптографических схем, устойчивых как к “классическим” методам криптоанализа, так и квантовым.
Криптографические средства защиты информации сейчас обнаруживаются практически везде
Где используется криптография
В античные времена и Средневековье криптография использовалась для того, чтобы определенную информацию могли узнать только те, кому адресовано секретное послание. С течением лет суть этого процесса не изменилась.
Криптографические средства защиты информации сейчас обнаруживаются практически везде. Смартфоны, современные компьютеры, смарт-часы, планшеты, “умные” дома, программируемая бытовая техника, wi-fi роутеры, биржевые системы, популярные мессенджеры – данные, которые хранятся и/или передаются их посредством, всегда зашифрованы. Особенно важна роль шифрования при передаче данных во время финансовых транзакций – например, при проведении платежа с использованием интернет-банкинга или через системы международных электронных платежей, при снятии наличных в банкомате или во время операций с платежными терминалами, при эквайринге в торговых точках или осуществлении forex-сделки.
Мобильные операционные системы соревнуются между собой, чья криптозащита эффективнее обезопасит пользовательскую информацию. Криптографические алгоритмы лежат и в основе хайпового тренда последних лет – разнообразных криптовалют.
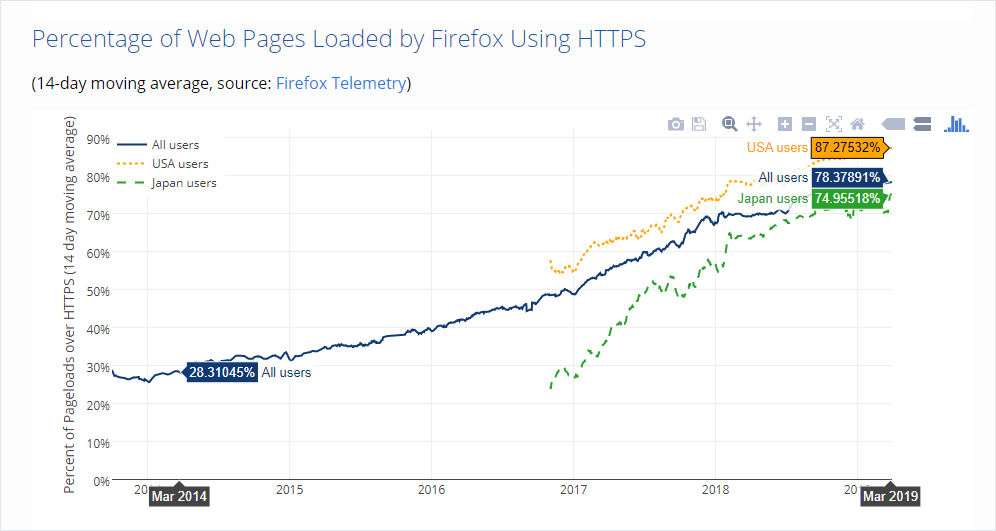
Интернет-трафик тоже нуждается в защите – и криптонадстройка в протоколе HTTPS успешно справляется с этой задачей, шифруя криптографическими протоколами SSL и TLS конфиденциальную информацию, передаваемую по каналу client-to-site. Важность перехода на защищенный протокол и использования SSL-сертификатов подчеркнула в свое время корпорация Google, заявив, что сайты с HTTPS ранжируются в поисковой выдаче выше – то есть увеличивается вероятность того, что их посетят пользователи. Вслед за Google Chrome маркировку “http=опасный сайт, https=безопасный” подхватили и другие браузеры. Масштабы массового перехода сайтов с протокола http на его безопасное расширение https можно увидеть на примере статистики, собранной по браузеру Mozilla Firefox с ноября 2013 года по настоящее время:
Так, если в марте 2014 года мировой объем https-трафика составлял 28,31%, то спустя пять лет, в марте 2019 года, этот показатель вырос почти в три раза, до 78,38%. Хотя причину этого явления можно назвать искусственной – давление со стороны глобальных игроков информационного рынка, – результаты все-таки очень позитивные: можно уверенно сказать, что уровень безопасности данных, передаваемых по интернету, значительно вырос. А значит, наша информационная защита усиливается.
Что выбрать – программное или аппаратное шифрование?
Итак, мы разобрались, что шифрование нужно и на физических носителях, и на виртуальных, и на каналах передачи данных. Для защиты информации на жестких дисках используют три вида шифрования: аппаратное, программное и программно-аппаратное. Все они защищают данные путем использования криптографического алгоритма, но различаются по способу реализации функции шифрования/дешифрации.
Выбирая между ними, стоит опираться на свои реальные потребности. Программное шифрование обходится дешевле аппаратного, но зато значительно уступает ему в надежности. Да и процессорные мощности при работе криптографических алгоритмов используются по-разному: программное шифрование берет процессор компьютера, тогда как аппаратный шифратор имеет собственный процессор. При этом программное шифрование вполне целесообразно использовать для личных компьютеров и в малом бизнесе, тогда как для корпоративных целей, для шифрования критически важной информации (финансовые транзакции, коммерческая тайна, авторские разработки и т.д.) стоит остановить выбор на аппаратном шифровании. Сетевой трафик, связь, мессенджеры – все они также используют средства аппаратной криптографической защиты.
Некоторые сравнительные характеристики аппаратного и программного шифрования приведены в таблице:
| Аппаратное шифрование | Программное шифрование | |
|---|---|---|
| Процессор | Собственный, размещенный в шифраторе/токене/накопителе | Для шифрования данных используются ресурсы компьютера – одновременно с работой других программ |
| Ключ шифрования | Создается с помощью встроенного генератора случайных чисел и разблокируется пользовательским паролем. Для аутентификации используются аппаратные средства | Пароль, заданный пользователем |
| Влияние на производительность компьютера | Повышение производительности за счет освобождения хост-системы от необходимости обработки задач шифрования | Совместная работа программы шифрования и прочего ПО сказывается на производительности компьютера |
| Безопасность ключей и данных | Защита ключей и критически важных параметров безопасности производится аппаратными средствами шифрования. Данные защищены от наиболее распространенных атак («холодная» загрузка, внедрение вредоносного кода, прямой перебор паролей) | Уязвимость при атаках методом перебора паролей (особенно при проникновении злоумышленников в RAM) |
| Высокая экономическая эффективность | Подходит для среднего и крупного бизнеса, корпораций; эффективна при масштабировании проектов | Для малого бизнеса и частного использования |
| Зависимость от устройства | Функция шифрования привязана к конкретному устройству | Шифрование доступно для всех типов носителей данных |
| Установка дополнительных программ или драйверов | Не требуется | Может потребоваться |
Интересно, что несмотря на пожизненное соперничество, оба гиганта IT-индустрии, корпорации Apple и Microsoft, пришли к одному решению – внедрить для пользователей своих операционных систем программное шифрование. Так, BitLocker прописан в MS Windows, уже начиная с 7 версии корпоративной ОС. Автоматическое шифрование с помощью BitLocker доступно также и для частных пользователей, начиная с Windows 10.
Однако порой это может привести, наоборот, к снижению безопасности. Так, программно-аппаратное шифрование в некоторых SSD-накопителях оказалось скомпрометированным, как в прошлом году выяснили исследователи из Нидерландов. Они обнаружили несколько вариантов уязвимостей, пользуясь которыми, злоумышленники могли получить доступ к данным. Одна из таких уязвимостей “спряталась” как раз в программно-аппаратной системе криптозащиты. Встроенный в Windows 10 BitLocker, обнаружив в SSD-диске систему аппаратной криптозащиты, просто “уступал место эксперту” и не включал свою функцию шифрования. Полагался на компетентность железной защиты, выражаясь фигурально.
К счастью, вовремя обнаруженные недоработки в SSD их производители устранили. Однако не стоит забывать, что стопроцентной защиты от кибератак – как и универсального уравнения счастья или лекарства от всех болезней – не существует. И во многом безопасность данных зависит от добросовестности вендоров ПО, оборудования и провайдеров инфраструктурных сервисов.
Особенно это касается облачной безопасности, о которой много беспокоятся. Команда SIM-Networks считает, что вопрос обеспечения безопасности данных, доверенных нам клиентами, в нашей работе один из приоритетных. Поэтому уровень физической защиты информации в нашем облачном продукте SIM-Cloud IaaS, обеспечивается средствами аппаратной защиты. Столь же ответственно мы подходим и к сохранности данных во всех остальных наших инфраструктурных решениях, в том числе и в частных облаках, которые строим для клиентов.
Шифрование обходится достаточно дорого.
Что мешает зафиксировать всё?
До сих пор мы говорили о том, что данные важно шифровать. Но не секрет, что значительная часть информации по-прежнему остается за бортом криптозащиты. Почему же, если шифрование настолько полезно и дает серьезную защиту перед лицом множащихся киберугроз, еще далеко не вся информация в мире зашифрована? Причин может быть несколько.
Начнем с того, что шифрование обходится достаточно дорого. Речь здесь не только о стоимости самих криптографических программ или аппаратуры (хотя и о них тоже). В первую очередь, стоит учитывать, что для математически сложных операций по преобразованию данных в процессе шифрования требуются значительные ресурсы: память и процессорное время.
Поскольку и Microsoft, и Apple включили шифрование данных как опцию для клиентов, пользующихся их операционными системами, создается иллюзия, будто шифрование бесплатно. Но, согласитесь, разница между шифрованием пары терабайт (1012 байт) на хард-диске ноутбука и пары петабайт (1015 байт) данных, циркулирующих и хранящихся в корпоративной инфраструктуре, – огромна. И если для первого случая небольшое снижение производительности на ноутбуке с аппаратным шифрованием пользователь может и не заметить, то во втором случае, когда пользователей тысячи или десятки тысяч, а счет транзакций идет на миллионы, поглощаемые на шифрование данных ресурсы могут серьезно притормозить работу системы.
Поэтому, выбирая криптографическое ПО и оборудование для бизнеса, стоит оценивать объективную ценность данных, подлежащих криптозащите, и соотнести ее со стоимостью шифрования.
Другая проблема – непрозрачность шифрования. Контекст этого термина подразумевает невозможность промежуточной проверки зашифрованных данных без полной их дешифровки. Если речь идет о защите от злоумышленника, это здорово. Но если данные требуют проверки на предмет согласованности или соответствия каким-либо нормативным требованиям – да, тут уже всё сложно™. Понятно, что эта проблема тревожит корпоративных пользователей, у которых функции распределены: один отдел создает документ, другой его редактирует, третий делает комплаенс-проверку, четвертый публикует на сайте. Получается, что в каждом узле этой цепочки данные приходится расшифровывать, проверять и затем повторно шифровать. Это затратно и по времени, и по ресурсам, хотя можно минимизировать снижение производительности, особым образом спроектировав этот процесс. Однако в том случае, когда данные находятся в движении и проходят через VPN, всё усложняется.
Чаще всего для просмотра данных, проходящих через VPN-соединение, необходимо запускать механизм “вмешательства изнутри” (man-in-the-middle attack – вид взлома, при котором злоумышленник может перехватывать, читать, добавлять и изменять по своему желанию данные, транслируемые внутри VPN-канала, причем ни одна из сторон канала не знает о его вмешательстве). VPN-соединение нужно прервать, данные – расшифровать и проверить, а затем – создать новый туннель, по которому уже проверенные данные будут переданы в точку назначения. По мнению некоторых обозревателей, такой вариант, особенно в масштабах корпорации, требует больших затрат и создает как минимум одну точку отказа сети.
Впрочем, решения по безопасности, где возможно частично прозрачное шифрование, за последние несколько лет уже появились на рынке. Правда, вопрос об уязвимости систем с такой схемой шифрования требует дополнительных исследований.
Скрытая угроза
Непрозрачность шифрования скрывает в себе и другие неприятные сюрпризы. Например, в массиве данных, подвергнутых криптообработке, может содержаться вредоносный код. Вопрос в том, можно ли найти и вычистить эти данные точечно, без влияния на все хранилище или поток данных. Ответ: вообще-то нет. Чтобы защитить контент от вредоносов, их нужно выявить до того, как данные подвергнутся шифрованию, либо до того, как они будут дешифрованы для проверки. В любом случае, это усложняет процесс и увеличивает его затратность. Поэтому корпоративные IT-подразделения, просчитав смету на стоимость организации и поддержки криптографической системы для своей инфраструктуры, часто отказываются от этой идеи. Что в итоге не идет на пользу безопасности.
Еще одна проблема – криптографические средства усложняют инфраструктуру, создавая потенциальные точки отказа систем безопасности, которыми могут воспользоваться злоумышленники. Шифрование в масштабах предприятия состоит из множества активных элементов, и добавление еще нескольких может значительно сказаться на общей производительности системы безопасности. Это особенно ощутимо, когда речь идет о гибридных облачных инфраструктурах с десятками компонентов: каждый дополнительный компонент или процесс добавляет возможность отказа и затраты на внедрение и управление. К этому готовы не все.
Как ни парадоксально звучит, но сама процедура шифрования точно так же нуждается в защите, как и данные, для защиты которых мы ее используем. Особенно если используются два ключа шифрования с обеих сторон канала. Многочисленные исследования в области корпоративной безопасности, в частности, по материалам экспертов, обслуживающих сети Starwood Hotels и Marriott International, доказывают, что утрата ключа к схеме шифрования наносит серьезный ущерб ее безопасности. Независимо от того, в обычном режиме идет поток данных, подлежащих криптографической защите, или через VPN, всегда есть как минимум механизмы для запуска процесса шифрования и ключи шифрования – и то, и другое нужно хранить и защищать. Поэтому важно предусматривать инфраструктуру защиты механизмов шифрования так же, как и планировать весь процесс криптозащиты, подобно всем остальным корпоративным бизнес-процессам.
Когда организация внедряет шифрование, делать это нужно серьезно, без излишней спешки и действуя строго по предварительно разработанному плану. Это важно, поскольку последствия небрежного планирования способны нанести непоправимый ущерб компании.
Яркий пример плохого планирования – совсем недавно произошедший казус с канадской биржей криптовалют QuadrigaCX. СЕО компании, Джеральд Коттен (Gerald Cotten) хранил ключи шифрования на своем зашифрованном ноутбуке. Все шло хорошо ровно до того момента, пока он внезапно не скончался. При этом никто – НИКТО – не знал паролей и ключей. В итоге потенциальные потери биржи могут составить $190 млн, и все это – деньги ее клиентов! Пока что эти средства заморожены, а над разгадкой шифров ломают головы эксперты.
Шифрование информации: как защитить свои данные
Шифрование информации сегодня – как воздух. Вроде его не ощущаешь, но убери, и сразу станет плохо. Это такой же неотъемлемый процесс цифрового контента. Общаетесь вы в мессенджере, публикуете статьи, фото на сайте или отправляете электронное письмо контрагенту – в каждом случае будет задействован тот или иной алгоритм шифрования.
Без шифрования любой ваш контент может стать достоянием общественности, а это не всегда хорошо. Корпоративная, личная информация, пароли, данные платежных средств – всё это может быть взломано и попасть в руки злоумышленников. О том, что собой представляет шифрование информации, какие алгоритмы для этого используются, вы узнаете из нашего материала.
История шифрования информации
Шифрование информации стало развиваться практически одновременно с появлением письменности. Представители древнейших цивилизаций в Месопотамии и Египте уже использовали различные виды кодирования записей. В древнеиндийских манускриптах говорится о разных способах засекречивания текстов.
Изменение записей в целях безопасности применяли правители и ремесленники, которые хотели сохранить в тайне свои профессиональные секреты. Считается, что первые методы криптографии применяли еще древние египтяне, которые более 4-х тысяч лет назад стали использовать в своей письменности особые иероглифы.
Появившийся еще в доисторические времена «шифр замены» остается актуальным и в наше время. Еще один вариант кодирования записей был придуман несколько позже в Римской империи. Это был «шифр сдвига», который применял Юлий Цезарь.
История шифрования информации
Есть примеры в истории, когда для защиты информации и шифрования использовались специальные приспособления. К таким инструментам можно отнести скиталу — первый вариант шифратора. Его придумали в Спарте. Для кодирования использовалась ровная палка, обмотанная по длине пергаментной лентой. Сообщение писали по длине скиталы, а затем снимали с нее пергамент.
Теперь, чтобы прочесть зашифрованный текст, нужно было иметь палку такого же диаметра (диаметр скиталы выступал своеобразным ключом к шифру). Секрет этого шифра раскрыл Аристотель. Для дешифрации текста греческий философ стал наматывать пергаментную ленту на палку в форме конуса. Этот процесс выполнялся до тех пор, пока не появлялись читаемые слова и фразы.
Таким образом, можно было прочесть секретный текст. Этот способ шифрования информации был очень уязвимым, так как прочесть сообщение мог любой, кто вытягивает нитку.
Веские причины шифрования информации
Многие люди не интересуются вопросами шифрования информации, считая, что им нечего скрывать. Это мнение не соответствует реальной ситуации. Есть определенная личная информация, которую бы не хотелось открывать другим. Не стоит надеяться, что никто не будет утруждать себя изучением данных вашего смартфона или компьютера.
Если оставить эти устройства без присмотра, то даже близкие люди из любопытства могут просмотреть вашу личную информацию. Это само по себе неприятно, но они еще и могут неправильно трактовать некоторые сведения.
У каждого есть сообщения, фото или документы, которые совсем не обязательно показывать супруге, мужу, теще, детям. При этом информация может не содержать чего-либо предосудительного, но будет намного спокойнее, если она будет скрыта. Стоит ли давать доступ к данным кредитной карты своим детям? Вы готовы предоставить жене пароли от соцсетей или электронной почты? Разумно ли показывать все семейные фото знакомым, которые зашли на 15 минут?
А какие неприятности может принести кража смартфона? Сейчас такое преступление совершается не только для того, чтобы продать похищенный телефон. Злоумышленникам часто более интересна информация, хранящаяся в памяти гаджета: данные кредитных карт, фото документов, пароли и т.д.
Что такое шифрование информации
Компьютер хранит данные совсем не в том виде, какими их воспринимаем мы. Нарисованную от руки картинку или текст без специальной обработки не сможет распознать компьютерная программа. Этот процесс имеет свое специальное название: кодирование. При нажатии на кнопку клавиатуры пользователь передает компьютеру не конкретный символ, а его код.
Кодированием называют процедуру преобразования данных в форматы, которые сможет обрабатывать компьютер.
Что такое шифрование информации
Шифрование информации – процесс, подразумевающий такое ее изменение, после которого чтение данных может быть доступно лишь избранным пользователям.
Задачи шифрования состоят в обеспечении:
- конфиденциальности данных;
- целостности информации (защита от несанкционированного изменения);
- возможности идентификации отправителя (нельзя отправить информацию, которая не имеет отправителя).
Для оценки защищенности шифра используется понятие криптостойкости.
Криптографической стойкостью называют способность кода не поддаваться криптоанализу, дешифровке и исследованию.
С учетом такой способности различают две базовые системы криптостойкости: абсолютно стойкие и достаточно стойкие.
К первому виду относят системы, которые не поддаются криптографическому анализу. Перечислим наиболее важные признаки «абсолютно стойких» систем:
- Ключи для шифрования информации обязательно генерируются отдельно к каждому сообщению.
- Независимость процесса генерация ключей.
- Длина ключа не может быть меньше аналогичного параметра сообщения.
Их уровень надежности определяется возможностями специалиста по криптоанализу:
- Количеством сообщений, которые были перехвачены.
- Наличием достаточного количества временных ресурсов и вычислительных мощностей.
Скачивайте и используйте уже сегодня:
Топ-30 самых востребованных и высокооплачиваемых профессий 2023
Поможет разобраться в актуальной ситуации на рынке труда

Подборка 50+ ресурсов об IT-сфере
Только лучшие телеграм-каналы, каналы Youtube, подкасты, форумы и многое другое для того, чтобы узнавать новое про IT
ТОП 50+ сервисов и приложений от Geekbrains
Безопасные и надежные программы для работы в наши дни
Кроме того, на надежность системы влияет вычислительная сложность шифра, которая определяется общим количеством времени работы шифрующей функции, размером входящей информации и объемом необходимой памяти.
Преимущества криптографического шифрования информации
Криптография – наука, изучающая вопросы конфиденциальности и целостности данных. Встречается также и такое ее название, как криптология. Основная задача этой науки состоит в том, что обеспечить безопасную передачу электронной или другой информации. Для этого необходимо обеспечить, чтобы сообщение открывалось только с использованием секретных алгоритмов или ключей к шифру. Термин криптография имеет греческое происхождение:
- криптос – скрытый;
- графо – писать.
Наука, изучающая алгоритмы шифрования и дешифрования информации, входит в число наиболее древних дисциплин. В цифровую эпоху она играет особую роль.
Преимущества криптографического шифрования информации
Криптография изучает совокупность алгоритмов, представлений, инструментов и средств шифрования информации. Одним из ее направлений выступает криптоанализ, в сферу которого входит исследование способов нарушения сохранности данных.
Существует мнение, что криптографический метод шифрования информации ориентирован на компьютерные сети. Это отчасти так, но кроме того, он имеет еще ряд функций по обеспечению следующих принципов:
Конфиденциальность
Этот термин определяет защищенность объекта от постороннего изучения. В области вычислительных технологий для решения такой задачи используются алгоритмы шифрования или ключи к шифрам. В случае получения конфиденциальных данных злоумышленником или случайным лицом, не прошедшим специальную процедуру авторизации, информация будет недоступной.
Благодаря требованиям конфиденциальности можно отправлять информацию с уверенностью, что она будет защищена на пути от отправителя к получателю. В этом случае отсутствует риск перехвата паролей и других ценных сведений в момент передачи данных через интернет.
Цели шифрования состоят в обеспечении защиты личных данных от разного вида хакерских атак, включая Man in the Middle (MiTM). После шифрования информации злоумышленники не смогут просмотреть фактически отправленные сведения.
Целостность
Этот принцип очень важен в контексте безопасности информации. Целостность данных определяется отсутствием каких-либо изменений в процессе их передачи от отправителя к получателю. Пересылка информации между разными устройствами – важный элемент цифровых технологий. Любая операционная система постоянно осуществляет процесс обмена данных в сети.
К примеру, абонент отправляет сообщение другому пользователю с использованием мессенджера. Может ли получатель быть полностью уверенным, что в процессе передачи не имело место искажение информации неавторизованным пользователем? Постороннее вмешательство в пересылаемые данные может привести к их искажению. Для предотвращения постороннего вмешательства применяется метод хеширования, обеспечивающий проверку целостности входящих сообщений.
Аутентификация
Данное понятие связано с подтверждением подлинности данных пользователя в системе. При отсутствии аутентификации кто угодно может выполнять различные действия с информацией, получив доступ к устройству и не нести за это какой-либо ответственности. Данная процедура применяется в криптографии для проверки и подтверждения данных пользователя или источника данных.
Для сообщений могут использоваться цифровые сертификаты или подписи, сформированные отправителем. Получатель заверенных соответствующим образом данных, может осуществить проверку подлинности информации. Таким образом, появляется возможность удостовериться, что сообщение отправлено конкретным контрагентом, а не злоумышленниками.
Невозможность отказа от ответственности (Non-repudiation)
Данный принцип позволяет предупредить действия пользователя, связанные с отрицанием выполнения конкретных действий. К примеру, когда мы посещаем кафе, чтобы выпить чашечку кофе с выпечкой, то после оплаты заказа получаем чек, где указаны все выбранные позиции. Документ о совершенной транзакции включает дату и время покупки, данные кассира, адрес объекта общественного питания и т.д.
В дальнейших разделах мы рассмотрим особенности разных шифров, применяемых в современных алгоритмах шифрования информации.
Ассиметричные алгоритмы шифрования информации
Сегодня используется широкий перечень алгоритмов шифрования. При этом криптоалгоритмы могут иметь разные стандарты, которые зависят от свойств данных и технологической оснащенности пользователя.
Методика асимметричного шифрования основана на применении ключей открытого типа. Безопасность информации, при этом, обеспечивается использованием специальной «расшифровки». Передача данных происходит по открытым системам связи (данные не являются скрытыми). С помощью «расшифровки» производится проверка подлинности электронных сертификатов и передаваемых сведений.
Шифрование с применением асимметричных алгоритмов предполагает формирование дополнительного секретного ключа.
Этот метод построен на особенностях односторонних функций f(x). Согласно математическим законам, в таких выражениях можно определить значение Х при наличии необходимых сведений о функции. При этом, даже если Х известен, то выяснить, как выглядит f(x) практически невозможно.
Как работают асимметричные алгоритмы шифрования информации?
- Объект Б отправляет абоненту А информацию, защищая ее с помощью шифра.
- Отправитель осуществляет шифрование сообщения открытым ключом.
- Зашифрованное сообщение передается по открытым каналам.
- Абонент А получает сообщение.
- Чтобы открыть зашифрованные данные абоненту А отправляют ключ доля дешифрования.
- Полученная информация раскрывается с помощью дешифрованного блока и может быть свободно прочитана получателем.
В описанном выше методе есть один очень важный момент, без которого невозможно обеспечить надежную защиту сообщения. Дело в том, что абонент А при получении зашифрованных данных должен пройти процесс аутентификации. Эта процедура проводится перед отправителем и обеспечивает защищенность системы.
Ассиметричные алгоритмы шифрования информации
В случае, когда получатель не является тем абонентом, которому было отправлено сообщение или он не смог пройти аутентификацию, процедура дешифрования не будет запущена. Другой пользователь не сможет осуществить замену открытого ключа шифра, который вложил отправитель.
Сложно найти более эффективный ассиметричный алгоритм шифрования информации. В этом случае, аналогично с использованием хеш-функций, существует неопределенное количество вариантов. Представим наиболее популярные из них:
- RSA;
- DSA;
- Deffie-Hellman;
- ГОСИТ Р 34.10-2001;
- Luc;
- Rabin;
- ECC;
- McEliece.
Алгоритмы симметричного шифрования
Что представляет собой алгоритм симметричного шифрования? Как было отмечено ранее, сегодня его используют очень часто. Такой метод шифрования информации основан на использовании одного ключа для шифровки и для дешифрования данных.
Основные требования к симметричному шифрованию:
- гарантированное отсутствие линейности;
- устранение любых статистических закономерностей в защищаемом информационном объекте.
Способы симметричного шифрования информации:
- Блочное шифрование подразумевает разделение данных на отдельные блоки с фиксированным объемом (к примеру, 64 или 128 бит). После разбивки производится их поочередное шифрование. Независимо от используемых алгоритмов, и даже в рамках одного криптоалгоритма, отдельные блоки шифруются отдельно друг от друга либо используется принцип «сцепления» (результат шифрования текущего информационного блока находится в зависимости от значения или от результата шифрования ранее обработанного блока).
- Поточное шифрование применяют, если данные нельзя разделить на отдельные блоки. К примеру, при отправке потока информации, в котором необходимо зашифровать и отправить каждый символ, не ожидая, пока поступят необходимое количество данных для создания блока с фиксированным размером. Кодирование с применением поточных алгоритмов происходит посимвольно или по битам информации. Отметим, что существуют классификации, в которых нет разделения на блочное и поточное шифрование. При таком подходе подразумевается, что поточный метод является частным случаем блочного, когда кодированию подвергаются блоки единичного размера.
Свои достоинства и отрицательные стороны есть и у симметричных алгоритмов шифрования информации. Они обеспечивают надежную защищенность данных, так как предусматривают их сложные, многошаговые переустановки и замены. Существуют разнообразные варианты реализации симметричных алгоритмов, каждый из которых обязательно должен соответствует ключу прохода.
Алгоритмы симметричного шифрования
Принцип шифрования данным методом выглядит следующим образом:
- На перовом этапе нужно обеспечить реализацию первого требования к шифру, поэтому из информационного массива убирают все статистические данные.
- Затем происходит перемешивание битов в соответствии с заданным алгоритмом.
- Алгоритм получает свойство нелинейности, поэтому, стандартными методами он не может быть дешифрован.
- Осуществляется замена определенных участков данных установленной величины на простые числа путем обращения к исходному массиву.


Преимущества шифрования симметричными алгоритмами:
- сокращается длина ключа к шифру;
- шифрование осуществляется с высокой скоростью;
- простота процесса кодирования (за счет небольшого размера ключа и других факторов);
- достаточно глубокая изученность метода.
Рассмотрим недостатки программы шифрования информации с применением симметричных алгоритмов. Прежде всего, стоит отметить более сложную процедуру обмена ключами, так как при ее упрощении возможно нарушение безопасности данных. В больших сетях усложняется процесс управления ключами.
Примеры шифров с симметричными алгоритмами:
- 3DES;
- SEED — КНР;
- Camellia – Япония;
- CAST – от создателей Carlisle Adams;
- IDEA;
- XTEA – считается наиболее эффективным и простым для освоения алгоритмом;
- DES – давно известный американский алгоритм;
- AES.
Не менее эффективные методы шифрования информации
Хеширование данных
Хеширование представляет собой одностороннюю функцию и этим существенно отличается от симметричных и асимметричных алгоритмов. Хеш-функция может быть собрана из ряда данных, но этот процесс не может быть осуществлен в обратную сторону. В связи с этим хеширование нельзя назвать очень удобным методом для хранения информации, но может использоваться для защиты отдельных данных.
При таком подходе к шифрованию, функция осуществляет прием информационного потока и выводит его, на первый взгляд, в случайную строку, имеющую одинаковый размер в любых случаях. Идеальный вариант хеш-функции формирует уникальные выражения разных входов. При этом для одинаковых данных на входе будет осуществляться один и тот же хеш. В связи с этой особенностью, данный метод может применяться для анализа целостности информации.
Цифровая подпись
Цифровая подпись соединяет в себе технологии хеш-функций и ассиметричных алгоритмов кодирования информации. Вначале осуществляется хеширование данных, которые затем подвергаются шифрованию ключом отправителя.
Для получения хеша из цифровой подписи адресат применяет открытый ключ шифра. После извлечения данных их подвергают еще одному хешированию и последующему сопоставлению с исходным хешем. После проверки факта принадлежности открытого ключа автору сообщения можно утверждать, что данные поступили от конкретного отправителя. Если повторно сформированный хеш совпадает с исходным, значит, пересылаемая информация не подвергалась изменениям.
Нужно ли изучать старые алгоритмы шифрования
Для шифрования информации в сети при любых запросах применяют криптографические протоколы. А как обстояла ситуация с защитой данных до появления интернет технологий? Как было отмечено ранее, различные способы обеспечения защиты, конфиденциальности и засекречивания записей были известны еще в древности. Первые методы кодирования и шифрования информации стали появляться более двух тысячелетий до нашей эры.
Те шифры были не очень сложными и не имели высокой стойкости к декодированию. В условиях низкой среднестатистической грамотности людей того времени даже примитивные методы шифрования могли обеспечивать защиту информации.
Такие устройства значительно повысили уровень защищенности информации. Выдающиеся математики не всегда могли взломать коды, сгенерированные роторным устройством шифрования. Когда стали появляться первые компьютерные устройства, проблема защиты данных стала особенно острой.
Нужно ли изучать старые алгоритмы шифрования
Какую пользу может принести изучение древних способов шифрования с нестойкими кодами? Возможно, не следует тратить драгоценное время на их анализ, а чтобы стать специалистом достаточно углубиться в DES и RSA? Изучать первые принципы шифрования информации очень полезно для понимания целесообразности применения различных операций в новейших криптоалгоритмах.
К примеру, примитивный метод шифрования перестановкой достаточно часто применяется в современной криптографии. Чтобы разобраться в происхождении алгоритмов шифрования придется вернуться на тысячелетия вглубь истории человечества.
Сферы применения шифрования
Системы шифрования информации сегодня нашли применение в самых разных областях. В каждом отдельном случае криптоалгоритм подбирается исходя из тех задач, которые необходимо решить. Рассмотрим некоторые примеры шифрования информации:
- E2EE
Такое название получил протокол сквозного шифрования. Форма кодирования информации дает гарантию, что исходные сведения будут доступны только отправителю и адресату. Провайдеры, администраторы и субъекты, предоставляющие услуги по передаче информации, не смогут раскодировать сообщения пользователей, отправляемые друг другу.
Способ шифрования E2EE (end-to-end encryption) — эффективное решение для обеспечения безопасности и конфиденциальности данных. Конечно, он не гарантирует полную безопасность, но сквозное шифрование позволяет поддерживать ее на достаточно высоком уровне.
- HTTPS
Данное расширение протокола HTTP обеспечивает безопасность передачи информации в сети интернет. О его наличии на просматриваемом онлайн-ресурсе свидетельствует значок в виде замка, расположенный в левом углу строки браузера. Для защиты данных используются алгоритмы Transport Layer Security (TLS) и Secure Sockets Layer (SSL).
HTTPS осуществляет аутентификацию соединений путем запроса открытого или цифрового ключа, подписываемого определенным третьим лицом. Данный способ отличается от протокола сквозного шифрования тем, что обеспечивает защиту персональных сведений исключительно в ходе их пересылки. HTTPS имеет более низкий уровень конфиденциальности. Но такой протокол остается обязательным для пользователей, которые стремятся защитить личную информацию при ее отправке через интернет.
- Облачное шифрование
Сегодня многие используют облачные сервисы для хранения видео, фото и различных файлов. Популярность таких хранилищ повышает требования к их безопасности и защите личных данных с применением технологий шифрования. Организаторы облачных сервисов предлагают различные формы кодирования информации.
В данном контексте следует выделить три основные группы данных: находящиеся в состоянии покоя, перемещения и использования. Происхождение таких названий типов данных вполне понятно. К первому типу относят не используемые данные, которые в конкретный момент времени просто находятся в хранилище. Вторая форма информации перемещается из места хранения в определенном направлении. К третьему типу относятся данные, подвергающиеся в данное время обработке (использованию).
Ряд популярных сервисов обеспечивают кодирование криптоалгоритмами TSL/SSL как отправляемой информации, так и той, которая находится на хранении. К примеру, Dropbox для сквозного шифрования предлагает программу Boxcryptor, обеспечивающую локальное изменение файлов перед их загрузкой в хранилище.
- Шифрование диска
Речь идет о технологиях кодирования данных на жестких дисках. Они обеспечивают новый уровень защиты информации, преобразуя ее в нечитаемый код.
Существует ряд современных способов шифрования информации на диске, которые могут использовать программные и аппаратные методы. Второй вариант предполагает наличие самохешируемого диска.
Такое устройство осуществляет кодирование и дешифрацию данных в автоматическом режиме, поэтому считается наиболее удобным и простым способом защиты личной информации. Производители предлагают широкий выбор жестких дисков с функцией самохеширования. Их единственный недостаток связан с высокой ценой.
Существующие принципы шифрования информации жесткого диска с помощью ПО обеспечивают большую доступность такого способа. Процедура кодирования данных происходит в режиме реального времени в ходе их загрузки и хранения.
Чтобы стать специалистов в данной области нужно хорошо ориентироваться в информатике, программировании, IT-технологиях и алгоритмах. Сейчас есть возможность пройти специальные обучающие курсы по криптографии.