Охота на кроликов: как Acronis борется с вредоносным ПО
Сложно найти, легко потерять и невозможно забыть — именно так выглядят глазами системного администратора данные на его сервере, а порой и рабочее место. И если на случай сгоревшего накопителя всегда найдётся резервная копия, то как быть, когда бэкап оказался зашифрован? Если к такому жизнь ещё не готовила, то пришло время учиться. И лучше не на своих ошибках, а у специалистов, тем более что и возможность имеется. 31 мая пройдёт вебинар от компании Aflex, посвящённый борьбе с программами-вымогателями. Подробности и суть явления — под катом.
На смену «привычным» вирусам и троянам приходит новая угроза: с каждым годом увеличивается число кибератак. По оценкам компании Check Point, сегодня в мире в среднем раз в четыре секунды скачивается одна вредоносная программа, и это в восемь с половиной раз чаще, чем год назад. Программы-вымогатели (ransomware) получили своё название вполне заслуженно. Попадая на устройство, они зашифровывают данные пользователя и выводят на экран требование о выкупе. При этом жертвами злоумышленников становятся как частные лица, так и крупные компании. Иными словами — каждый, кто готов заплатить за сохранность своих данных. А широкое распространение криптовалют позволяет получателю денег оставаться анонимным.

История болезни
Вирусы-шифровальщики долгое время были известны в основном профессионалам, но всё изменилось в 2017 году. Тремя всадниками цифрового апокалипсиса стали широко известные сегодня программы-вымогатели WannaCry, Petya и BadRabbit. Их работа была незамысловата: проникнуть на компьютер жертвы, зашифровать его содержимое и потребовать деньги за возврат доступа к устройству. Все вирусы требовали выкупа в биткойнах на сумму порядка $300. И хотя как коммерческий проект эти атаки не сложились, они нанесли ущерб на гораздо большую сумму. Так, ещё в ноябре 2017 года зампред правления Сбербанка Станислав Кузнецов оценивал ежегодные убытки всей экономики России от киберпреступности в 600–650 млрд руб.
Борьба между авторами вредоносного и антивирусного ПО обычно идёт на равных, но порой системы защиты не могут угнаться за человеческим фактором. Так, в конце 2016 года была обнародована одна из самых оригинальных схем распространения вируса-вымогателя. Хакеры просто пообещали пострадавшим бесплатный ключ расшифровки, если те заразят вредоносным ПО двух других пользователей. Не менее распространённым видом атак остались различные методы фишинг-мошенничества, которые становятся всё более персонализированными и эффективными. Появились и новые способы давления на владельцев заражённых компьютеров: современные технологии позволяют увеличивать размер выкупа и начинать удалять файлы каждый час, пока пользователь не заплатит. По прогнозам экспертов, уже скоро хакеры начнут угрожать распространением и публикацией конфиденциальных или даже компрометирующих данных, если жертва сразу не заплатит выкуп.

Письма несчастья
Заражение шифровальщиком почти всегда происходит по вине самого пользователя. Обычно всё начинается с электронного письма от имени знакомой организации. Внутри располагается файл с пометками «срочно в работу», «заявление», «ответить до…», который собственно и является шифровальщиком. Открыв такой файл, пользователь дает зелёный свет вирусу. Самыми популярными «отправителями» таких «писем счастья» оказываются налоговые или судебные органы, а также местная администрация — естественно, не настоящие. В почтовом адресе может быть изменена буква или другой символ. Например, [email protected], где буква «о» заменена на ноль — сразу и не отличишь. Во вложении — исполняемый файл, маскирующийся под документ или изображение. Если его активировать, шифровальщик тут же начинает работу.
Самые желанные адресаты для вымогателей — крупные корпорации, ведь именно они заинтересованы в восстановлении действительно важных данных. Особенно когда горит квартальный отчёт, акционеры требуют объяснений, а бухгалтерская база внезапно оказывается зашифрованной. Виновата обычно какая-нибудь «тётя из бухгалтерии», которая поверила в письмо из псевдоналоговой. Но достанется в итоге и сисадмину, который не проинформировал о потенциальной угрозе, не провёл ликбез для сотрудников компании и не настроил программное обеспечение. Впрочем, даже опытный специалист не застрахован от клика на вредоносный файл по невнимательности. Чтобы не тратить время и душевное здоровье на устранение последствий вируса, лучше заранее предупредить его проникновение в систему.

Эхо кибервойны
Казалось бы, методов защиты у сисадмина немало: это и управление правами доступа пользователей, и антивирусные продукты, и даже восстановление из бэкапа, если ничего не помогло. Но и киберпреступники не сидят сложа руки: они всё чаще атакуют не только ОС, но и локальные резервные копии, чтобы нельзя было восстановить систему, не заплатив выкуп. Линейка продуктов Acronis дополняет имеющуюся антивирусную защиту и обеспечивает дополнительный барьер от атак вирусов-шифровальщиков. Программа использует технологии искусственного интеллекта для обнаружения вредоносной активности и восстановления повреждённых данных. Технология Acronis Active Protection 2.0 самостоятельно обнаруживает и блокирует атаки программ-вымогателей (таких как Osiris и WannaCry) и мгновенно восстанавливает любые повреждённые данные, а также обнаруживает и блокирует попытки зловреда изменить главную загрузочную запись (MBR) системного жёсткого диска
Если программа-вымогатель начнёт шифровать файлы, Acronis Backup 12.5 быстро обнаружит и прекратит этот процесс. Система не только остановит вредоносные процессы, но и автоматически произведёт откат осуществлённых шифровальщиком действий и восстановление данных из локального кэша, хранящего копии модифицируемых файлов. Одновременно с этим системный администратор получит оповещение, а в консоли управления сформируется соответствующий отчёт, который может использоваться службами информационной безопасности для дальнейшего расследования инцидента.

Количество хакерских атак неуклонно растёт, и медлить с внедрением защиты ни в коем случае нельзя. Помимо привычных способов защиты данных, придётся и регулярно следить за обновлением и работой системы бэкапов. Только так получится добиться высокой эффективности и создать максимально надёжную и удобную для использования рабочую среду.
Сам по себе бэкап призван восстанавливать сервер после вирусной атаки. Но зачем проделывать лишнюю работу, если есть способ лучше? Как использовать систему резервного копирования для нанесения упреждающего удара, вы сможете узнать на бесплатном вебинаре от компании Aflex, который пройдёт 31 мая.
11.6.4 Acronis Active Protection
Это вредоносная программа, которая блокирует доступ к вашим файлам или всей системе и требует заплатить за разблокировку. Программа отображает окно с сообщением, что ваши файлы заблокированы и необходимо срочно заплатить, иначе вы потеряете к ним доступ. Сообщение также может быть замаскировано под заявление властей или полиции. Цель этого сообщения — запугать пользователя и заставить заплатить, не обращаясь за помощью к ИТ-специалисту или в полицию. Более того, даже если вы заплатите, восстановление доступа к данным не гарантировано.
Компьютер может быть атакован программой-вымогателем, когда пользователь заходит на небезопасный веб-сайт, открывает почтовые сообщения с неизвестных адресов или переходит по подозрительным ссылкам в соцсетях или мессенджерах.
Программа-вымогатель может заблокировать:
Вы не можете использовать Windows и выполнять какие-либо действия на компьютере. Как правило, в этом случае программа-вымогатель не шифрует ваши данные.
Обычно это личные данные, такие как документы, фотографии и видео. Программа-вымогатель шифрует файлы и требует заплатить за ключ, без которого расшифровать данные нельзя.
Программа-вымогатель блокирует некоторые приложения, не позволяя их запускать. Чаще всего атакуется веб-браузер.
Как Acronis True Image 2017 защищает ваши данные от программ-вымогателей
Для защиты компьютера от программ-вымогателей Acronis True Image 2017 использует технологию Acronis Active Protection. Эта технология, основанная на эвристическом методе, отслеживает процессы, запущенные на компьютере, в режиме реального времени. Обнаружив сторонний процесс, который пытается зашифровать файлы, Acronis True Image 2017 уведомляет пользователя и предлагает разрешить процессу изменять файлы или заблокировать процесс. Дополнительные сведения см. в разделе Защита данных от программ-вымогателей (стр. 184).
Эвристический подход широко используется в современном антивирусном ПО как эффективный способ защиты от вредоносных программ. В отличие от анализа сигнатур, который позволяет обнаружить только один образец, эвристический анализ определяет семейства вредоносных программ, включающие образцы с похожим поведением. Еще одно преимущество этого подхода — возможность обнаруживать новые виды вредоносных программ, для которых еще нет сигнатур.
Acronis Active Protection использует эвристический метод для анализа цепочки действий, выполненных программой, которые затем сравниваются с цепочкой событий в базе данных, содержащей модели поведения вредоносных программ. Поскольку это неточный метод, существует возможность ложного срабатывания, когда доверенная программа определяется как вредоносная. Чтобы исключить подобные ситуации, Acronis Active Protection выдает запрос о доверии обнаруженному процессу. Если этот же процесс будет обнаружен второй раз, его можно добавить в список разрешений и задать для него действие по умолчанию, пометив как доверенный или заблокированный. Либо можно добавить процесс в черный список. В этом случае процесс будет блокироваться при каждой попытке изменить файлы.
Copyright © Acronis International GmbH, 2002-2017
Кроме пользовательских файлов, Acronis Active Protection защищает файлы приложения Acronis True Image, резервные копии, архивы и основную загрузочную запись жесткого диска.
11.6.4.1 Защита данных от программ-вымогателей
Когда служба Acronis Active Protection включена, она отслеживает процессы, запущенные на компьютере, в режиме реального времени. Обнаружив сторонний процесс, который пытается зашифровать файлы, служба уведомляет пользователя и предлагает разрешить процессу изменять файлы или заблокировать процесс.
Перед принятием решения можно просмотреть список файлов, которые процесс собирается изменить.
Чтобы разрешить процессу изменять файлы, щелкните Доверять . Если вы не уверены в безопасности и правомерности процесса, рекомендуем выбрать Блокировать . В любом случае при следующем запуске этого процесса Acronis True Image 2017 снова выдаст запрос. Чтобы дать процессу постоянное разрешение или блокировать его при каждой попытке изменить файлы, установите флажок Запомнить выбор для этого процесса , а затем щелкните Блокировать или Доверять . Процесс будет добавлен в список разрешений. Управление списком доступно в разделе «Настройки».
После блокировки процесса рекомендуется проверить, не были ли файлы зашифрованы или повреждены. Если это произошло, щелкните Восстановить измененные файлы . Acronis True Image 2017 выполнит поиск последних версий файлов и восстановит их из одного из следующих источников:
временные копии, созданные ранее во время проверки процесса;
локальные резервные копии;
облачные резервные копии.
Чтобы это действие выполнялось по умолчанию, установите флажок Всегда восстанавливать файлы после блокировки процесса .
Acronis выпускает бесплатное ПО для защиты от программ-вымогателей

Рекомендуем почитать: 
Xakep #289. Взлом в воздухе
Недавние атаки программ-вымогателей обнаружили существенную уязвимость конечных устройств и продемонстрировали, что новые разновидности вредоносного ПО могут легко обходить традиционные антивирусы и зашифровывать пользовательские данные. Acronis Ransomware Protection обеспечивает дополнительный уровень защиты и может использоваться совместно с другими решениями для защиты данных, уже установленными на соответствующем устройстве, такими как антивирусы и программы для резервного копирования.
Что такое Acronis Active Protection
Технология Acronis Active Protection осуществляет мониторинг процессов и приложений в режиме реального времени, что позволяет автоматически выявить и отразить атаки, с которыми не справляются другие решения. В случае атаки программы-вымогателя Acronis Ransomware Protection блокирует вредоносный процесс и уведомляет об этом пользователя через сообщение во всплывающем окне. Если во время атаки будут повреждены какие-либо файлы, решение Acronis поможет пользователям за считанные секунды восстановить эти данные.
Вместе с Acronis Ransomware Protection пользователи получают бесплатное облачное хранилище объемом 5 Гб, для резервного копирования и защиты важных данных не только от вредоносных программ, но и от аппаратных сбоев, стихийных бедствий и иных событий, вызывающих потерю данных.
Acronis Ransomware Protection не потребует от пользователей каких-либо усилий в установке, но поможет избежать множества проблем. Решение занимает всего 20 Мб и практически не требует системных ресурсов, благодаря чему может работать в фоновом режиме, никак не влияя на производительность защищаемой системы.
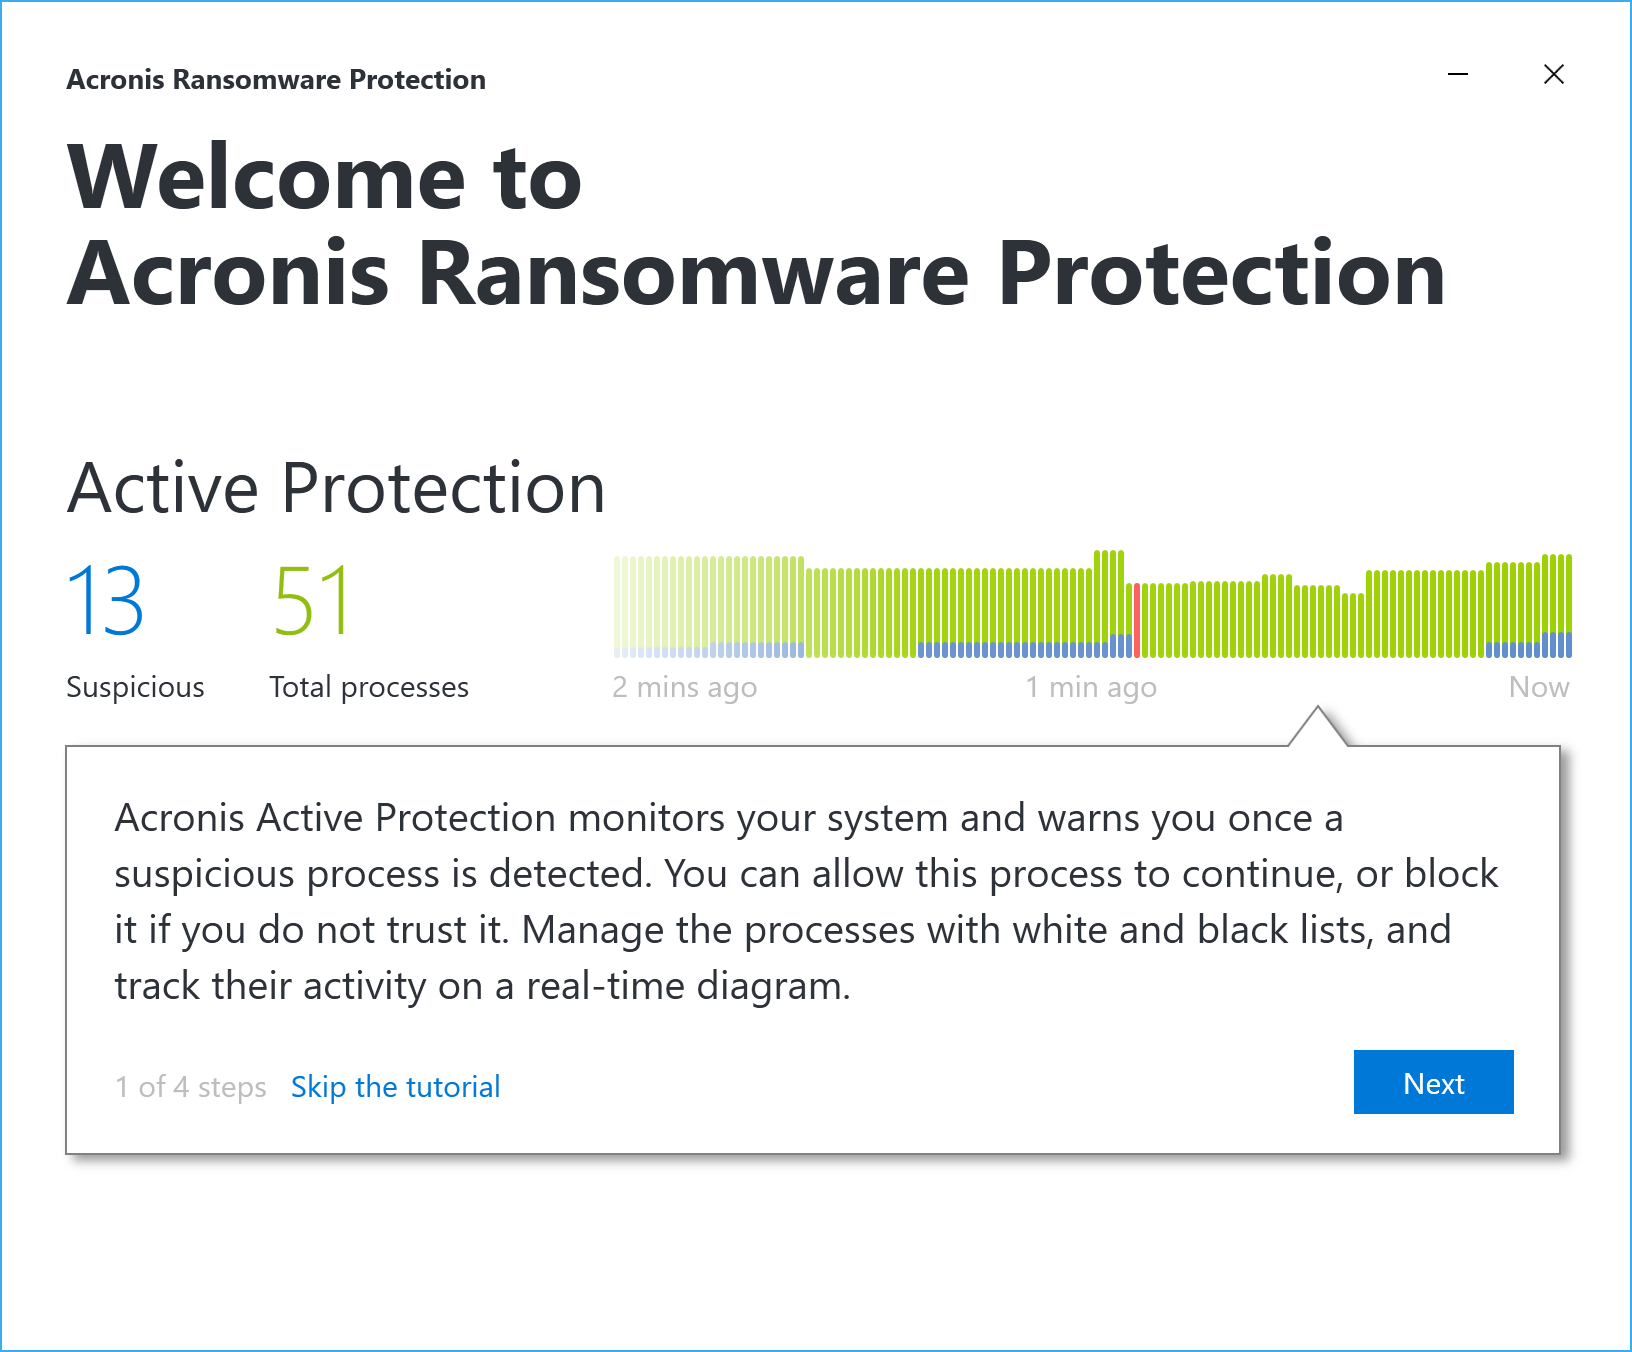
Первоначальная настройка Acronis Ransomware Protection
Тихий убийца
Программы-вымогатели остаются для пользователей всего мира «тихими убийцами» данных. Согласно результатам исследования, проведенного компанией Acronis в январе 2018 года, 57% респондентов до сих пор не знают, что вредоносное ПО подобного рода может стереть их файлы и вывести из строя компьютер. 38% опрошенных отметили, что не знают, как защитить свои данные, или предпочтут ничего не предпринимать.
Эти результаты наглядно демонстрируют потребность в простом и универсальном решении для защиты от программ-вымогателей. Кроме того, 55% респондентов ответили, что они бы стали пользоваться таким решением, если бы оно предоставлялось бесплатно.
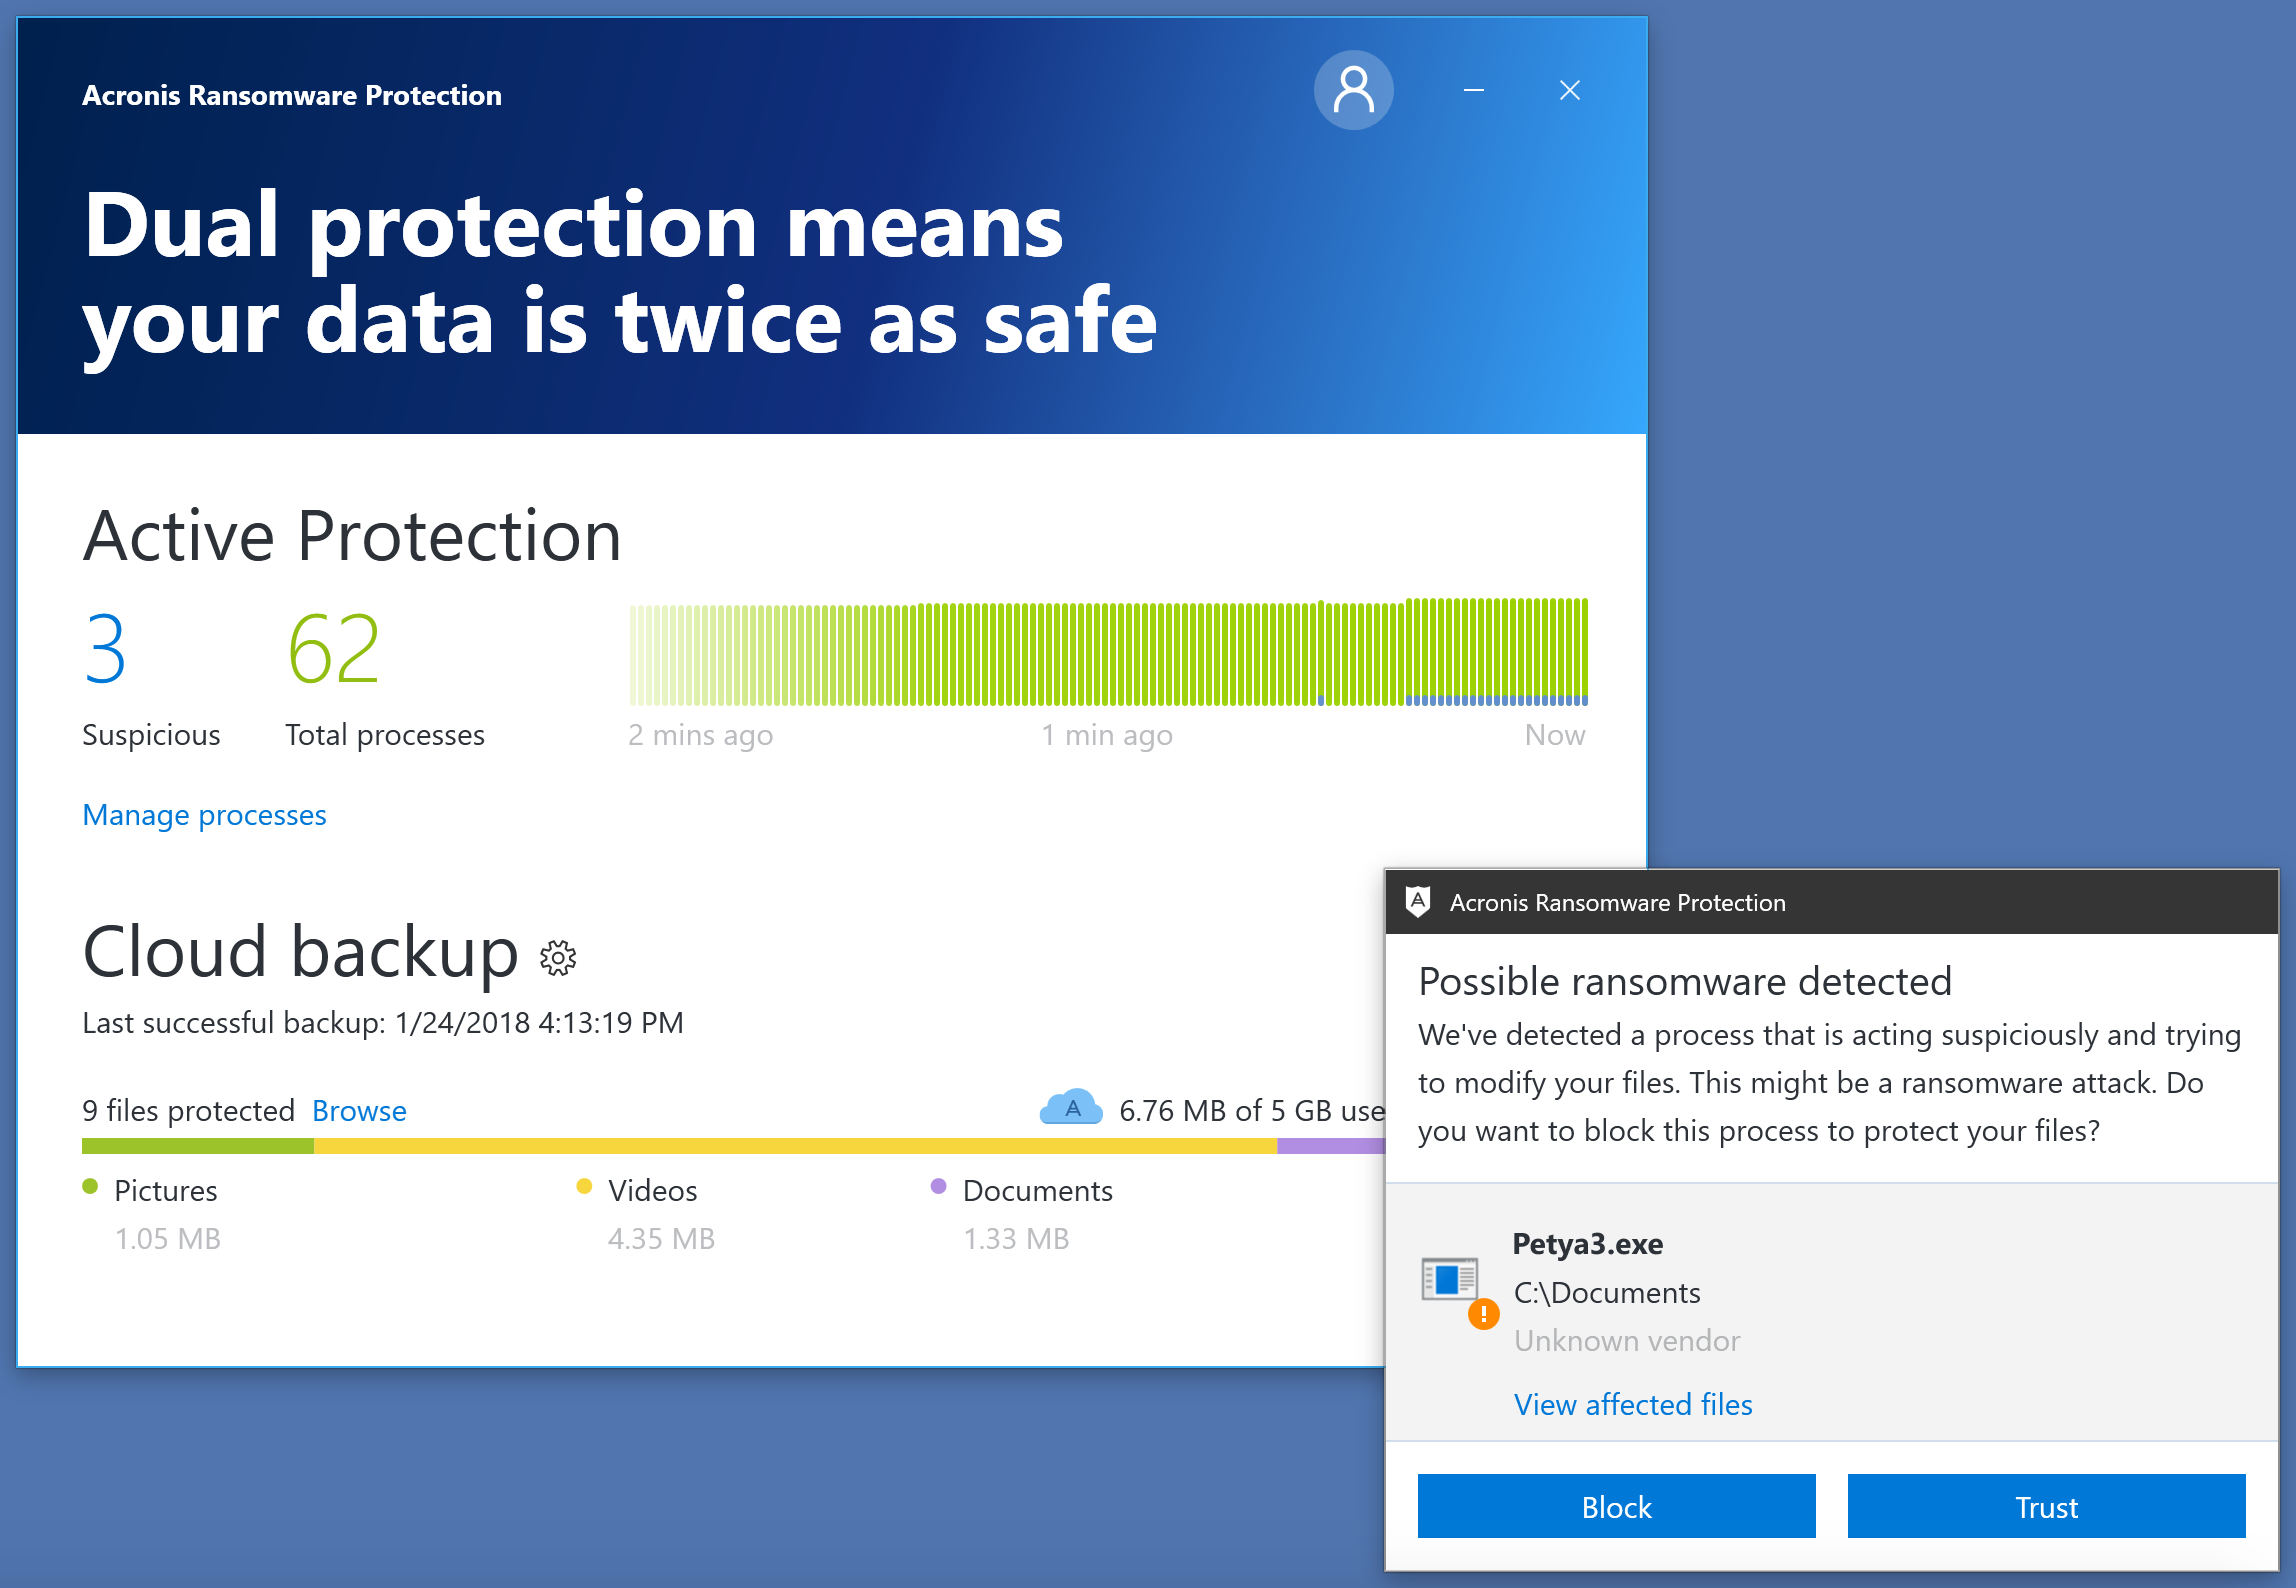
Acronis Ransomware Protection блокирует подозрительный процесс
Проверенная технология
Новое решение разработано на основе технологии Acronis Active Protection, которая, согласно результатам независимых тестов, является самой эффективной и надежной технологией защиты от программ-вымогателей из имеющихся на рынке. Acronis отражает тысячи атак каждый месяц, спасая ценные семейные фотографии, видеозаписи и важные документы. Проверить эффективность бесплатного решения Acronis Ransomware Protection можно самыми разными способами, включая использование симулятора атак программ-вымогателей RanSim.
Acronis Ransomware Protection, созданный на основе проверенной технологии, использует уникальные поведенческие эвристики, улучшенные за счет моделей машинного обучения. Модели генерируются в процессе анализа сотен тысяч вредоносных и легитимных процессов в специализированной облачной инфраструктуре Acronis. Они внедрены непосредственно в установочный пакет Acronis Ransomware Protection, что позволяет защищать системные данные автономно, без постоянного подключения к интернету. Данный функционал, разработанный с использованием искусственного интеллекта, эффективно справляется со всеми разновидностями программ-вымогателей, включая атаки нулевого дня, которые не выявляются решениями, основанными на анализе сигнатур.
«Нас серьезно беспокоит рост числа атак программ-вымогателей, и их последствия для организаций и частных пользователей по всему миру, – говорит Сергей Белоусов, основатель и генеральный директор компании Acronis. – Наша миссия – защита данных, которые подвержены риску воздействия вредоносных программ. Acronis Ransomware Protection делает неэффективными инструменты киберпреступников и защищает данные частных пользователей, бизнесов и организаций».
Как получить Acronis Active Protection
Для того, чтобы загрузить бесплатную версию Acronis Active Protection, нужно пройти по ссылке для загрузки.
Персональная безопасность в цифровую эпоху
Сегодня нам всем нужно осознать, что мы живем в цифровом мире, а значит вокруг нас появились множество новых цифровых угроз. Причем если ранее я в первую очередь думал, что жизни в цифровом мире нужно учить специалистов ИТ и ИБ, то сегодня я понимаю, что был не прав. Более того, все чаще и чаще я задаю себе знаменитый вопрос Эрнста Хемингуэя «По ком звонит колокол? Он звонит по тебе…». Да-да. Сегодня нет человека которого бы так или иначе не задевала проблема информационной безопасности. Ведь сегодня практически все мы сталкиваемся с применением тех или иных информационных технологий и приборов.
Что я понимаю под использованием информационных технологий?
- Персональные компьютеры
- Планшеты
- Смартфоны
- Банковские карты
- Различные умные приборы:
- Автомобили
- Светофоры
- Цифровые видеокамеры
- Фотоаппараты
- Кухонные приборы
- Замки
- Умные дома
- Т.д.
Согласитесь, все это в той или иной мере использует каждый из нас. В одной статье невозможно рассказать обо всех угрозах. Но попробуем остановиться хотя бы на некоторых угрозах для одного типа устройств.
Персональные компьютеры
Основными угрозами для ваших персональных ПК всегда считались злоумышленники и вредоносное ПО. Так ли это? Думаю нет. Как давно вы сталкивались с отключением электроэнергии или ее некачественной подачей? У вас установлен источник бесперебойного питания? Ах, у вас ноутбук? А вы укрепили его на столе? Ваш домашний любимец или ваш маленький ребенок не столкнут его со стола? Вы скажете что это не ИТ-угрозы. Конечно нет. Но! Если ваш ноутбук упадет со стола и разобьется, вам будет легче что это не ИТ-угроза? Неужели? Не верю!
В связи с этим вопрос. Как давно вы выполняли резервное копирование? Ах, никогда? А вам ваши данные не нужны? Ну что ж, в таком случае не стоит обижаться, если в один прекрасный момент времени вы останетесь без ваших любимых фотографий с вашего отдыха или фотографий ваших детей (внуков). Согласитесь, заманчивая перспектива?
А если ваш компьютер будет зашифрован?
К 2021 году эксперты по безопасности прогнозируют, что глобальный ущерб от атак вымогателей достигнет 20 миллиардов долларов. Это увеличение в 57 раз за шесть лет подтверждает, что вымогатели являются наиболее быстро растущим типом атак, ориентированных как на потребителей, так и на предприятия.
Как вы можете защитить себя от вымогателей?
Для многих людей их знания о вымогателях начались 12 мая 2017 года, когда зловред WannaCry разлетелся по всему миру, заразив четверть миллиона машин в более чем 150 странах. Это была самая крупная атака вымогателей, которая затронула различные компании, включая FedEx, испанскую Telefonica, Национальную службу здравоохранения Великобритании, немецкую железнодорожную компанию Deutsche Bahn и LATAM Airlines.
С тех пор появилось бесчисленное множество новых видов вымогателей, и киберпреступники постоянно разрабатывают новые способы доставки.
Хорошей новостью является то, что еще не поздно настроить надежную защиту от вымогателей.
Что такое вымогатель?
Мы знаем, что угроза вымогателей является одной из самых быстрорастущих угроз кибербезопасности в мире, но что скрывается за этим термином?
Ransomware — это тип вредоносного ПО, которое после заражения устройства блокирует доступ к устройству полностью или к некоторой или даже всей информации, хранящейся на устройстве. Чтобы разблокировать устройство или данные, пользователь должен заплатить выкуп, обычно в широко используемой электронной валюте. Термин «вымогатель» охватывает в основном два типа вредоносных программ:
- блокировщики Windows (они блокируют операционную систему или браузер с помощью всплывающего окна)
- шифровальщик-вымогатель.
- термин также включает в себя некоторые из троянов-загрузчиков, а именно те, которые, загружают шифровальщик при заражении компьютера.
В настоящее время шифровальщик считается синонимом термина вымогатель.
Увы, но на сегодня ФБР и подобные организации, согласны с тем, что угрозы вымогателей, к сожалению, будут по-прежнему распространяться, особенно это актуально для крупных и малых предприятий.
Естественно, всегда лучше остановить атаку вымогателей как можно раньше. В идеале, он должен быть остановлен, прежде чем вымогатель сможет зашифровать любые файлы. Поэтому важно понимать угрозу и использовать решения для защиты данных, которые позволят быстро реагировать на атаку с использованием вымогателей, не нарушая рабочий процесс рабочих станций, а также пользователей в сети. Это применимо не только к корпоративным пользователям, но и к обычным пользовательским ПК.
К счастью, существует решение для защиты от вымогателей, которое помогает корпоративным и потребительским пользователям эффективно бороться с вымогателями. На мой взгляд в данном случае хороший выбор это Acronis Ransomware Protection. Единственный недостаток данного решения – всего 5Gb места в облаке. Но зато бесплатно. И стоит учесть, что Ransomware атакует пользователей каждые 10 секунд. Не будьте жертвами. Данный инструмент обеспечит вам защиту от программ-вымогателей, а главное – полностью совместим с ведущими антивирусными решениями.
Данный продукт опирается на технологию Acronis Active Protection. Рассмотрим ее немного подробнее.
Технология Acronis Active Protection
Ransomware является особенно неприятным типом вредоносных программ. Вредоносное ПО — это «враждебное программное обеспечение», которое незаконно атакует вашу систему. Когда вымогатель заражает вашу систему, он блокирует доступ к вашим данным, пока платеж не будет доставлен преступникам, которые вымогают выкуп у вас или вашего бизнеса.
Как работает Acronis Active Protection
Acronis Active Protection — это технология защиты от вымогателей. Данная технология полностью совместима с наиболее распространенными решениями по защите от вредоносных программ и предназначена для защиты данные в ваших системах, включая документы, файлы мультимедиа, программы и многое другое, даже файлы резервного копирования Acronis.
Acronis Active Protection постоянно наблюдает за изменениями файлов данных в системе. Один набор поведений может быть типичным и ожидаемым. Другой набор поведений может сигнализировать о подозрительном процессе, предпринимающем враждебные действия против файлов. Подход Acronis анализирует эти действия и сравнивает их со схемами вредоносного поведения. Этот подход может быть исключительно эффективен при выявлении атак вымогателей, даже тех из них, о которых пока не сообщается.
Эвристический подход к обнаружению вымогателей
В основе Acronis Active Protection лежит эвристический подход. Эвристика может обнаружить несколько или даже несколько сотен образцов файлов, которые принадлежат одному так называемому семейству (обычно похожему по поведению или шаблонам действий). Поведенческая эвристика представляет собой цепочку действий (точнее, событий файловой системы), выполняемых программой, которая затем сравнивается с цепочкой событий в базе данных образцов вредоносного поведения.

Поведенческие эвристики сопровождаются белыми и черными списками различных программ. Зачем нужна проверка белого списка? Поскольку эвристика способна обнаруживать новые угрозы вымогателей, но в то же время они работают на основе результатов опыта/поведения то должны контролироваться на предмет ложных срабатываний. Вот почему продукты Acronis Active Protection проверяют любые подозрительные процессы с помощью белого и черного списков. В то же время, когда пользователь блокирует потенциальную атаку вымогателей, он попадает в черный список, и это не позволяет данной вредоносной программе запускаться при следующей перезагрузке. Это очень важно, потому что пользователям не нужно повторять процесс блокировки определенного типа вымогателей снова и снова.
Для злоумышленников очевидным способом скомпрометировать резервную копию будет атака на программу Acronis True Image. Вот почему Acronis Active Protection использует самозащиту программы агента Acronis. Никакой процесс в системе, кроме программного обеспечения Acronis, не может изменять файлы резервных копий. Кроме этого существует надежный механизм самозащиты, который исключит любую типичную атаку с использованием вымогателей и не позволит преступникам нарушать работу программного обеспечения резервного копирования или изменять содержимое файлов резервного копирования.
Более того, Acronis Active Protection также отслеживает основную загрузочную запись жесткого диска пользователя на базе Windows и не допускает никаких изменений.
Блокирует ли Acronis Active Protection любую атаку вымогателей?
Да, это так. Рассмотрим три основных вектора вымогателей.
1. Остановка атаки вымогателей на любой файл
Типичный случай противодействия атаке вымогателей может быть решен с помощью ранее созданных резервных файлов для восстановления скомпрометированных данных. Восстановление нескольких зашифрованных файлов выполняется автоматически (после подтверждения пользователя) и до последней версии — потому что технология работает в режиме реального времени. Представьте себе ситуацию, когда резервное копирование планируется сделать в полночь, но в 11 часов вечера вымогатель попадает на машину. Если вы просто восстановите файлы из оперативной резервной копии , 11 часов работы будут потеряны. Однако при постоянном мониторинге процессов и активности, никакие данные не теряются при инициировании атаки вымогателей.
2. Ransomware атакует локальный файл резервной копии
В этом случае Acronis Active Protection активно отслеживает любые локальные диски и предотвращает изменение файлов резервных копий с помощью вредоносных программ-вымогателей.
3. Облачные резервные копии модифицированы Ransomware
Файлы облачных резервных копий, хранящиеся в облачном хранилище Acronis, защищены от прямого изменения злонамеренным кодом благодаря использованию сквозного надежного шифрования и ограничению доступа к действиям по модификации файлов только для подписанного и авторизованного программного обеспечения агента Acronis.
Как бороться с атаками вымогателей
Давайте посмотрим на таблицу ниже, описывающую методы и методы, используемые Ransomware для компрометации данных.