Sorry, you have been blocked
This website is using a security service to protect itself from online attacks. The action you just performed triggered the security solution. There are several actions that could trigger this block including submitting a certain word or phrase, a SQL command or malformed data.
What can I do to resolve this?
You can email the site owner to let them know you were blocked. Please include what you were doing when this page came up and the Cloudflare Ray ID found at the bottom of this page.
Cloudflare Ray ID: 7e72a4f8b8656846 • Your IP: Click to reveal 185.252.223.24 • Performance & security by Cloudflare
20 Потрясающих Примеров Команды Nmap
Ниже вы найдете 20 базовых примеров использования команды Nmap.
Вы узнаете, как использовать Nmap из командной строки в Linux для поиска активных хостов в сети и сканирования открытых портов.
Вы увидите, как удаленно определить операционную систему с помощью отпечатков стека TCP/IP и как узнать версию программного обеспечения запущенного на удаленном сервере.
Я так-же покажу как с помощью Nmap осуществить скрытое сканирование, как определить фаервол и как подменить MAC адрес.
1. Сканирование Одного Хоста или IP Адреса
Сканировать Отдельный IP Адрес:
Сканировать сервер по Имени Хоста:
Увеличить Уровень Детализации результатов сканирования:
2. Сканирование Множества IP Адресов
Сканировать Множество IP Адресов:
Сканировать Подсеть:
Сканировать Диапазон IP Адресов (192.168.1.0 — 192.168.1.200):
3. Поиск Активных Компьютеров в Сети
Сканировать сеть в поиске Активных Хостов:
4. Сканирование Списка Хостов из Файла
Сканирование списка хостов/сетей из Файла:
5. Исключение IP/Хостов/Сетей из Сканирования
Исключить Цели из сканирования Nmap-ом:
Исключить Список хостов, взятых из файла:
Формат файла с исключенными хостами аналогичен приведенному выше.
6. Сканирование Определенных Портов
Сканировать Один Порт:
Сканировать Несколько Портов:
Сканировать Диапазон Портов:
Сканировать Все Порты:
Сканировать несколько самых Распространенных Портов:
7. Определение Поддерживаемых IP Протоколов
Определить какие IP Протоколы (TCP, UDP, ICMP, и т.д.) поддерживает сканируемый хост:
8. Сканирование TCP/UDP Портов
Сканировать все TCP Порты:
Сканировать определенные TCP Порты:
Сканировать все UDP Порты:
Сканировать определенные UDP Порты:
Объединение сканирования разных портов:
9. Быстрое Сканирование
Активировать Быстрый Режим сканирования:
* Сканирует меньшее кол-во портов, чем при обыкновенном сканировании.
10. Показывать Причину Состояния Порта
Показать Причину, по которой Nmap считает что порт находится в определенном состоянии:
11. Показывать Только Открытые Порты
Показать Только Открытые Порты (либо возможно открытые):
12. Определение ОС
Одна из наиболее известных функциональных возможностей Nmap — это удаленное определение ОС на основе анализа работы стека TCP/IP. Nmap посылает серию TCP и UDP пакетов на удаленный хост и изучает ответы.
После проведения множества тестов, Nmap сравнивает результаты со своей базой данных и, при нахождении соответствий, выводит информацию об ОС.
Включить Определение ОС:
13. Определение Версии Сервисов
Включить Определение Версии Сервисов:
* Определяет версии программ, запущенных на удаленном сервере.
14. Обнаружение Фаервола
Узнать, защищен ли компьютер какими-либо Пакетными Фильтрами или Фаерволом:
15. Подмена MAC Адреса
Подменить MAC Адреса:
Подменить MAC Адрес Случайным MAC-ом:
16. Сканирование Фаервола на Уязвимости
Эти три типа сканирования используют незаметную лазейку в TCP RFC, чтобы разделять порты на открытые и закрытые.
Когда сканируется система отвечающая требованиям RFC, любой пакет, не содержащий установленного бита SYN, RST или ACK, повлечет за собой отправку RST в ответ в случае, если порт закрыт, или не повлечет никакого ответа, если порт открыт.
Т.к. ни один из этих битов не установлен, то любая комбинация трех оставшихся (FIN, PSH и URG) будет являться правильной.
TCP Null сканирование:
* Не устанавливаются никакие биты (Флагов в TCP заголовоке 0).
TCP Fin сканирование:
* Устанавливается только TCP FIN бит.
TCP Xmas сканирование:
* Устанавливаются FIN, PSH и URG флаги (пакет светится как новогодняя елка).
17. Скрытое Сканирование
TCP SYN сканирование:
* Известное как сканированием с использованием полуоткрытых соединений, так как не отрывает полных TCP соединений.
18. Отключение Обнаружения Хостов (No Ping)
Не пинговать хосты перед сканированием:
19. Отключение Использования DNS
Никогда не производить обратное преобразование DNS имен для каждого обнаруженного активного IP адреса:
Nmap: Сканирование портов для обнаружения служб и уязвимостей
В этом руководстве объясняется, как использовать Nmap для поиска серверов и уязвимостей за портами.
Nmap — один из самых полезных сетевых инструментов, позволяющий составлять карты сетей, обнаруживать хосты, сканировать порты, диагностировать сетевые проблемы, обнаруживать и использовать уязвимости и многое другое. В данном руководстве основное внимание уделяется версии служб и методам обнаружения уязвимостей.
Все инструкции в этом документе содержат скриншоты, что позволяет всем читателям легко понять, как они реализованы в терминале.
Сканирование портов для обнаружения служб с помощью Nmap
Первый раздел этого руководства объясняет, как обнаружить службы и их программные версии, прослушивающие открытые порты.
Как показано на первом скриншоте, обычное сканирование Nmap вернет открытые порты из 1 000 наиболее часто используемых. По умолчанию Nmap сканирует 1 000 наиболее популярных портов.
Порты ассоциируются с соответствующими протоколами обслуживания. В следующем выводе Nmap обнаруживает открытые порты 22, 80, 9928 и 31337.

Пользователь знает, что порты 22, 80, 9928 и 31337 открыты. Например, он знает, что в порту 22 находится SSH-сервер. Но пользователь хочет узнать программное обеспечение SSH и все остальные службы.
Чтобы узнать программное обеспечение и его версии, можно передать флаг -sV (Version), как показано на скриншоте ниже.

На нем видно, что обнаружены OpenSSH 6.6.1.
Флаг -A также возвращает версии служб вместе с информацией об операционной системе.

Флаг -A показал, что целью является операционная система Linux.
В следующем разделе этого руководства описываются техники NSE (Nmap Scripting Engine). Этот практический пример показывает, как используется флаг -script для включения скрипта захвата баннера в процесс сканирования.
Сценарий banner grab анализирует ответы служб, чтобы определить версию их программного обеспечения.
В следующем примере сценарий захвата баннера выполняется при сканировании порта 22, выявляя SSH-сервер OpenSSH.

Чтобы закончить этот раздел и продолжить рассмотрение типов сканирования уязвимостей, в практическом примере ниже показано применение флага -O (Operating System) для угадывания целевой операционной системы.
В данном случае Nmap на 95% уверен, что цель имеет Linux с ядром 4.4.
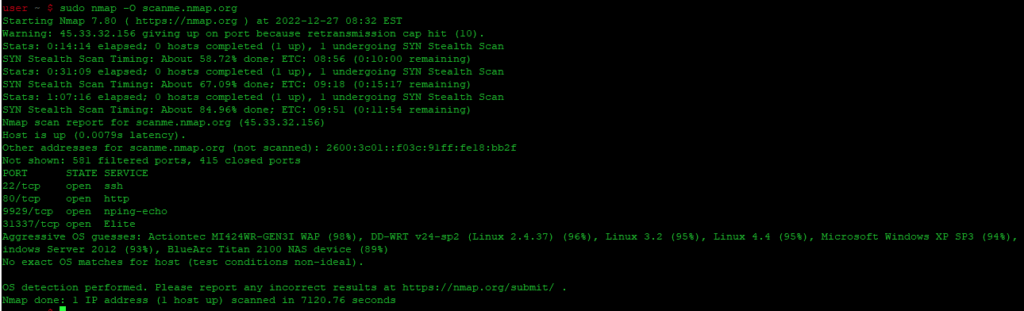
Это наиболее известные методы Nmap для обнаружения служб и версий ОС.
Обнаружение уязвимостей с помощью NSE (Nmap Scripting Engine)
В этом разделе описаны некоторые методы обнаружения уязвимостей при сканировании Nmap с помощью NSE (Nmap Scripting Engine).
Nmap Scripting Engine — это набор скриптов, которые пользователи могут включать в свои сканирования, предназначенные в основном для обнаружения и эксплуатации уязвимостей. Пользователи также могут писать свои сценарии для пользовательских целей.
Первым шагом для сценариев NSE является обновление базы данных, чтобы убедиться, что Nmap в курсе последних уязвимостей и методов.
Чтобы обновить NSE, выполните следующую команду:

После обновления базы данных пользователь может запускать различные сценарии для поиска уязвимостей. Сценарии классифицируются по категориям, которые вы можете увидеть на сайте https://nmap.org/nsedoc/categories/.
В следующем примере флаг -script вызывает скрипты из категории vuln, сканируя около 150 популярных уязвимостей.

Как вы можете видеть на следующем снимке экрана, Nmap сообщает, что некоторые уязвимости отброшены, а другие вероятны:

Сценарий http-csrf позволяет пользователям сканировать веб-сайты для поиска уязвимостей csrf (Cross Scripting Request Forgery).
Как вы можете видеть ниже, при указании параметра verbosity (-v) Nmap выводит результаты всех проверок, которые он проводит на сайте.
Пользователи могут применять подстановочные знаки для завершения имен сценариев. В следующем примере пользователь добавляет все скрипты, связанные с http, или все скрипты, имя которых начинается с «http», независимо от того, как он продолжает.
Nmap Scripting Engine может нацеливаться на целые сети для обнаружения компьютеров, зараженных вредоносным ПО. Это отличная техника для администраторов, позволяющая подходить к возможным вторжениям вредоносного ПО.
Доступные сценарии вредоносного ПО можно найти на сайте https://nmap.org/nsedoc/categories/malware.html.
Обнаружение уязвимостей с помощью Nmap и Vulscan
Vulscan — это дополнительный набор скриптов для NSE, который не включен в Nmap по умолчанию.
Vulscans подробно описан в учебнике Nmap Vulscan, но в этом разделе предлагается краткий обзор, установка и основные инструкции.
Vulscan — это скрипт Nmap Scripting Engine для помощи в задачах обнаружения уязвимостей,
Чтобы получить его, клонируйте vulscan с помощью команды git, как показано ниже:
Создайте мягкую ссылку на каталог скриптов NSE, выполнив следующую команду:
Теперь Vulscan доступен для вызова с помощью флага -script для запуска дополнительных проверок на уязвимости.
Когда Vulscan обнаруживает вероятную брешь в системе безопасности, он выполняет все связанные с ней сценарии.
Vulscan — это отличное дополнение для пользователей Nmap, особенно для тех, кто привык к Nmap Scripting Engine. Мы настоятельно рекомендуем вам продолжить чтение нашего руководства по Vulscan, упомянутого во введении этого раздела.
Используйте следующую команду для клонирования Nmap-vulners в каталог скриптов NSE:
Запустите Nmap с помощью vulners, используя следующий синтаксис:
О NSE (Nmap Scripting Engine)
NSE (Nmap Scripting Engine) является одной из самых необходимых функций Nmap.
Он представляет собой набор сценариев для автоматизации и настройки задач сканирования. Сценарии могут выполняться до, во время или после сканирования.
Хотя Nmap предлагает различные категории сценариев, пользователи также могут писать свои собственные сценарии на языке Lua.
Кроме того, сценарии NSE могут использоваться для эксплуатации уязвимостей для обнаружения сервисов и уязвимостей или даже для атак методом грубой силы.
Скрипты делятся на следующие категории: auth, broadcast, default, discovery, dos, exploit, malware, intrusive, fuzzer, external, safe, version и vuln — категория, использованная в первом примере использования в разделе NSE.
Виртуальные устройства с возможностью метасплойта являются отличным ресурсом для тестирования возможностей NSE. Сценарии также могут быть включены в массовое сканирование нескольких сетей.
Сценарии NSE классифицируются по определенным критериям, основанным на моменте выполнения сценария, цели сценария и функциональности.
Первая классификация, основанная на моменте выполнения, включает четыре типа скриптов:
- Предписывающие скрипты: Они выполняются перед любой фазой сканирования Nmap, например, скрипты, используемые для генерации новых целей.
- Хост-скрипты: Хост-скрипты выполняются в процессе сканирования.
- Служебные скрипты: Эти скрипты выполняются после сканирования каждой партии целей, как и скрипты хоста.
- Скрипты постправил: Пострулевые скрипты выполняются после процесса сканирования; эти скрипты могут использовать уязвимости, обнаруженные в процессе сканирования.
Вторая классификация основана на безопасности и целях сценария.
Цель и безопасность определяют категорию скрипта. Категории были перечислены ранее в этом документе.
Заключение
Nmap является чрезвычайно мощным и гибким инструментом. В других руководствах по сканированию портов Nmap обнаружение хостов не раскрывалось. Предыдущий материал показывает, что любой пользователь, независимо от уровня знаний, может познакомиться с ИТ-безопасностью и выполнять важные задачи, такие как сканирование уязвимостей. Все приведенные выше инструкции действительны для всех дистрибутивов Linux и, вероятно, для инструмента командной строки Windows тоже.
Nmap — самый старый из ныне живущих сканеров портов, первоначально разработанный Федором Васьковичем в 1997 году для обнаружения сервисов и картирования сетей. Изначально написанный на языке C, он был переписан на C++ и значительно улучшен сообществом Open Source во втором релизе в 1998 году. Он продолжает добавлять функции и улучшения и сегодня.
Это, вероятно, наиболее широко используемый механизм сканирования для диагностики и обеспечения безопасности, рынок предлагает множество альтернатив, но возможности Nmap и усилия сообщества пока не имеют себе равных.
Библиотека Интернет Индустрии I2R.ru
Сетевая контрразведка: как обнаружить сканирование узлов и портов
Если вы хотите приобрести журнал «BYTE/Россия», то первое, что вы делаете, — это ищете магазин, киоск или лоток, где продается это издание. Выражаясь научно, вы осуществляете процесс идентификации (поиск) цели (магазин), позволяющей решить поставленную задачу (приобретение журнала). Также и с атаками на информационную систему: первое, что делает злоумышленник, — это выбирает себе жертву и собирает подробную информацию о ней. Этот этап называется сбором информации (information gathering). Именно эффективность работы злоумышленника на данном этапе — залог успешной атаки. В первую очередь выбирается цель атаки и собирается информация о ней (ОС, сервисы, конфигурация и т.д.). Затем идентифицируются наиболее уязвимые места атакуемой системы, воздействие на которые может привести к нужному результату.
На первом этапе злоумышленник пытается выявить все каналы, посредством которых цель атаки взаимодействует с другими узлами. Это позволит не только выбрать тип атаки, но и источник ее реализации. Например, атакуемый узел взаимодействует с двумя серверами под управлением ОС UNIX и Windows NT. С одним сервером атакуемый узел имеет доверенные отношения, а с другим — нет. От того, через какой сервер произойдет нападение, зависит то, какая атака будет задействована, какая утилита будет ее реализовывать, и т.д. Затем, в зависимости от полученной информации и желаемого результата, выбирается атака, дающая наибольший эффект. Например, для нарушения функционирования узла можно использовать SYN Flood, Teardrop, UDP Bomb и т.д., а для проникновения на узел и кражи информации — PHF-скрипт для кражи файла паролей, удаленный подбор пароля и т.п. Только после сбора подробной информации о жертве наступает второй этап — реализация выбранной атаки.
- изучение окружения жертвы и сетевой топологии;
- определение типа и версии ОС атакуемого узла, доступных сетевых и иных сервисов и т.п.
В данной статье я остановлюсь только на трех действиях, которые злоумышленник выполняет первыми. Это идентификация атакуемых узлов, их сетевых сервисов и операционных систем.
Идентификация узлов
Для идентификации узла (host detection), как правило, при помощи утилиты ping (или аналогичных программ) ему посылается команда ECHO_REQUEST протокола ICMP. Ответное сообщение ECHO_REPLY говорит о том, что узел доступен. Это самый простой и часто используемый метод идентификации узлов, который используется всеми (не только начинающими) злоумышленниками. Существуют программы, например fping или nmap, которые автоматизируют и ускоряют процесс параллельной идентификации большого числа узлов. Данный метод опасен тем, что стандартными средствами узла запросы ECHO_REQUEST не фиксируются. Для этого необходимо применять средства анализа трафика, межсетевые экраны или системы обнаружения атак.
| Обнаружение сканирования узлов (фрагмент журнала TCPdump) |
Обычные сканеры узлов, доступные в Интернете, приводят к появлению именно такой череды событий, так как они последовательно проверяют активность каждого узла в атакуемой сети. Более сложные сканеры (например, Nmap) изменяют стандартную последовательность опроса узлов и могут случайным образом выбирать их из заданного списка.
| Обнаружение сканирования узлов (фрагмент журнала TCPdump) |
Еще один вариант сканирования узлов, осложняющий его обнаружение, — увеличение интервала времени, в течение которого происходит сканирование. Обычно сканеры узлов шлют запросы со скоростью 5 — 10 портов в секунду. Однако если заданные по умолчанию временные значения меняются, то многие средства сетевой защиты пропускают такого рода действия.
| Обнаружение сканирования узлов (фрагмент журнала TCPdump) |
Для обнаружения такого рода действий можно использовать различные утилиты, например TCPdump, которая предназначена для получения вывода (на экран, в файл и т.д.) заголовков сетевых пакетов, получаемых/посылаемых через заданный сетевой интерфейс и соответствующих определенному условию. Данная утилита очень часто используется как самостоятельное средство для сбора информации о сетевом трафике, фиксируемом в сегменте корпоративной сети. На базе данной системы часто строят системы обнаружения атак и другие средства сетевой безопасности. Утилиту можно загрузить с сервера ftp://ftp.ee.lbl.gov/TCPDump.tar.Z или http://netgroup-serv.polito.it/windump/.
Можно поступить проще — не обнаруживать такие действия, а запретить их, как делают многие сетевые устройства и программы, которые блокируют ICMP-пакеты и не пропускают их во внутреннюю сеть (или, наоборот, не пропускают наружу). Например, MS Proxy Server 2.0 не разрешает прохождение пакетов по протоколу ICMP. В результате злоумышленник не может эффективно идентифицировать узлы, установленные за сервером-посредником (proxy). С другой стороны, блокировка ICMP-пакета говорит злоумышленнику о наличии «первой линии обороны» — маршрутизаторов, межсетевых экранов и т.д.
Существуют и другие методы идентификации узлов в сети: например, использование «смешанного» (promiscuous) режима сетевой карты, который позволяет определить различные узлы в сегменте сети, или разведка DNS, которая позволяет идентифицировать узлы корпоративной сети при помощи службы имен. Но рассмотрение этих методов и способов их обнаружения выходит за рамки данной статьи.
Идентификация сервисов или сканирование портов
Идентификация сервисов (service detection), как правило, осуществляется путем обнаружения открытых портов (port scanning). Такие порты очень часто связаны с сервисами, основанными на протоколах TCP или UDP. Например, открытый 80-й порт подразумевает наличие Web-сервера, 25-й порт — почтового SMTP-сервера, 31337-й — сервера троянского коня BackOrifice, 12345 или 12346-й — сервера троянского коня NetBus и т.д. Для идентификации сервисов и сканирования портов можно использовать различные программы, такие как nmap или netcat.
Выбрав цель атаки, злоумышленник определяет запущенные на ней сервисы и открытые порты, что позволит определить потенциально уязвимые места на атакуемом узле и сузить число возможных атак. Для сканирования портов используются различные программы, отличающиеся реализацией данного механизма. Самые простые программы (например, Haktek) просто пытаются установить обычное соединение с портом, начиная с первого и заканчивая тем, который задан пользователем.
| Сканирование портов при помощи программы Haktek (фрагмент журнала TCPdump) |
Обнаружить такого рода деятельность достаточно легко с помощью простого фильтра TCPdump. Однако такие программы используются достаточно редко и только теми пользователями, которые не имеют представления о наличии более изощренных утилит, проявляющих при сканировании портов некоторый интеллект. К таким утилитам относится Nmap (http://www.nmap.org), функционирующая под управлением большинства клонов UNIX и даже Windows (http://www.eeye.com/html/tools/nmapnt.html). Данная утилита реализует большое число различных типов сканирования (в версии 2.53 этих типов 14), в том числе и сканирование портов.
| Сканирование портов (-sT) при помощи утилиты Nmap (фрагмент журнала TCPdump) |
| Сканирование портов (-sS) при помощи утилиты Nmap (фрагмент журнала TCPdump) |
| Сканирование портов (-sU) при помощи утилиты Nmap (фрагмент журнала TCPdump) |
Представленные данные три фрагмента журнала TCPdump очень интересны, так как номера сканируемых портов увеличиваются не на единицу, как это обычно происходит, а совершенно случайным образом. Более того, чтобы усложнить обнаружение такого сканирования, номера сканируемых портов не только увеличиваются, но и уменьшаются. Дополнительный механизм скрытия факта сканирования от средств сетевой защиты — повторное обращение к некоторым портам (в нашем примере во втором фрагменте это номера 427 и 447).
Классические варианты сканирования легко обнаруживаются межсетевым экраном:
| Обнаружение сканирования узла (фрагмент журнала Check Point Firewall-1) |
Но помимо них существуют и другие способы сканирования, которые не обнаруживаются традиционными средствами сетевой безопасности. Это так называемое скрытое (stealth) сканирование, использующее особенности обработки сетевых пакетов, не соответствующих стандартам TCP/IP. Таких вариантов сканирования может быть несколько: например FIN-сканирование, Xmas-сканирование или Null-сканирование.
| FIN-сканирование портов (-sF) при помощи утилиты Nmap (фрагмент журнала TCPdump) |
| Xmas-сканирование портов (-sX) при помощи утилиты Nmap (фрагмент журнала TCPdump) |
| Null-сканирование портов (-sN) при помощи утилиты Nmap (фрагмент журнала TCPdump) |
Последний вариант более наглядно можно продемонстрировать на примере журнала регистрации системы обнаружения Snort (http://www.snort.org).
| Null-сканирование портов при помощи утилиты Nmap (фрагмент журнала Snort) |
Последний вариант более наглядно можно продемонстрировать на примере журнала регистрации системы обнаружения Snort (http://www.snort.org).
| Null-сканирование портов при помощи утилиты Nmap (фрагмент журнала Snort) |
Для сравнения приведем уже продемонстрированный вариант FIN-сканирования.
| FIN-сканирование портов при помощи утилиты Nmap (фрагмент журнала Snort) |
-
SYN + FIN — это два взаимоисключающих флага (первый устанавливает соединение, а второй завершает его), поэтому они не могут встречаться вместе. Такую комбинацию очень часто используют различные сканеры, например уже упоминавшийся Nmap. Еще год назад многие защитные системы не могли обнаружить такого рода сканирование. Сейчас ситуация изменилась к лучшему, многие системы отслеживают эти комбинации флагов. Но добавление еще одного флага к данной комбинации (например, SYN + FIN + PSH, SYN + FIN + RST, SYN + FIN + RST + PSH) опять приводит к тому, что некоторые средства сетевой безопасности не обнаруживают такие несанкционированные попытки. Аналитики называют эти комбинации «шаблоном рождественской елки» («Christmas Tree Pattern»).
| «Шаблон рождественской елки» (фрагмент журнала Snort) |
| Подозрительные комбинации флагов в заголовке TCP-пакета (фрагмент журнала TCPdump) |
Еще одна интересная возможность сканера Nmap, которой часто пользуются квалифицированные злоумышленники при сканировании, — возможность фальсификации адресов источника (режим Decoy), когда вместо реальных IP-адресов источника проставляются другие IP-адреса. Тем самым перед администратором системы обнаружения атак ставится непростая задача: обнаружить среди множества зафиксированных в журналах регистрации IP-адресов только один реальный, с которого действительно проводилось сканирование.
| Decoy-сканирование портов при помощи утилиты Nmap (фрагмент журнала TCPdump) |
Идентификация ОС
Знание типа ОС позволяет еще больше сузить число потенциальных атак, которые можно реализовать против избранной жертвы. Основной механизм удаленного определения ОС (OS detection) — анализ реализаций TCP/IP-стека. В каждой ОС по-своему реализован стек протоколов TCP/IP, что позволяет при помощи специальных запросов и ответов на них определить, какая ОС установлена на узле.
Другой, менее эффективный и крайне ограниченный способ идентификации ОС — анализ сетевых сервисов, обнаруженных на предыдущем этапе. Например, открытый 139-й порт позволяет сделать вывод, что удаленный узел работает под управлением ОС семейства Windows. Для определения ОС можно использовать такие программы, как Nmap или Queso.
| Удаленное определение ОС при помощи утилиты Queso |
После запуска QueSO определяет открытый порт на сканируемом узле.
| Удаленное определение ОС при помощи утилиты Queso (фрагмент журнала TCPdump) |
Затем она посылает несколько пакетов, не соответствующих стандартам RFC, отклик на которые позволяет сделать вывод о том, какая ОС используется на узле.
| Удаленное определение ОС при помощи утилиты Queso (фрагмент журнала TCPdump) |
- SYN+ACK с ACK, установленным в ноль;
- только FIN;
- FIN+ACK с ACK, установленным в ноль;
- SYN+FIN;
- только PUSH;
- SYN+XXX+YYY, где XXX и YYY — зарезервированные флаги в TCP-заголовке (два старших бита в 13-м байте заголовка TCP-пакета).
- только SYN;
- никаких флагов;
- SYN+FIN+URGENT+PUSH;
- только ACK;
- только SYN (посылается на закрытый порт);
- только ACK (посылается на закрытый порт);
- FIN+URGENT+PUSH (посылается на закрытый порт).
Кроме того, для удаленной идентификации ОС сканер Nmap может использовать UDP-пакеты и опции TCP-пакета (TCP options).
И в заключение заметим следующее. Знание методов и механизмов, используемых злоумышленниками для реализации различных атак, не только поможет в реальной жизни обнаруживать несанкционированные действия, не приобретая дорогостоящих средств защиты, но и понять принципы, заложенные в широко известные системы сетевой безопасности, такие как RealSecure Network Sensor или Check Point Firewall-1.