Из чего состоит сеть
Компьютерная сеть
Компьютерная сеть – это группа (два и более) компьютеров, соединённых каналами передачи данных.
· быстрый обмен данными между отдельными компьютерами сети
· совместное использование вычислительных ресурсов, принтеров, модемов, устройств внешней памяти и т. п.
· совместное использование программного обеспечения и баз данных
· совместную работу пользователей над некоторым заданием или проектом
· возможность удалённого управления компьютерами (диагностику, настройку и/или установку на них ПО и т.п.)

Сервер (от англ. server – обслуживающий) – компьютер, предоставляющий доступ к собственным ресурсам другим компьютерам и/или управляющий распределением ресурсов сети.
Клиент (рабочая станция) – компьютер, использующий ресурсы сервера.
Классификация сетей
Компьютерные сети могут быть классифицированы по разным основаниям:
• по территориальной распространённости
• по скорости передачи данных
• по типу среды (каналов) передачи данных и др.
По территориальной распространенности:
Локальные сети или LAN (англ. Local Area Network) – сети, состоящие из близко расположенных компьютеров в одном или нескольких зданиях.
Глобальные сети или WAN (англ. Wide Area Network) – сети, охватывающие большие территории и включающие большое число компьютеров.
По архитектуре:
Одноранговые сети.
Все компьютеры работают независимо друг от друга и имеют равные права.
Сохраняет работоспособность сети при любом количестве и сочетании её участников.
Сложно обслуживать: руководить доступом к ресурсам, защищать от вирусных атак, устанавливать и обновлять программное обеспечение и т. п.
Сети с выделенным сервером.
Один/несколько компьютеров являются серверами, а все остальные – клиентами.
На сервере проще организовать доступ к данным только клиентам с соответствующими правами.
Неработоспособность сервера может привести к неработоспособности всей сети.
По скорости передачи данных:
Скорость передачи данных по сети – это количество бит данных, которые могут быть переданы за одну секунду.
Пропускная способность – это максимальная скорость передачи данных.
• Низкоскоростные сети (до 10 Мбит/с)
• Среднескоростные сети (до 100 Мбит/с)
• Высокоскоростные сети (свыше 100 Мбит/с)
По типу среды (каналов) передачи данных:
Проводные (кабельные) – средой передачи данных являются кабели.
Беспроводные – средой передачи являются радиоволны в определённом частотном диапазоне.
Сетевой протокол
Сетевой протокол – совокупность особых соглашений и технических процедур, которые регулируют порядок и способ осуществления связи между компьютерами, объединёнными в сеть.
Большинство современных компьютерных сетей осуществляет передачу данных на основе стека (набора) протоколов под названием TCP/IP (англ. Transmission Control Protocol/Internet Protocol — протокол управления передачей/межсетевой протокол).
Передача данных по сети
Данные разделяют на пакеты (части)
Все пакеты нумеруются
Каждый пакет дополняется IP -адресами получателя и отправителя, контрольным битом
В Интернете пакеты одного сообщения могут передаваться разными маршрутами
Пакеты принимаются из сети
Данные собираются в единое целое
Работа в локальной сети
Локальная сеть – сеть, состоящая их близко расположенных компьютеров, чаще всего находящихся в одной комнате, в одном или нескольких близко расположенных зданиях.
высокоскоростные адаптеры высокоскоростных линии связи
Открытость и Гибкость
возможность добавлять в сеть или перемещать/отключать компьютеры и другие устройства без прерываний в работе сети и т. д.
Топология сети
Топология – конфигурация сети, способ соединения её элементов друг с другом.
ШИННАЯ ТОПОЛОГИЯ (ОБЩАЯ ШИНА)

Все компьютеры сети подключаются к одному кабелю, который используется всеми рабочими станциями по очереди. При таком соединении все сообщения, посылаемые каждым отдельным компьютером, принимаются всеми остальными компьютерами в сети.
Достоинства
Выход из строя отдельных компьютеров не влияет на работоспособность всей сети.
При обрыве кабеля (единого для всей сети) нарушается работа всей сети.
КОЛЬЦЕВАЯ ТОПОЛОГИЯ (КОЛЬЦО)
Данные передаются по кольцу от одного компьютера к другому. Если один компьютер получает данные, предназначенные для другого компьютера, то он передаёт их дальше (по кольцу). Если компьютер распознает данные как свои, то копирует их себе во внутренний буфер.
Достоинства
Балансировка нагрузки, возможность и удобство прокладки кабеля.
Физические ограничения на общую протяженность сети.
РАДИАЛЬНАЯ ТОПОЛОГИЯ (ЗВЕЗДА)
Каждый компьютер через специальный сетевой адаптер подключается отдельным кабелем к объединяющему устройству.
Достоинства
Высокая стоимость оборудования и ограниченное количество узлов в сети.
ДРЕВОВИДНАЯ ТОПОЛОГИЯ (ИЕРАРХИЧЕСКАЯ ЗВЕЗДА)
Образуется соединением между собой нескольких звездообразных топологий. В настоящее время самый распространённый способ построения как локальных, так и глобальных сетей.
Достоинства
Большая надежность, соответствие реальной структуре информационных потоков.
Необходимость в дополнительном сетевом оборудовании.
Как устроен Интернет
Глобальная сеть – сеть, предназначенная для объединения большого числа отдельных компьютеров и локальных сетей, расположенных на значительном удалении (сотни и тысячи километров) друг от друга.
Глобальные сети ориентированы на обслуживание неограниченного круга пользователей. Самый впечатляющий пример глобальной сети – Интернет.
Интернет – глобальная компьютерная сеть, в которой многочисленные научные, корпоративные, государственные и другие сети, а также персональные компьютеры отдельных пользователей соединены между собой каналами передачи данных.
Адрес компьютера в сети
Каждый компьютер в сети получает свой уникальный IP-адрес, который представляет собой 32-битный идентификатор:
В большинстве случаев используется более удобная запись IP-адреса в виде четырёх разделённых точками десятичных чисел – от 0 до 255.
Наряду с цифровыми IP-адресами в Интернете действуют более удобные и понятные для пользователей символьные адреса – доменные имена.
Например: school-collection . edu.ru
Каждый компьютер, подключаемый к Интернету, получает IP-адрес, но при этом, он может не иметь доменного имени.
IP -адресация
Интернет является сетью сетей, система IP-адресации учитывает эту структуру. IP-адрес состоит из двух частей, одна из которых определяет адрес сети, а вторая – адрес самого узла в этой сети.
IP -адрес: 11100111.10001110.00010011.00011110
Деление адреса на части определяется маской – 32-битным числом, в двоичной записи которого сначала стоят единицы, а потом — нули.
Первая часть IP-адреса, соответствующая единичным битам маски, относится к адресу сети. Вторая часть IP-адреса, соответствующая нулевым битам маски, определяет числовой адрес узла в сети.

IP -адрес: 11100111.10001110.00010011.00011110
Адрес сети: 11100111.10001110.00000000.0000000
Адрес сети получается в результате применения поразрядной конъюнкции к IP-адресу узла и маске.
Система доменных имён DNS (Domain Name System) имеет древовидную структуру. Узлы этой структуры называются доменами.
Доме́н (от фр. dominion – область) – узел в дереве имён, вместе со всеми подчинёнными ему узлами, иначе говоря, это именованная ветвь или поддерево в дереве имён.

Домены 1-го уровня бывают административные и географические.
История появления и развития компьютерных сетей
1950-1960 годы
Компьютеры представляют собой громоздкие устройства, требующие длительного времени для обработки информации.
Создаются отдельные терминалы с собственными устройствами ввода-вывода, напрямую работающие с общим компьютером (мэйнфреймом). Терминалы, физически удалённые от мэйнфрейма, – первый прообраз компьютерной сети.
1960-1970 годы
Разрабатываются технические принципы компьютерной сети.
В 1969 г. появляется ARPANET ( Advanced Research Projects Agency NETwork ) – первая глобальная сеть невоенного назначения, объединяющая суперкомпьютеры нескольких научно-исследовательских центров США, использующая для передачи данных телефонные сети.
1970-1980 годы
Появляются большие интегральные схемы, первые мини-компьютеры, первые нестандартные, настраиваемые вручную локальные сети. Появляются первые сетевые стандарты. Начинает функционировать электронная почта. В 1974 году Роберт Кан и Винтон Серф в отчете о разработке набора сетевых протоколов впервые употребляют слово «Интернет».
1980-1990 годы
Создаются персональные компьютеры. Протокол TCP/IP становится обязательным, вводится система доменных имён DNS ( Domain Name System ). Появляется Интернет в виде, близком к современному. Появляются стандартные технологии локальных сетей. Начинается коммерческое использование Интернета.
1990-2000 годы
Появляются первые интернет-сайты. Интернет объединяет локальные сети и становится средством массовой коммуникации. Телетехнологии (телемосты, видеоконференции) встраиваются в глобальную сеть.
2000-2010 годы
Производится массовое подключение отдельных пользователей и локальных сетей к Интернету. Используются беспроводные сети, резко снижается стоимость передачи единицы информации. Доступ к сети Интернет и электронной почте встраивается в мобильные телефоны. Создаются и получают широкое распространение сетевые средства массовой информации, интернет-магазины, библиотеки, дистанционное образование, социальные сети.
Активно разворачиваются цифровые услуги населению, создаются облачные ресурсы и действующие на их основе мобильные сервисы, разворачивается глобальная сеть онлайн-обучения.
Основы компьютерных сетей. Тема №1. Основные сетевые термины и сетевые модели
Всем привет. На днях возникла идея написать статьи про основы компьютерных сетей, разобрать работу самых важных протоколов и как строятся сети простым языком. Заинтересовавшихся приглашаю под кат.
Немного оффтопа: Приблизительно месяц назад сдал экзамен CCNA (на 980/1000 баллов) и осталось много материала за год моей подготовки и обучения. Учился я сначала в академии Cisco около 7 месяцев, а оставшееся время вел конспекты по всем темам, которые были мною изучены. Также консультировал многих ребят в области сетевых технологий и заметил, что многие наступают на одни и те же грабли, в виде пробелов по каким-то ключевым темам. На днях пару ребят попросили меня объяснить, что такое сети и как с ними работать. В связи с этим решил максимально подробно и простым языком описать самые ключевые и важные вещи. Статьи будут полезны новичкам, которые только встали на путь изучения. Но, возможно, и бывалые сисадмины подчеркнут из этого что-то полезное. Так как я буду идти по программе CCNA, это будет очень полезно тем людям, которые готовятся к сдаче. Можете держать статьи в виде шпаргалок и периодически их просматривать. Я во время обучения делал конспекты по книгам и периодически читал их, чтобы освежать знания.
Вообще хочу дать всем начинающим совет. Моей первой серьезной книгой, была книга Олиферов «Компьютерные сети». И мне было очень тяжело читать ее. Не скажу, что все было тяжело. Но моменты, где детально разбиралось, как работает MPLS или Ethernet операторского класса, вводило в ступор. Я читал одну главу по несколько часов и все равно многое оставалось загадкой. Если вы понимаете, что какие то термины никак не хотят лезть в голову, пропустите их и читайте дальше, но ни в коем случае не отбрасывайте книгу полностью. Это не роман или эпос, где важно читать по главам, чтобы понять сюжет. Пройдет время и то, что раньше было непонятным, в итоге станет ясно. Здесь прокачивается «книжный скилл». Каждая следующая книга, читается легче предыдущей книги. К примеру, после прочтения Олиферов «Компьютерные сети», читать Таненбаума «Компьютерные сети» легче в несколько раз и наоборот. Потому что новых понятий встречается меньше. Поэтому мой совет: не бойтесь читать книги. Ваши усилия в будущем принесут плоды. Заканчиваю разглагольствование и приступаю к написанию статьи.
P.S. Возможно, со временем список дополнится.
Итак, начнем с основных сетевых терминов.
Что такое сеть? Это совокупность устройств и систем, которые подключены друг к другу (логически или физически) и общающихся между собой. Сюда можно отнести сервера, компьютеры, телефоны, маршрутизаторы и так далее. Размер этой сети может достигать размера Интернета, а может состоять всего из двух устройств, соединенных между собой кабелем. Чтобы не было каши, разделим компоненты сети на группы:
1) Оконечные узлы: Устройства, которые передают и/или принимают какие-либо данные. Это могут быть компьютеры, телефоны, сервера, какие-то терминалы или тонкие клиенты, телевизоры.
2) Промежуточные устройства: Это устройства, которые соединяют оконечные узлы между собой. Сюда можно отнести коммутаторы, концентраторы, модемы, маршрутизаторы, точки доступа Wi-Fi.
3) Сетевые среды: Это те среды, в которых происходит непосредственная передача данных. Сюда относятся кабели, сетевые карточки, различного рода коннекторы, воздушная среда передачи. Если это медный кабель, то передача данных осуществляется при помощи электрических сигналов. У оптоволоконных кабелей, при помощи световых импульсов. Ну и у беспроводных устройств, при помощи радиоволн.
Посмотрим все это на картинке:
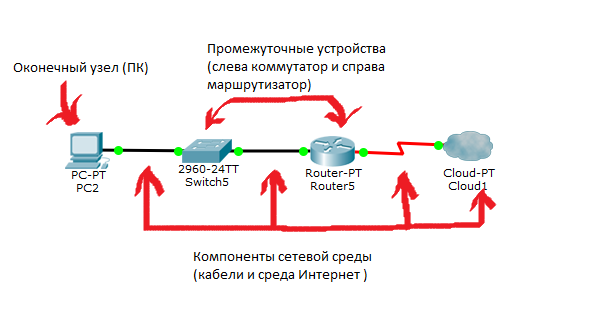
На данный момент надо просто понимать отличие. Детальные отличия будут разобраны позже.
Теперь, на мой взгляд, главный вопрос: Для чего мы используем сети? Ответов на этот вопрос много, но я освещу самые популярные, которые используются в повседневной жизни:
1) Приложения: При помощи приложений отправляем разные данные между устройствами, открываем доступ к общим ресурсам. Это могут быть как консольные приложения, так и приложения с графическим интерфейсом.
2) Сетевые ресурсы: Это сетевые принтеры, которыми, к примеру, пользуются в офисе или сетевые камеры, которые просматривает охрана, находясь в удаленной местности.
3) Хранилище: Используя сервер или рабочую станцию, подключенную к сети, создается хранилище доступное для других. Многие люди выкладывают туда свои файлы, видео, картинки и открывают общий доступ к ним для других пользователей. Пример, который на ходу приходит в голову, — это google диск, яндекс диск и тому подобные сервисы.
4) Резервное копирование: Часто, в крупных компаниях, используют центральный сервер, куда все компьютеры копируют важные файлы для резервной копии. Это нужно для последующего восстановления данных, если оригинал удалился или повредился. Методов копирования огромное количество: с предварительным сжатием, кодированием и так далее.
5) VoIP: Телефония, работающая по протоколу IP. Применяется она сейчас повсеместно, так как проще, дешевле традиционной телефонии и с каждым годом вытесняет ее.
Из всего списка, чаще всего многие работали именно с приложениями. Поэтому разберем их более подробно. Я старательно буду выбирать только те приложения, которые как-то связаны с сетью. Поэтому приложения типа калькулятора или блокнота, во внимание не беру.
1) Загрузчики. Это файловые менеджеры, работающие по протоколу FTP, TFTP. Банальный пример — это скачивание фильма, музыки, картинок с файлообменников или иных источников. К этой категории еще можно отнести резервное копирование, которое автоматически делает сервер каждую ночь. То есть это встроенные или сторонние программы и утилиты, которые выполняют копирование и скачивание. Данный вид приложений не требует прямого человеческого вмешательства. Достаточно указать место, куда сохранить и скачивание само начнется и закончится.
Скорость скачивания зависит от пропускной способности. Для данного типа приложений это не совсем критично. Если, например, файл будет скачиваться не минуту, а 10, то тут только вопрос времени, и на целостности файла это никак не скажется. Сложности могут возникнуть только когда нам надо за пару часов сделать резервную копию системы, а из-за плохого канала и, соответственно, низкой пропускной способности, это занимает несколько дней. Ниже приведены описания самых популярных протоколов данной группы:
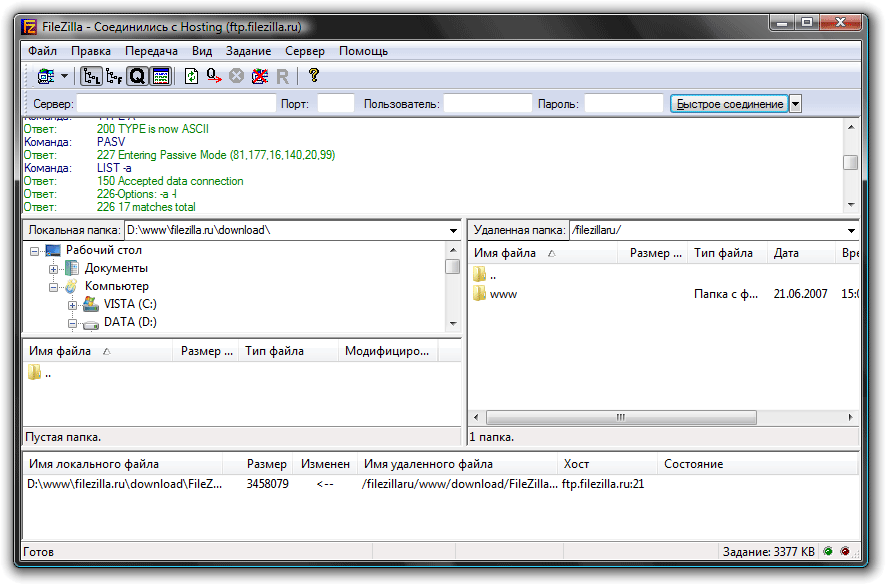
FTP- это стандартный протокол передачи данных с установлением соединения. Работает по протоколу TCP (этот протокол в дальнейшем будет подробно рассмотрен). Стандартный номер порта 21. Чаще всего используется для загрузки сайта на веб-хостинг и выгрузки его. Самым популярным приложением, работающим по этому протоколу — это Filezilla. Вот так выглядит само приложение:
TFTP- это упрощенная версия протокола FTP, которая работает без установления соединения, по протоколу UDP. Применяется для загрузки образа бездисковыми рабочими станциями. Особенно широко используется устройствами Cisco для той же загрузки образа и резервных копий.
Интерактивные приложения. Приложения, позволяющие осуществить интерактивный обмен. Например, модель «человек-человек». Когда два человека, при помощи интерактивных приложений, общаются между собой или ведут общую работу. Сюда относится: ICQ, электронная почта, форум, на котором несколько экспертов помогают людям в решении вопросов. Или модель «человек-машина». Когда человек общается непосредственно с компьютером. Это может быть удаленная настройка базы, конфигурация сетевого устройства. Здесь, в отличие от загрузчиков, важно постоянное вмешательство человека. То есть, как минимум, один человек выступает инициатором. Пропускная способность уже более чувствительна к задержкам, чем приложения-загрузчики. Например, при удаленной конфигурации сетевого устройства, будет тяжело его настраивать, если отклик от команды будет в 30 секунд.
Приложения в реальном времени. Приложения, позволяющие передавать информацию в реальном времени. Как раз к этой группе относится IP-телефония, системы потокового вещания, видеоконференции. Самые чувствительные к задержкам и пропускной способности приложения. Представьте, что вы разговариваете по телефону и то, что вы говорите, собеседник услышит через 2 секунды и наоборот, вы от собеседника с таким же интервалом. Такое общение еще и приведет к тому, что голоса будут пропадать и разговор будет трудноразличимым, а в видеоконференция превратится в кашу. В среднем, задержка не должна превышать 300 мс. К данной категории можно отнести Skype, Lync, Viber (когда совершаем звонок).
Теперь поговорим о такой важной вещи, как топология. Она делится на 2 большие категории: физическая и логическая. Очень важно понимать их разницу. Итак, физическая топология — это как наша сеть выглядит. Где находятся узлы, какие сетевые промежуточные устройства используются и где они стоят, какие сетевые кабели используются, как они протянуты и в какой порт воткнуты. Логическая топология — это каким путем будут идти пакеты в нашей физической топологии. То есть физическая — это как мы расположили устройства, а логическая — это через какие устройства будут проходить пакеты.
Теперь посмотрим и разберем виды топологии:
1) Топология с общей шиной (англ. Bus Topology)
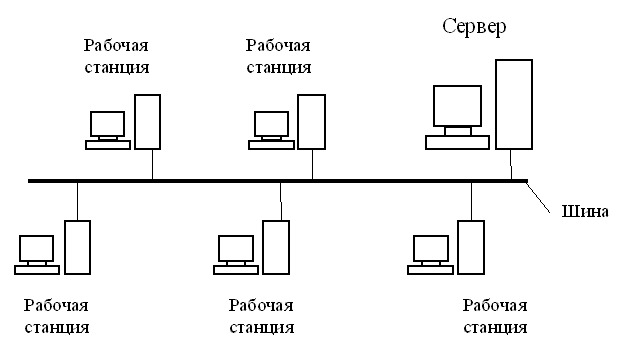
Одна из первых физических топологий. Суть состояла в том, что к одному длинному кабелю подсоединяли все устройства и организовывали локальную сеть. На концах кабеля требовались терминаторы. Как правило — это было сопротивление на 50 Ом, которое использовалось для того, чтобы сигнал не отражался в кабеле. Преимущество ее было только в простоте установки. С точки зрения работоспособности была крайне не устойчивой. Если где-то в кабеле происходил разрыв, то вся сеть оставалась парализованной, до замены кабеля.
2) Кольцевая топология (англ. Ring Topology)

В данной топологии каждое устройство подключается к 2-ум соседним. Создавая, таким образом, кольцо. Здесь логика такова, что с одного конца компьютер только принимает, а с другого только отправляет. То есть, получается передача по кольцу и следующий компьютер играет роль ретранслятора сигнала. За счет этого нужда в терминаторах отпала. Соответственно, если где-то кабель повреждался, кольцо размыкалось и сеть становилась не работоспособной. Для повышения отказоустойчивости, применяют двойное кольцо, то есть в каждое устройство приходит два кабеля, а не один. Соответственно, при отказе одного кабеля, остается работать резервный.
3) Топология звезда (англ. Star Topology)
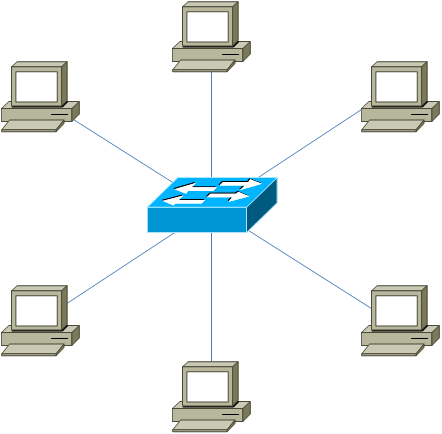
Все устройства подключаются к центральному узлу, который уже является ретранслятором. В наше время данная модель используется в локальных сетях, когда к одному коммутатору подключаются несколько устройств, и он является посредником в передаче. Здесь отказоустойчивость значительно выше, чем в предыдущих двух. При обрыве, какого либо кабеля, выпадает из сети только одно устройство. Все остальные продолжают спокойно работать. Однако если откажет центральное звено, сеть станет неработоспособной.
4)Полносвязная топология (англ. Full-Mesh Topology)
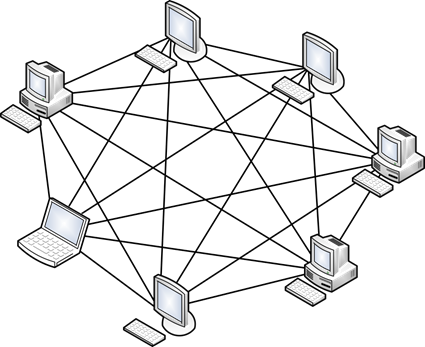
Все устройства связаны напрямую друг с другом. То есть с каждого на каждый. Данная модель является, пожалуй, самой отказоустойчивой, так как не зависит от других. Но строить сети на такой модели сложно и дорого. Так как в сети, в которой минимум 1000 компьютеров, придется подключать 1000 кабелей на каждый компьютер.
5)Неполносвязная топология (англ. Partial-Mesh Topology)
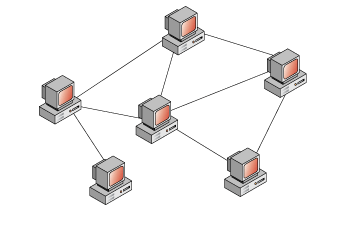
Как правило, вариантов ее несколько. Она похожа по строению на полносвязную топологию. Однако соединение построено не с каждого на каждый, а через дополнительные узлы. То есть узел A, связан напрямую только с узлом B, а узел B связан и с узлом A, и с узлом C. Так вот, чтобы узлу A отправить сообщение узлу C, ему надо отправить сначала узлу B, а узел B в свою очередь отправит это сообщение узлу C. В принципе по этой топологии работают маршрутизаторы. Приведу пример из домашней сети. Когда вы из дома выходите в Интернет, у вас нет прямого кабеля до всех узлов, и вы отправляете данные своему провайдеру, а он уже знает куда эти данные нужно отправить.
6) Смешанная топология (англ. Hybrid Topology)
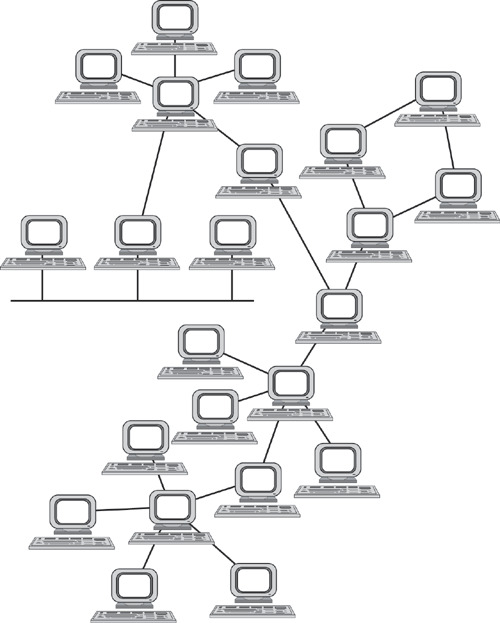
Самая популярная топология, которая объединила все топологии выше в себя. Представляет собой древовидную структуру, которая объединяет все топологии. Одна из самых отказоустойчивых топологий, так как если у двух площадок произойдет обрыв, то парализована будет связь только между ними, а все остальные объединенные площадки будут работать безотказно. На сегодняшний день, данная топология используется во всех средних и крупных компаниях.
И последнее, что осталось разобрать — это сетевые модели. На этапе зарождения компьютеров, у сетей не было единых стандартов. Каждый вендор использовал свои проприетарные решения, которые не работали с технологиями других вендоров. Конечно, оставлять так было нельзя и нужно было придумывать общее решение. Эту задачу взвалила на себя международная организация по стандартизации (ISO — International Organization for Standartization). Они изучали многие, применяемые на то время, модели и в результате придумали модель OSI, релиз которой состоялся в 1984 году. Проблема ее была только в том, что ее разрабатывали около 7 лет. Пока специалисты спорили, как ее лучше сделать, другие модели модернизировались и набирали обороты. В настоящее время модель OSI не используют. Она применяется только в качестве обучения сетям. Мое личное мнение, что модель OSI должен знать каждый уважающий себя админ как таблицу умножения. Хоть ее и не применяют в том виде, в каком она есть, принципы работы у всех моделей схожи с ней.
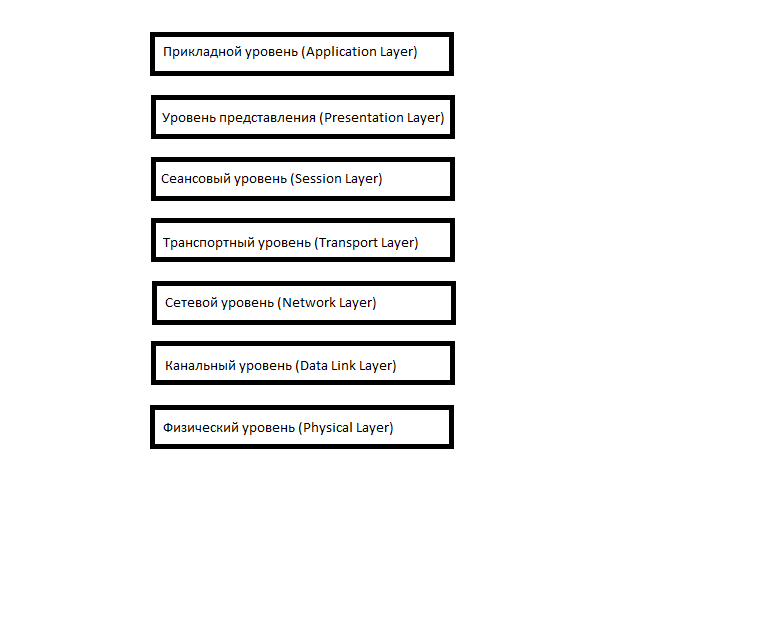
Состоит она из 7 уровней и каждый уровень выполняет определенную ему роль и задачи. Разберем, что делает каждый уровень снизу вверх:
1) Физический уровень (Physical Layer): определяет метод передачи данных, какая среда используется (передача электрических сигналов, световых импульсов или радиоэфир), уровень напряжения, метод кодирования двоичных сигналов.
2) Канальный уровень (Data Link Layer): он берет на себя задачу адресации в пределах локальной сети, обнаруживает ошибки, проверяет целостность данных. Если слышали про MAC-адреса и протокол «Ethernet», то они располагаются на этом уровне.
3) Сетевой уровень (Network Layer): этот уровень берет на себя объединения участков сети и выбор оптимального пути (т.е. маршрутизация). Каждое сетевое устройство должно иметь уникальный сетевой адрес в сети. Думаю, многие слышали про протоколы IPv4 и IPv6. Эти протоколы работают на данном уровне.
4) Транспортный уровень (Transport Layer): Этот уровень берет на себя функцию транспорта. К примеру, когда вы скачиваете файл с Интернета, файл в виде сегментов отправляется на Ваш компьютер. Также здесь вводятся понятия портов, которые нужны для указания назначения к конкретной службе. На этом уровне работают протоколы TCP (с установлением соединения) и UDP (без установления соединения).
5) Сеансовый уровень (Session Layer): Роль этого уровня в установлении, управлении и разрыве соединения между двумя хостами. К примеру, когда открываете страницу на веб-сервере, то Вы не единственный посетитель на нем. И вот для того, чтобы поддерживать сеансы со всеми пользователями, нужен сеансовый уровень.
6) Уровень представления (Presentation Layer): Он структурирует информацию в читабельный вид для прикладного уровня. Например, многие компьютеры используют таблицу кодировки ASCII для вывода текстовой информации или формат jpeg для вывода графического изображения.
7) Прикладной уровень (Application Layer): Наверное, это самый понятный для всех уровень. Как раз на этом уроне работают привычные для нас приложения — e-mail, браузеры по протоколу HTTP, FTP и остальное.
Самое главное помнить, что нельзя перескакивать с уровня на уровень (Например, с прикладного на канальный, или с физического на транспортный). Весь путь должен проходить строго с верхнего на нижний и с нижнего на верхний. Такие процессы получили название инкапсуляция (с верхнего на нижний) и деинкапсуляция (с нижнего на верхний). Также стоит упомянуть, что на каждом уровне передаваемая информация называется по-разному.
На прикладном, представления и сеансовым уровнях, передаваемая информация обозначается как PDU (Protocol Data Units). На русском еще называют блоки данных, хотя в моем круге их называют просто данные).
Информацию транспортного уровня называют сегментами. Хотя понятие сегменты, применимо только для протокола TCP. Для протокола UDP используется понятие — датаграмма. Но, как правило, на это различие закрывают глаза.
На сетевом уровне называют IP пакеты или просто пакеты.
И на канальном уровне — кадры. С одной стороны это все терминология и она не играет важной роли в том, как вы будете называть передаваемые данные, но для экзамена эти понятия лучше знать. Итак, приведу свой любимый пример, который помог мне, в мое время, разобраться с процессом инкапсуляции и деинкапусуляции:
1) Представим ситуацию, что вы сидите у себя дома за компьютером, а в соседней комнате у вас свой локальный веб-сервер. И вот вам понадобилось скачать файл с него. Вы набираете адрес страницы вашего сайта. Сейчас вы используете протокол HTTP, которые работает на прикладном уровне. Данные упаковываются и спускаются на уровень ниже.
2) Полученные данные прибегают на уровень представления. Здесь эти данные структурируются и приводятся в формат, который сможет быть прочитан на сервере. Запаковывается и спускается ниже.
3) На этом уровне создается сессия между компьютером и сервером.
4) Так как это веб сервер и требуется надежное установление соединения и контроль за принятыми данными, используется протокол TCP. Здесь мы указываем порт, на который будем стучаться и порт источника, чтобы сервер знал, куда отправлять ответ. Это нужно для того, чтобы сервер понял, что мы хотим попасть на веб-сервер (стандартно — это 80 порт), а не на почтовый сервер. Упаковываем и спускаем дальше.
5) Здесь мы должны указать, на какой адрес отправлять пакет. Соответственно, указываем адрес назначения (пусть адрес сервера будет 192.168.1.2) и адрес источника (адрес компьютера 192.168.1.1). Заворачиваем и спускаем дальше.
6) IP пакет спускается вниз и тут вступает в работу канальный уровень. Он добавляет физические адреса источника и назначения, о которых подробно будет расписано в последующей статье. Так как у нас компьютер и сервер в локальной среде, то адресом источника будет являться MAC-адрес компьютера, а адресом назначения MAC-адрес сервера (если бы компьютер и сервер находились в разных сетях, то адресация работала по-другому). Если на верхних уровнях каждый раз добавлялся заголовок, то здесь еще добавляется концевик, который указывает на конец кадра и готовность всех собранных данных к отправке.
7) И уже физический уровень конвертирует полученное в биты и при помощи электрических сигналов (если это витая пара), отправляет на сервер.
Процесс деинкапсуляции аналогичен, но с обратной последовательностью:
1) На физическом уровне принимаются электрические сигналы и конвертируются в понятную битовую последовательность для канального уровня.
2) На канальном уровне проверяется MAC-адрес назначения (ему ли это адресовано). Если да, то проверяется кадр на целостность и отсутствие ошибок, если все прекрасно и данные целы, он передает их вышестоящему уровню.
3) На сетевом уровне проверяется IP адрес назначения. И если он верен, данные поднимаются выше. Не стоит сейчас вдаваться в подробности, почему у нас адресация на канальном и сетевом уровне. Это тема требует особого внимания, и я подробно объясню их различие позже. Главное сейчас понять, как данные упаковываются и распаковываются.
4) На транспортном уровне проверяется порт назначения (не адрес). И по номеру порта, выясняется какому приложению или сервису адресованы данные. У нас это веб-сервер и номер порта — 80.
5) На этом уровне происходит установление сеанса между компьютером и сервером.
6) Уровень представления видит, как все должно быть структурировано и приводит информацию в читабельный вид.
7) И на этом уровне приложения или сервисы понимают, что надо выполнить.
Много было написано про модель OSI. Хотя я постарался быть максимально краток и осветить самое важное. На самом деле про эту модель в Интернете и в книгах написано очень много и подробно, но для новичков и готовящихся к CCNA, этого достаточно. Из вопросов на экзамене по данной модели может быть 2 вопроса. Это правильно расположить уровни и на каком уровне работает определенный протокол.
Как было написано выше, модель OSI в наше время не используется. Пока разрабатывалась эта модель, все большую популярность получал стек протоколов TCP/IP. Он был значительно проще и завоевал быструю популярность.
Вот так этот стек выглядит:
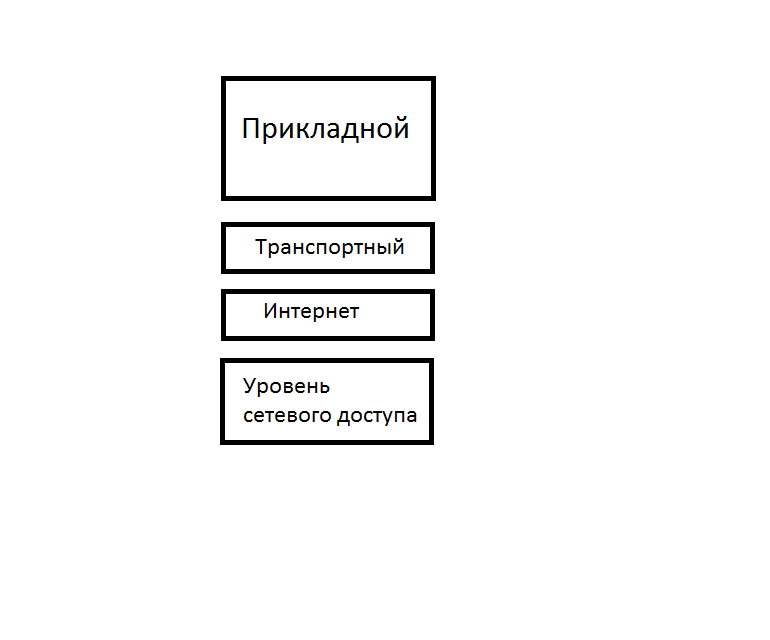
Как видно, он отличается от OSI и даже сменил название некоторых уровней. По сути, принцип у него тот же, что и у OSI. Но только три верхних уровня OSI: прикладной, представления и сеансовый объединены у TCP/IP в один, под названием прикладной. Сетевой уровень сменил название и называется — Интернет. Транспортный остался таким же и с тем же названием. А два нижних уровня OSI: канальный и физический объединены у TCP/IP в один с названием — уровень сетевого доступа. Стек TCP/IP в некоторых источниках обозначают еще как модель DoD (Department of Defence). Как говорит википедия, была разработана Министерством обороны США. Этот вопрос встретился мне на экзамене и до этого я про нее ничего не слышал. Соответственно вопрос: «Как называется сетевой уровень в модели DoD?», ввел меня в ступор. Поэтому знать это полезно.
Было еще несколько сетевых моделей, которые, какое то время держались. Это был стек протоколов IPX/SPX. Использовался с середины 80-х годов и продержался до конца 90-х, где его вытеснила TCP/IP. Был реализован компанией Novell и являлся модернизированной версией стека протоколов Xerox Network Services компании Xerox. Использовался в локальных сетях долгое время. Впервые IPX/SPX я увидел в игре «Казаки». При выборе сетевой игры, там предлагалось несколько стеков на выбор. И хоть выпуск этой игры был, где то в 2001 году, это говорило о том, что IPX/SPX еще встречался в локальных сетях.
Еще один стек, который стоит упомянуть — это AppleTalk. Как ясно из названия, был придуман компанией Apple. Создан был в том же году, в котором состоялся релиз модели OSI, то есть в 1984 году. Продержался он совсем недолго и Apple решила использовать вместо него TCP/IP.
Также хочу подчеркнуть одну важную вещь. Token Ring и FDDI — не сетевые модели! Token Ring — это протокол канального уровня, а FDDI это стандарт передачи данных, который как раз основывается на протоколе Token Ring. Это не самая важная информация, так как эти понятия сейчас не встретишь. Но главное помнить о том, что это не сетевые модели.
Вот и подошла к концу статья по первой теме. Хоть и поверхностно, но было рассмотрено много понятий. Самые ключевые будут разобраны подробнее в следующих статьях. Надеюсь теперь сети перестанут казаться чем то невозможным и страшным, а читать умные книги будет легче). Если я что-то забыл упомянуть, возникли дополнительные вопросы или у кого есть, что дополнить к этой статье, оставляйте комментарии, либо спрашивайте лично. Спасибо за прочтение. Буду готовить следующую тему.
Из чего состоит сеть
Краткий курс — основы компьютерных сетей. В этом материале я расскажу (сжато) об основах компьютерных сетей. Статья предназначена для начинающих, а так же будет полезна школьникам старших классов и студентам. Начнем с базовых определений.
Сеть – совокупность систем связи и систем обработки информации, которая может использоваться несколькими пользователями.
Компьютерная сеть – сеть, в узлах которой содержатся компьютеры и оборудование коммуникации данных.
Вычислительная сеть – соединенная каналами связи система обработки данных, ориентированная на конкретного пользователя.
Компьютерная сеть — представляет собой систему распределенной обработки информации. Что тут важно. Важно то, что в распределенной системе не важно откуда и с какого устройства вы заходите. Вы можете войти в сеть с любого устройства (персональный компьютер, ноутбук, планшетный компьютер, телефон) из любой точки мира где есть интернет.
Краткая история развития компьютерных сетей
Компьютерные сети появились в результате развития телекоммуникационных технологий и компьютерной техники. То есть появились компьютеры. Они развивались. Были телекоммуникационные системы, телеграф, телефон, то есть связь. И вот люди думали, хорошо было бы если бы компьютеры могли обмениваться информацией между собой. Эта идея стала основополагающей идеей благодаря которой появились компьютерные сети.
50-е годы: мейнфреймы
В 50-х года 20-го века появились первые «компьютеры» — мейнфреймы. Это были большие вычислительные машины которые могли занимать по площади современный спортивный зал. Вычислительные мощности были не большие, но факт в том что вычисления уже производила машина.
Начало 60-х годов: многотерминальные системы
В дальнейшем к одному мейнфрейму стали подключать несколько устройств ввода-вывода, появился прообраз нынешних терминальных систем да и сетей в целом.
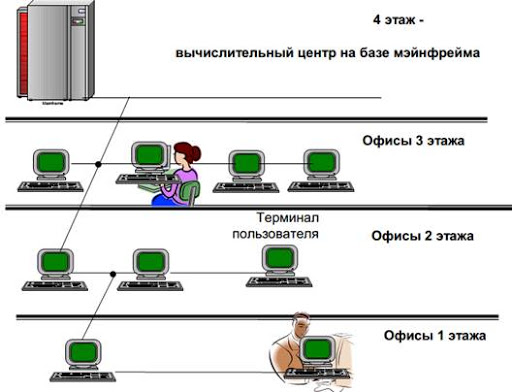
70-е годы: первые компьютерные сети
?0-е годы, время холодной войны. СССР и США сидели возле своих ракет и думали кто же атакует (или не атакует) первым. Центры управления ракетами США располагались в разных местах удаленных друг от друга. Если в одном центре производится запуск ракет, после которого в центр попадает ракета врага, то вся информация в этом центре — утеряна. Управление перспективных исследовательских проектов Министерства обороны США (Defense Advanced Research Projects Agency (DARPA)) ставит перед учеными задачу — разработать технологию которая позволяла бы передавать информацию из одного стратегического центра в другой на случай его уничтожения.
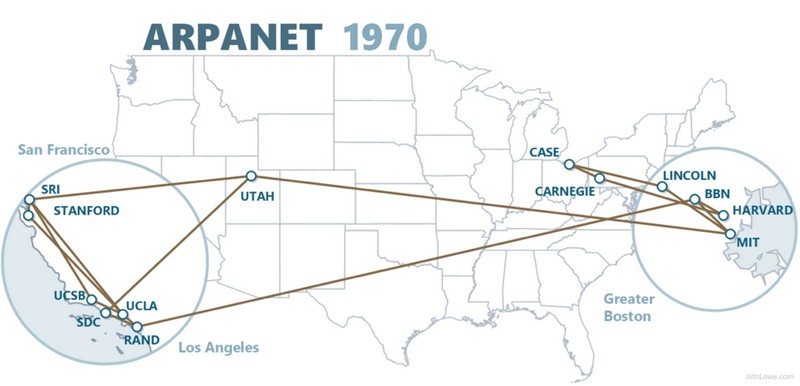
В 1969 году появляется ARPANET (от англ. Advanced Research Projects Agency Network) — первая компьютерная сеть созданная на основе протокола IP который используется и по сей день. За 11 лет ARPANET развивается до сети способной обеспечить связь между стратегическими объектами вооруженных сил США.
Середина 70-х годов: большие интегральные схемы
На основе интегральных схем появляются «мини компьютеры». Они начинают выходить за пределы министерства обороны и постепенно внедряются в повседневную жизнь. За компьютерами начинают работать бухгалтера, менеджеры, компьютеры начинают управлять производством. Появляются первые локальные сети.
Локальная сеть (Local Area Network, LAN) – объединение компьютеров, сосредоточенных на небольшой территории. В общем случае локальная сеть представляет собой коммуникационную систему, принадлежащую
одной организации.Сетевая технология – согласованный набор программных и аппаратных средств (драйверов, сетевых адаптеров, кабелей и разъемов), а также механизмов передачи данных по линиям связи, достаточный для построения вычислительной сети.
В период с 80-х до начала 90-х годов появились и прочно вошли в нашу жизнь:
- Ethernet.
- Token Ring.
- Arcnet.
- FDDI (Fiber Distributed Data Interface) — волоконнооптический интерфейс передачи данных.
- TCP/IP используется в ARPANET.
- Ethernet становится лидером среди сетевых технологий.
- В 1991 году появился интернет World Wide Web.
Общие принципы построения сетей
Со временем основной целью компьютерных развития сетей (помимо передачи информации) стала цель распределенного использования информационных ресурсов:
- Периферийных устройств: принтеры, сканеры и т. д.
- Данных хранящихся в оперативной памяти устройств.
- Вычислительных мощностей.
Достичь эту цель помогали сетевые интерфейсы. Сетевые интерфейсы это определенная логическая и/или физическая граница между взаимодействующими независимыми объектами.
Сетевые интерфейсы разделяются на:
- Физические интерфейсы (порты).
- Логические интерфейсы (протоколы).
Из определения обычно ничего не ясно. Порт и порт, а что порт?
Начнем с того что порт это цифра. Например 21, 25, 80.
Это число записывается в заголовках протоколов транспортного уровня (об этом ниже). Порт указывает для какой программы предназначен тот или иной пакет (грубо говоря та или иная информация). Например, http-сервер работает через порт 80. Когда вы открываете браузер, вы отправляете запрос на веб-сервер через 80 порт и сервер понимает что это http запрос и вам нужен сервер который передаст вам страницу в формате html (ответ сервера).
Протокол
Протокол, например TCP/IP это адрес узла (компьютера) с указанием порта и передаваемых данных. Например что бы передать информацию по протоколу TCP/IP нужно указать следующие данные:
Адрес отправителя (Source address):
IP: 82.146.49.11
Port: 2049
Адрес получателя (Destination address):
IP: 195.34.32.111
Port: 53
Данные пакета:
…
Благодаря этим данным информация будет передана на нужный узел.
Пара клиент—сервер
Начнем с определений.
Клиент — это модуль, предназначенный для формирования и передачи сообщений-запросов к ресурсам удаленного компьютера от разных приложений с последующим приемом результатов из сети и передачей их соответствующим приложениям.
Сервер — это модуль, который постоянно, ожидает прихода из сети запросов от клиентов и, приняв запрос, пытается его обслужить, как правило, с участием
локальной ОС; один сервер может обслуживать запросы сразу нескольких клиентов (поочередно или одновременно)/
Проще говоря Сервер — это компьютер на котором установлена программа, или принтер. Клиент — это компьютер который подключается к программе, работает с ней и распечатывает какие-либо результаты, например.
При этом программа может быть установлена на Клиенте, а база данных программы на Сервере.
Топология физических сетей
Под топологией сети понимается конфигурация графа, вершинам которого соответствуют конечные узлы сети (например, компьютеры) и коммуникационной оборудование (например, маршрутизаторы), а ребрам – физические или информационные связи между вершинами.
- Полносвязная (а).
- Ячеистая (б).
- Кольцо (в).
- Звезда (г).
- Дерево (д).
- Шина (е).
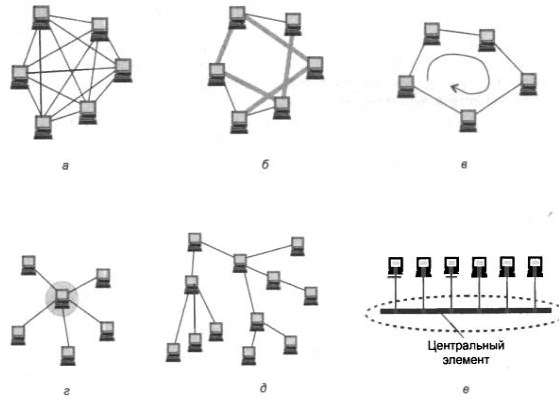
Основных топологий сети 6. В целом тут все просто. На сегодняшний день наиболее распространенная топология — Дерево.
Адресация узлов сети
Множество всех адресов, которые являются допустимыми в рамках некоторой схемы адресации, называется адресным пространством. Адресное пространство может
иметь плоскую (линейную) организацию или иерархическую организацию.Для преобразования адресов из одного вида в другой используются специальные вспомогательные протоколы, которые называют протоколами разрешения адресов.
Коммутация
Соединение конечных узлов через сеть транзитных узлов называют коммутацией. Последовательность узлов, лежащих на пути от отправителя к получателю, образует маршрут.
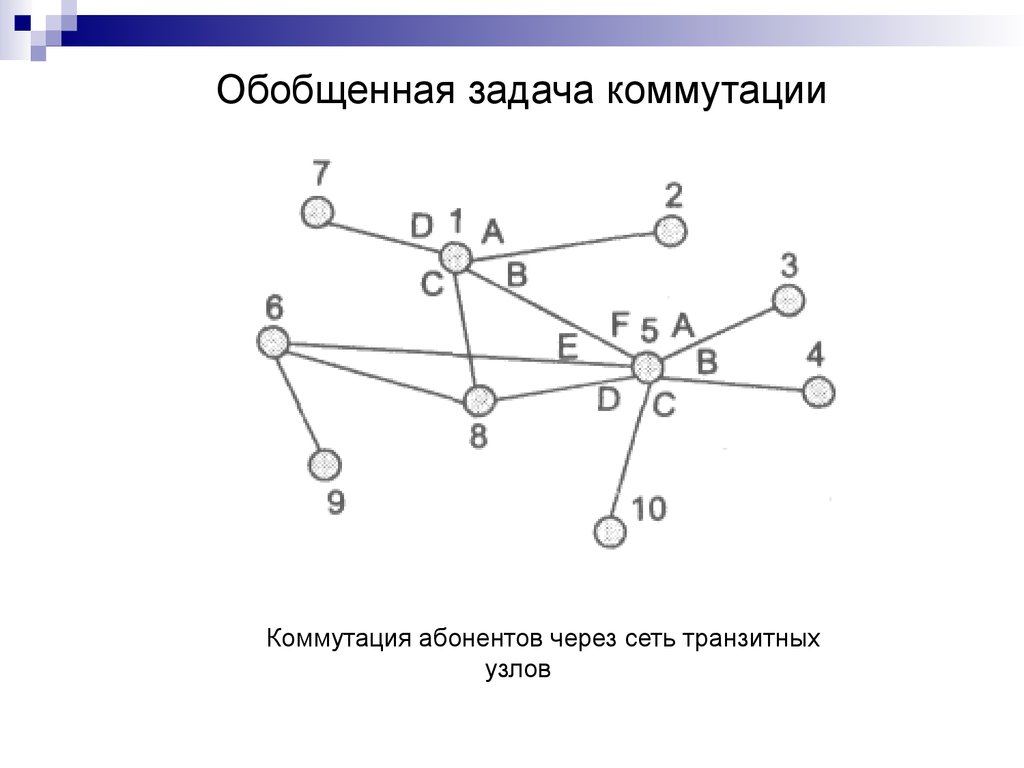
Обобщенные задачи коммутации
- Определение информационных потоков, для которых требуется прокладывать маршруты.
- Маршрутизация потоков.
- Продвижение потоков, то есть распознавание потоков и их локальная коммутация на каждом транзитном узле.
- Мультиплексирование и демультиплексирование потоков.
Уровни сетевой модели OSI и уровни TCP/IP
(OSI) Open System Interconnection — многоуровневая модель взаимодействия открытых систем, состоящая из семи уровней. Каждый из семи уровней предназначен для выполнения одного из этапов связи.
Для упрощения структуры большинство сетей организуются в наборы уровней, каждый последующий возводится над предыдущим.
Целью каждого уровня является предоставление неких сервисов для вышестоящих уровней. При этом от них скрываются детали реализации предоставляемого сервиса.
Протокол – формализованное правило, определяющие последовательность и формат сообщений, которыми обмениваются сетевые компоненты, лежащие на одном уровне, но в разных узлах.
Протоколы, реализующие модель OSI никогда не применялись на практике, но имена и номера уровней используются по сей день. 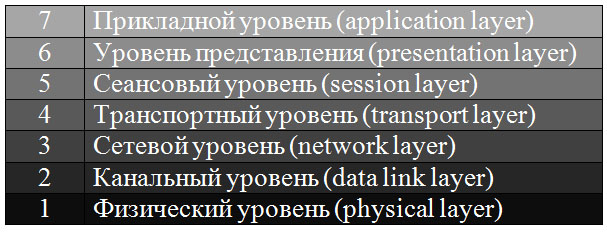
- Физический.
- Канальный.
- Сетевой.
- Транспортный.
- Сеансовый.
- Представления.
- Прикладной.
Для лучшего понимания приведу пример. Вы открываете страницу сайта в интернете. Что происходит?
Браузер (прикладной уровень) формирует запрос по протоколу HTTP (уровень представлений и сеансовый уровень), формируются пакеты, передаваемые на порт 80 (транспортный уровень), на IP адрес сервера (сетевой уровень). Эти пакеты передаются по сетевой карте компьютера в сеть (канальный и физический уровень).
Уровни OSI — краткий обзор
Физический уровень. Если коротко и просто, то на физическом уровне данные передаются в виде сигналов. Если передается число 1, то задача уровня передать число 1, если 0, то передать 0. Простейшее сравнение — связать два пластиковых стаканчика ниткой и говорить в них. Нитка передает вибрацию физически.
Канальный уровень. Канальный уровень это технология каким образом будут связаны узлы (передающий и принимающий), тут вспоминает топологию сетей: кольцо, шина, дерево. Данный уровень определяет порядок взаимодействия между большим количеством узлов.
Сетевой уровень. Объединяет несколько сетей канального уровня в одну сеть. Есть, например, у нас кольцо, дерево и шина, задача сетевого уровня объединить их в одну сеть, а именно — ввести общую адресацию. На этом уровне определяются правила передачи информации:
- Сетевые протоколы (IPv4 и IPv6).
- Протоколы маршрутизации и построения маршрутов.
Транспортный уровень обеспечивает надежность при передачи информации. Он контролирует отправку пакетов. Если пакет отправлен, то должно придти (на компьютер который отправлял пакет) уведомление об успешной доставке пакета. Если уведомление об успешной доставке не поступило то нужно отправить пакет еще раз. Например TCP и UDP.
Сеансовый уровень. Отвечает за управление сеансами связи. Производит отслеживание: кто, в какой момент и куда передает информацию. На этом уровне происходит синхронизация передачи данных.
Уровень представления. Уровень обеспечивает «общий язык» между узлами. Благодаря ему если мы передаем файл с расширением .doc, то все узлы понимают что это документ Word, а не музыка. На этом уровне к передаваемым пакетам данных добавляется потоковое шифрование.
Прикладной уровень. Осуществляет взаимодействие приложения (например браузера) с сетью.
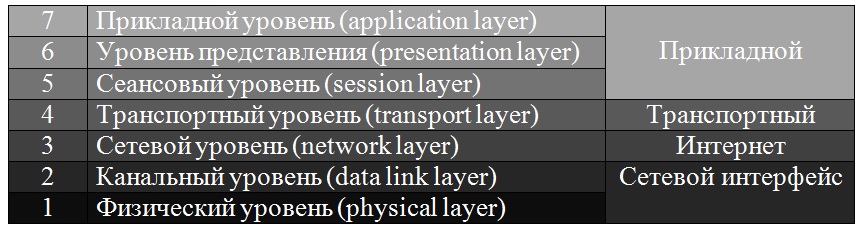
Уровни TCP/IP
Набор протоколов TSP/IP основан на собственной модели, которая базируется на модели OSI.
- Прикладной, представления, сеансовый = Прикладной.
- Транспортный = Транспортный.
- Сетевой = Интернет.
- Канальный, физический = Сетевой интерфейс.
Уровень сетевого интерфейса
Уровень сетевого интерфейса (называют уровнем 2 или канальным уровнем) описывает стандартный метод связи между устройствами которые находятся в одном сегменте сети.
Сегмент сети — часть сети состоящая из сетевых интерфейсов, отделенных только кабелями, коммутаторами, концентраторами и беспроводными точками доступа.
Этот уровень предназначен для связи расположенных недалеко сетевых интерфейсов, которые определяются по фиксированным аппаратным адресам (например MAC-адресам).
Уровень сетевого интерфейса так же определяет физические требования для обмена сигналами интерфейсов, кабелей, концентраторов, коммутаторов и точек доступа. Это подмножество называют физическим уровнем (OSI), или уровнем 1.
Например, интерфейсы первого уровня это Ethernet, Token Ring, Point-to-Point Protocol (PPP) и Fiber Distributed Data Interface (FDDI).
Немного о Ethernet на примере кадра web-страницы
Пакеты Ethernet называют кадрами. Первая строка кадра состоит из слова Frame. Эта строка содержит общую информацию о кадре.
Далее в кадре располагается заголовок — Ethernet.
После заголовка кадра идет заголовок протокола IPv4, TCP и HTTP.
В конце идет заголовок HTTP с запросом GET (GET — один из вариантов запроса к веб-серверу).
Таким образом цель кадра — запрос содержимого веб-страницы которая находится на удаленном сервере.
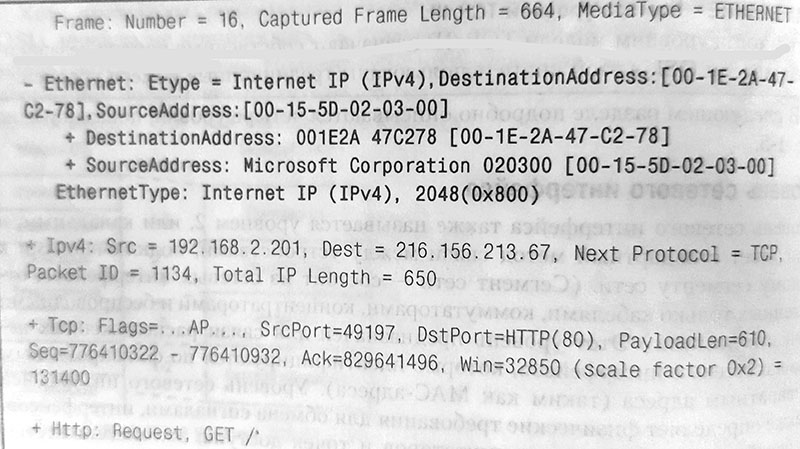
В полном заголовке Ethernet есть такие значения как DestinationAddress и SourceAddress которые содержат MAC-адреса сетевых интерфейсов.
DestinationAddress показывает MAC шлюза в локальной сети, а не веб-сервера, так как протоколы 2-го уровня «не видят» дальше локальной сети.
Поле EthernetType указывает на следующий протокол более высокого уровня в кадре (IPv4).
Коммутаторы считывают адреса устройств локальной сети и ограничивают распространение сетевого трафика только этими адресами. Поэтому коммутаторы работают на уровне 2.
Уровень Интернета
Уровень интернета называют сетевым уровнем или уровнем 3. Он описывает схему адресации которая позволяет взаимодействовать устройствам в разных сетевых сегментах.
На уровне интернета преимущественно работает протокол IP, работающие на уровне 3 устройства — маршрутизаторы. Маршрутизатор читает адрес назначения пакета, а затем перенаправляет сообщение по соответствующему пути в пункт назначения. Подробнее о маршрутизации вы можете почитать в статье маршрутизация в windows.
Если адрес в пакете относится к локальной сети или является широковещательным адресом в локальной сети, то по умолчанию такой пакет просто отбрасывается. Поэтому говорят, что маршрутизаторы блокируют широковещание.
Стек TCP/IP реализован корпорацией Microsoft ну уровне интернета (3). Изначально на этом уровне использовался только один протокол IPv4, позже появился протокол IPv6.
Протокол версии 4 отвечает за адресацию и маршрутизацию пакетов между узлами в десятках сегментах сети. IPv4 использует 32 разрядные адреса. 32 разрядные адреса имеют довольно ограниченное пространство, в связи с этим возникает дефицит адресов.
Протокол версии 6 использует 128 разрядные адреса. Поэтому он может определить намного больше адресов. В интернете не все маршрутизаторы поддерживают IPv6. Для поддержки IPv6 в интернете используются туннельные протоколы.
В Windows по умолчанию включены обе версии протоколов.
Транспортный уровень
Транспортный уровень модели TCP/IP представляет метод отправки и получения данных устройствами. Так же он создает отметку о предназначении данных для определенного приложения. В TCP/IP входят два протокола транспортного уровня:
- Протокол TCP. Протокол принимает данные у приложения и обрабатывает их как поток байт.Байты группируются, нумеруются и доставляются на сетевой хост. Получатель подтверждает получение этих данных. Если подтверждение не получено, то отправитель отправляет данные заново.
- Протокол UDP.Этот протокол не предусматривает гарантию и подтверждение доставки данных. Если вам необходимо надежное подключение, то стоит использовать протокол TCP.
Прикладной уровень
Прикладной уровень — это этап связи на котором сетевые сервисы стандартизированы. Многие знают протоколы прикладного уровня: POP3, HTTP, Telnet, FTP и другие. Как правило программы работающие с этими протоколами имеют дружественный, интуитивно-понятный интерфейс.
Изучив этот материал вы изучили основы компьютерных сетей.

Обучаю HTML, CSS, PHP. Создаю и продвигаю сайты, скрипты и программы. Занимаюсь информационной безопасностью. Рассмотрю различные виды сотрудничества.
Из чего состоит сеть
Персональные компьютеры (ПК или ПЭВМ) предназначены для тех, кто хочет выполнять на своем собственном компьютере собственные приложения и поддерживать собственные персональные файлы, не прибегая к услугам мини-ЭВМ или больших машин, полностью контролируемых отделами информационных систем. Вскоре после их появления в начале 80-х ПК стали объединяться в сети, что позволило совместно использовать файлы и ресурсы, такие как принтеры. К середине 80-х сети стали настолько крупными и сложными, что управлять ими снова стали отделы информационного обеспечения. Сегодня сети — это далеко не простые и легко обслуживаемые устройства. Они требуют защиты, наблюдения и обслуживания. Кроме того, сети часто выходя за рамки одного учреждения и становятся глобальными. Это уже требует квалифицированного персонала другой сферы — специалистов по телефонным сетям, микроволновой или спутниковой связи.
Данная глава знакомит вас с концепциями и терминологией сети и полезна как новичкам в этой области (они найдут здесь базовые понятия), так и тем, кто уже имеет опыт работы с сетями (так как включает в себя соответствующие разделы и позволит им расширить свой кругозор).
Что такое сети?
Простейшая сеть состоит из двух компьютеров, совместно использующих файлы и принтеры. Значительно более сложные сети могут включать в себя все разбросанные по миру компьютеры крупной компании. Все что вам нужно для совместного использования принтера это простой коммутационный блок, но чтобы организовать эффективную совместную работу с файлами и выполнять сетевые прикладные программы, потребуется плата сетевого интерфейса (NIC) и кабель для соединения систем. Хотя часто используется соединение через параллельный или последовательный порт, такие недорогие сетевые системы не обеспечивают той скорости и целостности, которая необходима для надежной высокопроизводительной сетевой операционной системы, поддерживающей множество пользователей и ресурсов. Базовые компоненты типичной высокопроизводительной сетевой системы иллюстрирует следующая схема:
После подключения нужно установить сетевую операционную систему (NOS). Существует два базовых типа сетевых операционных систем: с непосредственным подключением (подключением "один в один") и с выделенным сервером. При первом варианте операционная система позволяет пользователям совместно использовать ресурсы своих компьютеров. Примеры таких систем — это Microsoft Windows for Workgroup и Novell NetWare Lite. Подобная схема позволяет вам использовать принтер или каталог диска своего компьютера совместно с другими пользователями, которые также могут получить к ним доступ, а вы можете обращаться к принтеру и каталогу другого компьютера. Это подразумевает, что все вычислительные системы в сети имеют одинаковый статус и ни одна из них не подчинена другой. Примером другой схемы — операционной системы с выделенным сервером — является Novell NetWare. В этом случае один или более компьютеров выделяются в качестве файловых серверов и ни для чего другого не используются. Пользователи получают доступ к совместно используемым каталогам и ресурсам на этих выделенных серверах, но не к каталогам и ресурсам друг-друга. Такая схему улучшает защиту данных и не ухудшает производительности отдельных компьютеров.
Чтобы понять важность сетевой операционной системы, полезно сравнить ее с системой централизованной обработки на мини- или большой ЭВМ. В сети каждый компьютер имеет доступ к программам и файлам центрального сервера, но выполняет эти программы в собственной памяти. Мини-ЭВМ или большая ЭВМ (мэйнфрейм) имеют централизованную обработку. В этом случае ЭВМ обрабатывает задания от подключенных к ней терминалов. Поскольку эти терминалы не имеют процессора и памяти, и часто называют неинтеллектуальными терминалами. Файловый сервер не перегружает обработкой заданий от индивидуальных рабочих станций и может оптимизировать файловые и сетевые средства, такие как запись и считывание файлов, управление, отслеживание доступа пользователей, совместное использование печати и защита.
Системы распределенной обработки часто называют системами "клиент-сервер", поскольку они используют на одном конце полную вычислительную мощность клиента, а на другом — сервера. Клиент работает в режиме рабочей станции. Сервер работает в режиме сетевого сервера и обеспечивает функции управления данными и многопользовательским режимом.
С появлением сетей миникомпьютеры и мэйнфреймы не стали устаревшими. Они просто играют другую роль. Как показано на следующем рисунке, эти большие системы также могут подключаться к сети, а пользователь может обращаться к ним и к их специальным средствам, как к периферийным устройствам. Показанная сеть — это пример сети предприятия, поскольку объединяет все его компьютерные ресурсы, включая системы Apple Macintosh, системы с OS/2, машины с операционной системой Unix и другие рабочие станции.
Из чего состоит сеть?
Вычислительная сеть состоит из программных и аппаратных средств. Аппаратные средства включают в себя платы сетевого интерфейса и связывающие их кабели, а программное обеспечение драйверы (программы для работы с периферийными устройствами) и сетевую операционную систему, которая управляет всей работой. Сеть может включать в себя серверы, рабочие станции, платы сетевого интерфейса, кабели, совместно используемые ресурсы и периферию. Рассмотрим подробнее каждый из этих компонентов.
На сервере выполняется сетевая операционная система. Он предоставляет служебные средства пользователям на отдельных рабочих станциях, включая выделение для файлов памяти, обслуживание пользователей, обеспечение защиты, выполнение сетевых команд, команд системного администратора и т.д.
При подключении компьютера к сети он становится узлом сети и называется рабочей станцией. Рабочие станции могут представлять собой персональные компьютеры с операционной системой DOS, системы Macintosh фирмы Apple, машины с операционной системой Unix или OS/2 или бездисковые рабочие станции.
Каждый компьютер подключается к сети с помощью платы сетевого интерфейса (NIC), которая поддерживает конкретную сетевую схему, например, Ethernet, ArcNet или Token Ring. К плате сетевого интерфейса подключается сетевой кабель. Может использоваться также радиосвязь или связь на инфракрасных лучах. В этом случае кабель не требуется.
Совместно используемые ресурсы и периферия включают в себя подключенные к серверу устройства памяти, оптические диски, принтеры, графопостроители и другое оборудование, которое может использоваться работающими в сети.
Схемы построения сетей
Для соединения в сеть вам нужны платы сетевого интерфейса и кабели (если, конечно, вы не пользуетесь безкабельной связью). Существует несколько различных типов интерфейсных плат и схем кабельного соединения.
Платы сетевого интерфейса и топология сетей
В настоящее время существует множество различных плат сетевого интерфейса разных фирм-производителей. Ваш выбор будет зависеть в основном от необходимой конфигурации сети. Три наиболее популярных плат сетевого интерфейса — это Ethernet, ArcNet и Token Ring, которые различаются используемыми методами передачи, скоростью обмена и ценой.
Современные типы плат сетевого интерфейса поддерживают различные типы кабелей, что облегчает планирование и выбор конфигурации сети. Сегодня вы можете основывать свой выбор на стоимости, удалении компьютеров и топологии сети.
Топологию сети можно рассматривать как схему кабельного соединения. Она определяет, как связываются отдельные рабочие станции и играет важную роль в выборе нужного кабеля. Как иллюстрируется ниже, сеть может иметь линейную, кольцевую или звездообразную топологию. Вам нужно подумать, какая схема лучше подходит для прокладки кабеля по зданию.
Кабели
Одним из первых используемых в сетях кабелей был коаксиальный кабель, однако в последнее время все большую популярность приобретает кабель типа "витая пара". Когда важное значение имеет скорость передачи, то используется оптоволоконный кабель. Прогресс в разработке плат сетевого интерфейса позволяет теперь выполнять передачу данных с большей скоростью.
Архитектура сети
Архитектура сети определяется ее топологией и методом подключения кабеля, а также используемым протоколом коммуникаций. Протоколы представляют собой правила, управляющие передачей пакетов информации от одной рабочей станции к другой. При выборе кабельной схемы подключения наиболее важным принимаемым во внимание вопросом является цена, однако учитывать нужно также целостность и пропускную способность. Пропускная способность зависит от типа сети и определяет фактическую скорость передачи данных при загрузке сети, проверке на ошибки и выполнении других управляющих функций.
Когда плата сетевого интерфейса получает доступ к кабелю, она начинает посылать пакеты информации (которые называют иногда также кадрами или ячейками) другим узлам. Каждая рабочая станция локальной сети (LAN) должна использовать один и тот же метод доступа. Линейные кабельные системы, такие как Ethernet, при проверке возможности передачи обычно используют метод считывания несущей (Carrier Sense). Ethernet — это недетерминированный метод доступа к сети. Сеть постоянно доступна для каждого узла. Когда узел имеет готовую для передачи информацию, он определяет, что никто другой сеть не использует, а затем посылает пакет. На техническом жаргоне это называется обозначается сокращением CSMA/CD (Carrier Sense Multiple Access/Collision Detect), что означает просто готовность получения данных из сети (готовность к приему) в любое время (множественный доступ) и возможностью обнаружения конфликтов.
Конфликт возникает, когда два узла одновременно посылают информацию и оба электрических сигнала воспринимаются. Когда обнаруживается конфликт, перед повторной передачей обе станции ожидают случайный интервал времени. Пользователь не знает об успешной передаче пакета; это происходит случайным образом, а схема повторной передачи настолько совершенна, что заметных задержек удается избежать, однако в общем случае эти конфликты и повторные передачи при сильном сетевом трафике (обмене) могут ухудшить производительность.
В кольцевых сетях (например, Token Ring) обычно используется метод передачи лексемы: станция передает данные только в том случае, когда получает лексему, которую можно рассматривать как допуск на передачу по сети. Это предотвращает одновременное использование кабеля двумя машинами.
Коммуникационные протоколы
Коммуникационные протоколы (или протоколы передачи данных) представляют собой правила и процедуры, используемые в сети для обмена данными между узлами. Протокол управляет двумя различными уровнями коммуникаций. Правила высшего уровня определяют, как взаимодействует два приложения, а правила нижнего уровня определяют, как передаются сигналы по кабелю. После определения и опубликования сетевых протоколов фирмы-вендоры могут легко разрабатывать сетевые продукты, работающие в системах, разрабатываемых несколькими фирмами.
Масштаб сети
Сети могут иметь различный размер. Сеть, начавшая свое существование как локальная, может со временем разрастись до размеров целой организации.
Локальные сети
Локальная сеть (LAN) — это небольшая сеть (от 3 до 50 узлов), расположенная обычно в отдельном здании или группе знаний и принадлежащая одной организации.
Объединенные сети
Объединенная сеть (Internetwork) образуется при соединении двух или нескольких локальных сетей в сеть масштаба предприятия. Такие сети часто можно встретить в компаниях, состоящих из нескольких филиалов со своими собственными локальными сетями, которые и связываются вместе. Большие сети часто разбивают на более мелкие сегменты, чтобы улучшить производительность и управляемость. Для соединения двух или более LAN-подобных фрагментов используется маршрутизатор. Novell NetWare, например, предусматривает внутреннюю маршрутизацию. Это означает, что вы можете подключить сегмент Token Ring к сегменту Ethernet, установив просто на файловом сервере NetWare или выделенном маршрутизаторе плату сетевого интерфейса для каждого сегмента.
Сети масштаба предприятия
Сеть масштаба предприятия аналогична объединенной сети, но связывает вместе все компьютерные системы организации независимо от используемых на них операционных систем. Такая сеть может объединять в единую системы мини-ЭВМ, мэйнфреймы, рабочие станции Sun (где используется Unix), компьютеры Apple, рабочие станции с OS/2, серверы с Microsoft LAN Manager, рабочие станции с Windows NT, NetWare-cерверы и другие ресурсы.
Средние и глобальные сети
Средние (MAN) и глобальные (WAN) сети обычно связывают находящиеся на расстоянии сети и ресурсы. В сетях MAN обычно используется высокоскоростной оптоволоконный кабель, соединяющий сегменты LAN конкретной области: научного городка, технопарка или большого города. Кабель с высокой скоростью передачи или микроволновая связь (антенны которой монтируются на крышах зданий) соединяют обычно непосредственно серверы.
Сети WAN обычно обеспечивают глобальную связь (обычно в масштабе страны) по телефонным линиям и через спутники. Большие корпорации с региональными и международными отделениями используют эти средства связи для создания объединенных сетей. Такие виды связи работают значительно медленнее, чем в локальных сетях, но и объем трафика здесь обычно ниже. В типичной сети LAN передается 10 Мб/сек, а в типичном соединении WAN — 1 Мб/сек. Сейчас появляются новые национальные и глобальные оптические сетевые коммуникации, обеспечивающие большую пропускную способность.
Обеспечение совместной работы
Обеспечение совместной работы имеет важное значение, когда нужно, чтобы вместе работало программное и аппаратное обеспечение разных производителей. При росте сети важно обеспечить совместимость всех добавляемых компонентов. Если все они приобретаются у одного поставщика, сделать это обычно несложно, но если вы постараетесь сэкономить и подобрать более дешевые средства, нужно учитывать указанную проблему.
Продукты, разрабатываемые с соблюдением определенных стандартов для обеспечения совместной работы, называют обычно открытыми системами. Такова, например, модель OSI (Open System Interconnection, предложенная Международной организацией стандартизации (IOS). Модель OSI состоит из 7 уровней, каждый из которых описывает системы, которые могут связываться и взаимодействовать друг с другом.
Для чего нужна вычислительная сеть?
Для чего создается сеть ЭВМ? Это дает вам массу преимуществ:
Совместное использование файлов и программ
Сетевые версии многих популярных пакетов программного обеспечения можно приобрести по значительно более низкой цене по сравнению с покупкой отдельных лицензированных копий. Программа и ее файлы данных хранятся на файловом сервере и доступны для пользователя сети. Пользователи могут сохранять эти файлы в личных каталогах или в общедоступных каталогах, откуда их могут считывать и редактировать другие пользователи.
Совместное использование сетевых ресурсов
Сетевые ресурсы включают в себя принтеры, графопостроители и запоминающие устройства. В системе с выделенным сервером, такой как NetWare, эти ресурсы подключаются обычно к файловому серверу и совместно используются всеми работающими в сети. Иногда отдельные серверы выделяются специально для печати (серверы печати), для работы с файлами (файловые серверы) или для передачи данных (серверы передачи данных или факс-серверы).
Совместное использование базы данных
Программа базы данных представляет собой идеальное приложение для сети. Специальное сетевое средство, которое называется блокировкой записей, позволяет нескольким пользователям одновременно обращаться к файлу без порчи данных. Блокировка записей предотвращает одновременное редактирование одной и той же записи двумя пользователями.
Экономичное расширение сети на основе PC
Сети обеспечивают экономичный способ увеличения числа компьютеров в организации. Вы можете приобрести недорогие не имеющие диска рабочие станции и использовать для их загрузки и работы жесткий диск сервера.
Использование сетевого программного обеспечения
Для работы в сетях создан специальный класс программного обеспечения, которое называется групповым программным обеспечением (groupware) и разработано специально для сетей. Оно позволяет пользователям взаимодействовать и координировать свою деятельность.
Возможность использования электронной почты
Электронная почта позволяет пользователям легко взаимодействовать друг с другом. Сообщения посылаются в "почтовые ящики" получателей и могут прочитываться ими в удобное время.
Создание рабочих групп
Группы и коллективная работа имеют в сетях важное значение. Они могут состоять из пользователей, которые работают в одном отделе или занимаются работой над одним проектом. Например, в NetWare вы можете назначить группы пользователей, а затем предоставить каждой группе доступ к специальным каталогам и ресурсам, недоступным другим пользователям. Это проще, чем определять права доступа для каждого пользователя, а также облегчает передачу сообщений и электронной почты сразу всем членам группы. Такая групповая организация способствует развитию горизонтальных структур компании, предусматривающих включение в работу по специальным проектам сотрудников из различных и возможно территориально удаленных отделов.
Централизованное управление
Поскольку NetWare предусматривает выделенные серверы, вы можете для облегчения централизованного управления собрать все файлы и ресурсы в одном месте. Это облегчает аппаратные модификации, сохранение резервных копий, ведение архива, поддержку системы и системную защиту.
Защита начинается с процедуры регистрации, разрешающей доступ пользователя в сеть после ввода его учетного номера или пароля. Этот учетный номер позволяет пользователю получить доступ только к открытым для него областям сервера и объединенной сети. Можно также допускать регистрацию пользователя только на конкретной станции и только в заданный интервал времени.
Доступ к нескольким операционным системам
NetWare обеспечивает подключение ко многим операционным системам, включая DOS, OS/2, Unix, AppleTalk и другие.
Средства сетевой операционной системы
Каждая сетевая операционная система предусматривает простые средства работы с файлами и некоторые средства защиты. Однако потребности пользователей растут, и современные сетевые операционные системы предлагают уже широкий диапазон средств.
Сетевая операционная система должна поддерживать множество типов и марок плат сетевого интерфейса. Novell NetWare включает в себя драйверы для поддержки наиболее популярных плат.
Система глобальных имен позволяет пользователям просматривать и получать доступ к ресурсам и другим пользователям сети без необходимости точно знать, где эти ресурсы находятся. Пользователи просто просматривают список и делают нужный выбор.
Работающие в сети пользователи получают доступ к программам и файлам центрального файлового сервера. Поскольку пользователи размещают свои частные файлы на совместно используемом файловом сервере, встает вопрос защиты и целостности данных. Для предотвращения просмотра и изменения файлов неуполномоченными пользователями требуется управление доступом к каталогу.
Выживаемость сети при отказе ее компонентов обеспечивается с помощью с помощью средств обеспечения устойчивости к сбою — SFT (NetWare’s System Fault Tolerance), которое может отображать жесткий диск сервера на второй жесткий диск (подключенный к тому же или другому контроллеру), обеспечивая таким образом непрерывное резервирование. Это называется также дуплексирование. Дуплексирование всего сервера обеспечивает средства SFT Level III, доступное в виде отдельного продукта.
Производительность диска можно улучшить с помощью его кеширования — использования некоторого буфера в системной памяти для хранения блоков данных с диска, которые могут снова потребоваться. Доступ к информации в памяти происходит намного быстрее, чем считывание ее с диска.
Изменение в записи или в наборе записей базы данных называется транзакцией. Средство отслеживания транзакций NetWare (TTS) используется для защиты файлов базы данных при сбое рабочей станции или сервера (например, бросках питания). Если полная транзакция не завершена, то система TTS сохраняет все выполненные в ходе транзакции изменения и восстанавливает предыдущее состояние базы данных.
Операционная система Novell NetWare обеспечивает развитую и надежную систему паролей и защиты, которая блокирует или ограничивает доступ пользователя к серверу, его файлам и каталогам.
Связывать одни сети с другими позволяют мосты и маршрутизаторы. NetWare обеспечивает внутреннюю маршрутизацию. Это означает, что вы можете объединить две сети просто установив на сервере каждой сети плату сетевого интерфейса. Внешняя маршрутизация, выполняемая отдельным дополнительным программным продуктом, позволяет освободить сервер NetWare от функций маршрутизации.
Взаимодействовать системам с различными протоколами позволяют сетевые интерфейсы (шлюзы). Например, сетевой интерфейс позволяет сети NetWare взаимодействовать с системой большого компьютера IBM. Благодаря этому пользователи в сети могут получить доступ через сетевой интерфейс к системе IBM.
Сетевая операционная система должна обеспечивать, например, обработку базы данных или печать с помощью специальных выделенных серверов. Часто они представляют собой особые суперсерверы со специальными отказоустойчивыми дисковыми блоками, несколькими процессорами и большой памятью. Большинство производителей таких систем поддерживают Novell NetWare.
При увеличении размера сети большое значение получают программные инструментальные средства управления. Без них часто невозможно отслеживать работу и производительность сетей MAN и WAN. Одно из решений состоит в централизации управления и обеспечении средств удаленного управления. В NetWare это делается с помощью удаленной консоли и средств удаленного управления.