Wi-Fi сети: проникновение и защита. 1) Матчасть
Синоптики предсказывают, что к 2016 году наступит второй ледниковый период трафик в беспроводных сетях на 10% превзойдёт трафик в проводном Ethernet. При этом от года в год частных точек доступа становится примерно на 20% больше.
При таком тренде не может не радовать то, что 80% владельцев сетей не меняют пароли доступа по умолчанию. В их число входят и сети компаний.
Этим циклом статей я хочу собрать воедино описания существующих технологии защит, их проблемы и способы обхода, таким образом, что в конце читатель сам сможет сказать, как сделать свою сеть непробиваемой, и даже наглядно продемонстрировать проблемы на примере незадачливого соседа (do not try this at home, kids). Практическая сторона взлома будет освещена с помощью Kali Linux (бывший Backtrack 5) в следующих частях.
Статья по мере написания выросла с 5 страниц до 40, поэтому я решил разбить её на части. Этот цикл — не просто инструкция, как нужно и не нужно делать, а подробное объяснение причин для этого. Ну, а кто хочет инструкций — они такие:
Передайте мне сахар
Представьте, что вы — устройство, которое принимает инструкции. К вам может подключиться каждый желающий и отдать любую команду. Всё хорошо, но на каком-то этапе потребовалось фильтровать личностей, которые могут вами управлять. Вот здесь и начинается самое интересное.
Как понять, кто может отдать команду, а кто нет? Первое, что приходит в голову — по паролю. Пусть каждый клиент перед тем, как передать новую команду, передаст некий пароль. Таким образом, вы будете выполнять только команды, которые сопровождались корректным паролем. Остальные — фтопку.
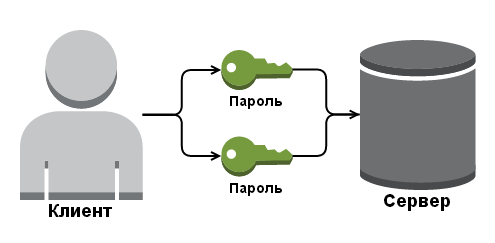
Именно так работает базовая авторизация HTTP (Auth Basic):
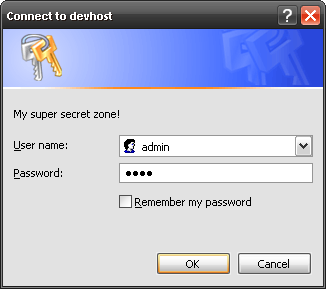
После успешной авторизации браузер просто-напросто будет передавать определённый заголовок при каждом запросе в закрытую зону:
То есть исходное:
У данного подхода есть один большой недостаток — так как пароль (или логин-пароль, что по сути просто две части того же пароля) передаётся по каналу «как есть» — кто угодно может встрять между вами и клиентом и получить ваш пароль на блюдечке. А затем использовать его и распоряжаться вами, как угодно!
Для предотвращения подобного безобразия можно прибегнуть к хитрости: использовать какой-либо двухсторонний алгоритм шифрования, где закрытым ключом будет как раз наш пароль, и явно его никогда не передавать. Однако проблемы это не решит — достаточно один раз узнать пароль и можно будет расшифровать любые данные, переданные в прошлом и будущем, плюс шифровать собственные и успешно маскироваться под клиента. А учитывая то, что пароль предназначен для человека, а люди склонны использовать далеко не весь набор из 256 байт в каждом символе, да и символов этих обычно около 6-8… в общем, комсомол не одобрит.
Что делать? А поступим так, как поступают настоящие конспираторы: при первом контакте придумаем длинную случайную строку (достаточно длинную, чтобы её нельзя было подобрать, пока светит это солнце), запомним её и все дальнейшие передаваемые данные будем шифровать с использованием этого «псевдонима» для настоящего пароля. А ещё периодически менять эту строку — тогда джедаи вообще не пройдут.
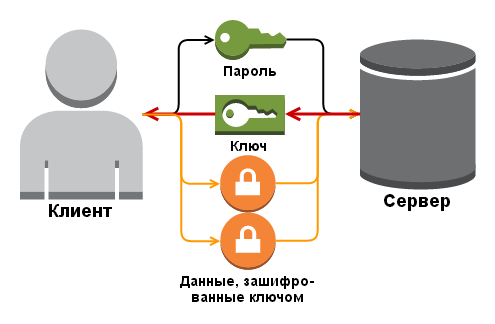
Первые две передачи (зелёные иконки на рисунке выше) — это фаза с «пожатием рук» (handshake), когда сначала мы говорим серверу о нашей легитимности, показывая правильный пароль, на что сервер нам отвечает случайной строкой, которую мы затем используем для шифрования и передачи любых данных.
Итак, для подбора ключа хакеру нужно будет либо найти уязвимость в алгоритме его генерации (как в случае с Dual_EC_DRBG), либо арендовать сотню-другую параллельных вселенных и несколько тысяч ATI-ферм для решения этой задачи при своей жизни. Всё это благодаря тому, что случайный ключ может быть любой длины и содержать любые коды из доступных 256, потому что пользователю-человеку никогда не придётся с ним работать.
Именно такая схема с временным ключом (сеансовый ключ, session key или ticket) в разных вариациях и используется сегодня во многих системах — в том числе SSL/TLS и стандартах защиты беспроводных сетей, о которых будет идти речь.
План атаки
Внимательные читатели, конечно, заметили, что как бы мы не хитрили — от передачи пароля и временного ключа в открытой или хэшированной форме нам никуда не деться. Как результат — достаточно хакеру перехватить передачу на этой фазе, и он сможет читать все последующие данные, а также участвовать в процессе, вставляя свои пять копеек. И отличить его невозможно, так как вся информация, которой бы мог руководствоваться сервер для выдачи временного ключа или проверки доступа базируется именно на том, что было в начале передачи — handshake. Поэтому хакер знает всё то же, что и сервер, и клиент, и может водить обоих за нос, пока не истечёт срок действия временного ключа.
Наша задача при взломе любой передачи так или иначе сводится к перехвату рукопожатия, из которого можно будет либо вытащить временный ключ, либо исходный пароль, либо и то, и другое. В целом, это довольно долгое занятие и требует определённой удачи.
Но это в идеальном мире…
Механизмы защиты Wi-Fi
Технологии создаются людьми и почти во всех из них есть ошибки, иногда достаточно критические, чтобы обойти любую самую хорошую в теории защиту. Ниже мы пробежимся по списку существующих механизмов защиты передачи данных по радиоканалу (то есть не затрагивая SSL, VPN и другие более высокоуровневые способы).
OPEN — это отсутствие всякой защиты. Точка доступа и клиент никак не маскируют передачу данных. Почти любой беспроводной адаптер в любом ноутбуке с Linux может быть установлен в режим прослушки, когда вместо отбрасывания пакетов, предназначенных не ему, он будет их фиксировать и передавать в ОС, где их можно спокойно просматривать. Кто у нас там полез в Твиттер?
Именно по такому принципу работают проводные сети — в них нет встроенной защиты и «врезавшись» в неё или просто подключившись к хабу/свичу сетевой адаптер будет получать пакеты всех находящихся в этом сегменте сети устройств в открытом виде. Однако с беспроводной сетью «врезаться» можно из любого места — 10-20-50 метров и больше, причём расстояние зависит не только от мощности вашего передатчика, но и от длины антенны хакера. Поэтому открытая передача данных по беспроводной сети гораздо более опасна.
В этом цикле статей такой тип сети не рассматривается, так как взламывать тут нечего. Если вам нужно пользоваться открытой сетью в кафе или аэропорту — используйте VPN (избегая PPTP) и SSL ( https:// , но при этом поставьте HTTPS Everywhere, или параноидально следите, чтобы из адресной строки «внезапно» не исчез замок, если кто включит sslstrip — что, впрочем, переданных паролей уже не спасёт), и даже всё вместе. Тогда ваших котиков никто не увидит.
WEP — первый стандарт защиты Wi-Fi. Расшифровывается как Wired Equivalent Privacy («эквивалент защиты проводных сетей»), но на деле он даёт намного меньше защиты, чем эти самые проводные сети, так как имеет множество огрехов и взламывается множеством разных способов, что из-за расстояния, покрываемого передатчиком, делает данные более уязвимыми. Его нужно избегать почти так же, как и открытых сетей — безопасность он обеспечивает только на короткое время, спустя которое любую передачу можно полностью раскрыть вне зависимости от сложности пароля. Ситуация усугубляется тем, что пароли в WEP — это либо 40, либо 104 бита, что есть крайне короткая комбинация и подобрать её можно за секунды (это без учёта ошибок в самом шифровании).
WEP был придуман в конце 90-х, что его оправдывает, а вот тех, кто им до сих пор пользуется — нет. Я до сих пор на 10-20 WPA-сетей стабильно нахожу хотя бы одну WEP-сеть.
На практике существовало несколько алгоритмов шифровки передаваемых данных — Neesus, MD5, Apple — но все они так или иначе небезопасны. Особенно примечателен первый, эффективная длина которого — 21 бит (
Основная проблема WEP — в фундаментальной ошибке проектирования. Как было проиллюстрировано в начале — шифрование потока делается с помощью временного ключа. WEP фактически передаёт несколько байт этого самого ключа вместе с каждым пакетом данных. Таким образом, вне зависимости от сложности ключа раскрыть любую передачу можно просто имея достаточное число перехваченных пакетов (несколько десятков тысяч, что довольно мало для активно использующейся сети).
К слову, в 2004 IEEE объявили WEP устаревшим из-за того, что стандарт «не выполнил поставленные перед собой цели [обеспечения безопасности беспроводных сетей]».
Про атаки на WEP будет сказано в третьей части. Скорее всего в этом цикле про WEP не будет, так как статьи и так получились очень большие, а распространённость WEP стабильно снижается. Кому надо — легко может найти руководства на других ресурсах.
WPA и WPA2
WPA — второе поколение, пришедшее на смену WEP. Расшифровывается как Wi-Fi Protected Access. Качественно иной уровень защиты благодаря принятию во внимание ошибок WEP. Длина пароля — произвольная, от 8 до 63 байт, что сильно затрудняет его подбор (сравните с 3, 6 и 15 байтами в WEP).
Стандарт поддерживает различные алгоритмы шифрования передаваемых данных после рукопожатия: TKIP и CCMP. Первый — нечто вроде мостика между WEP и WPA, который был придуман на то время, пока IEEE были заняты созданием полноценного алгоритма CCMP. TKIP так же, как и WEP, страдает от некоторых типов атак, и в целом не безопасен. Сейчас используется редко (хотя почему вообще ещё применяется — мне не понятно) и в целом использование WPA с TKIP почти то же, что и использование простого WEP.
Одна из занятных особенностей TKIP — в возможности так называемой Michael-атаки. Для быстрого залатывания некоторых особо критичных дыр в WEP в TKIP было введено правило, что точка доступа обязана блокировать все коммуникации через себя (то есть «засыпать») на 60 секунд, если обнаруживается атака на подбор ключа (описана во второй части). Michael-атака — простая передача «испорченных» пакетов для полного отключения всей сети. Причём в отличии от обычного DDoS тут достаточно всего двух (двух) пакетов для гарантированного выведения сети из строя на одну минуту.
WPA отличается от WEP и тем, что шифрует данные каждого клиента по отдельности. После рукопожатия генерируется временный ключ — PTK — который используется для кодирования передачи этого клиента, но никакого другого. Поэтому даже если вы проникли в сеть, то прочитать пакеты других клиентов вы сможете только, когда перехватите их рукопожатия — каждого по отдельности. Демонстрация этого с помощью Wireshark будет в третьей части.
Кроме разных алгоритмов шифрования, WPA(2) поддерживают два разных режима начальной аутентификации (проверки пароля для доступа клиента к сети) — PSK и Enterprise. PSK (иногда его называют WPA Personal) — вход по единому паролю, который вводит клиент при подключении. Это просто и удобно, но в случае больших компаний может быть проблемой — допустим, у вас ушёл сотрудник и чтобы он не мог больше получить доступ к сети приходится применять способ из «Людей в чёрном» менять пароль для всей сети и уведомлять об этом других сотрудников. Enterprise снимает эту проблему благодаря наличию множества ключей, хранящихся на отдельном сервере — RADIUS. Кроме того, Enterprise стандартизирует сам процесс аутентификации в протоколе EAP (Extensible Authentication Protocol), что позволяет написать собственный велосипед алгоритм. Короче, одни плюшки для больших дядей.
В этом цикле будет подробно разобрана атака на WPA(2)-PSK, так как Enterprise — это совсем другая история, так как используется только в больших компаниях.
WPS/QSS
WPS, он же Qikk aSS QSS — интересная технология, которая позволяет нам вообще не думать о пароле, а просто добавить воды нажать на кнопку и тут же подключиться к сети. По сути это «легальный» метод обхода защиты по паролю вообще, но удивительно то, что он получил широкое распространение при очень серьёзном просчёте в самой системе допуска — это спустя годы после печального опыта с WEP.
WPS позволяет клиенту подключиться к точке доступа по 8-символьному коду, состоящему из цифр (PIN). Однако из-за ошибки в стандарте нужно угадать лишь 4 из них. Таким образом, достаточно всего-навсего 10000 попыток подбора и вне зависимости от сложности пароля для доступа к беспроводной сети вы автоматически получаете этот доступ, а с ним в придачу — и этот самый пароль как он есть.
Учитывая, что это взаимодействие происходит до любых проверок безопасности, в секунду можно отправлять по 10-50 запросов на вход через WPS, и через 3-15 часов (иногда больше, иногда меньше) вы получите ключи от рая.
Когда данная уязвимость была раскрыта производители стали внедрять ограничение на число попыток входа (rate limit), после превышения которого точка доступа автоматически на какое-то время отключает WPS — однако до сих пор таких устройств не больше половины от уже выпущенных без этой защиты. Даже больше — временное отключение кардинально ничего не меняет, так как при одной попытке входа в минуту нам понадобится всего 10000/60/24 = 6,94 дней. А PIN обычно отыскивается раньше, чем проходится весь цикл.
Хочу ещё раз обратить ваше внимание, что при включенном WPS ваш пароль будет неминуемо раскрыт вне зависимости от своей сложности. Поэтому если вам вообще нужен WPS — включайте его только когда производится подключение к сети, а в остальное время держите этот бекдор выключенным.
Тип Шифрования WiFi — Какой Выбрать, WEP, WPA2-PSK, WPA3 Personal-Enterprise Для Защиты Безопасности Сети?
Сегодня мы чуть глубже копнем тему защиты беспроводного соединения. Разберемся, что такое тип шифрования WiFi — его еще называют «аутентификацией» — и какой лучше выбрать. Наверняка при настройке роутера вам попадались на глаза такие аббревиатуры, как WEP, WPA, WPA2, WPA2/PSK, WPA3-PSK. А также их некоторые разновидности — Personal или Enterprice и TKIP или AES. Что ж, давайте более подробно изучим их все и разберемся, какой тип шифрования выбрать для обеспечения максимальной безопасности WiFi сети без потери скорости.
Для чего нужно шифровать WiFi?
Отмечу, что защищать свой WiFi паролем нужно обязательно, не важно, какой тип шифрования вы при этом выберете. Даже самая простая аутентификация позволит избежать в будущем довольно серьезных проблем.
Почему я так говорю? Тут даже дело не в том, что подключение множества левых клиентов будет тормозить вашу сеть — это только цветочки. Главная причина в том, что если ваша сеть незапаролена, то к ней может присосаться злоумышленник, который из-под вашего роутера будет производить противоправные действия, а потом за его действия придется отвечать вам, так что отнеситесь к защите wifi со всей серьезностью.
Шифрование WiFi данных и типы аутентификации
Итак, в необходимости шифрования сети wifi мы убедились, теперь посмотрим, какие бывают типы:
- WEP
- WPA
- WPA2
- WPA3
Что такое WEP защита wifi?
WEP (Wired Equivalent Privacy) — это самый первый появившийся стандарт, который по надежности уже не отвечает современным требованиям. Все программы, настроенные на взлом сети wifi методом перебора символов, направлены в большей степени именно на подбор WEP-ключа шифрования.
Что такое ключ WPA или пароль?
WPA (Wi-Fi Protected Access) — более современный стандарт аутентификации, который позволяет достаточно надежно оградить локальную сеть и интернет от нелегального проникновения.
Что такое WPA2-PSK — Personal или Enterprise?

У стандартов защиты WiFi WPA2 и WPA есть еще две разновидности:
- Personal, обозначается как WPA/PSK или WPA2/PSK. Этот вид самый широко используемый и оптимальный для применения в большинстве случаев — и дома, и в офисе. В WPA2/PSK мы задаем пароль из не менее, чем 8 символов, который хранится в памяти того устройства, которые мы подключаем к роутеру.
- Enterprise — более сложная конфигурация, которая требует включенной функции RADIUS на роутере. Работает она по принципу DHCP сервера, то есть для каждого отдельного подключаемого гаджета назначается отдельный пароль.

Что такое WPA3-PSK?
Стандарт шифрования WPA3-PSK появился совсем недавно и пришел на смену WPA2. И хоть последний отличается очень высокой степенью надежности, WPA3 вообще не подвержен взлому. Все современные устройства уже имеют поддержку данного типа — роутеры, точки доступа, wifi адаптеры и другие.
Типы шифрования WPA — TKIP или AES?
Итак, мы определились, что оптимальным выбором для обеспечения безопасности сети будет WPA2/PSK (Personal), однако у него есть еще два типа шифрования данных для аутентификации.
- TKIP — сегодня это уже устаревший тип, однако он все еще широко употребляется, поскольку многие девайсы энное количество лет выпуска поддерживают только его. Не работает с технологией WPA2/PSK и не поддерживает WiFi стандарта 802.11n.
- AES — последний на данный момент и самый надежный тип шифрования WiFi.
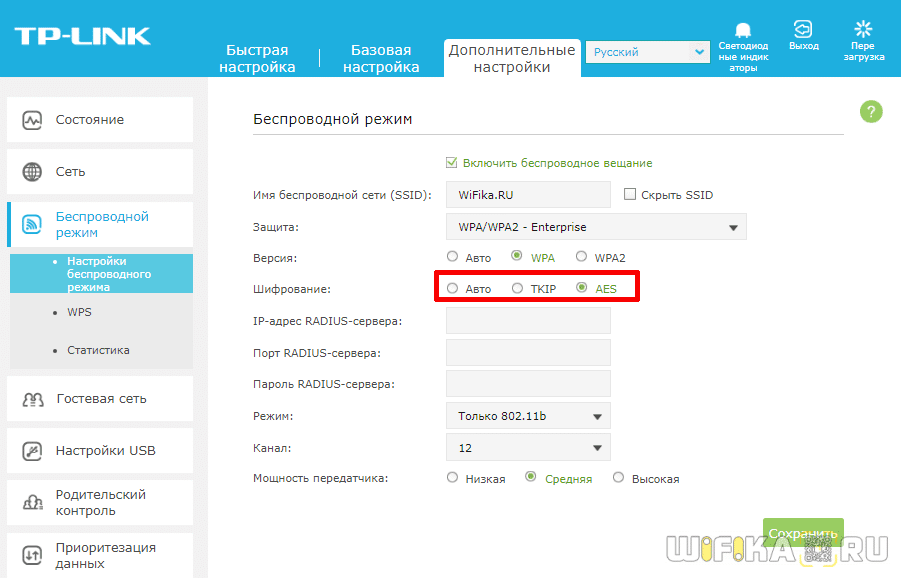
Какой выбрать тип шифрования и поставить ключ WPA на WiFi роутере?
С теорией разобрались — переходим к практике. Поскольку стандартами WiFi 802.11 «B» и «G», у которых максимальная скорость до 54 мбит/с, уже давно никто не пользуется — сегодня нормой является 802.11 «N» или «AC», которые поддерживают скорость до 300 мбит/с и выше, то рассматривать вариант использования защиты WPA/PSK с типом шифрования TKIP нет смысла. Поэтому когда вы настраиваете беспроводную сеть, то выставляйте по умолчанию
Либо, на крайний случай, в качестве типа шифрования указывайте «Авто», чтобы предусмотреть все-таки подключение устройств с устаревшим WiFi модулем.
При этом ключ WPA, или попросту говоря, пароль для подключения к сети, должен иметь от 8 до 32 символов, включая английские строчные и заглавные буквы, а также различные спецсимволы.
Защита беспроводного режима на маршрутизаторе TP-Link
На приведенных выше скринах показана панель управления современным роутером TP-Link в новой версии прошивки. Настройка шифрования сети здесь находится в разделе «Дополнительные настройки — Беспроводной режим».
В старой «зеленой» версии интересующие нас конфигурации WiFi сети расположены в меню «Беспроводной режим — Защита». Сделаете все, как на изображении — будет супер!
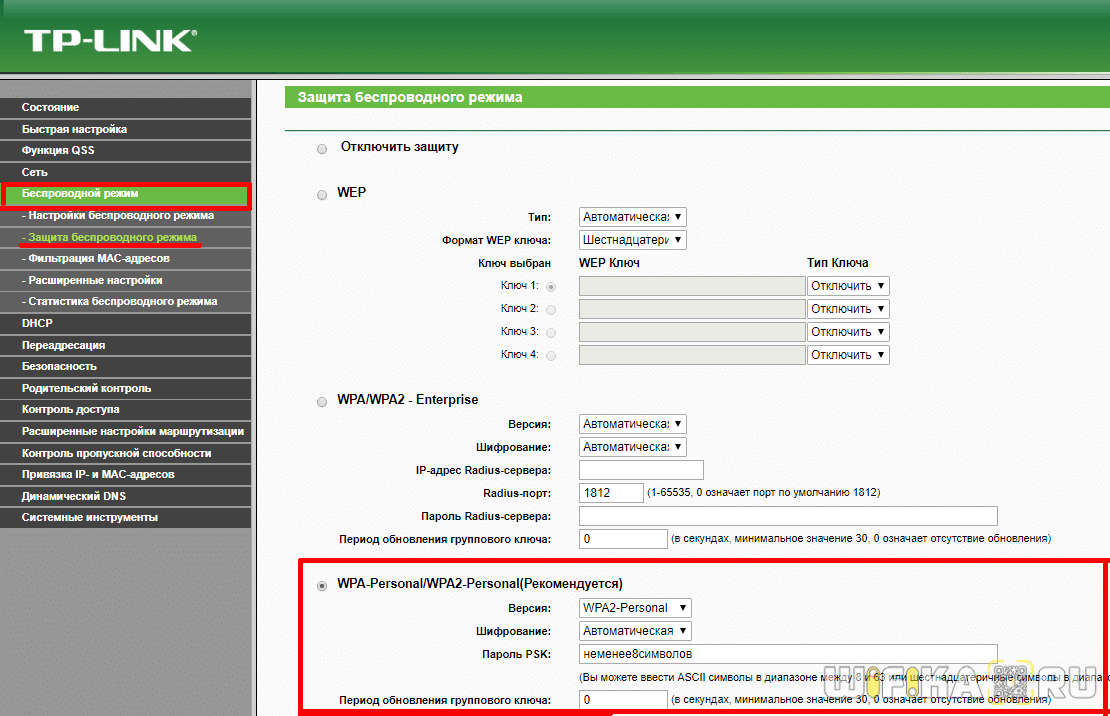
Если заметили, здесь еще есть такой пункт, как «Период обновления группового ключа WPA». Дело в том, что для обеспечения большей защиты реальный цифровой ключ WPA для шифрования подключения динамически меняется. Здесь задается значение в секундах, после которого происходит смена. Я рекомендую не трогать его и оставлять по умолчанию — в разных моделях интервал обновления отличается.
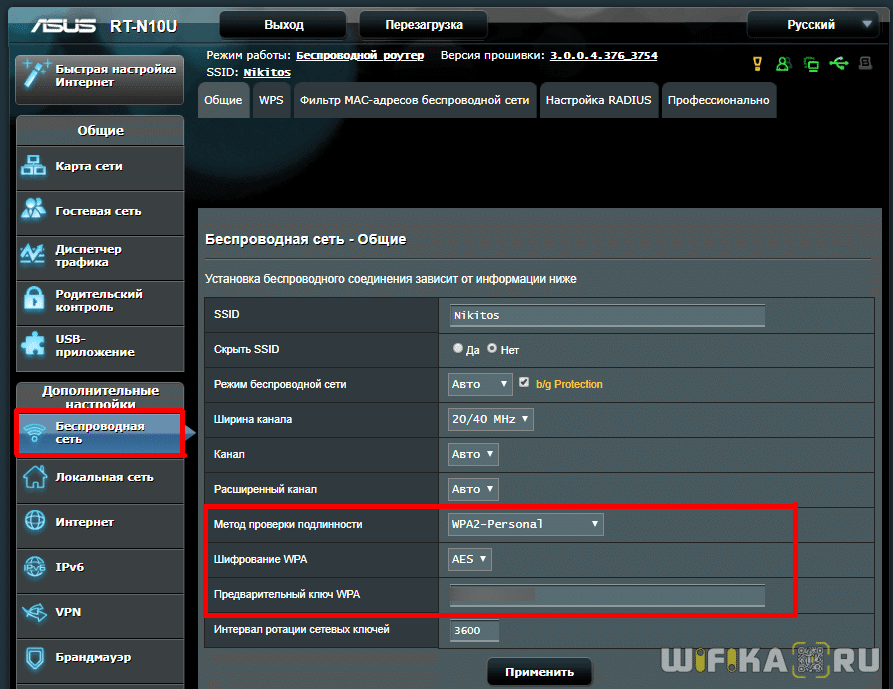
Метод проверки подлинности на роутере ASUS
На маршрутизаторах ASUS все параметры WiFi расположены на одной странице «Беспроводная сеть»
Защита сети через руотер Zyxel Keenetic
Аналогично и у Zyxel Keenetic — раздел «Сеть WiFi — Точка доступа»
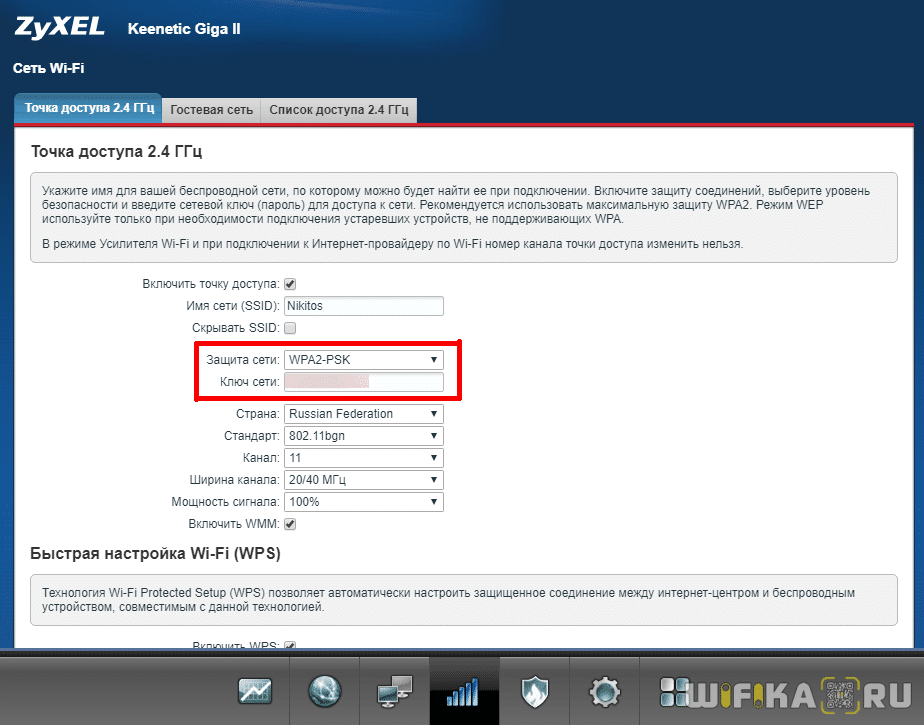
В роутерах Keenetic без приставки «Zyxel» смена типа шифрования производится в разделе «Домашняя сеть».

Настройка безопасности роутера D-Link
На D-Link ищем раздел «Wi-Fi — Безопасность»

Что ж, сегодня мы разобрались типами шифрования WiFi и с такими терминами, как WEP, WPA, WPA2-PSK, TKIP и AES и узнали, какой из них лучше выбрать. О других возможностях обеспечения безопасности сети читайте также в одной из прошлых статей, в которых я рассказываю о фильтрации контента на роутере по MAC и IP адресам и других способах защиты.
Защита информации в сетях Wi-Fi: что использовать – WPA2-AES, WPA2-TKIP или и то и другое?
Многие роутеры в качестве опций предоставляют следующие стандарты безопасности: WPA2-PSK (TKIP), WPA2-PSK (AES) и WPA2-PSK (TKIP/AES). Сделаете неправильный выбор – получите более медленную и менее защищенную сеть.

Стандарты WEP (Wired Equivalent Privacy), WPA (Wi-Fi Protected Access) и WPA2 (Wi-Fi Protected Access II), которые будут вам предложены на выбор при настройке параметров безопасности беспроводной сети, представляют собой основные алгоритмы защиты информации. WEP является старейшим из них и наиболее уязвимым, так как за время его использования в нем было обнаружено множество слабых мест. WPA дает более совершенную защиту, но по имеющимся данным он также подвержен взлому. WPA2 – в настоящее время развивающийся стандарт – на текущий момент является самым распространенным вариантом защиты. TKIP (Temporal Key Integrity Protocol) и AES (Advanced Encryption Standard) представляют собой два различных типа шифрования, которые могут применяться в стандарте WPA2. Давайте посмотрим, чем они отличаются и какой из них в наибольшей степени подходит вам.
AES vs. TKIP
TKIP и AES представляют собой два различных стандарта шифрования, которые могут использоваться в сетях Wi-Fi. TKIP – более старый протокол шифрования, введенный в свое время стандартом WPA взамен крайне ненадежного алгоритма WEP. На самом деле TKIP во многом подобен алгоритму шифрования WEP. TKIP уже не считается надежным методом защиты и в настоящее время не рекомендуется. Другими словами, вам не следует его использовать.
AES – более надежный протокол шифрования, введенный стандартом WPA2. AES – это не какой-нибудь унылый, тот или другой стандарт, разработанный специально для сетей Wi-Fi. Это серьезный мировой стандарт шифрования, взятый на вооружение даже правительством США. Например, когда вы зашифровываете жесткий диск с помощью программы TrueCrypt, она может использовать для этого алгоритм шифрования AES. AES является общепризнанным стандартом, обеспечивающим практически полную безопасность, а его возможные слабые места – потенциальная восприимчивость к атакам методом «грубой силы» (для противодействия которым применяются достаточно сложные кодовые фразы) и недостатки защиты, связанные с другими аспектами WPA2.
Усеченный вариант защиты – TKIP, более старый протокол шифрования, используемый стандартом WPA. AES для Wi-Fi – более новое решение в части шифрования, применяемое в новом и безопасном стандарте WPA2. В теории на этом можно было бы закончить. Но на практике, в зависимости от вашего роутера, простого выбора WPA2 может оказаться недостаточно.
Хотя стандарт WPA2 для оптимальной защиты предполагает использование AES, он может использовать и TKIP – там, где требуется обратная совместимость с устройствами предыдущих поколений. При таком раскладе устройства, поддерживающие WPA2, будут подключаться в соответствии с WPA2, а устройства, поддерживающие WPA, будут подключаться в соответствии с WPA. То есть «WPA2» не всегда означает WPA2-AES. Тем не менее, на устройствах без явного указания опций «TKIP» или «AES» WPA2 обычно является синонимом WPA2-AES.
Аббревиатура «PSK» в полном наименовании этих опций расшифровывается как «pre-shared key» – ваша кодовая фраза (ключ шифра). Это отличает персональные стандарты от WPA-Enterprise, в котором используется RADIUS-сервер для выдачи уникальных ключей в больших корпоративных или правительственных сетях Wi-Fi.
Опции безопасности для сети Wi-Fi
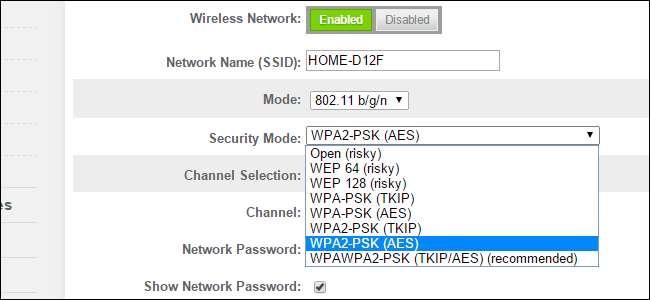
- Open (risky): в открытых сетях Wi-Fi нет кодовых фраз. Вам не следует устанавливать эту опцию – серьезно, вы можете дать повод полиции нагрянуть к вам в гости.
- WEP 64 (risky): старый стандарт протокола WEP легко уязвим, и вам не следует его использовать.
- WEP 128 (risky): это тот же WEP, но с увеличенной длиной шифровального ключа. По факту уязвим не менее, чем WEP 64.
- WPA-PSK (TKIP): здесь используется оригинальная версия протокола WPA (по сути – WPA1). Он не вполне безопасен и был заменен на WPA2.
- WPA-PSK (AES): здесь используется оригинальный протокол WPA, где TKIP заменен на более современный стандарт шифрования AES. Этот вариант предлагается как временная мера, но устройства, поддерживающие AES, почти всегда будут поддерживать WPA2, в то время как устройства, которым требуется WPA, почти никогда не будут поддерживать AES. Таким образом, эта опция не имеет большого смысла.
- WPA2-PSK (TKIP): здесь используется современный стандарт WPA2 со старым алгоритмом шифрования TKIP. Этот вариант не безопасен, и его достоинство заключается только в том, что он подходит для старых устройств, которые не поддерживают опцию WPA2-PSK (AES).
- WPA2-PSK (AES): это наиболее употребительная опция безопасности. Здесь используется WPA2, новейший стандарт шифрования для сетей Wi-Fi, и новейший протокол шифрования AES. Вам следует использовать эту опцию. На некоторых устройствах вы увидите опцию под названием просто «WPA2» или «WPA2-PSK», что в большинстве случаев подразумевает использование AES.
- WPAWPA2-PSK (TKIP/AES): некоторые устройства предлагают – и даже рекомендуют – такую смешанную опцию. Данная опция позволяет использовать и WPA, и WPA2 – как с TKIP, так и с AES. Это обеспечивает максимальную совместимость с любыми древними устройствами, которые у вас могут быть, но также дает хакерам возможность проникнуть в вашу сеть путем взлома более уязвимых протоколов WPA и TKIP.
Сертификация WPA2 действительна с 2004 г., в 2006 г. она стала обязательной. Любое устройство с логотипом «Wi-Fi», произведенное после 2006 г., должно поддерживать стандарт шифрования WPA2.
Поскольку ваше устройство с возможностью подключения к сети Wi-Fi скорее всего моложе 11 лет, вы можете чувствовать себя спокойно, просто выбирая опцию WPA2-PSK (AES). Установив эту опцию, вы также сможете проверить работоспособность вашего устройства. Если устройство перестает работать, вы всегда сможете вернуть или обменять его. Хотя, если безопасность имеет для вас большое значение, вы можете просто купить новое устройство, произведенное не ранее 2006 г.
WPA и TKIP замедляют сеть Wi-Fi
Выбираемые в целях совместимости опции WPA и TKIP могут еще и замедлить работу сети Wi-Fi. Многие современные роутеры Wi-Fi, поддерживающие 802.11n или более новые и быстрые стандарты, будут снижать скорость до 54 Мбит/с, если вы установите на них опцию WPA или TKIP, – для обеспечения гарантированной совместимости с гипотетическими старыми устройствами.
Для сравнения, при использовании WPA2 с AES даже стандарт 802.11n поддерживает скорость до 300 Мбит/с, а стандарт 802.11ac предлагает теоретическую максимальную скорость 3,46 Гбит/с при оптимальных (читай: идеальных) условиях.
В большинстве роутеров, как мы уже убедились, список опций обычно включает в себя WEP, WPA (TKIP) и WPA2 (AES) – и, возможно, смешанную опцию режима максимальной совместимости WPA (TKIP) + WPA2 (AES), добавленную с лучшими намерениями.
Если у вас роутер необычного типа, который предлагает WPA2 или вместе с TKIP, или вместе с AES, выбирайте AES. Почти все ваши устройства точно будут с ним работать, к тому же более быстро и более безопасно. AES – простой и рациональный выбор.
Как настроить Wi-Fi для дома и защитить себя от взлома
Если вы купили роутер и до сих пор пользуетесь стандартными настройками, скорее всего, вашу точку Wi-Fi легко взломать. Не очень страшно, если соседи подключатся к вашей сети, просто чтобы посмотреть сериалы и посидеть в соцсетях, но злоумышленники могут перехватить важные данные — номера и CVV кредиток, доступ к онлайн-банку, порталам налоговой и Госуслуг.
Чтобы обезопасить свою домашнюю сеть от посторонних, достаточно потратить полчаса на настройку роутера и Wi-Fi-точки. Рассказываем, как защититься от взлома.
Не обязательно быть суперкрутым хакером, чтобы украсть данные в незащищенной сети Wi-Fi. Достаточно скачать из открытых источников специальную программу, например Wireshark. Она будет анализировать и расшифровывать входящий и исходящий трафик. Это очень просто сделать, если вы пользуетесь сетью без пароля или со слабым протоколом защиты.
Измените логин и пароль роутера
По умолчанию для доступа в настройки роутера нужно ввести стандартную комбинацию из одинакового логина и пароля admin. Иногда встречаются более сложные комбинации, но они тоже давно известны в интернете, и злоумышленники могут легко их подобрать. Стандартный логин и пароль можно найти на наклейке на роутере.

Обычно наклейка находится на нижней панели роутера
Поэтому настройку роутера стоит начать именно со смены логина и пароля. Для этого откройте веб-интерфейс: введите сетевой адрес роутера в строку браузера — его можно найти в инструкции или посмотреть на той же наклейке с паролем и логином. Еще некоторые роутеры можно настраивать через мобильное приложение — посмотрите в интернете, есть ли приложение для вашей модели.

Например, в современных роутерах TP-Link логин и пароль от настроек можно изменить в разделе «Системные инструменты»
В качестве логина можно выбрать ваш адрес электронной почты, имя латиницей или любое другое слово, которое можно будет легко запомнить.
Чтобы придумать хороший пароль, специалисты по информационной безопасности советуют использовать не меньше 8 символов — придумайте случайную комбинацию из цифр, букв разного регистра и специальных символов или используйте генераторы случайных паролей . Этот совет пригодится не только для настройки роутера, но и соцсетей, электронной почты или других аккаунтов в интернете.
Поменяйте название и пароль точки доступа Wi-Fi
Использовать настройки по умолчанию для домашней точки Wi-Fi небезопасно. Мошенники постоянно пополняют базу комбинаций стандартных настроек роутеров и могут быстро подобрать пароль по названию вашей сети, если вы оставили стандартное название.

Вот к таким стандартным именам сети хакерам куда проще подобрать пароль
Чтобы обезопасить свою сеть, в настройках роутера нужно изменить имя точки доступа — этот пункт в настройках может называться SSID. В том же разделе с настройками точки Wi-Fi нужно придумать новый пароль.

В названии точки Wi-Fi напишите свое имя латиницей, номер квартиры или придумайте что-то смешное, чтобы повеселить соседей
Для пароля к точке Wi-Fi действуют те же советы, что и для других паролей: используйте случайную комбинацию из букв нижнего и верхнего регистра вперемешку с цифрами и специальными символами
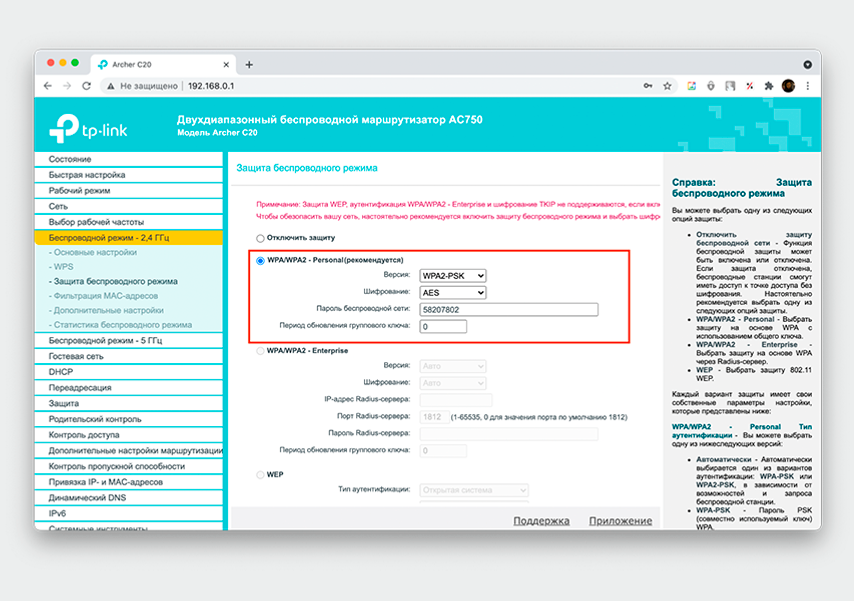
Обратите внимание, что в современных роутерах может быть сразу две точки Wi-Fi — на частоте 2,4 ГГц и 5 ГГц. Не забудьте поменять название и пароль для обеих точек сразу.
Выберите протокол защиты Wi-Fi, лучше — WPA2 или WPA3
Если ваш роутер выпущен после 2006 года, он умеет раздавать беспроводной интернет с протоколом защиты WPA2. В настройках точки доступа выбирайте именно этого протокол, его хватит, чтобы защитить домашнюю сеть от большинства методов злоумышленников.

Для дома выбирайте протокол WPA2-PSK
В роутерах, выпущенных после 2018 года, можно встретить протокол нового поколения WPA3 — он еще больше защищен от подбора паролей и взлома устройств в сети. Поищите надпись WPA3 на коробке или найдите характеристики роутера в интернете.
В старых роутерах, выпущенных в 2000-х годах, можно включить протокол первого поколения WPA или WEP — их лучше не использовать. Они существуют уже больше 20 лет и давно устарели, хакеры научились обходить их системы защиты. Если у вас такой роутер, проверьте на официальном сайте производителя, нет ли для вашего роутера обновления прошивки с более современным протоколом WPA2, или купите новый роутер, чтобы пользоваться безопасным Wi-Fi.
Будет еще хуже, если вы настроите точку доступа Wi-Fi вообще без протоколов безопасности — в настройках роутера иногда можно выбрать и этот вариант. В такой сети данные между устройствами передаются вообще без какой-либо защиты — если злоумышленники подключатся к вашей незащищенной точке, они смогут получить доступ к любым данным в вашей сети.
Отключите WPS — технологию для подключения к Wi-Fi без пароля
Современные роутеры делают максимально удобными для людей — можно не вводить длинный пароль, а нажать на одну кнопку на корпусе и в настройках смартфона выбрать нужную точку Wi-Fi. Дальше все подключится само.

Кнопка есть не на всех моделях роутеров — обычно ее можно найти со стороны LAN-портов
Также с помощью технологии WPS можно подключиться к сети Wi-Fi без кнопки — ввести 8-значный цифровой ПИН-код. Его обычно пишут на той же наклейке для роутера, на которой есть логин и пароль от личного кабинета.
Технология WPS удобна не только обычным людям, но и хакерам — подобрать 8-значный ПИН-код слишком просто, в интернете уже есть полноценные инструкции. Много времени на это не потребуется: обычно на взлом одной сети уходит от 10 до 15 часов.

Если не пользуетесь функцией WPS, лучше отключить ее полностью или хотя бы запретить вход по ПИН-коду
Об уязвимости WPS стало известно еще в 2011 году, но максимум, что смогли сделать производители роутеров, — встроить в прошивку защиту от подбора ПИН-кода. После пяти неудачных попыток система отключит доступ пользователю, который пытается подобрать комбинацию. Это не полностью решает проблему с уязвимостью, но мошенникам будет сложнее взломать вашу сеть.
Сделайте точку Wi-Fi невидимой
Вышеперечисленных советов хватит, чтобы защитить себя от большинства попыток взлома сети. Но если все еще переживаете, что к вашей сети могут подключиться посторонние, можно ограничить доступ к ней и сделать точку Wi-Fi невидимой для остальных.

В настройках роутера TP-Link для этого нужно убрать галочку с пункта «Включить широковещание SSID»
Когда вы сделаете свою точку Wi-Fi закрытой, для подключения к интернету нужно будет вводить не только пароль, но и название сети. Это добавит безопасности вашей сети, но придется перенастроить всю технику в доме и нужно будет помимо пароля помнить точное название сети.
Запретите посторонним подключаться к вашему Wi-Fi
Если вы переживаете, что к вашей сети могли подключиться соседи, это можно проверить в настройках роутера. Для этого найдите раздел с историей всех подключений, обычно он собирается в виде списка MAC-адресов. MAC-адрес — это уникальный набор цифр и букв, который присваивается каждому устройству с доступом в сеть.

В настройках TP-Link историю подключений можно найти в разделе «Статистика беспроводного режима»
Для этого нужно будет потратить время и посмотреть MAC-адреса всех смартфонов, ноутбуков и другой техники. Потом этот список адресов нужно будет сравнить с историей подключений в настройках роутера — если найдете подозрительное устройство, можно будет его сразу же заблокировать.

Чтобы раздавать интернет друзьям и родственникам, можно настроить гостевую точку Wi-Fi — они смогут пользоваться интернетом, но не получат доступ к вашей локальной сети
Если в истории слишком много MAC-адресов от всех ваших устройств, гостей и других людей, которые подключались к вашей сети, можно поступить иначе: сбросить настройки точки доступа до заводских и создать список белых адресов, куда записать всех ваши устройства. Тогда никто посторонний не сможет подключиться к вам.