Как включить двухэтапную аутентификацию в Google (YouTube, Gmail), чтобы защитить аккаунт?
При работе в Интернете нельзя игнорировать вопросы безопасности. Ваши логины-пароли могут быть использованы злоумышленниками для получения ими выгоды. Неслучайно многие сервисы, хранящие конфиденциальную информацию или доступ к финансам, рекомендуют использовать двухэтапную или двухфакторную авторизацию. Звучит это довольно устрашающе. Давайте же разберемся, как можно защитить свою учетную запись в Google (YouTube, Gmail) с помощью двухэтапной аутентификации.

Для чего нужна двухэтапная аутентификация?
Двухэтапная аутентификация нужна для обеспечения качественной защиты аккаунта. В результате использования такого инструмента злоумышленники не смогут войти в учетную запись, даже зная от нее пароль. После активации такой защиты для входа в аккаунт потребуются дополнительные действия, подтверждающие владельца аккаунта. Это может быть SMS-сообщение или голосовой звонок на добавленный номер телефона, системное уведомление, использование резервных кодов или специального приложения для защиты.
Как включить двухэтапную аутентификацию в Google (YouTube, Gmail и т.д.)?
2. На панели навигации слева найдите и нажмите на «Безопасность».

3. Найдите в центральной части окна раздел «Вход в аккаунт Google», нажмите там на «Двухэтапная аутентификация», а затем «Начать».
4. Продолжайте следовать инструкциям на экране.

Примечание. Обратите внимание, что если вы работаете с аккаунтом организации или учебного заведения, то двухэтапная аутентификация для него может быть и недоступна. В этой ситуации вам стоит обратиться к администратору, управляющим в этой организации доступами к сервисам Google.
Как происходит второй этап подтверждения личности
Первый этап прохождения авторизации понятен – надо ввести пароль от своей учетной записи.

Если пароль введен верно, то двухэтапная аутентификация потребует подтверждения личности. На этом этапе можно выбрать один из нескольких доступных вариантов проверки.
Сама компания Google рекомендует для входа в аккаунт задействовать сервисные уведомления в каком-либо приложении компании. Для их получения нужно использовать уже авторизованный аккаунт Google в приложении Smart Lock или в Gmail, «Фото», YouTube, Google. Если позже будет осуществлен вход и на другом совместимом телефоне, то автоматически уведомления от Google будут поступать туда до тех пор, пока не будет осуществлен там выход из аккаунта.

- Получив уведомление, вы можете разрешить вход, просто нажав «Да, это я».
- Если требуется заблокировать вход, нажмите на вариант «Нет, запретить вход».

Полученное уведомление в приложении YouTube на доверенном устройстве
Другим распространенным вариантом подтверждения личности является получение голосового сообщения или SMS на подтвержденный номер телефона.

Другие способы подтверждения личности при двухэтапной аутентификации
Имеются и резервные способы подтвердить свою личность. Они помогут в борьбе с фишингом, в случае невозможности получать уведомления от Google, при утере телефона или в ситуации, когда сотовая связь недоступна.


Вот список таких способов:
- Резервные одноразовые коды;
- Созданные в Google Authenticator или аналогичном приложении коды;
- Физические электронные ключи на USB-носителе.
Как отключить второй этап аутентификации на надежных устройствах?
В случае, если вам не требуется постоянно проходить второй этап проверки на компьютере или телефоне, которым вы доверяете, можно установить флажок «Больше не спрашивать на этом компьютере» или «Больше не спрашивать на этом устройстве».
Важное примечание: снова напомним, что данную опцию стоит выставлять только для тех устройств, которыми вы постоянно пользуетесь и доступа к которым у посторонних лиц нет.
Как защитить почту Google двойной авторизацией +видео
/>Поговорим о безопасности Gmail почты, а именно о настройках доступа. Если не активировать двойную аутентификацию, то ваша почта на Gmail будет самой обычной почтой, которую можно взломать, как и многие другие ящики.
В этой статье я наглядно покажу как привязать почту Google к мобильному телефону. Отдельно будет затронут вопрос использования почтовых клиентов, типа The Bat!, Outlook, Thunderbird и др.
А кому нужна эта безопасность?
Вполне резонный вопрос, который многие могут задать: а на кой оно мне надо? Кому я нужен? Ну если вы используете свой почтовый ящик раз в месяц чтобы перекинуться парой ссылок с друзьями, то да, лишний геморрой будет ни к чему. Но у кого почта привязана ко многим аккаунтам в сети, особенно к финансовым (Webmoney, например), то защитить свою почту просто святое дело! Многие сервисы позволяют привязать номер мобильного к своему аккаунту, но всё-таки большинство всё ещё опирается на адрес email – одно из самых узких мест в безопасности! Также не забываем о функции «напоминания» пароля, которая успешно работает на многих интернет-площадках.
Однажды, получив доступ к вашему ящику, злоумышленник не подаст виду, будет сидеть втихаря и ждать, когда же придёт какое-нибудь «важное» письмо, которым можно воспользоваться в корыстных целях.Имея доступ к почтовому ящику можно быстренько «повспоминать» практически все ваши пароли… В общем, если вам хоть немного дорога та информация, к которой можно получить доступ, вам необходимо правильно настроить Google Mail.
Настройки безопасности Gmail
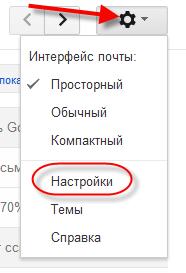
Чтобы зайти в настройки Gmail: кликаем по шестерёнке в правом верхнем углу и выбираем «Настройки»
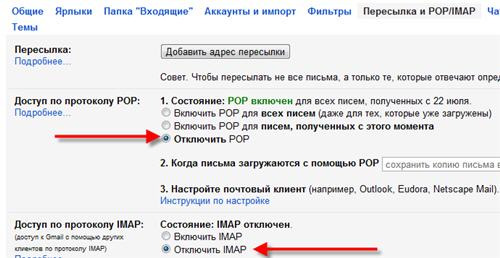
Использование почтовых программ хоть и сильно упрощает работу с почтой, но это ещё одна брешь в безопасности. Для тех кто не собирается ими пользоваться — отключаем эту возможность. Для этого идём на вкладку «Пересылка и POP/IMAP» и ставим галочки «Отключить POP» и «отключить IMAP».
Двойная аутентификация Google
После включения двойного входа, для получения доступа к почте потребуется ввести код, присланный в SMS на ваш телефон. Как вы сами понимаете, это сильно увеличивает безопасность почтового ящика. Идём на вкладку «Аккаунты и импорт» и жмём «Изменить параметры восстановления пароля» 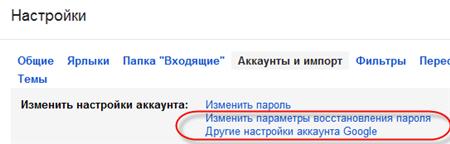
Или входим из любого гугловского сервиса через «Мой аккаунт»
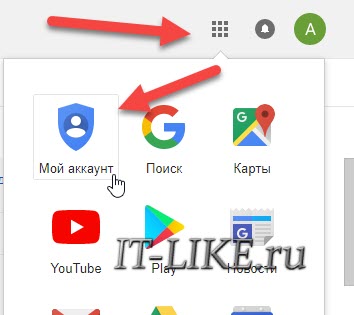
На новой странице в разделе «Вход в аккаунт Google» привязываем номер мобильного телефона.
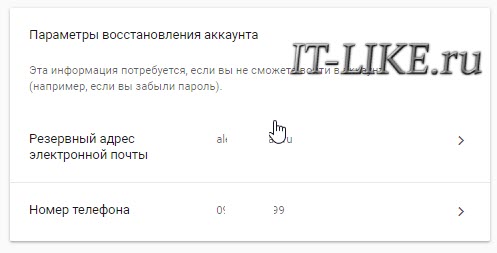 Здесь также можно привязать дополнительный почтовый ящик, который можно использовать для восстановления утерянного пароля. Так вот, советую ничего не привязывать, т.к. это ещё одна дыра в безопасности. Но можно привязать дополнительный номер телефона, на который высылается код в случае недоступности основного номера.
Входим в настройки двухэтапной аутентификации:
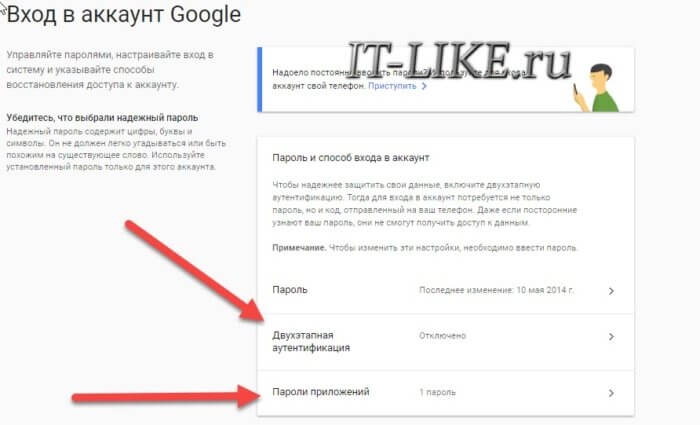
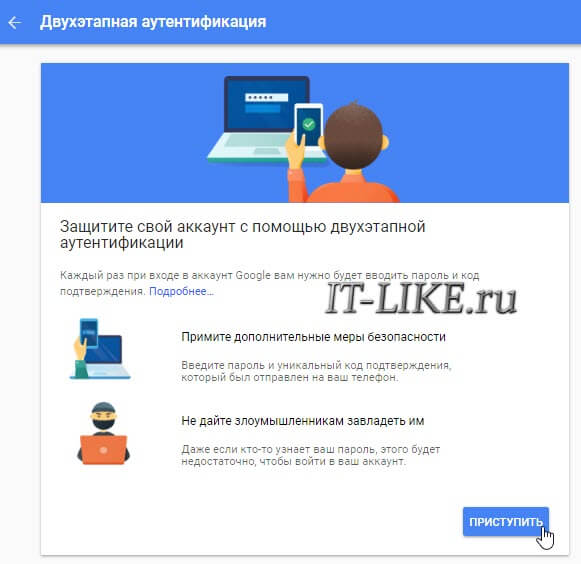
Что такое пароли приложений будет ниже. Откроется окно, жмём «Приступить». Следуйте указаниям мастера:
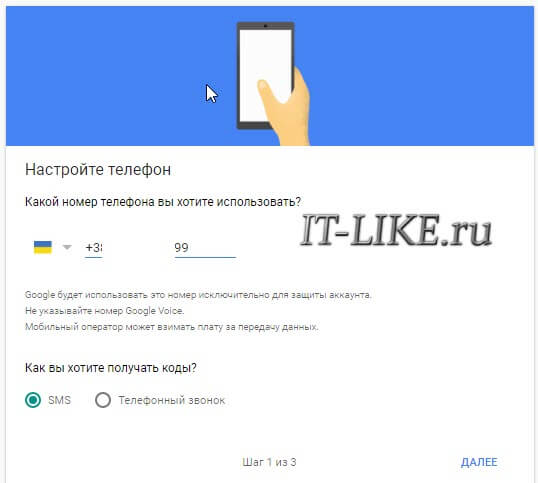
На первом шаге вводим номер телефона, на который Google будет высылать коды подтверждения. Если телефон уже привязан, то вводить ничего не надо – номер уже будет там. Выберите каким образом вы будете получать коды: по СМС или телефонным звонком, рекомендую СМС:
Подтвердите PIN-кодом, который вы получите на телефон, это будет означать что ваш номер работает.
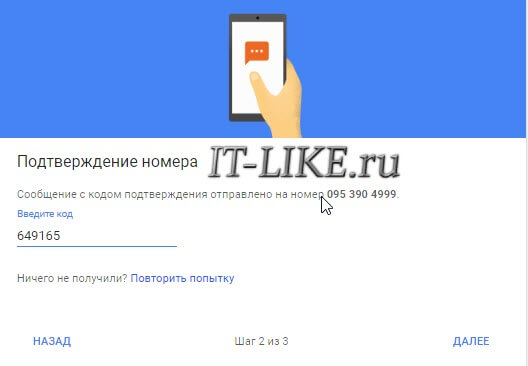
Если при вводе кода оставили галочку «Запомнить на этом компьютере», то Google считает его как «Надёжное устройство». Теперь при входе в аккаунт с этого компьютера, код подтверждения нужно будет вводить только в редких случаях.
Теперь попробуйте выйти из почты и войти заново. Google запросит код подтверждения, высланный на мобильный телефон.
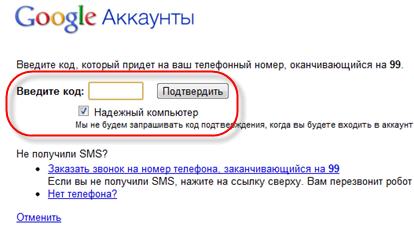
Здесь также можно пометить компьютер как надёжный. Но учтите, получив доступ к компьютеру, злоумышленник сможет войти в вашу почту с вашего же «надёжного» компьютера �� Кому нужна максимальная безопасность учитывайте и этот момент.
Бывает такое, что SMS с кодом не приходит. Тогда можно заказать звонок. В этом случае позвонит робот гугла и продиктует код подтверждения. Я сам несколько раз пользовался этой возможностью, телефон звонил сразу, а СМС пришла уже потом.
Как входить в аккаунт без SMS
В дополнительных настройках предусмотрено несколько вариантов получения кодов, кроме смс и звонков. Первое — это уведомления Google Prompt:
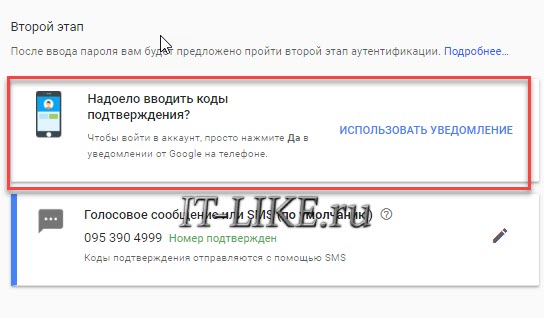
После его настройки, достаточно будет нажимать «Да» в уведомлении от гугл на телефоне. Мастер предложит добавить мобильное устройство в аккаунт:
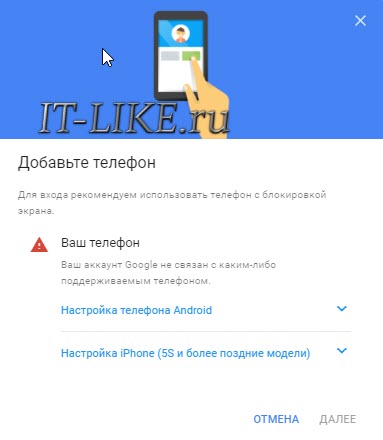
Если у вас Android, то наверняка вы используете аккаунт Google на телефоне, хотя бы потому что он нужен для работы Play Market. Если же нет, то добавьте. Процесс добавления зависит от модели устройства, в общем случае это находится в разделе «Настройки -> Аккаунты -> Google» .
Второй способ — приложение Google Authenticator
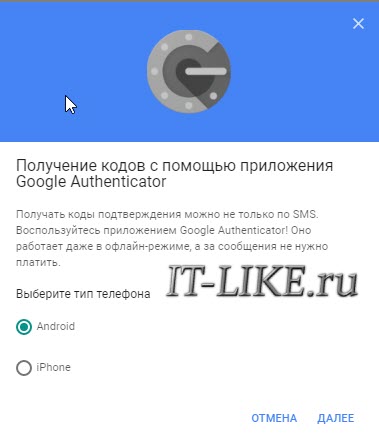
Нужно установить приложение Google Authenticator для андроид или для устройств Apple. Мастер предложит просканировать камерой телефона QR-код в приложении. Теперь для входа в аккаунт нужно будет вводить уникальный код, генерируемый приложением. Код обновляется каждую минуту.
В третьих, можно обойтись вообще без телефона с помощью резервных кодов. Это может быть полезно за границей или в случае потери телефона, но позаботиться придётся заранее, иначе никак. Тут всё просто, создаём «Резервные коды» и распечатываем табличку.
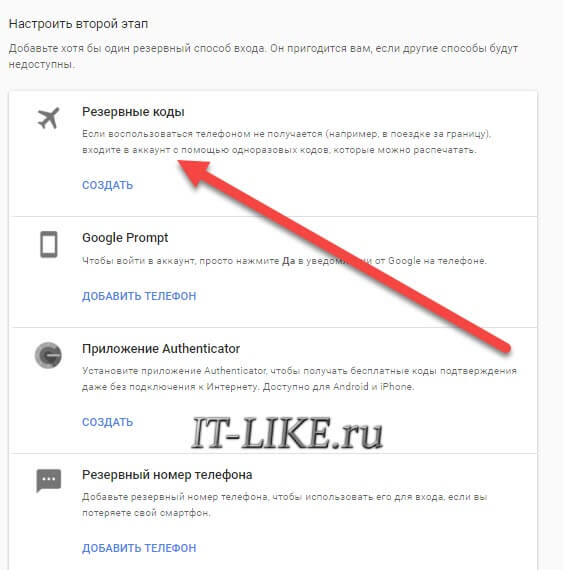
Потом можно вводить эти коды по очереди вместо кодов из СМС. Резервных кодов всего десять, поэтому после их использования нужно генерировать новые. Кстати, в экстренном случае можно быстро выйти из почты со всех устройств.
Создаём пароли приложений Google
Дело в том, что не все программы умеют запрашивать код подтверждения, например такие как почтовые клиенты и некоторые приложения для смартфонов. Если вы ими не пользуетесь, то просто пропустите этот этап настройки.
После включения двойной аутентификации, все приложения, которые использовали имя и пароль аккаунта Google, перестанут работать. Будет выдаваться ошибка «Неверное имя пользователя или пароль». Для их работы требуется сгенерировать специальные пароли.
Для этого переходим в «Пароли приложений» как на скриншоте в начале статьи. Выбираем тип приложения и устройство:
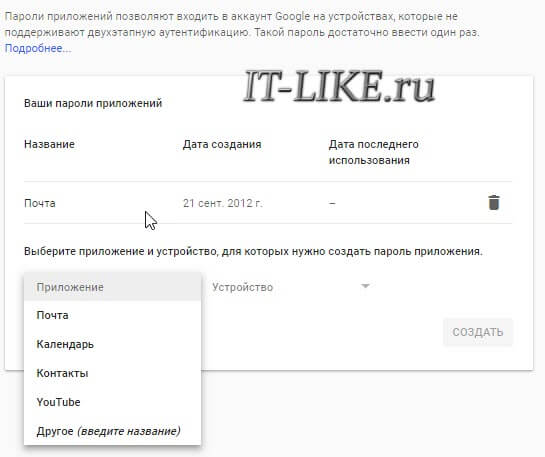
Мастер покажет пароль – сохраните его, т.к. больше вы его нигде не найдёте, пароль приложений создаётся один раз. Потом его можно только аннулировать и создать новый. Можете называть его как угодно, всё равно он будет работать в любых приложениях.
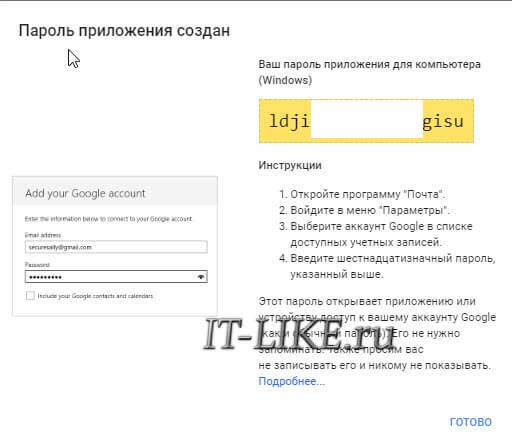
Дальше просто берём этот пароль и вставляем его вместо пароля от аккаунта Google. Например, в Outlook вписываем этот пароль вместо старого. Да, это будет брешью в безопасности, т.к. пароль приложений не привязывается к компьютеру. Завладев им, злоумышленник сможет читать почту и отправлять письма, но не сможет войти в аккаунт Gmail. Я уже говорил, что для лучшей безопасности лучше отключить возможность приёма почты через почтовики и тогда не придётся использовать пароли приложений.
Как выключить защищённый режим
Чтобы отменить вход по смс, заходим в настройки двойной аутентификации, как на скриншоте в начале статьи, и кликаем «Отключить»
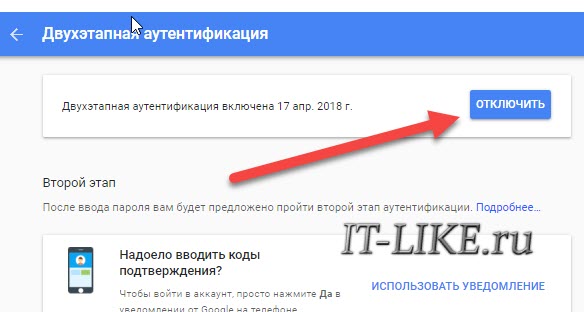
Чтобы полностью отключить привязку к телефону, нужно там же зайти в «Номер телефона» и удалить его. На странице настроек аккаунта
Выводы
В этой статье мы разобрались что же нужно делать для большей безопасности почты:
Защита вашего аккаунта Google с помощью двухфакторной аутентификации
В современном мире, даже сложные и уникальные перестают быть достаточной мерой защиты ваших аккаунтов в сети, потому что основной проблемой становится среда их передачи. И наиболее слабым звеном является сам пользователь.
Дето в том, что брут-форсом хакеры пароли к публичным сервисам уже давно не подбирают, потому что сами сервисы (почтовые, социальные сети) защищены от такого рода атак. Они блокируют множественные попытки подбора пароля.
Именно поэтому чаще всего выбирается другой вектор атаки — сам пользователь и его среда передачи данных. Проще всего выманить пароль у самого пользователя, перехватив его, когда он перейдет по фейковой ссылке. В этом процессе активно используются элементы социального инжиниринга. Например, создается фейковый (ставится фотография, скопированная с реального профиля) или взламывается оригинальный аккаунта человека, которому вы доверяете (например, ваших родителей) и от их имени рассылаются осмысленные предложения и фишинговые ссылки, нажав на которые, вы отправите свои данные злоумышленнику. При этом могут использоваться реальные данные людей, которые были похищены с какого-нибудь другого плохо защищенного сайта, такого как интернет-магазин. Обычно, простые интернет-магазины защищены хуже всего.
Другой вариант — взломать его почту тем или иным способом и получить оттуда ссылку или временный пароль, который сгенерирует сервис для восстановления пароля. Этим список вариантов, конечно, не ограничивается, но в этой статье речь не об этом.
Еще один вектор атаки — компьютер самого пользователя, на котором можно перехватывать и отправлять злоумышленнику вводимые пользователем данные. Для этого используются различные кейлоггеры, которые мониторят буфер ввода с клавиатуры, различные шпионские адд-ины для браузеров (панели, «хелперы»). Ту же цель преследуют и различные «улучшатели» популярных соцсетей — неофициальные приложения, которые подключаются к реальным серверам соцсети через API, однако предоставляют якобы расширенные возможности (такие как прослушивание музыки без ограничения). Они же могут и логировать и ваши пользовательские данные.
Четвертый тип атак — MITM («человек в середине»). Если вход выполняется по паролю, то можно представить следующий сценарий атаки:
- трафик пользователя перенаправляется на машину атакующего
- атакующий отслеживает попытки подключения к серверу/приложению и перенаправляет их на свой сервер
- сервер атакующего настроен, во-первых, вести журнал всех введённых данных, в том числе пароля пользователя, а, во-вторых, передавать команды на легитимный сервер, к которому хочет подключиться пользователь, для их выполнения, а затем возвращать результаты легитимному пользователю.
Для данной атаки в локальной сети перенаправить трафик можно двумя способами:
- ARP спуфинг. Во время этой атаки, компьютер атакующего рассылает ложные сообщения ARP пакета о том, что MAC адресом роутера является MAC адрес компьютера атакующего. В результате компьютеры в локальной сети начинают отправлять сетевые пакеты через компьютер атакующего. Это универсальный вариант, который подойдёт во всех случаях.
- DNS спуфинг. Суть в подмене ответов на DNS запросы, в результате компьютер жертвы будет получать неправильные IP адреса для запрашиваемых хостов. Этот вариант подходит только если подключение к удалённому серверу или сайту выполняется по имени хоста.
Для перехвата паролей пользователя в реальном времени на сайтах часто используется DNS спуфинг, когда пользователь заходит на фейковых сайт, который выглядит как оригинал и вводит там данные. Например, существовало несколько клонов сети Vkontakte, которые воровали пользовательские данные.
Не менее популярный, но не всегда работающий вариант — перехват cookie с сайтов, которые вы посетили и ввели данные из браузера пользователя. Сами cookie не содержат пары логин/пароль, но если сайт, их выдавший настроен неправильно, то украв файл cookie можно установить сессию с сервером, их выдавшим от имени пользователя и сбросить его пароль или поменять данные.
Про безопасность и параметры файлов cookie можно почитать здесь.
Современные сайты на базе популярных открытых CMS более-менее защищены и хранят пароли в виде хэша который даже в случае его утечки достаточно сложно и/или долго расшифровать (в зависимости от приименного алгоритма шифрования). Однако, кастомные или рукописные движки часто грешат низкой безопасностью и их взломать проще, в результате чего периодически случаются утечки данных пользователей, даже с крупных сайтов. Хорошо защищённые сайты не должны хранить пароль пользователя вообще.
Также, некоторые боятся использовать авторизацию на различных сервисах через аккаунты в соцсетях (Facebook, Vk, и т.д.). В целом, такой способ авторизации достаточно безопасен и его бояться не стоит. При таком способе авторизации на сайтах пароль не используется. Вместо этого между сторонним сайтом и аккаунтом в соцсетях настроено безопасное соединение по протоколу OAuth, которое использует ключи. Сайт доверяет публичному соцсервису и не проверяет пароль, но он спрашивает у сервиса, выполняющего аутентификацию, проверенный вы пользователь или нет. Сервис, выполняющий аутентификацию проверяя вас, выдает OAuth токен вам в браузерную сессию, который и возвращает токен авторизации сайту.При условии, что ваш компьютер и браузер не скомпрометированы, такая передача одноразового токена безопасна. Перехватить и использовать такой токен на другом компьютере практически невозможно, но единственное, что сам процесс аутентификации в соцсети может быть скомпрометированы через те же самые cookie (мало кто выходит из Facebook, и сессия постоянно поддерживается).
Как вы видите, пароль может быть похищен или аккаунт может быть скомпрометирован на различных стадиях. Но напомню, что цель статьи — не изучение способов атаки и похищения паролей, а защита от этого на примере Google аккаунта.
Почему надо защищать именно его? Многие хранят пароли, сохраняемые Google Chrome в Google аккаунте. И действительно, это удобно, но опасно, если не использовать дополнительную защиту. При таком использовании Google аккаунта обязательно требуется включить двухфакторную аутентификацию (2FA). 2FA практически на 100% делает процесс аутентификации безопасным (см. применения ниже). На данный момент его следует включать на всех сайтах, где это доступно.
Как включить двухфакторную аутентификацию в Google
Ваша учетная запись Google нуждается в усиленной защите, потому что она используется для доступа к данным банковской карты для совершения покупок в магазине приложений Google Play, важным сообщениям, документам и письмам и даже к видеороликам на YouTube. К счастью, технологический гигант реализовал систему двухфакторной аутентификации еще в 2010 году.
В Google данная система называется “Двухэтапная аутентификация”. Данный метод позволяет идентифицировать пользователя с помощью мобильного устройства. При включении двухэтапной аутентификации в Google пользователю доступно несколько опций. Первая опция называется Google Prompt — пользователь просто добавляет свой смартфон в аккаунт и проверяет, что на устройстве установлено поисковое приложение Google. Затем при попытке входа в аккаунт нужно будет подтвердить на смартфоне, что это делаете вы лично.
Если это не сработает, то придется ввести дополнительный код, который будет отправлен на смартфон посредством текстового SMS-сообщения, голосового вызова или с помощью приложения Google Authenticator. В своем персональном аккаунте вы можете зарегистрировать свой компьютер, чтобы не вводить код при каждой авторизации. Если вы являетесь обладателем корпоративного аккаунта G Suite, вы можете настроить получение кода каждые 30 дней.
Google Authenticator может сгенерировать код аутентификации, даже если смартфон не подключен к сети Интернет. Вам нужно сначала подключить двухэтапную аутентификацию. Затем приложение будет сканировать QR код на экране рабочего стола, а затем сгенерирует одноразовый пароли в зависимости от времени или значения счетчика, который нужно будет ввести в соответствующее поле. Данный метод заменяет текстовые сообщения, голосовые вызовы или сообщения электронной почты. Google Authenticator поддерживает работу с другими сервисами, такими как LastPass, Facebook, Evernote, Microsoft, Dropbox и Slack.
После того, как вы настроить двухэтапную аутентификацию Google, снова посетите раздел настроек вашего аккаунта Google. Тем вы сможете настроить номер телефона, на который будут приходить коды доступа, переключиться на использование Google Authenticator и получить доступ к 10 резервным кодам, которые можно распечатать на случай чрезвычайных ситуаций (например, разрядилась батарея смартфона и вы не можете получить доступ к приложению для аутентификации).
В этом интерфейсе вы можете создать пароли приложений. Предположим, что вы хотите использовать аккаунт Google в сервисе, которые не поддерживает стандартную авторизацию Google. В случае, если у вас активирована двухфакторная аутентификация вам понадобиться пароль приложения для использования учетной записи Google в сервисе.