Dot1x (802.1x) on MikroTik with LABS
Understand and Configure Dot1x on MikroTik with User Manager using the latest RouterOS version 7
What you’ll learn
- Understand how Dot1x protocol works
- Use Dot1x with MAC address Authentication
- Use Dot1x with User Authentication
- Use Dot1 for VLANs assignment
- Basic Networking Skills
- Familiar with MikroTik Winbox
- Engineers looking for understand how to implement Dot1x in their network using MikroTik products
Your Instructor
Hello everyone. My name is Maher Haddad and I am a Certified MikroTik Trainer, Cisco Authorized Instructor and LigoWave Authorized Trainer.
I have decided to make this online school to share my knowledge to the community. All my courses are based on theory and hands-on LABS so you can practise while learning.
Dot1x in Routeros 6.45.1

Some of you may have noticed a new menu item pop up in winbox labeled dot1x
Dot1x is implementation of IEEE 802.1X standard in RouterOS. Main purpose is to provide port-based network access control using EAP over LAN also known as EAPOL. 802.1X consists of a supplicant, an authenticator and an authentication server (RADIUS server). Currently both authenticator and supplicant sides are supported in RouterOS. Supported EAP methods for supplicant are EAP-TLS, EAP-TTLS, EAP-MSCHAPv2 and PEAPv0/EAP-MSCHAPv2.
RADIUS — немного о Mikrotik, NPS и не только
Цель данной статьи — объяснить логику работы радиуса в примерах, избавить от боязни и иллюзии сложности использования.
Changelog
24.01.2021 — Добавлено про Wifi +Vlan
21.10.2021 — Добавлено про ipsec eap
Определение, назначение, общие сведения
RADIUS — это протокол, для авторизации, аутентификации и учёта (AAA).
Позволяет повысить безопасность сети и централизованно управлять доступами.
Сервер RADIUS может иметь свою базу данных с учетными данными (например файлы или mysql) или работать в паре с другим сервером, например Active Directory.
Кроме AAA позволяет передать некоторые дополнительные данные (настройки) клиенту прошедшему аутентификацию, в том числе vendor-specific attributes (VSA). У Mikrotik такие тоже есть, позже пройдемся по самым интересным.
Существуют много популярных приложений радиус сервера, самый популярные: freeRADIUS и Служба NPS (Network Policy Server) Windows Server. Более подробно мы рассмотрим второй вариант.
Компоненты кейса
Суппликант — устройство которое намерено пройти процедуру авторизации и аутентификации.
Аутентификатор — устройство к которому подключается суппликант, которое получает у суппликанта данные авторизации и которое проверяет их на RADIUS сервере. NB! Является клиентом для радиус-сервера.
RADIUS сервер (он же радиус сервер, он же сервер аутентификации).
Настройка
Установку роли описывать не буду, существует 100500 статей в картинках, например: тыц
Добавление радиус клиента на радиус-сервере. Нам нужно заполнить «понятное имя», IP адрес и придумать пароль (а.к.а. «секрет»), который понадиобится при настройке аутентификатора (mikrotik в нашем случае)
Политики запросов на подключение и Стетевые политики очень похожи при настройке, и нужно понимать разницу между ними. Первые нужны для того что бы при определенных условиях определить сервер на котором будет проходить проверка аутентификации клиента (к примеру локально или на другом удаленном радиус сервере) а так же для некоторых манипуляций с атрибутами. Вторые же позволяют определить набор условий по которым возможно обозначить разрешить или отклонить запроос клиента на подключение.
Политики имеют порядок и обрабатываются по нему одна за другой. Если подключение не соответствует условиям политики, то проверяется следущая и так далее. К примеру, это поможет разделить правила обработки для проводных\беспроводных и впн клиентов.
Добавление политики запросов на подключение
Добавление сетевой политики
Некоторые типовые кейсы применения радиус сервера :
централизованная аутентификация на устройствах поддерживающих aaa
аутентификация для vpn (pptp\l2tp)
аутентификация в wifi
аутентификация устройств при подключении к порту rj45 — dot802.1x
Итак подробнее, + некоторые плюшки. Для всех наших пунктов нам нужно настроить радиус клиента в mikrotik
address — Адрес радиус сервера secret — пароль, который мы совсем недавно настраивали для радиус клиента service — сервисы в mikrotik, которые могут использовать радиус для аутентификации.
Отдельно стоит отметить пункт timeout=600ms , если вы используете радиус через медленные каналы с большими задержками, стоит увеличить это значение.
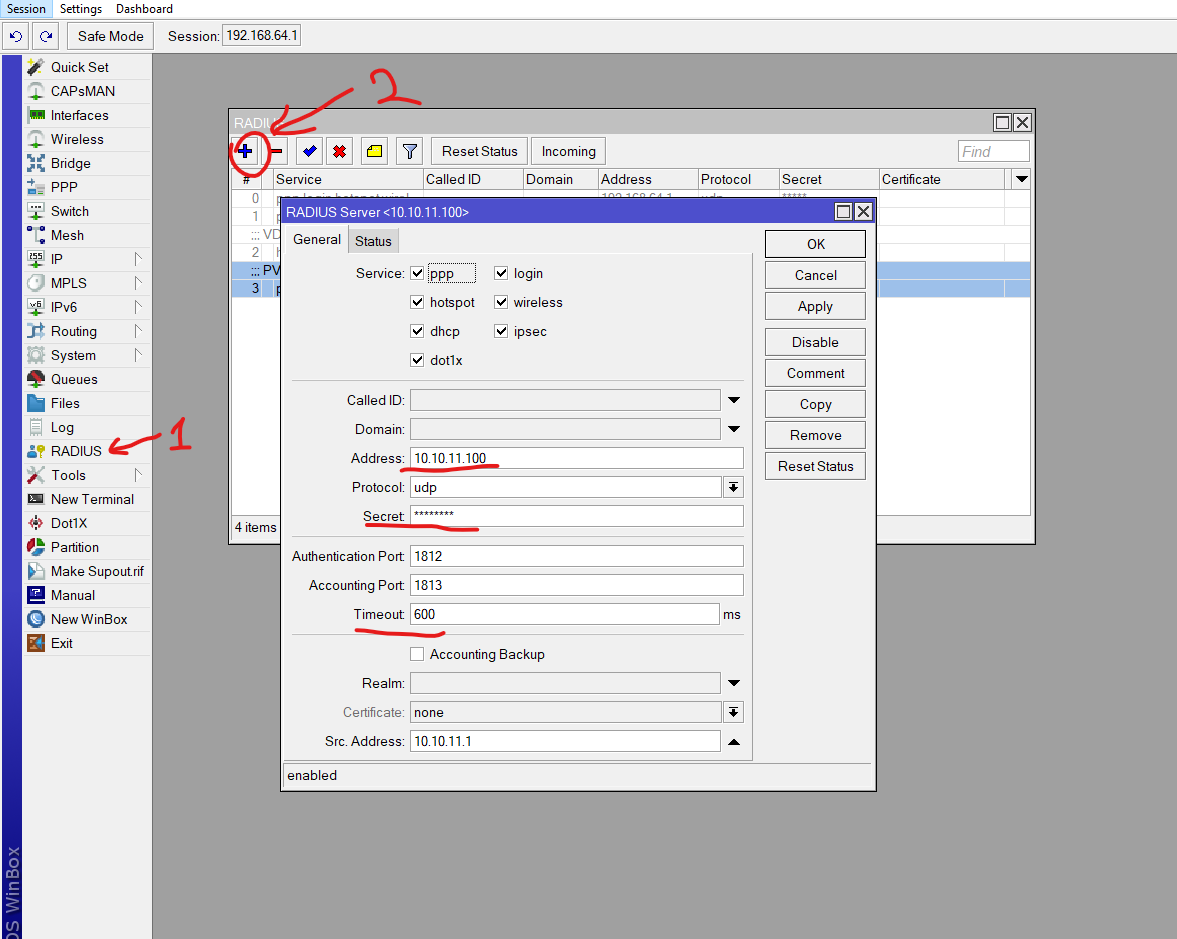
Теперь можно начинать настраивать интересные вещи.
1. настроим вход на микротик
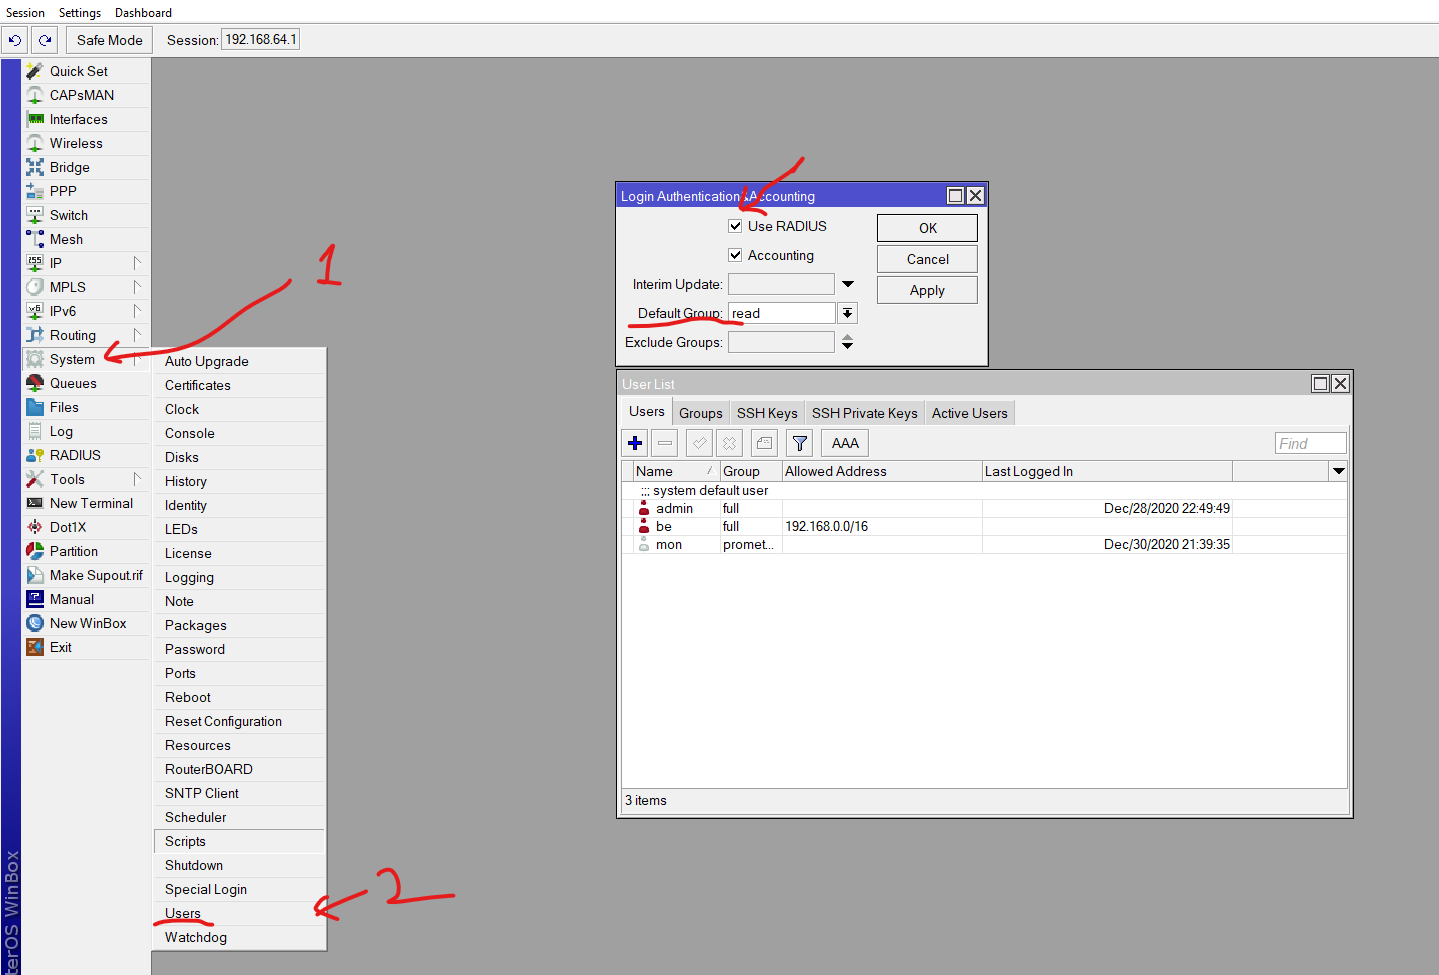
Стоит уделить внимание параметру default-group он означает группу по умолчанию, в которая применится к пользователю.
Теперь настроим NPS:
Но… это слишком просто и не интересно, давайте преставим немного мифическую, но более интересную ситуацию. Предположим мы хотим разным уровням техподдержки, выдать разный уровень доступа на устройство. Или , предположим, в рамках одной компании разделить cетевиков c полным доступом и джунов, котоые могут только смотреть параметры.
Обратимся к Wiki mikrotik, мы можем заметить RADIUS атрибут, который позволяет определить доступы какой группы применятся к пользователю который аутентифицируется на устройстве через RADIUS. *Mikrotik-Group — Router local user group name (defines in /user group) for local users; HotSpot default profile for HotSpot users; PPP default profile name for PPP users. * воспользовавшись промт’ом мы понимаем что этот атрибут позволяет задать нам имя встроенной группы при авторизации , или задать имя профиля при аутентификации в сервисы vpn или hostspot. этот атрибут мы буем использовать и позже. что бы отделить мух от котлет при авторизации для впн мы будем использовать дополнительные условия, но это позже.
итак, как мы этого добьемся … мы можем создать в System -> users -> group две группы со специфичными параметрами доступа, а можем и воспользоваться уже существующими, к примеру full и read .
Но все это ничего без второй части, нам необходимо настроить NPS. Давайте создадим в остнастке Пользователи и компьютеры Две группы пользователей admins-network и admins-junior . И два пользователя net-junior и net-admin , добавим их в соответствующие группы.
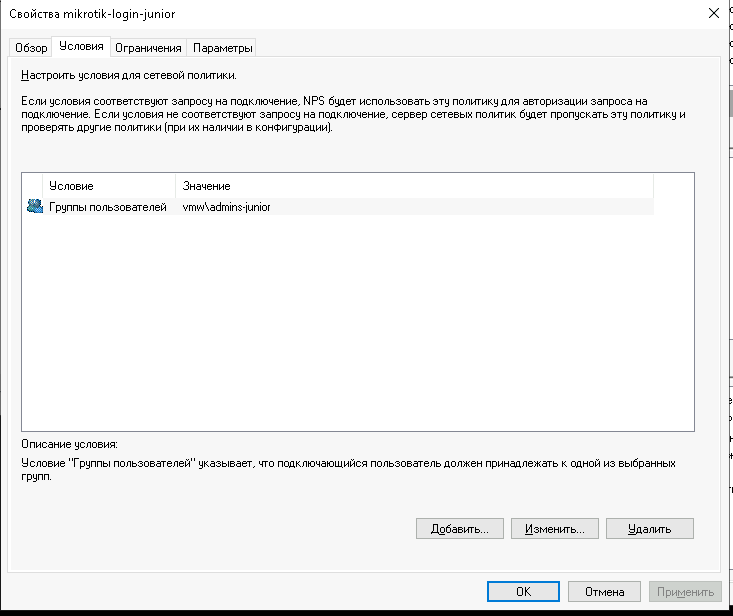
Политику запроса на подключение мы уже создали, перейдем к сетевым политикам. в Оснастке NPS создадим две политики mikrotik-login-junior и mikrotik-admin-network , в условиях первой зададим :
А вот так будет выглядеть настройка необходимого нам атрибута, из которого микротик определит в какую группу поместить подключенного пользователя.
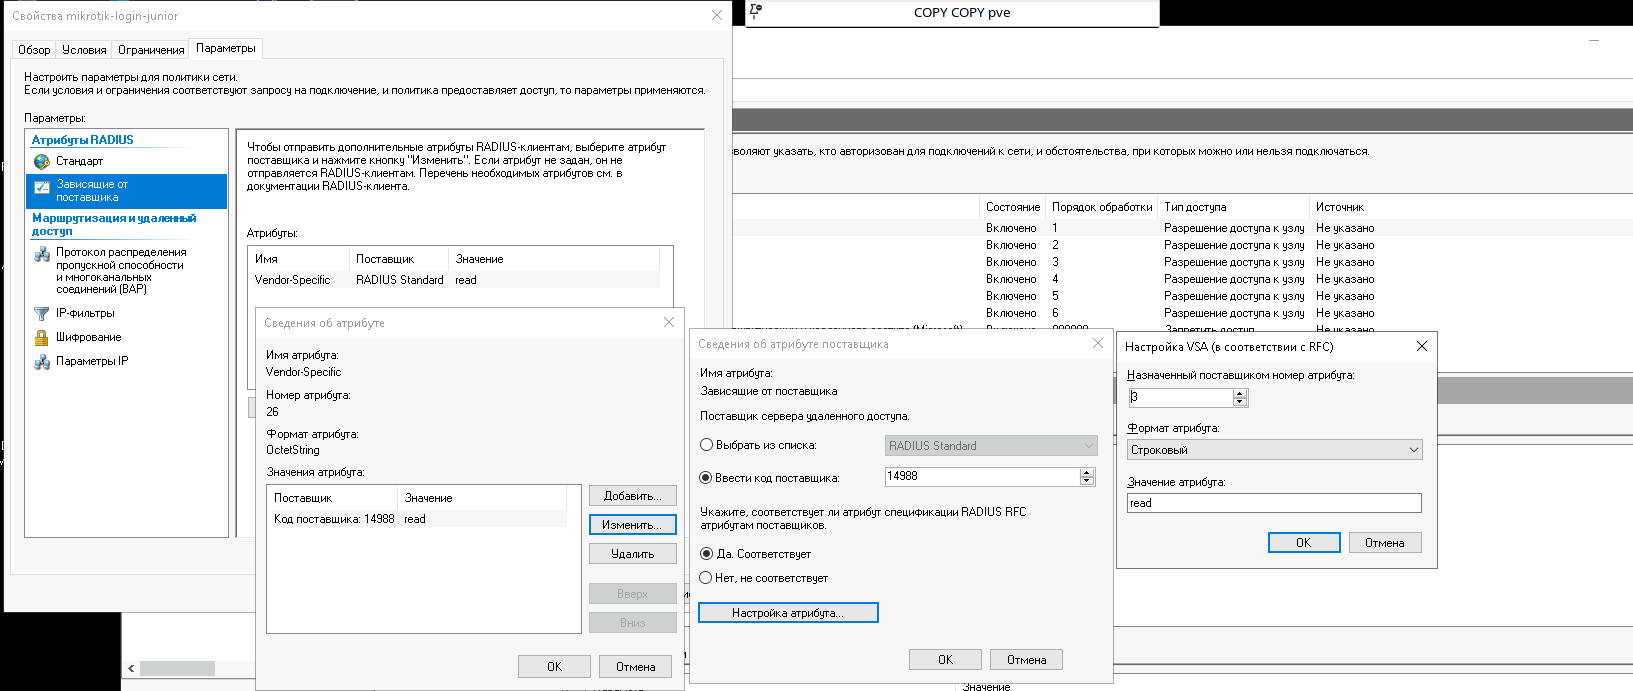
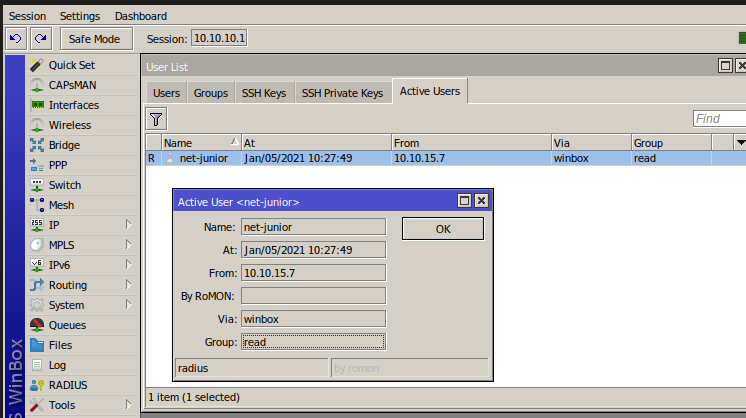
Сразу попробуем авторизоваться и видим что попали в нужную группу read
В методах проверки подлинности указываем :
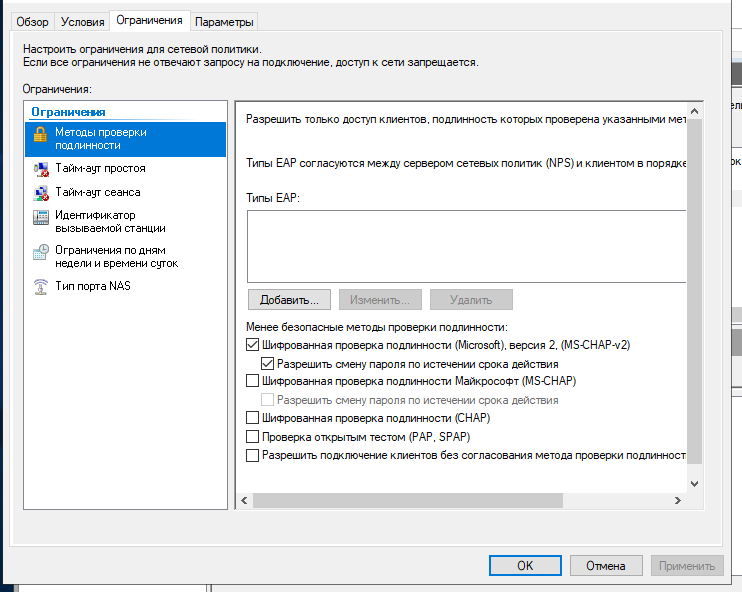
Политика mikrotik-admin-network будет отличаться тем что в условиях выберем группу admins-network а значение отрибута MIKROTIK_GROUP зададим как full Результат ожидаемый, мы залогинились в микротик под полными правами:
Перейдем к впн, и к стразу более интересному сценарию.
Предположим мы хотим отделить админов, от остальных работников. Выдадим админам профиль с подсетью которая будет иметь доступ к management vlan и не только, и выдадим отстальным сотрудникам профиль с подсетью которая будет иметь ограниченый доступ только к 1c, RDP, etc.. . Предположим, мы используюем для впн l2tp\ipsec Для этого создадим в микротик два профиля в PPP -> profile
В настройки правил форейвола для ограничения доступа подсетей я пожалуй не буду углубляться, подразумевается что вы понимаете как из одной подсети запретить доступ к ресурсу и как разрешить. (с) предпологается, что вы немного сетевик. Касательно примера подсети 10.10.21.0/24 необходимо разрешить форвард в подсети серверов и management а подсети 10.10.22.0/24 необходимо разрешить только доступк корпоративным сервисам, но не к сетям управления.
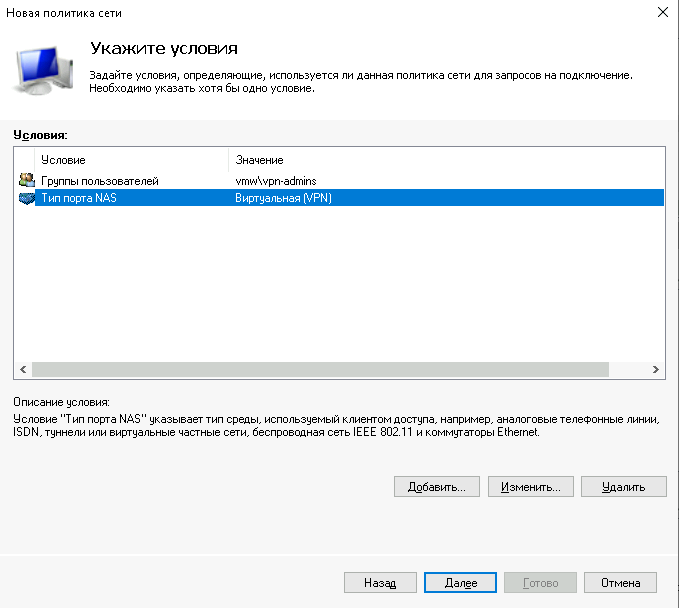
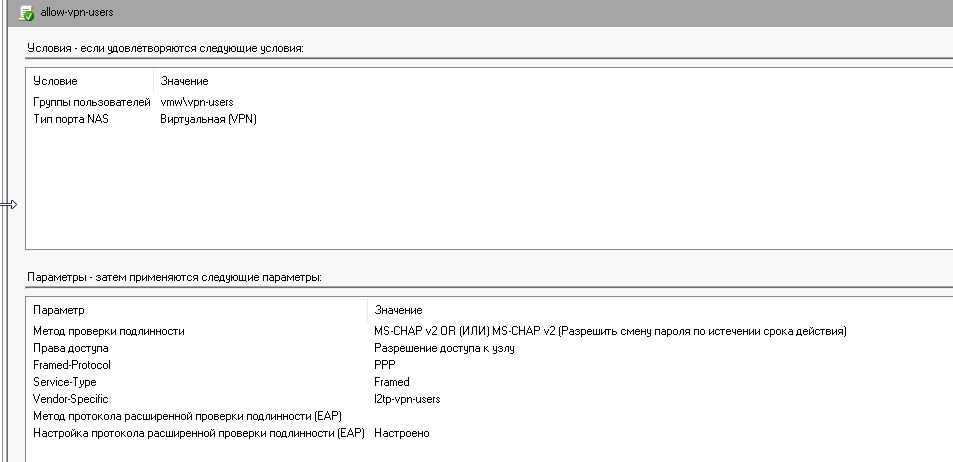
Настроим NPS. В остнастке Пользователи и компьютеры создадим 2 группы пользователей vpn-admins и vpn-users , знакомого нам net-admin включим в 1ю группу, а net-buh во вторую. Политика запросов на подключение у нас будет использоваться та же. А политики сети созадим. В Условиях важно не только задать группу пользователей, но и тип порта NAS
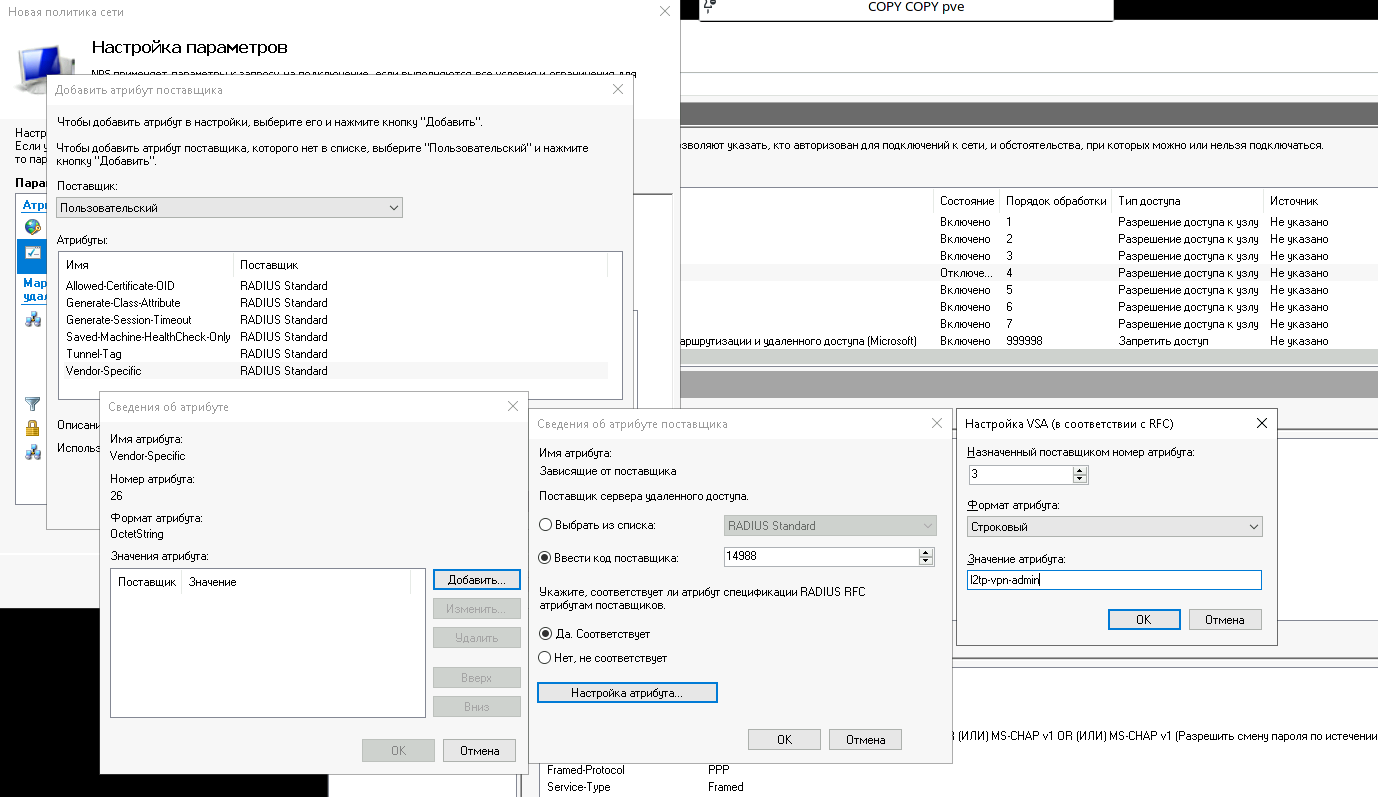
Знакомым нам образом добавим атрибут указывающий какой профиль микротика использовать.
Методы проверки подлинности используем как и в прошлый раз. В настройках Сервера VPN рекомендуется указать точно такой же тип.
На вскидку полезными так же могут отказаться атрибуты : Mikrotik-Rate-Limit — для ограничения скорости vpn клиентов
Настроим тестовое поключение и увидим что получили IP из пула для сетевых администраторов.
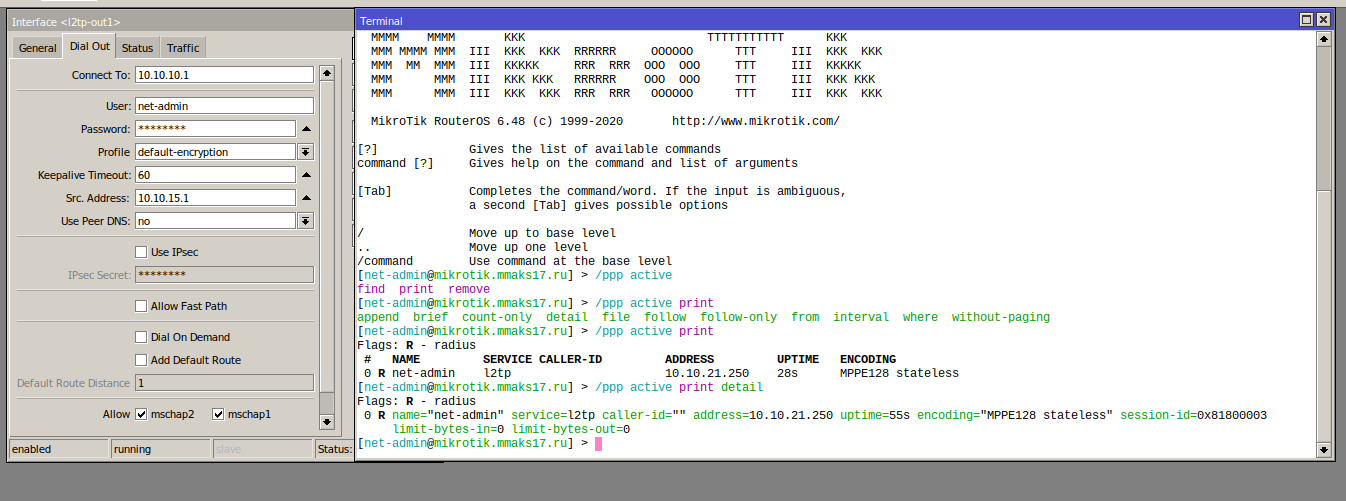
Теперь настроим политику для обычных пользователей:
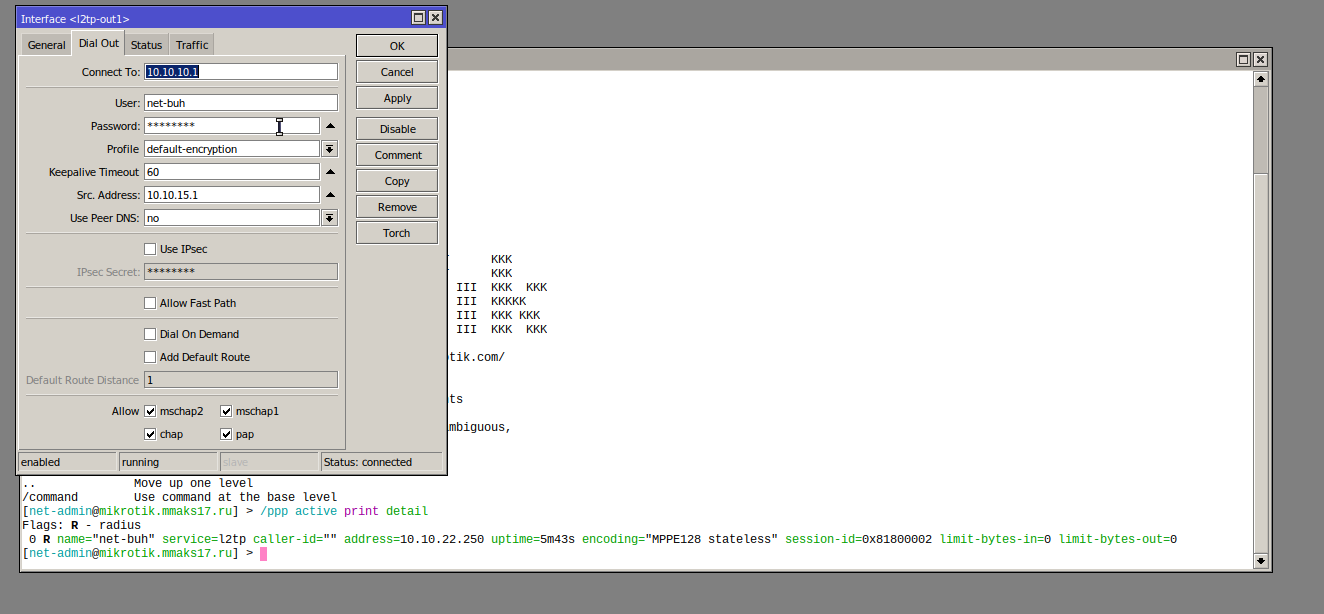
Результат — пользователь получил ip из нужной подсети
Wifi и Dot1x
Прежде чем перети к самому вкусному, хочется сделать выбор как мы будем проходить авторизацию, можно выбрать по логину и паролю, компьютеру, использовать mac адрес как логин и пароль.. и наконец пойти самым сложным интересным путем, использовать сертификаты. В качестве предварительной подготовки нам необходимо:
настроить службу центра сертификации Windows тыц, актуально и для следующего пункта
настроить GPO для распространения CA сертификата домена тыц
GPO автоматического получения сертификата компьютера docs.microsoft
GPO включение службы dot1X (проводная автонастройка) и создать Политики проводных сетей (802.3) для выбора способа проверки подлинности тыц
GPO Автоматическое подключение к Wifi до логина пользователя тыц
Данные пункты не маленькие что бы включать их в эту статью, но достаточно освещены в статьях интернета.
Настройку WiFi каждый настраивает как ему удобно. Я к примеру, предпочитаю CapsMan, даже если это будет единственная AP в сети. В любом случае нас интересует только Security Profile/Security Cfg.

Создадим политику сети: В условиях выберем Тип порта NAS = Беспроводная — IEEE 802.11
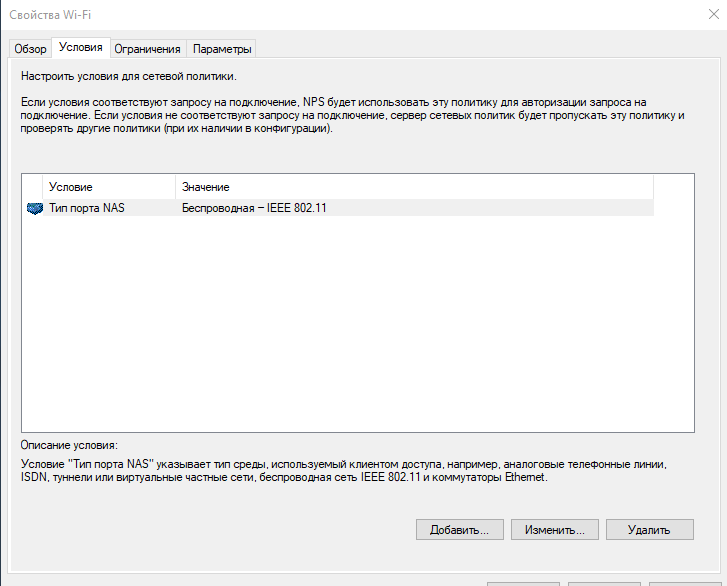
А в методах проверки подлинности следующее.
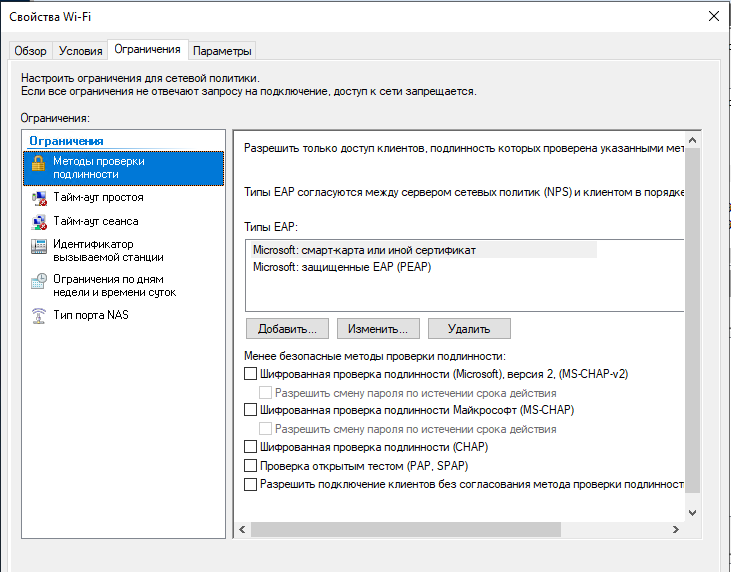
Если вы используете CapsMan + Bridge Vlan Filtering и хотите что бы при подключении пользователи попадали в указанный вами VLAN — нужно указать атрибут: Mikrotik-Wireless-VLANID.

Как понять что все получилось или что то идет не так )? — все просто в первую очередь идем в логи. Видим событие с подробной информацией кто куда и когда ходил и согласно какой политике получил разрешение или отказ в доступе.
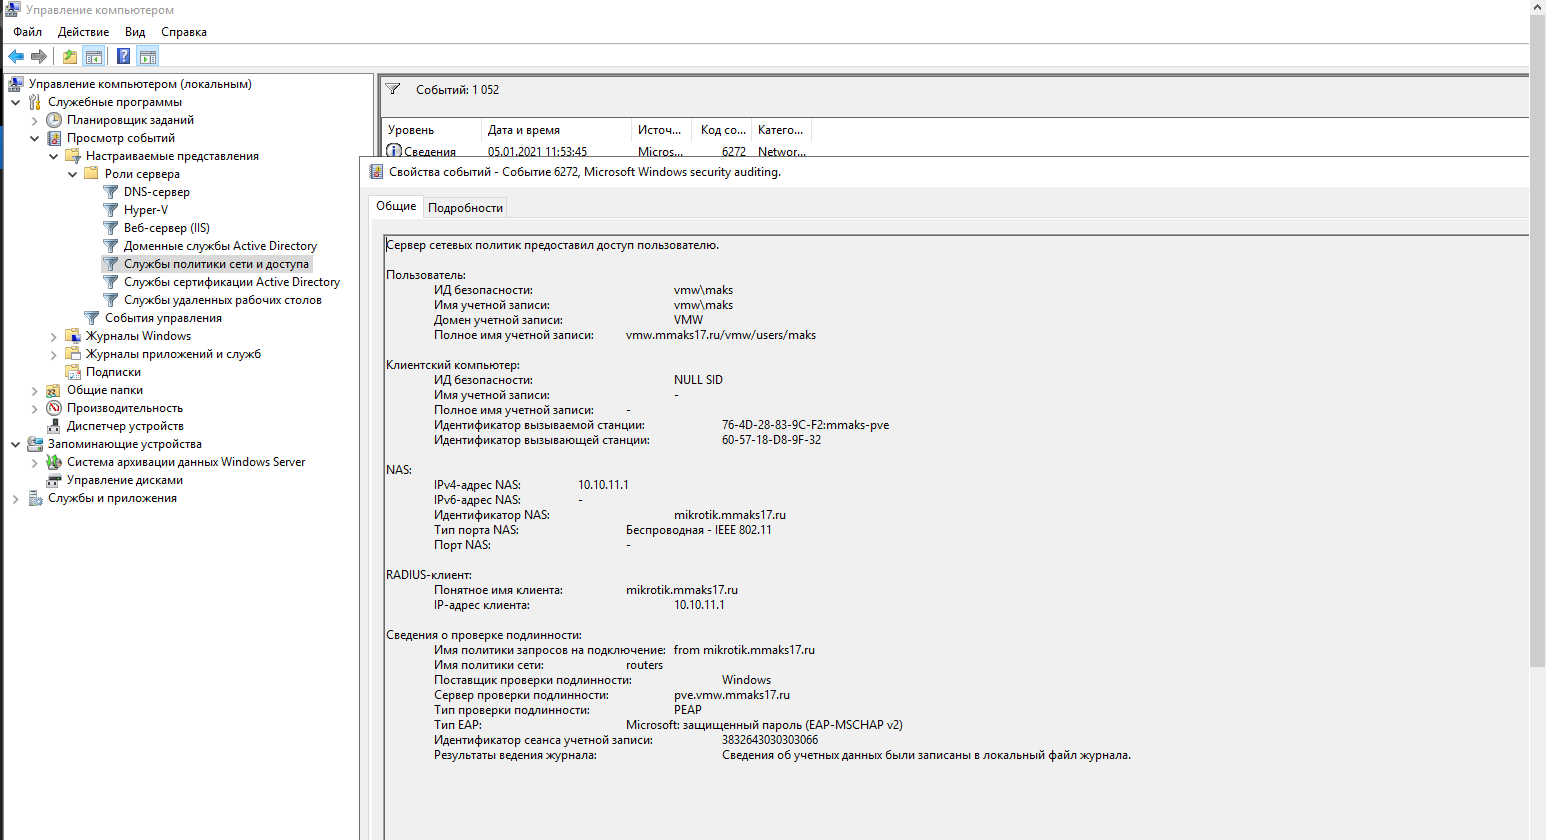
Какие радиус атрибуты могут быть нам полезны:
Framed-Pool — можем для отдельных групп пользователей использовать свой ip пул и выполнять какие то манипуляции на основе этого в форейволе
Filter-Id — применять какое то правило форейвола сразу к клиенту
Mikrotik-Wireless-VLANID — указать в какой vlan должен попасть клиент (Возможно, однажды, по заявкам пользователей я дополню статью примером с ипользованием vlan в wifi) …
устанавливать лимиты по обьему или/и скорости трафика
и многие другие параметры из вики, либо их комбинации с условиями сетевой политики, смотря сколько у вас фантазии 🙂
dot1x
Зачем нужен dot1X и как его настроить.. очень много интересных слов можно было бы тут написать, но все сказано до нас. Например на канале одного прекрасного тренера или wiki
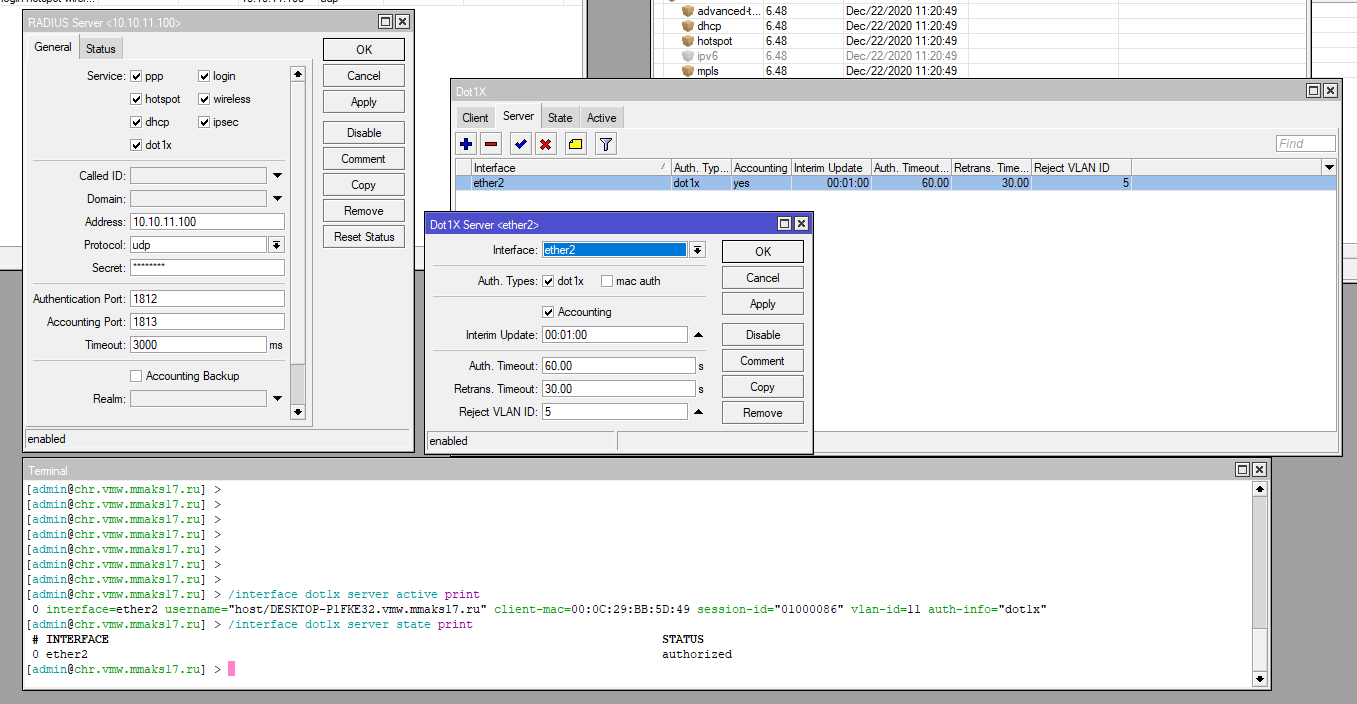
Половина смысла с саркальной точки зрения в dot1x в том, что в случае успешной проверки подлинности наше устройство попадет в влан указанный нами в микротике или в влан который мы поличим в качестве атрибута у радиуса. Если проверка подлинности пройдет с отказом или ответ не будет получен от радиуса (например в случае его недоступности), то порт перейдет в изолироованный режим (будет заблокирован любой трафик на порту) или в случае если указан Reject VLAN ID то попадет в влан, для которого мы настроили(я надеюсь все таки настроили) максимально безопасные правила форейвола для чужеродных устройств .
Начнем с микротика:
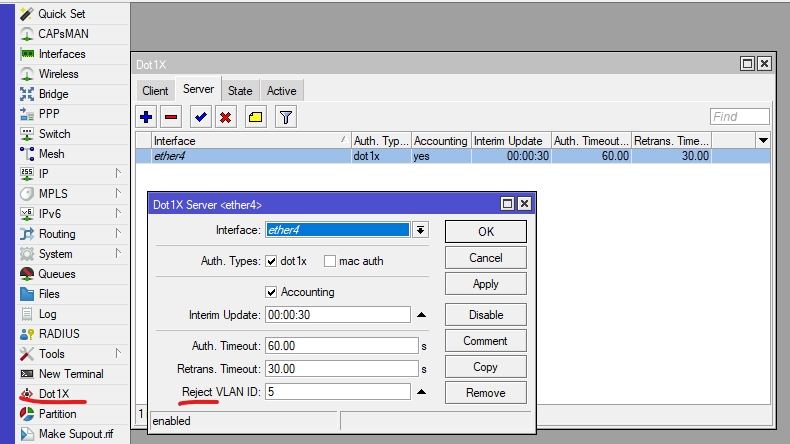
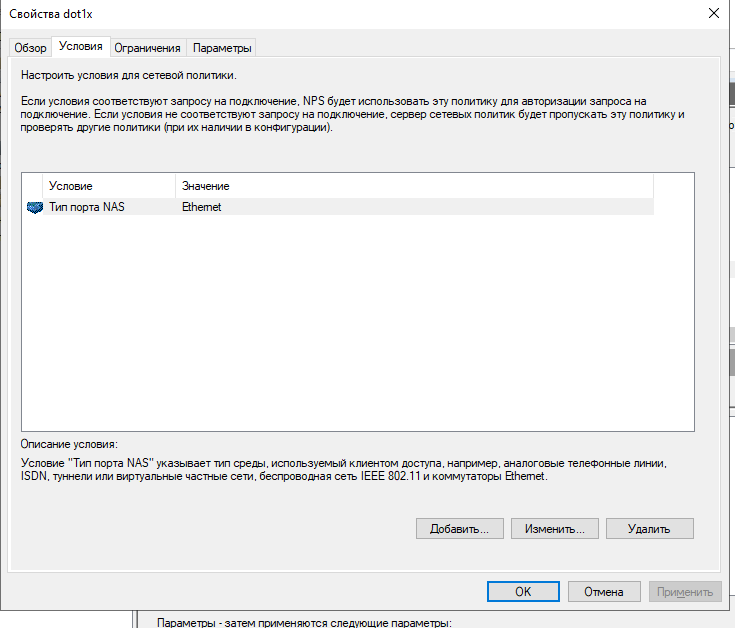
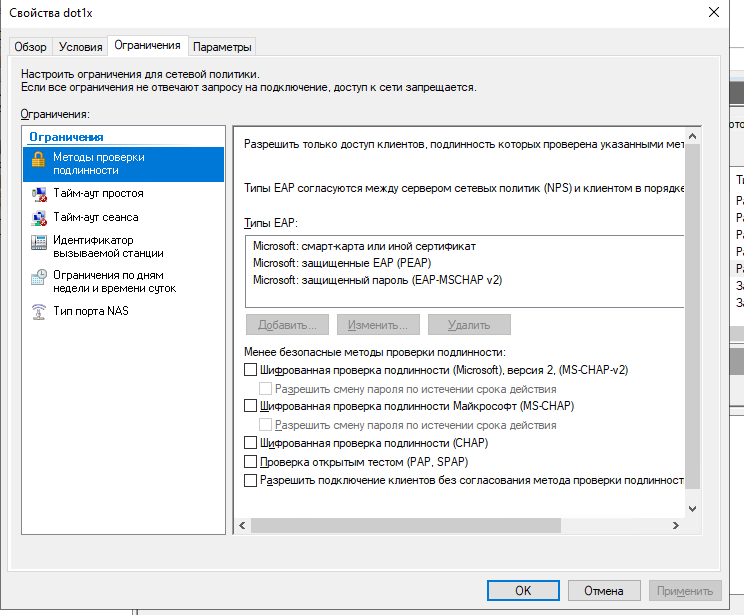
Настроим политики сети: В условиях необходимо отобрать проводные клиенты
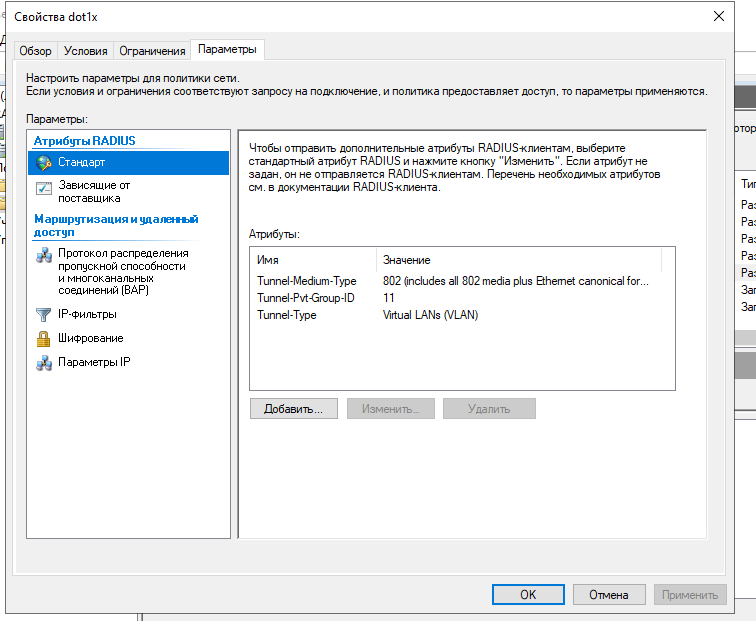
В настройках атрибутами выдадим рабочий влан
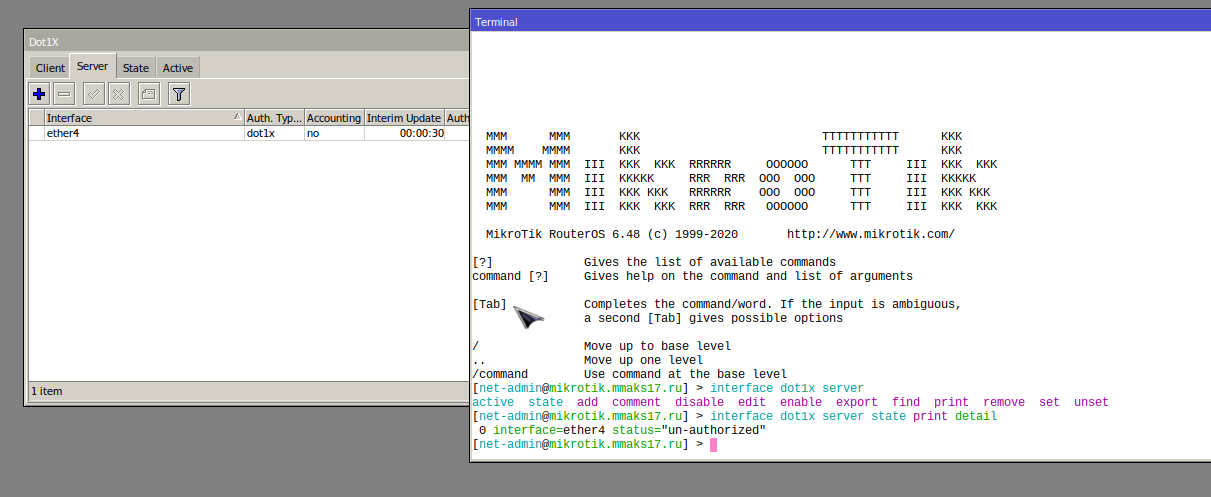
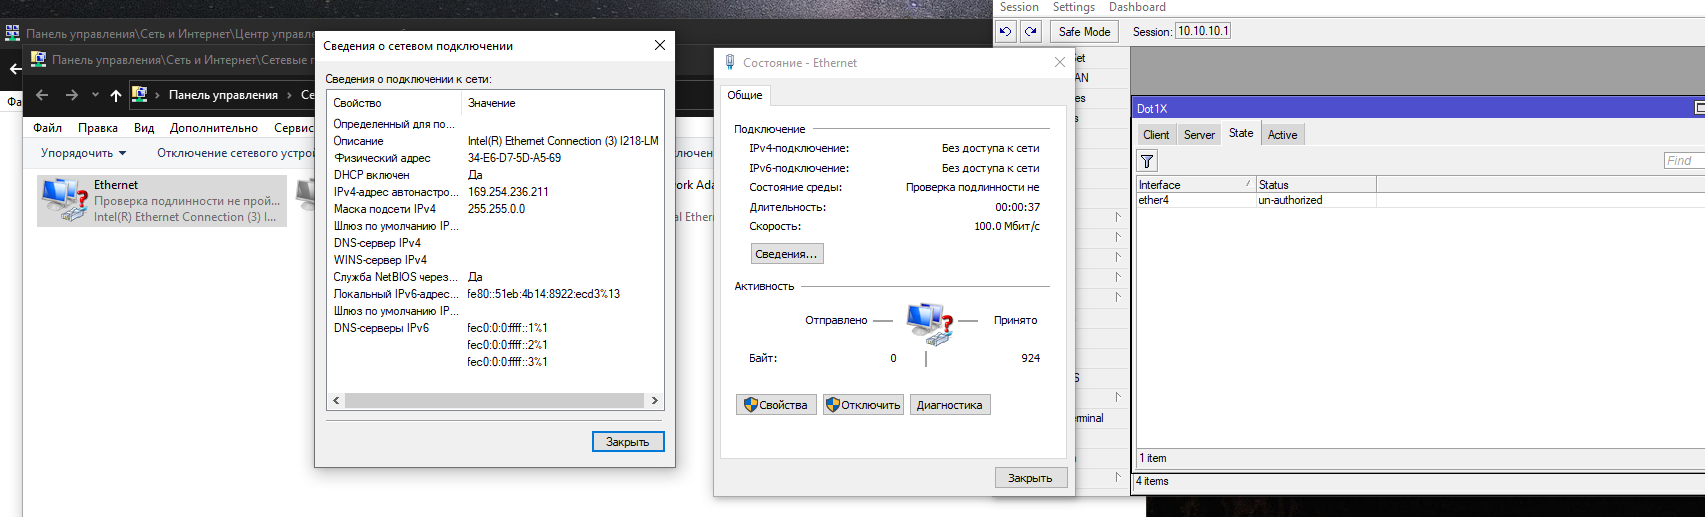
К примеру вот так выглядит отказ в авторизации:
А вот так успешное подключение:
IPSEC
С недавнего времени стало популярно настраивать vpn через ipsec ikev2, но многих пугает морока с клиентскими сертификатами. В этом плане использовать учетные данные из AD гораздо удобнее.
Для начала включим в настроках добавленного радиус клиента что он будет использоваться для ipsec

Дефолтные конфиги в ipsec не принято трогать. поэтому будем создавать свои.
Создадим «группу конфигов»
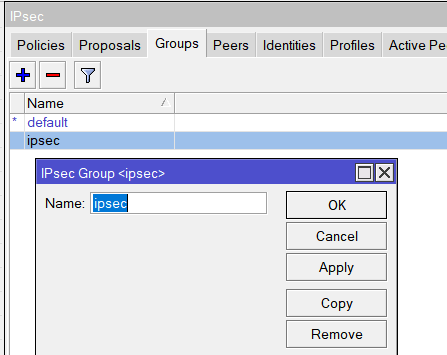
/ip ipsec policy group add name=ipsec
Настроим Profile (фаза 1)
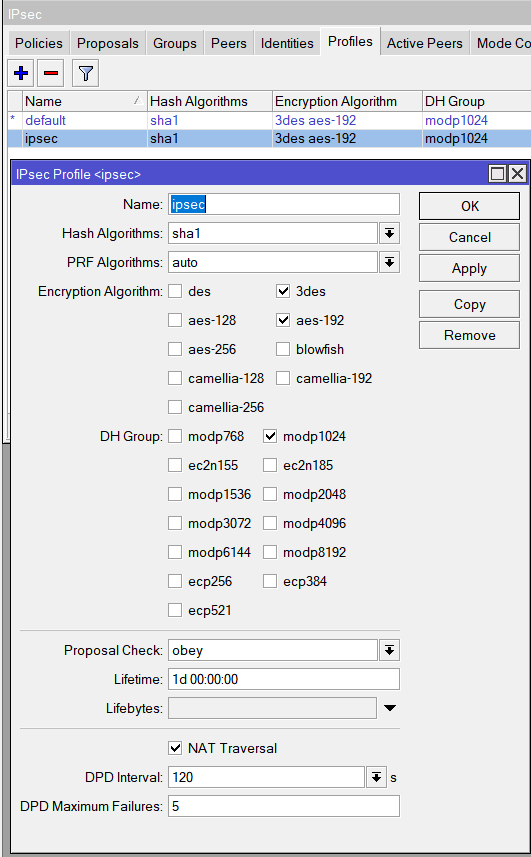
/ip ipsec profile add dh-group=modp1024 enc-algorithm=aes-192,3des name=ipsec
Создадим пир для входящих подключений
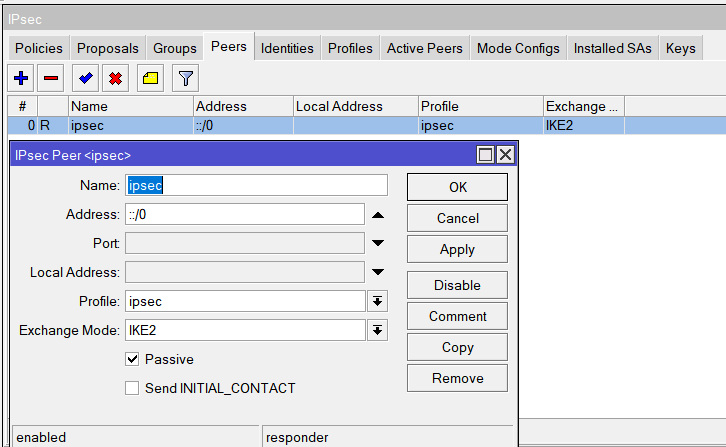
/ip ipsec peer add exchange-mode=ike2 name=ipsec passive=yes profile=ipsec send-initial-contact=no
Создадим настройки proposals (фаза 2)
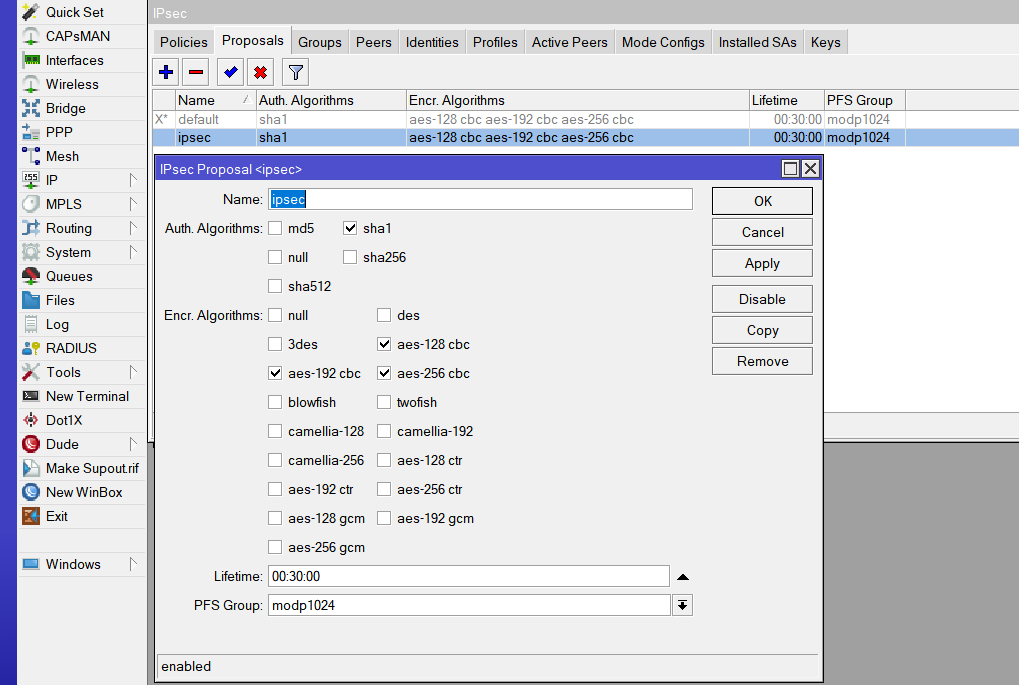
/ip ipsec proposal add name=ipsec
Добавим пулл ip адресов которые будут выдаваться клиентам
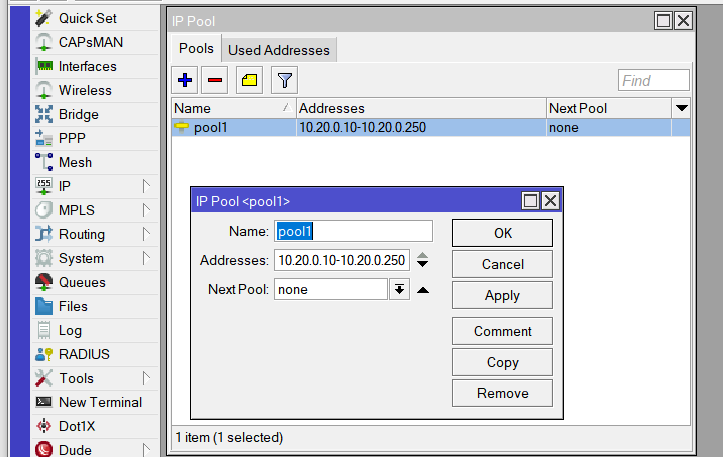
/ip pool add name=pool1 ranges=10.20.0.10-10.20.0.250
Добавим Mod config, из которого клиенты получают префиксы подсетей за впн и dns

/ip ipsec mode-config add address-pool=pool1 name=ipsec split-include=0.0.0.0/0,10.20.0.0/16
Создадим шаблонную политику шифрования трафика

 /ip ipsec policy add group=ipsec proposal=ipsec template=yes
Настроим аутентификацию vpn клиентов
Важный момент. нам все таки прийдется использовать сертификат.
Данный сертификат используется только для шифрования трафика между клиентом и впн сервером, и его нужно указать обязательно иначе будет появляться ошибка EAP neeeds certificate if EAP-only is not used .
Если планируете подключаться из windows машин в домене, то можете импортировать сертификат из своего CA и разлить его политикой на ноутбуки\компьютеры.
Если нет своего CA то можно сгенерировать сертификат на микротике. но тогда прийдется опять таки его импортировать на клиентах вручную или через GPO.
И на мой взгляд самый удобный способ, воспользоваться сертификатом letsecrypt, кстати в ros7 есть команда для автоматического получения сертификата.
Или приобрести коммерческий сертификат. У меня в примере Letsencrypt, обратите внимание что необходимо добавить так же все промежуточные сертификаты.
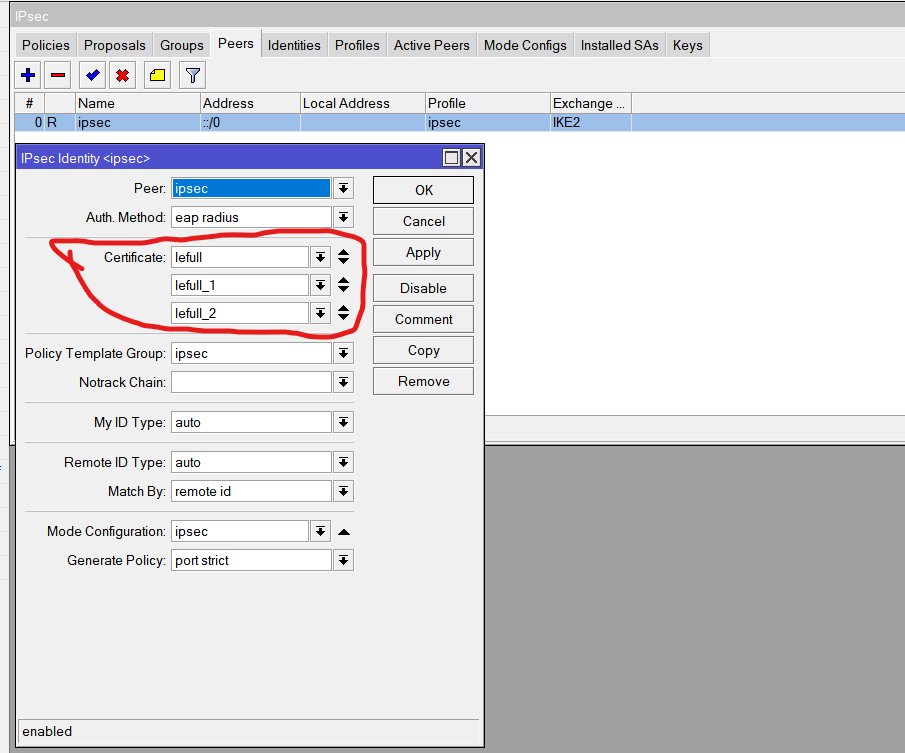
/ip ipsec identity add auth-method=eap-radius certificate=lefull,lefull_1,lefull_2 generate-policy=port-strict mode-config=ipsec peer=ipsec policy-template-group=ipsec
Добавляем политику на NPS сервере

В методах проверки подлинности разрешаем аутентификацию по паролю используюя ms-chap v2

После этого можно подключаться клиентом, все должно работать )
Если желательно расписать как настраивать клиента на mikrotik дайте знать )
Диагностика
Не всегда наши настройки сразу работают так как надо, иногда что то идет не так, и очень хочется понять что именно. Для того что бы понять в чем причина у нас есть :
Идем в system logging add topics=radius,debug action=memory disabled=no и пробуем что то делать, в log print появятся записи связанные с радиусом. — логи Службы
политики сети и доступа
я уже приводил пример, еще раз — искать здесь, и читать внимательно сообщения
возможны проблемы из за windows брандмауера починить можно
или для англоязычной версии:
radclient из пакета freeradius-utils. Позволяет из командной строки проверить некоторые типы авторизации, к примеру подключение к vpn
Выводы
RADIUS в сетевой среде очень полезен в плане безопасности и удобен в плане централизованного управления. Настраивать не так уж и сложно, главное читать, понимать документацию и логи.
Если какой то из пунктов непонятен, пишите. попробую показать или помочь разобраться.
Если в статье нашли ошибки, неточности или знаете как сделать лучше тоже пишите.
Dot1x mikrotik что это
Dot1x — это очень крутая (хоть и сложная) технология защиты Локальной сети организации от подключения сторонних устройств. Работает по принципу аутентификации пользователя устройства: например, в зависимости от того, в какой группе работает пользователь, мы можем динамически задать ему необходимый VLAN.
Сел бухгалтер за чужой комп, залогинлся под своей учеткой — оказался в том же VLAN, в котором работают другие бухи.
В Mikrotik routeros с версии 6.45 появилась новая функция Dot1x. Научимся ее настраивать и траблшутить проблемы. Так же узнаём чем может быть полезен dot1x помимо безопасности проводного подключения. Будем использовать windows nps, ad и ca.
Посмотрите запись вебинара:
Если видео было для вас полезным, пожалуйста, поставьте лайк!
Дата и время занятий
Ближайшие курсы будут
проходить —
с 24 июля по 27 июля
Пн. — Чт. с 10:00 до 18:00.
Ближайшие курсы будут
проходить —
с 0 по 0
11-00.
Тренер
Козлов Роман Сергеевич
24 000 рублей
Дата и время занятий
Ближайшие курсы будут
проходить —
с 16 октября по 19 октября
Пн. — Чт. с 10:00 до 18:00.
Ближайшие курсы будут
проходить —
с 0 по 0
11-00.
Тренер
Козлов Роман Сергеевич
24 000 рублей
Дата и время занятий
Ближайшие курсы будут
проходить —
с 13 ноября по 16 ноября
Пн. — Чт. с 10:00 до 18:00.
Ближайшие курсы будут
проходить —
с 0 по 0
11-00.
Тренер
Козлов Роман Сергеевич
24 000 рублей
Дата и время занятий
Ближайшие курсы будут
проходить —
с 11 сентября по 14 сентября
с 10:00 до 18:00.