Создание в системе виртуальной машины для исполнения приложений.
Режим виртуальных машин для исполнения приложений реального режима
Разработчики рассматриваемого семейства микропроцессоров в своем стремлении обеспечить максимально возможную совместимость архитектуры пошли не только на то, чтобы обеспечить возможность программам, созданным для первых 16-разрядных ПК, без проблем выполняться на компьютерах с более поздними моделями микропроцессоров за счёт введения реального режима работы. Они также обеспечили возможность выполнения 16-разрядных приложений реального режима при условии, что сам процессор при этом функционирует в защищённом режиме работы и операционная система, используя соответствующие аппаратные средства микропроцессора, организует мультипрограммный (мультизадачный) режим. Другими словами, микропроцессоры i80x86 поддерживают возможность создания операционных сред реального режима при работе микропроцессора в защищённом режиме. Если условно назвать 16-разрядные приложения DOS-приложениями (поскольку в абсолютном большинстве случаев это именно так), то можно сказать, что введена поддержка для организации виртуальных DOS-машин, работающих вместе с обычными 32-битовыми приложениями защищённого режима. Это даже нашло отражение в названии режима работы микропроцессоров i80x86 – режим виртуального процессора i8086, иногда (для краткости) его называют режимом V86 или просто виртуальным режимом, – при котором в защищённом режиме работы может исполняться код DOS-приложения. Мультизадачность при выполнении нескольких программ реального режима будет поддержана аппаратными средствами защищённого режима.
Переход в виртуальный режим осуществляется посредством изменения бита VM(virtualmode) в регистре EFLAGS. Когда процессор находится в виртуальном режиме, для адресации памяти используется схема реального режима работы – (сегмент: смещение) с размером сегментов до 64 Кбайт, которые могут располагаться в адресном пространстве размером в 1 Мбайт, однако полученные адреса считаются не физическими, а линейными. В результате применения страничной трансляции осуществляется отображение виртуального адресного пространства 16-битового приложения на физическое адресное пространство. Это позволяет организовать параллельное выполнение нескольких задач, разработанных для реального режима, да ещё и совместно с обычными 32-битовыми приложениями, требующих защищённого режима работы. Естественно, что для обработки прерываний, возникающих при выполнении 16-битовых приложений в виртуальном режиме, процессор возвращается из этого режима в обычный защищённый режим. В противном случае невозможно было бы организовать полноценную виртуальную машину. Очевидно, что обработчики прерываний для виртуальной машины должны эмулировать работу подсистемы прерываний процессораi8086. Другими словами, прерывания отображаются в операционную систему, работающую в защищённом режиме, и уже основная ОС моделирует работу операционной среды выполняемого приложения.
Вопрос, связанный с операциями ввода/вывода, которые недоступны для обычных приложений, решается аналогично. При попытке выполнить недопустимые команды ввода/вывода возникают прерывания, и необходимые операции выполняются операционной системой, хотя задача об этом и «не подозревает». При выполнении команд IN,OUT,INS,OUTS,CLI,STIпроцессор, находящийся в виртуальном режиме и исполняющий код на уровне привилегий третьего (самого нижнего) кольца защиты, за счёт возникающих вследствие этого прерываний переводится на выполнение высоко привилегированного кода операционной системы.
Таким образом, ОС может полностью виртуализировать ресурсы компьютера: и аппаратные, и программные, создавая иную полноценную операционную среду; при существовании так называемых нативных приложений, создаваемых по собственным спецификациям данной ОС. Очень важным моментом для организации полноценной виртуальной машины является реализация виртуализации не только программных, но и аппаратных ресурсов. Так, например, в ОСWindowsNTэта задача выполнена явно неудачно, тогда как в OS/2 имеется полноценная виртуальная машина как для DOS-приложений, так и для приложений, работающих в среде спецификацийWin16. Правда, в последнее время это уже перестало быть актуальным, поскольку появилось большое количество приложений, работающих по спецификациям Win32API.
Создание виртуальной машины с помощью Hyper-V в Windows10
Создание виртуальной машины и установка на нее операционной системы. Вам потребуется ISO-файл для операционной системы, которую требуется запустить.
Создание виртуальной машины с помощью диспетчера Hyper-V
Откройте диспетчер Hyper-V, нажав клавишу Windows и введя в строке поиска «диспетчер Hyper-V», выполните поиск диспетчера Hyper-V в своих приложениях.
В диспетчере Hyper-V щелкните Действие > Создать > Виртуальная машина, чтобы открыть мастер создания виртуальной машины.
Просмотрите содержимое страницы «Приступая к работе» и нажмите кнопку Далее.
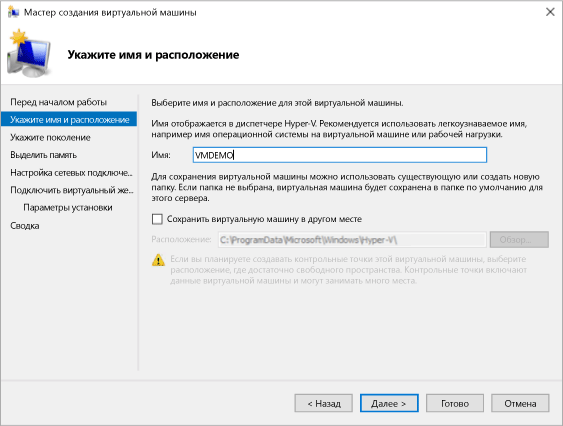
Присвойте имя виртуальной машине.
Примечание. Это имя, используемое Hyper-V для виртуальной машины, а не имя компьютера, присвоенное гостевой операционной системе, которая будет развернута внутри виртуальной машины.
Выберите расположение, где будут храниться файлы виртуальной машины (например, c:\virtualmachine). Можно также оставить расположение по умолчанию. По завершении нажмите кнопку Далее.
Выберите поколение виртуальной машины и нажмите кнопку Далее.
В виртуальных машинах поколения 2, которые появились в Windows Server 2012 R2, доступна упрощенная модель виртуального оборудования и некоторые дополнительные функциональные возможности. На виртуальную машину поколения 2 можно установить только 64-разрядную версию операционной системы.
Если новая виртуальная машина относится к поколению 2 и будет работать под управлением дистрибутива Linux, потребуется отключить безопасную загрузку.
Выберите 2048МБ в качестве значения параметра Память, выделяемая при запуске и не снимайте флажок Использовать динамическую память. Нажмите кнопку Далее.
Память распределяется между узлом Hyper-V и виртуальной машиной, работающей на этом узле. Число виртуальных машин, которые могут работать на одном узле, зависит, в частности, от объема доступной памяти. Виртуальную машину можно также настроить для использования динамической памяти. При включении динамическая память высвобождает неиспользуемую память работающей виртуальной машины. Это позволяет большему количеству виртуальных машин работать на узле.
В мастере настройки сети выберите для данной виртуальной машины виртуальный коммутатор и нажмите кнопку Далее.
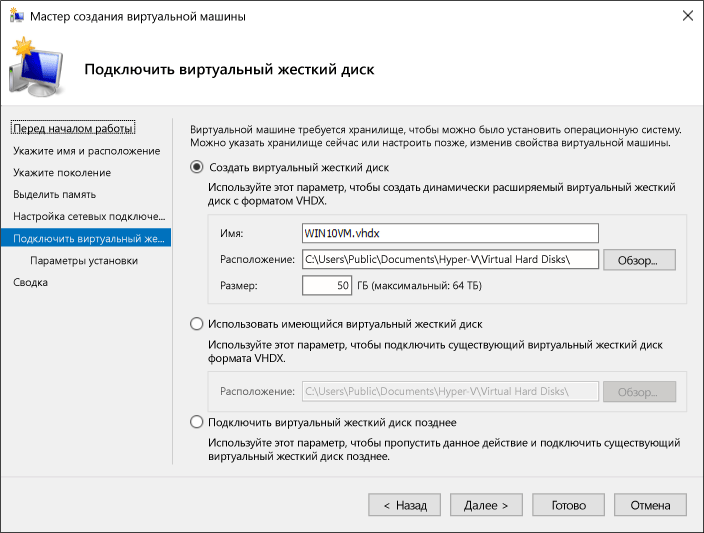
Присвойте имя виртуальному жесткому диску, выберите расположение или оставьте значение по умолчанию, а затем укажите размер. По окончании нажмите кнопку Далее.
Виртуальный жесткий диск представляет собой память для виртуальной машины, чем напоминает физический жесткий диск. Виртуальный жесткий диск требуется для установки операционной системы на виртуальной машине.
В мастере параметров установки выберите элемент Установить операционную систему из файла загрузочного образа, а затем выберите ISO-файл нужной операционной системы. Нажмите кнопку Далее после завершения.
При создании виртуальной машины можно настроить некоторые параметры установки операционной системы. Доступны три варианта.
Установить операционную систему позднее. Этот параметр не вносит какие-либо дополнительные изменения в виртуальную машину.
Установить операционную систему из файла загрузочного образа. Действие этого параметра аналогично вставке компакт-диска в физический дисковод компьютера. Чтобы настроить этот параметр, выберите ISO-образ. Этот образ будет подключен к дисководу виртуальной машины. Меняется порядок загрузки виртуальной машины: загрузка начинается с дисковода.
Установить операционную систему с сетевого сервера установки. Этот параметр доступен только тогда, когда виртуальная машина подключена к сетевому коммутатору. В этой конфигурации виртуальная машина предпринимает попытки загрузиться из сети.
Просмотрите информацию о данной виртуальной машине и нажмите кнопку Готово для завершения создания виртуальной машины.
Создание виртуальной машины с помощью PowerShell
Откройте интегрированную среду сценариев PowerShell от имени администратора.
Выполните следующий скрипт.
Завершение развертывания операционной системы
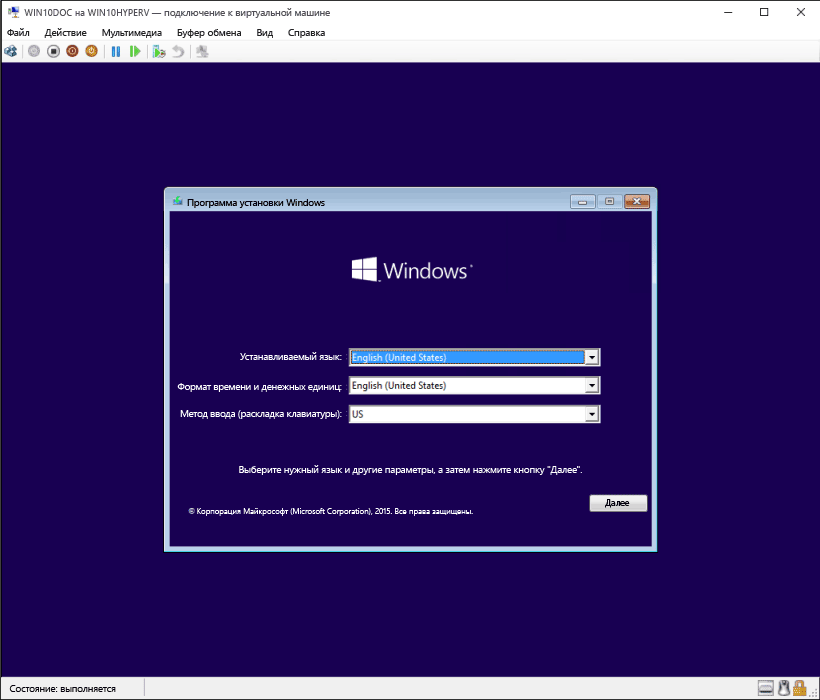
Чтобы завершить создание виртуальной машины, необходимо ее запустить и выполнить пошаговые инструкции по установке операционной системы.
В диспетчере Hyper-V дважды щелкните виртуальную машину. Запустится средство VMConnect.
В VMConnect нажмите зеленую кнопку «Пуск». Это аналогично нажатию кнопки питания на физическом компьютере. Нажмите любую клавишу для загрузки с компакт- или DVD-диска при появлении соответствующего запроса.
Примечание. Чтобы убедиться, что нажатия клавиш отправляются в виртуальную машину, щелкните внутри окна VMConnect.
Виртуальная машина загрузится для установки, и можно будет выполнить пошаговую установку аналогично процедуре на физическом компьютере.
Примечание. Если вы не используете корпоративную лицензию на Windows, требуется отдельная лицензия для Windows, установленная в виртуальной машине. Операционная система виртуальной машины не зависит от операционной системы узла.
Виртуализация приложений на базе Microsoft Application Virtualization
Виртуализация приложений — это тип виртуализации, при котором происходит изоляция приложения от ресурсов операционной системы.
Основной принцип виртуализации приложений заключается в том, что само приложение физически выполняется на локальной машине, но при этом оно не имеет доступ ни к драйверам, ни к реестру, ни к файловой системе, все эти ресурсы эмулируются. Причём такая виртуализация остаётся прозрачной для пользователя, приложение работает точно так же, как будто оно установлено локально.
Компания ЛанКей предлагает внедрение виртуализации приложений на базе программного продукта Microsoft Application Virtualization (App-V), ранее называвшимся SoftGrid.
Виртуализация приложений на базе Microsoft Application Virtualization (App-V) решает следующие задачи:
- Быстрый доступ к новым приложениям. Бывает, что возникает потребность в кратчайшие сроки предоставить пользователям новое приложение. Можно представить, сколько усилий потребуется, чтобы вручную установить эту программу на несколько сотен компьютеров. Да, можно использовать средства централизованного развёртывания — такие, как System Center Configuration Manager. Но, во-первых, не все приложения можно так развернуть, а, во-вторых, их нужно ещё и сконфигурировать. Многие приложения для установки требуют участие системного администратора, требуют перезагрузки компьютера, что отвлекает пользователя от работы.
При использовании виртуализации приложений Microsoft Application Virtualization приложение устанавливается и конфигурируется всего лишь 1 раз, на одном сервере. И буквально через несколько минут приложение становится доступным всем пользователям, без какого-либо участия системного администратора, без каких-либо перезагрузок. Также легко приложение может быть и удалено, в случае необходимости. - Быстрое обновление. Практически все приложения приходится обновлять. Обновления исправляют ошибки, закрывают уязвимости, добавляют новые функции. Хорошо, когда приложения поддерживают централизованное автоматическое обновление, но это умеют далеко не все приложения. Большую часть программного обеспечения приходится обновлять вручную, перезагружать компьютер, производить ещё какие-либо манипуляции, отнимая ценное время сотрудников компании.
Используя виртуализацию приложений Microsoft Application Virtualization, достаточно обновить один образ приложения на сервере и пользователи автоматически получат обновлённое приложение. - Быстрое изменение параметров. Также иногда возникают ситуации, когда требуется быстро перенастроить какое-либо приложение для всех пользователей, например, изменился путь к серверу баз данных 1С. И кому-то приходится бегать по всем компьютерам и перенастраивать клиент 1С. Представьте, сколько это займёт времени и усилий, если у вас 100 бухгалтеров.
При использовании виртуализации приложений на базе Microsoft Application Virtualization достаточно переконфигурировать приложение 1 раз на сервере, пользователи сразу получат переконфигурированное приложение. - Одновременный запуск несовместимых между собой приложений. Иногда сотрудникам компании требуется работать с несколькими приложениями, которые нельзя установить на один компьютер. Это могут быть и разные версии сред разработок, и клиентов бизнес-приложений, и какие-либо офисные пакеты.
Поскольку приложения, запущенные при помощи технологии App-V, изолированы от ресурсов операционной системы, то они и не конфликтуют между собой. Таким образом, предоставляется возможность на одном компьютере использовать несовместимые между собой приложения. Можно, например, одновременно запустить и работать с Word 2003, 2007, 2010. Причём, ни одно из приложений не вносит изменений в состояние операционной системы. - Жесткое управление правами. Microsoft Application Virtualization позволяет задать разрешения на запуск каждого приложения для каждого отдельного пользователя. И даже если пользователь является администратором на своём компьютере, он не сможет запустить неразрешённое ему приложение, т.к. оно не установлено на локальном компьютере.
Технически Microsoft App-V состоит из секвенсора, управляющего сервера, сервера потоков, и клиентской части.

Секвенсор App-V (Sequencer) предназначен для создания пакета виртуализованного приложения из обычного дистрибутива. Секвенсор работает под управлением Windows XP, Windows Vista, Windows 7, Windows Server 2003, Windows Server 2008 или Windows Server 2008 R2 – с теми же операционными системами, где в дальнейшем будет работать виртуализованное приложение.
Сервер управления (App-V Management Server) хранит пакеты виртуализованных приложений, загружая их клиентам по протоколам RTSP/RTSPS, и контролируя права доступа совместно с Active Directory. Сервер управления работает под управлением Windows Server 2003, Windows Server 2008 или Windows Server 2008 R2, используя собственный SQL Server.
Сервер потоков (App-V Streaming Server) может использоваться вместо сервера управления для загрузки виртуализованных приложений клиентам по протоколам RTSP/RTSPS и контроля прав доступа, но в отличие от сервера управления он не требует для работы SQL и Active Directory, а хранит настройки в системном реестре. Сервер потоков работает под управлением Windows Server 2003, Windows Server 2008 или Windows Server 2008 R2.
Также виртуализованные пакеты приложений могут храниться в общей папке на файл-сервере в виде установочных файлов MSI, откуда клиенты могут их загружать по протоколу SMB.
Клиентская часть Microsoft App-V работает под управлением Windows XP, Windows Vista, или Windows 7. При входе на своем рабочем столе и в меню «Пуск» пользователи автоматически видят доступные им опубликованные программы.

Microsoft App-V приобретается в составе продукта Microsoft Desktop Optimization Pack, или продукта Microsoft Application Virtualization for Terminal Services.
Компания ЛанКей предлагает внедрение системы виртуализации приложений на базе Microsoft Application Virtualization с учётом потребностей бизнеса каждого заказчика. Наша компания обладает статусом Microsoft Gold Certified Partner, и все работы по разработке и внедрению системы выполняют сертифицированные инженеры, что позволят заказчику быть уверенным в надёжности и оптимальности предлагаемых нами решений.
Как включить и настроить виртуализацию на ПК
Перед тем, как приступать к настройкам виртуализации, давайте разберемся, что вообще представляет собой эта технология.
Виртуализация — термин, обозначающий виртуальную машину, которая собирается (хотя правильнее говорить «эмулируется») на базе персонального компьютера. С ее помощью создается самостоятельная замкнутая среда, предназначенная для решения нескольких задач или одной конкретной. Эта среда практически не сообщается с остальными компонентами операционной системы и существует как бы обособленно — она использует отведенный ей пользователем лимит ресурсов и никак не «контактирует» ни с его личными данными, ни со вспомогательными средствами ОС.
В основном виртуализация используется в серверных сетях — ее применение позволяет снять с сервера лишнюю нагрузку и ориентировать оборудование на работу в режиме многозадачности. Но и рядовому пользователю она может быть интересна. Возможность из одного компьютера сделать несколько (пусть даже и не существующих в реальности) открывает огромные возможности: от запуска старых-добрых игр, не совместимых с актуальной операционной системы, до разработки и тестирования приложений.
Вопрос 1. Поддерживает ли мой компьютер виртуализацию?
Для того, чтобы узнать ответ на этот вопрос, необходимо выяснить, что вообще за процессор ваш компьютер «несет на борту». Сделать это можно двумя способами: через диспетчера задач или через панель управления. По степени прилагаемых усилий друг от друга они практически не отличаются — просто в первом случае вам нужно нажать всем известное сочетание клавиш Ctrl+Alt+Delete, а во втором — открыть панель управления через виртуальную кнопку «Пуск». В диспетчере модель процессора можно посмотреть, последовательно открыв вкладки «Производительность» — «ЦП (центральный процессор). В панели управления нужно перейти в раздел «Система и безопасность» — «Система».

После всех этих действий скачайте программу для определения возможностей процессора. Для процессоров Intel это Intel Processor Identification Utility, для AMD — AMD-V. Запустите утилиту, найдите модель вашего процессора и посмотрите, входит ли виртуализация в число поддерживаемых технологий.
Вопрос 2. Как запустить виртуализацию на процессоре AMD?
Отметим сразу, что процедуры запуска и настройки виртуализации на процессах AMD и Intel принципиально схожи — разница заключается только в терминологии и названиях разделов, которые необходимо задействовать.
В обоих случаях для начала следует войти в системные настройки — BIOS. Сделать это можно двумя способами:
- Перезагрузите компьютер. В момент, когда на экране появится фирменный логотип, нажмите «горячую» клавишу для вашей модели. В зависимости от компании, которая изготовила ваше рабочее устройство, клавиша может быть разной: так, на компьютерах и ноутбуках фирмы Acer требуется нажать F8, фирмы Asus — F12, Lenovo — Delete и так далее. Если все сделано верно, вместо стандартного экрана загрузки появится синий экран с настройками BIOS.
- Откройте окно параметров компьютера (запускается через панель управления) и найдите в нем пункт «Обновление и безопасность». Далее последовательно нажмите: «Восстановление» — «Особые варианты загрузки». Подождите, пока компьютер выполнит перезагрузку, и на появившемся синем экране выберите пункты «Диагностика» + «Дополнительные параметры» — «Параметры встроенного ПО UEFI». Если все сделано правильно, то компьютер вновь перезапустится, но вместо стандартного экрана загрузки откроется экран BIOS.
Чтобы запустить виртуализацию на процессоре AMD, найдите в настройках сроку «SVM Mode». Напротив нее будет указано значение параметра — по умолчанию он будет
обозначаться как Disable. Щелкните по нему левой клавишей мыши и смените значение на Enable. После этого сохраните внесенные изменения и снова перезапустите компьютер.
Вопрос 3. Как запустить виртуализацию на процессоре Intel?
Как мы уже говорили, принципиально оба алгоритма очень похожи. Только если ваш компьютер «несет на борту» процессор фирмы Intel, в настройках BIOS вам нужно будет отыскать параметр Intel Virtualization Technology. Дальше все как и прежде — смените его значение на «Активно», сохраните внесенные изменения и перезапустите систему. Если все сделано правильно, после окончания загрузки встроенные средства виртуализации будут доступны вам сразу же из меню «Пуск».
Вопрос 4. Как включить виртуализацию в операционной системе Windows 10?
В отличие от «младших» систем актуальная на данный момент «десятка» имеет встроенные средства виртуализации, которые можно запустить прямо из основной рабочей среды через всем привычный и понятный графический интерфейс. Чтобы это сделать, вызовите командную строку одновременным нажатием двух клавиш — WIN+R. В окне, которое после этого появится на экране, введите системную команду control и нажмите клавишу Enter.

После этого перед вами на мониторе компьютера откроется панель управления всеми компонентами и вспомогательными службами операционной системы. Найдите в ней пункт «Программы и компоненты».

Из него перейдите на вкладку «Включение и выключение компонентов Windows».

Если ваш процессор поддерживает технологию виртуализации (о том, как это выяснить, мы подробно писали в одном из предыдущих пунктов), среди прочих устройств вы найдете утилиту под названием Hyper-V. Откройте связанное с ней контекстное меню (просто щелкните правой клавишей мыши по названию) и проставьте галочки напротив всех пунктов.

После этого система сама выполнит поиск и установку всех необходимых компонентов. Если все было сделано верно, после перезагрузки программа Hyper-V появится среди прочих установленных на компьютере программ в меню «Пуск».

Вопрос 5. Как включить виртуализацию в операционной системе Windows 7?
В случае с не менее популярной «семеркой» дела обстоят немногим сложнее. Собственных средств виртуализации в этой ОС нет, поэтому для того, чтобы в полной мере воспользоваться всеми преимуществами этой технологии, вам придется скачать дополнительный софт с официального сайта компании Microsoft. Впрочем, сделать это намного проще, чем может показаться — необходимая утилита весит всего несколько
десятков мегабайт и устанавливается несколькими щелчками мыши. Для тех же, кто не хочет загружать себя лишней работой, существует альтернативный вариант — просто обновите систему до версии 10 и выполните инструкции из предыдущего раздела.
Видео инструкция
В заключении
Несмотря на то, что активация и настройка технологии виртуализации может вызвать определенные затруднения (особенно у начинающих пользователей ПК), мы все-таки советуем вам не полениться и выполнить все представленные выше инструкции. Виртуализация значительно расширяет функционал обычного персонального компьютера, фактически, превращая его в мощную рабочую станцию, что может быть очень полезно как профессионалам, чья деятельность напрямую связана с программированием, разработкой и тестированием разнообразных приложений, так и рядовым юзерам.
Виртуализация приложений с помощью Microsoft App-V для неопределившихся
Виртуализация серверов давно и прочно вошла в нашу жизнь. Ее достоинства неоспоримы и широко используются в самых разных бизнес-областях. Однако, виртуализация приложений пока «новинка» на российском корпоративном рынке. Многие только присматриваются к этой технологии, уже успевшей хорошо зарекомендовать себя в мире. Почему многие крупнейшие зарубежные производители и финансовые организации переводят работу целых офисов на виртуализированные приложения? Ответ прост — потому что это выгодно.
Чуть позже мы перечислим несколько ключевых преимуществ, которые дает технология виртуализации и которые существенно уменьшают стоимость владения приложением, а для начала рассмотрим следующий сценарий: компания переходит с одной версии критичного приложения на другую.
Такой переход зачастую является сложным и болезненным процессом. Новые форматы файлов, новая схема взаимодействия с остальным ПО. Может оказаться, что часть оборудования поддерживает только старую версию и оперативно заменить его нельзя. Неизбежны накладки при вводе нового приложения в рабочую среду, иногда приходится даже откатываться на старую версию, чтобы избежать простоев бизнеса. Cпециалистам в нашей компании, обеспечивающим поддержку приложений заказчиков, эти проблемы знакомы не понаслышке. С помощью виртуализации, даже для такого большого и сложного пакета, как Microsoft Office, возможно существенно упростить процесс – разные версии запускать одновременно под одним пользователем, при необходимости легко изменять конфигурацию, добавляя или удаляя компоненты – и все это без длительных простоев.

Рассмотрим подробнее, как работает технология, а, заодно, перечислим основные преимущества виртуализации приложений.
— Приложения не устанавливаются на компьютер через инсталлятор.
В процессе «виртуализации» программа устанавливается на чистый образ ОС и в процессе установки все изменения в реестре и файловой системе записываются в специальный пакет. Этот пакет, представляющий собой, фактически, развернутое приложение, доставляется на компьютер пользователя и выполняется в своем изолированном окружении не оставляя следов в самой операционной системе. Это окружение называют «песочницей» (sandbox) или «пузырем» (virtual bubble). При этом запущенное в таком пузыре приложение «видит» обычные программы и может с ними взаимодействовать, а само остается «невидимым» для них.
— Изоляция приложений друг от друга.
Поскольку каждое виртуальное приложение запускается в своем, отделенном от других окружении, это позволяет полностью исключить конфликты, связанные с перезаписью веток реестра или заменой файлов несколькими независимыми программами. Существенно снижаются, а, точнее, становятся ненужными затраты на совместное тестирование нескольких, порой очень больших приложений. При необходимости, виртуальные приложения можно объединять в группы и тогда они смогут взаимодействовать друг с другом. Но и в этом случае проверку совместимости нужно провести лишь однажды и в дальнейшем быть уверенным в стабильном функционировании программ.
— Возможность одновременного запуска разных версий одного приложения на одном компьютере.
Так как виртуальные приложения изолированы друг от друга, ничто не мешает виртуализировать разные версии одной программы и запускать их на одном компьютере под одной учетной записью. Обе будут работать. Такой сценарий довольно часто встречается, как мы упомянули ранее, при переходе со старой версии ПО на новую или в учебных классах и тестовых лабораториях.
— Возможность одновременного запуска одного приложения несколькими пользователями даже в случае, когда при обычной установке это приводит к ошибке разделения ресурсов.
— Отпадает необходимость предоставлять пользователям права локальных администраторов или повышенные права доступа к реестру для работы нестандартных приложений.
В изолированном виртуальном пузыре у приложения есть полный доступ ко всем файлам и разделам реестра (в ранних версиях App-V были ограничения, но в последних редакциях они устранены). Поэтому нет необходимости запускать виртуальное приложение с повышенными привилегиями, даже если раньше это требовалось. Таким образом повышается безопасность рабочей среды.
— Мгновенная доступность новых приложений нужным группам пользователей, управляемая через Active Directory.
В развернутой инфраструктуре App-V достаточно сопоставить группу пользователей виртуальному приложению, чтобы через заданный интервал времени его ярлыки появились у пользователей в меню «Пуск». Причем управление осуществляется через Web-интерфейс из любого браузера. Точно так же быстро приложение можно запретить запускать при необходимости. И все это не требует перезагрузки компьютера и простоя в ожидании установки.
— Существенное снижение времени на восстановление рабочей среды в случае сбоя.
— Упрощение управления образами рабочих систем.
Когда приложения виртуализированы, уже не требуется иметь образы ОС для разных групп пользователей, каждый со своим индивидуальным набором ПО. Иногда достаточно ограничиться одним «ванильным» образом, а приложения назначать с помощью групп Active Directory.
Здесь нельзя не упомянуть про еще один сценарий, крайне актуальный в настоящее время – миграцию с одной операционной системы на другую. Многие откладывают этот сложный процесс до последнего и опасения понятны. Проблемы совместимости, колоссальная нагрузка на ИТ-отдел, серьезные риски в случае простоя бизнеса. Наша компания уже завершила процесс миграции в инфраструктуре 8 крупных европейских заказчиков и мы можем с уверенностью сказать, что виртуализация приложений радикально сокращает сроки проекта. Однажды настроив приложения на работу как в 64-х битной, так и в 32-х битной среде, убедившись в их совместимости и работоспособности на разных платформах можно быстро настроить конечную пользовательскую рабочую среду любой сложности при смене ОС.
Теперь перечислим, что нужно для того, чтобы развернуть у себя структуру поддержки виртуальных приложений на примере Microsoft Application Virtualization (App-V) 5.0.
Лицензирование: если у вас уже есть клиентские лицензии служб удаленных рабочих столов (RDS), то вы уже можете использовать App-V. Также, лицензии App-V входят в пакет Microsoft Desktop Optimization Pack (MDOP). Это набор технологий для настольных систем, доступный участникам программы Software Assurance в виде подписки.
Определившись с лицензиями, посмотрим, как это работает.
- Приложения необходимо специальным образом запаковать. Для этого используется программа App-V Sequencer, а процесс упаковки называется сиквенсингом.
- Подготовленные приложения надо разместить на сетевой папке и предоставить пользователям доступ на чтение.
- Установить на пользовательские устройства (или на терминальный сервер) приложение App-V Client. Оно необходимо для скачивания виртуальных пакетов с сетевого диска и их запуска.

Остановимся на каждом пункте подробнее.
Для подготовки виртуального пакета потребуется типовой чистый образ системы, используемый в вашей инфраструктуре. На него установим приложение App-V Sequencer. В идеале следует устанавливать Sequencer на компьютере, работающем как виртуальная машина и создать «снимок» сразу после установки. Это позволяет легко вернуть компьютер, где запускается Sequencer, в «чистое» состояние перед виртуализацией следующего приложения.
Запущенный Sequencer работает в режиме помощника, предлагая вначале задать имя пакета, выбрать каталог, в который будет производиться установка, затем отслеживает и сохраняет изменения в реестре и файловой системе, производимые при установке приложения.
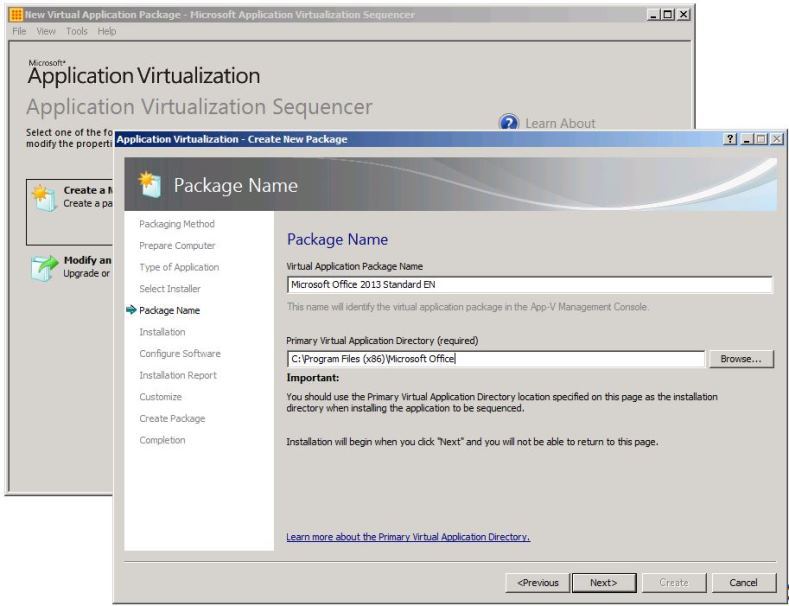
В версии App-V 5.0 не требуется создание отдельного диска для виртуальных приложений, установка производится в каталог по умолчанию. Однако первичный каталог виртуального приложения (PVAD) в данном окне может быть выбран по-разному. Этот может быть или установочная директория программы, или один из ее подкаталогов, или даже некоторая несуществующая папка. В зависимости от этого выбора меняется организация файлов внутри виртуального пакета. В данной статье мы не будем подробно останавливаться на этом моменте, но, из нашего опыта, хотелось бы обратить внимание, что иногда правильный выбор PVAD на первом этапе способен избавить от множества проблем функциональности в дальнейшем, особенно для старых приложений.
Если при установке потребуется перезагрузка – можно ее выполнить, изменения будут записаны и процесс корректно продолжится с прерванного момента. Будут правильно обработаны параллельные (SxS) сборки библиотек (например, Microsoft Visual C++), устанавливать их предварительно в образ системы теперь не требуется.

Готовый пакет представляет собой набор файлов:
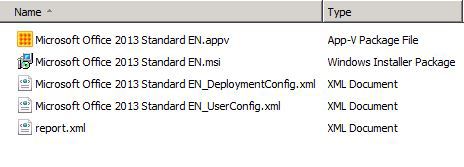
report.xml файл – файл отчета, в котором сохраняются все предупреждения и ошибки, возникшие в процессе сиквенсинга. Его можно использовать для диагностики и решения проблем.
.msi файл – файл установщика Windows, созданный сиквенсером для установки виртуального пакета через групповые политики или с помощью систем развертывания.
.appv файл – файл собственно виртуального приложения. В версии App-V 5.0 этот файл создается в открытом формате zip и его можно открыть любым архиватором при необходимости. Ограничений на размер файла, в отличие от предыдущих версий, нет. К сожалению, вносить изменения напрямую без использования сиквенсера нельзя.
Deployment configuration file, User configuration file – конфигурационные файлы в формате XML, определяют параметры развертывания на конечных компьютерах. В них можно вносить изменения без запуска сиквенсера в любом текстовом редакторе. Это существенно упрощает тонкую настройку приложения. Здесь, в частности, задаются параметры ярлыков, файловые ассоциации, переменные окружения, меняются ключи реестра.
Для некоторых программ не удается обеспечить точное соответствие функциональности виртуального пакета локально установленной версии только с помощью сиквенсера. В этом случае придется добавить скрипт, выполняющий недостающие операции. Файлы пользовательских скриптов добавляются в пакет, а их вызов настраивается в конфигурационных файлах XML. Например, так:
Как видим из синтаксиса, скрипт можно писать на любом языке, на котором вам удобнее работать. Наши инженеры используют, в основном, Powershell, VBS и batch для написания скриптов.
После того, как пакет подготовлен, скопируем его на сетевую папку, предоставим пользователям доступ на чтение.
Далее требуется установить на пользовательские компьютеры App-V Client и… всё!
В самом простом случае более ничего не требуется. Виртуальные пакеты можно распространять несколькими способами:
- через инсталлятор .msi, созданный на этапе сиквенсинга. Например, с помощью групповых политик;
- с помощью имеющейся в вашей организации системы распространения (Microsoft SCCM,Altiris) ;
- с помощью Powershell 3.0. Вообще, продукт Microsoft App-V 5.0 очень тесно интегрирован со средой Powershell и это очень удобно. Любые задачи, связанные с распространением и обслуживанием пакетов, можно автоматизировать с помощью скриптов.
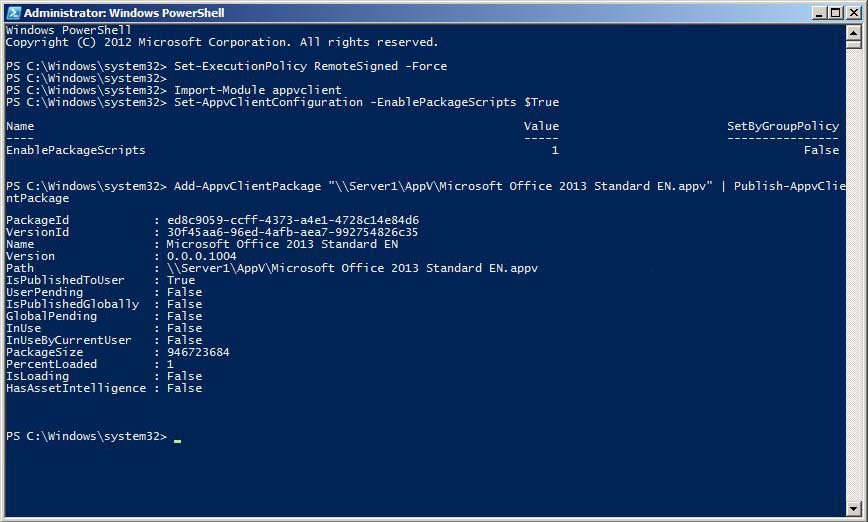
Итак, в простейшем случае, для использования Microsoft App-V потребуется только Sequencer на машине ИТ-инженера для подготовки пакетов и App-V Client на машине пользователя для их запуска. Однако, всеми преимуществами можно будет воспользоваться только при полном развертывании инфраструктуры App-V.
Для этого необходимо установить следующие компоненты:
- Management Server (Сервер управления). Предоставляет основные функции управления для инфраструктуры App-V 5.0;
- Publishing Server (Сервер публикаций). Предоставляет функции размещения и потоковой передачи для виртуальных приложений;
- SQL база данных управления.
Все роли устанавливаются одним файлом (APPV_SERVER_SETUP.EXE):
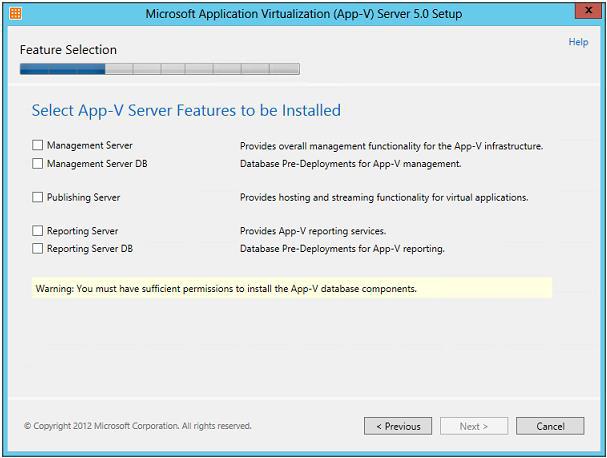
Microsoft предоставляет отдельные SQL скрипты для создания баз данных на случай, если в вашей организации за них ответственна отдельная команда администраторов. На этапе установки также указывается группа AD, которой будут предоставлены полномочия для управления средой App-V 5.0.
После установки необходимо сконфигурировать пользовательские App-V клиенты. Указать адрес сервера публикаций и параметры обновления информации об изменениях пакетов. Выполнить это можно с помощью Powershell.
В дальнейшем, доступ к консоли и управление осуществляется с помощью браузера:
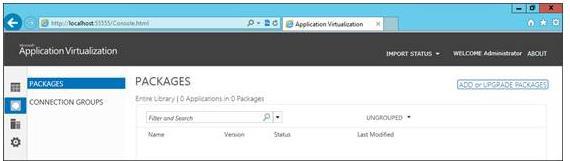
Добавим пакет, указав сетевой путь:
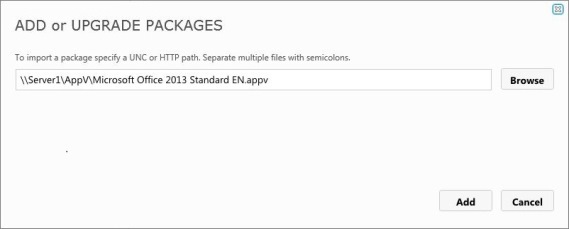
Назначим группу пользователей AD и опубликуем пакет:

После этого через некоторое время у пользователя появятся ярлыки приложения и соответствующие ассоциации файлов. ПО готово к использованию.
По умолчанию, когда приложение App-V публикуется для пользователя, файлы пакета копируются в папку %PROGRAMDATA%. Однако, клиент можно переключить в режим использования хранилища общего содержимого (Shared Content Store). В Powershell команда будет выглядеть так:
В этом случае на диске пользователя будут создаваться только NTFS ссылки на сетевое расположение файлов, что позволит существенно сэкономить дисковое пространство. Конечно, такое решение требует предварительного тестирования и редко применяется в чистом виде, но в наших реализованных проектах есть примеры применения этой технологии в средах заказчиков.
Если несколько программ должны взаимодействовать друг с другом – их можно объединять в группы в разделе «Connection Groups». В этом случае их виртуальные среды объединяются, файлы и реестр становятся доступны всем членам группы. Потребуется некоторый опыт, чтобы правильно формировать такие группы, выявлять зависимости программ и задавать их приоритет. Иногда отдельные компоненты мы рекомендуем не виртуализировать, а устанавливать непосредственно в образ системы. Это могут быть драйверы ODBC или настройки подключений к базам данных.
Здесь может сложиться впечатление, что виртуализация – спасительное решение на все случаи жизни. Увы, как и у любой технологии у нее есть свои ограничения. В частности, с помощью Microsoft App-V не могут быть виртуализированы драйвера или службы, которые запускаются при старте системы, (см. Руководство по виртуализации в Microsoft Application Virtualization 5.0). Как и всякая технология, App-V развивается и многие ограничения уже преодолены. Например, более не является проблемой виртуализация контекстного меню приложения в проводнике и различных ActiveX расширений. Кстати, это развитие в случае App-V порой также является вызовом. Сервиспаки и исправления помимо решения проблем привносят существенное изменение функционала и являются, фактически, новой версией технологии. Однако, имея за плечами более тысячи виртуализированных приложений, мы помогаем нашим заказчикам в кратчайшие сроки внедрить в рабочей среде новые функции, не нарушив бизнес-процессов.
Итак, мы рассмотрели преимущества виртуализации приложений. Коротко, на примере Microsoft App-V, познакомились с основными этапами создания и публикации виртуальных пакетов. Конечно, это далеко не единственный инструмент виртуализации. Нельзя не упомянуть Citrix XenApp, VMware ThinApp, Novell Zenworks. Выбор зависит от потребностей вашего бизнеса. Но основываясь на опыте поддержки наших клиентов, реализовавших переход к виртуальной среде, мы можем сформулировать стратегию перехода так: если приложение можно виртуализировать – его нужно виртуализировать. Плюсы неоспоримы.