Как настроить VPN на Android без помощи приложений
Как пользоваться ВПН на Андроид? Обычно нам достаточно установить специальное приложение, запустить его и нажать кнопку «Включить». Все очень просто, но не слишком надежно. Во-первых, программы показывают назойливую рекламу. Во-вторых, иногда для доступа к виртуальной сети требуется оформить платную подписку. В-третьих, подобные сервисы часто блокируются. Выйти из ситуации помогает встроенный ВПН на Андроид, который вы можете включить самостоятельно, не обращаясь к помощи специальных программ.
Настроить VPN вручную не так сложно, как вы думаете
Как пользоваться VPN на телефоне
Приложения VPN на Android для многих людей продолжают оставаться самым простым способом выхода в интернет через виртуальную сеть. Недавно мы делали подборку таких программ, но не исключено, что со временем многие из них будут заблокированы. В этом их главная проблема.
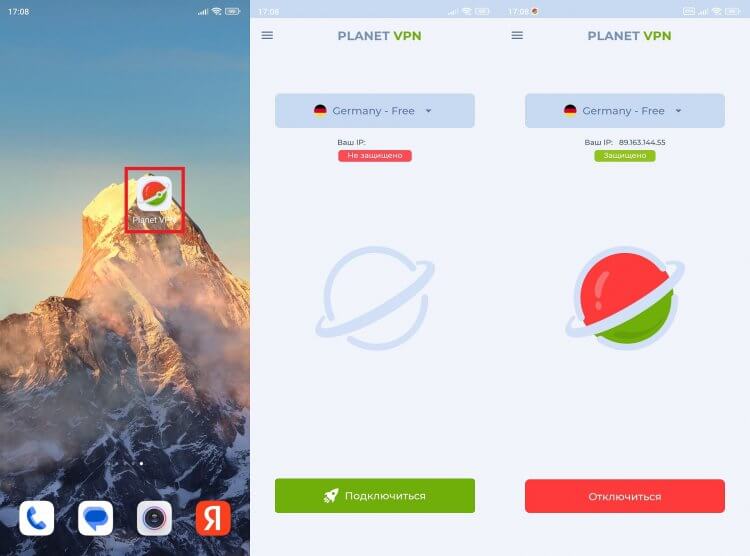
Приложения удобны, но они не всегда работают
Также вы можете поставить отдельное расширение ВПН для Яндекс Браузера, чтобы виртуальная сеть работала только при использовании веб-обозревателя. Но и они, вполне вероятно, когда-то окажутся заблокированы. В случае со встроенным ВПН на телефоне поводов для паники намного меньше, ведь в мире есть невообразимое количество серверов, среди которых вы наверняка найдете работающий в России.
Как настроить ВПН на Андроид
Чтобы настроить ВПН на телефоне, сначала вам необходимо получить данные о виртуальной сети, которые будут использоваться для подключения. С этой целью предлагаю обратиться к сайту vpngate.net (открывается только через VPN). На его главной странице представлена огромная база серверов буквально со всех уголков планеты. Но не все из них подойдут для VPN на Android.
⚡ Подпишись на AndroidInsider в Дзене, чтобы получать новости из мира Андроид первым
Нам необходимо отсортировать список, применив фильтр «L2TP/IPSec». Снимите другие галочки и нажмите кнопку «Refresh». Далее скопируйте адрес понравившейся сети, представленный в столбце «DDNS». В моем примере будет использоваться public-vpn-88.opengw.net. На всякий случай можете нажать кнопку «Connect guide» в столбце «L2TP/IPSec», чтобы получить информацию о логине, пароле и ключе. Но чаще всего используется типовое значение «vpn», поэтому можно обойтись и без лишних действий.
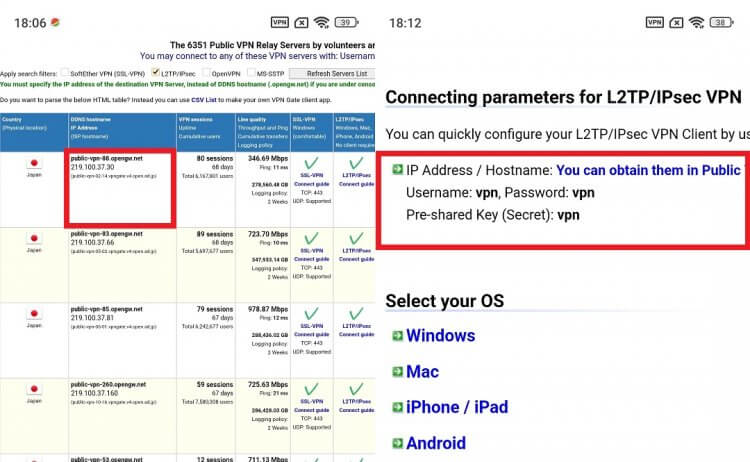
Сначала нужно выбрать сервер
Теперь перейдем к самому процессу настройки ВПН на телефоне. Чтобы добавить сеть, вам понадобится:
- Открыть настройки устройства.
- Перейти в раздел «VPN».
- Нажать кнопку «Новая сеть VPN».
- Придумать любое название.
- В качестве типа подключения выбрать «L2TP/IPSec».
- Указать адрес сервера, а также заполните поля «Общий ключ IPSec», «Имя пользователя» и «Пароль» (как правило, во всех случаях используется «vpn»).
- Нажать на галочку для сохранения.
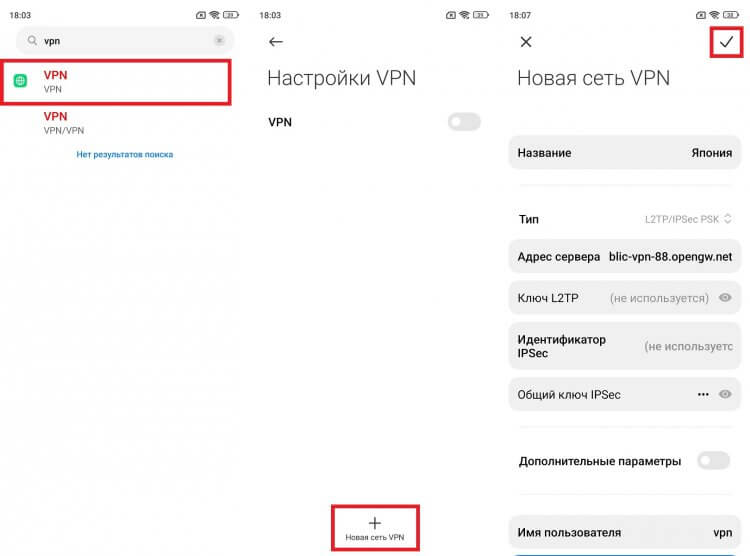
Заполняйте только рекомендованные поля
Так вы добавите сеть ВПН, а также сохраните ее настройки. Для надежности можно зарегистрировать и альтернативные серверы, чтобы в дальнейшем переключаться между ними, выбирая оптимальный вариант для выхода в интернет.
❗ Поделись своим мнением или задай вопрос в нашем телеграм-чате
Как включить ВПН на телефоне
Сеть зарегистрирована, и теперь нам нужно включить ВПН на Андроид. Сделать это получится за несколько секунд, выполнив пару простых шагов:
- Откройте раздел «VPN» в настройках смартфона.
- Активируйте одноименный ползунок.
- Выберите необходимую сеть.
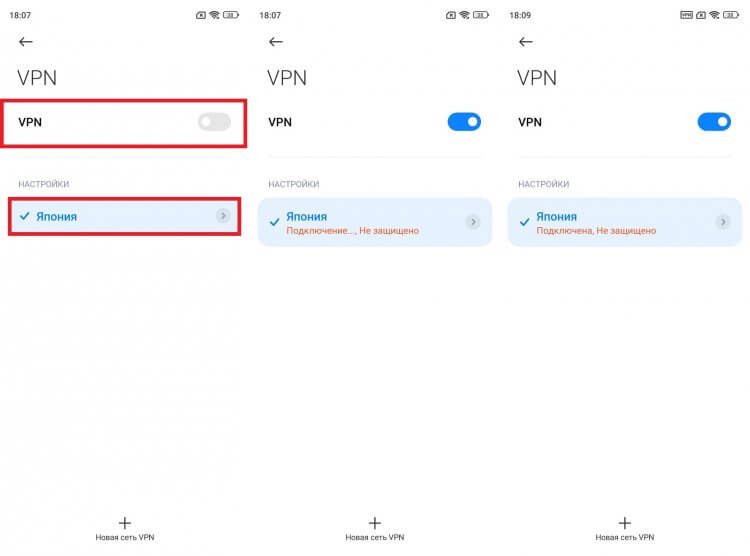
Наберитесь терпения, так как подключение происходит не моментально
Обращаю ваше внимание на то, что подключение занимает некоторое время. Как правило, 5-20 секунд, но в зависимости от загруженности сервера процесс может затянуться. Если вам удастся включить VPN на телефоне, то напротив сети вы увидите надпись «Подключено», а в строке состояния появится значок виртуальной сети.
�� Загляни в телеграм-канал Сундук Али-Бабы, где мы собрали лучшие товары с АлиЭкспресс
Почему не подключается ВПН
Несмотря на то, что даже ручная настройка ВПН кажется довольно простой, при подключении могут возникнуть проблемы. К примеру, вы зарегистрировали сеть, нажали кнопку активации, а через несколько секунд появилось уведомление «Не подключено». В такой ситуации вы первым делом должны проверить правильность ввода данных. Бывает, что при копировании адреса сервера автоматически подставляется расширение «https://» или «https://». Его нужно удалить.
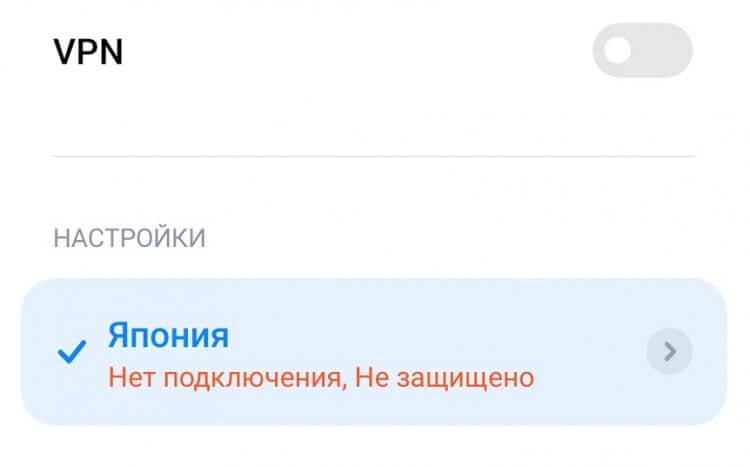
При попытке активировать VPN на экране может появиться такая ошибка
Также при возникновении проблем с подключением к ВПН рекомендуется открыть настройки виртуальной сети и через «Дополнительные параметры» в графе «Маршруты пересылки» указать значение «0.0.0.0/0». Еще один вариант — просто выбрать другой сервер, если текущий не работает.
Создание VPN-подключения в Android

Для подключения к VPN-сети ПГНИУ необходимо чтобы сам сервер (vpn.psu.ru) был доступен с места подключения.
Откройте «Настройки»
В категории «БЕСПРОВОДНЫЕ СЕТИ» перейдите в «VPN»
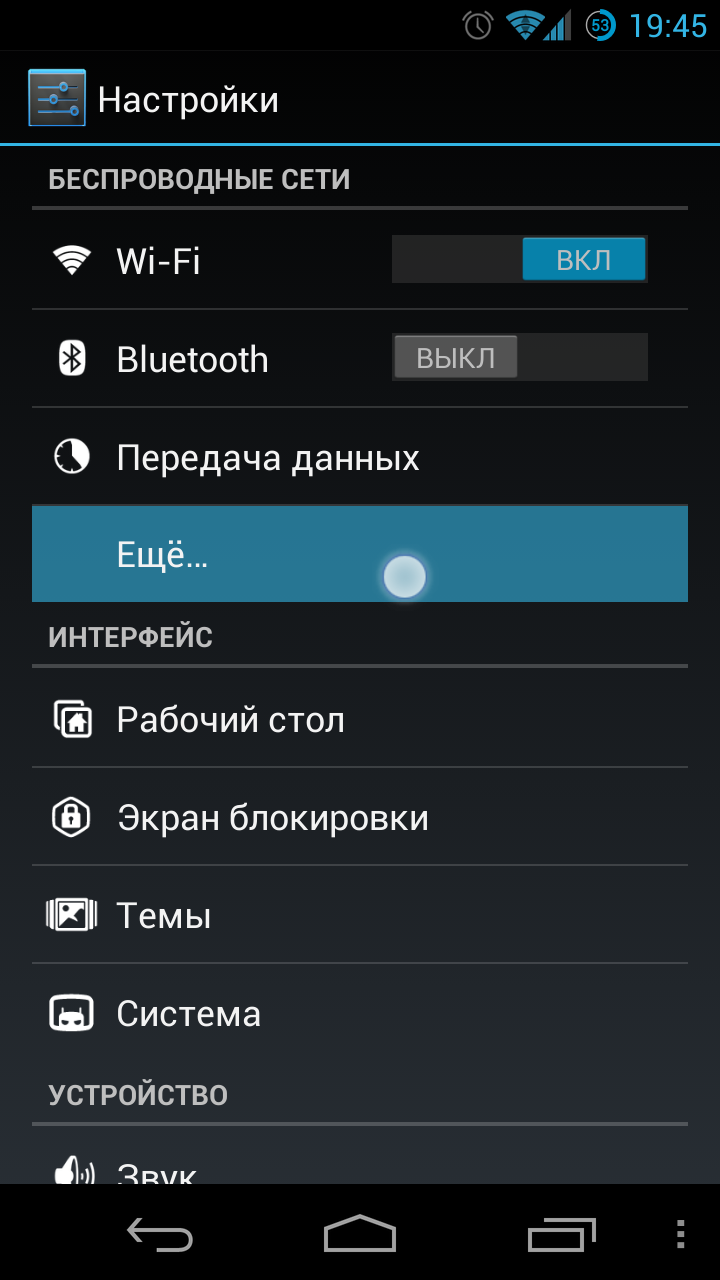
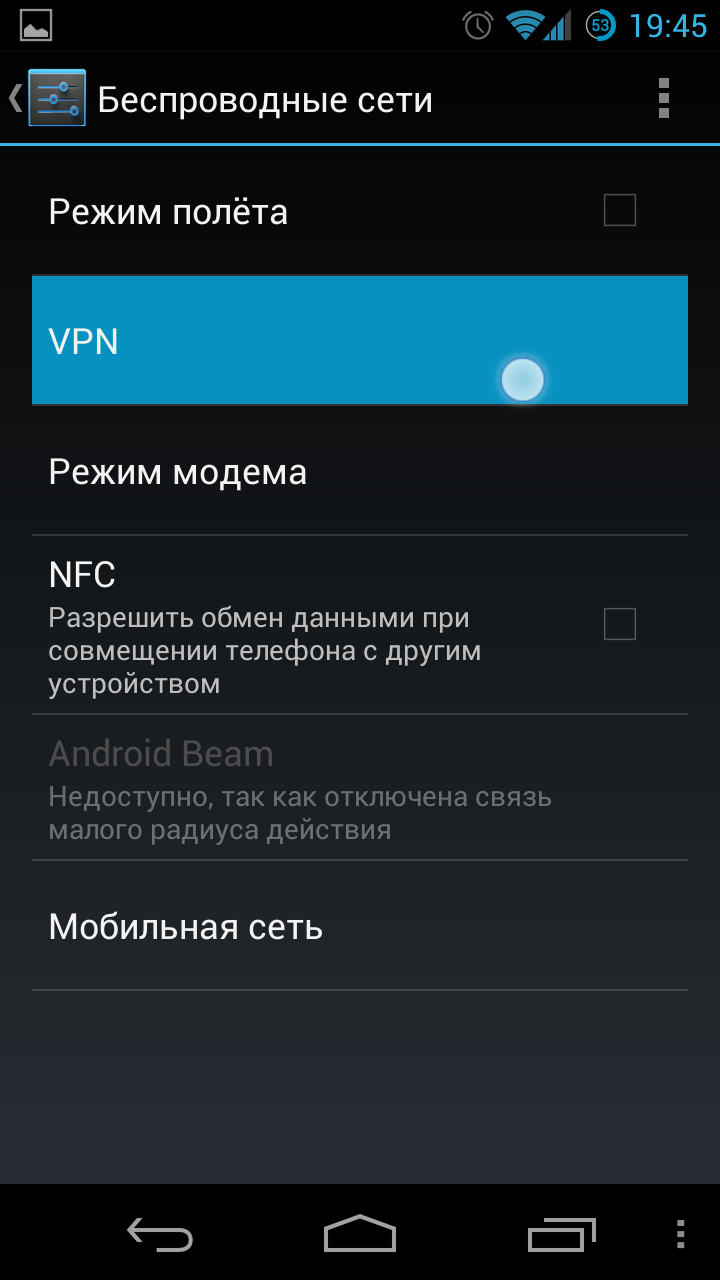
Вы не сможете продолжить настройку, если не используете блокировку экрана(графический ключ, PIN или пароль)!
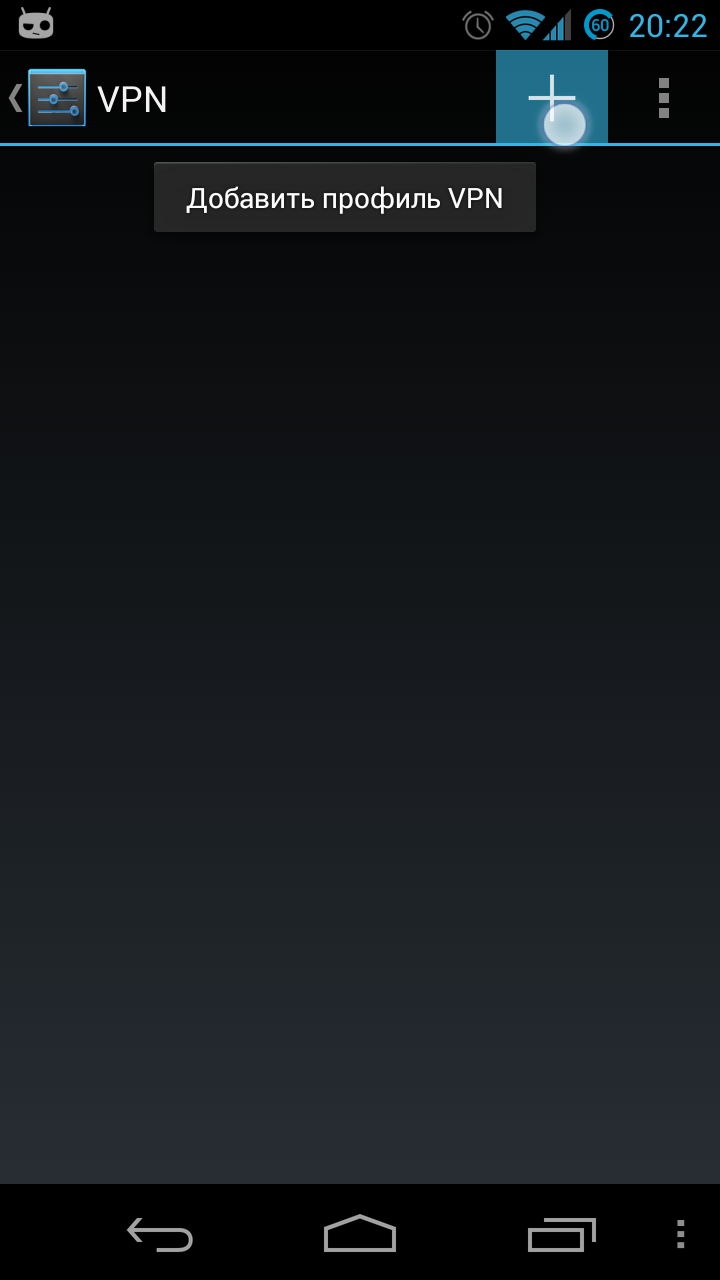
Если с безопасностью всё впорядке нажмите на знак «+», чтобы создать новое VPN-подключение
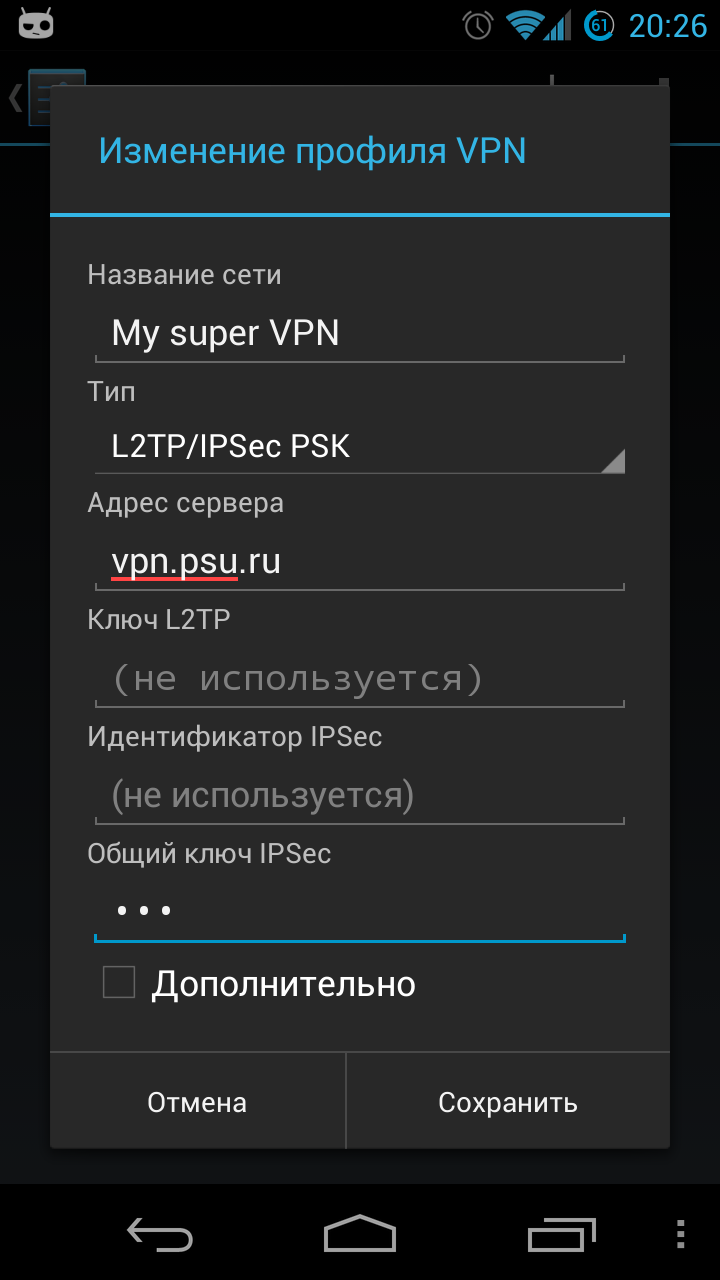
| Название сети | (любое) |
| Тип | L2TP/IPsec PSK |
| Адрес сервера | vpn.psu.ru |
| Ключ L2TP | (не используется) |
| Идентификатор IPSec | (не используется) |
| Общий ключ IPSec | 111 |
| DNS-серверы | 212.192.64.2 |
И нажмите кнопку сохранить
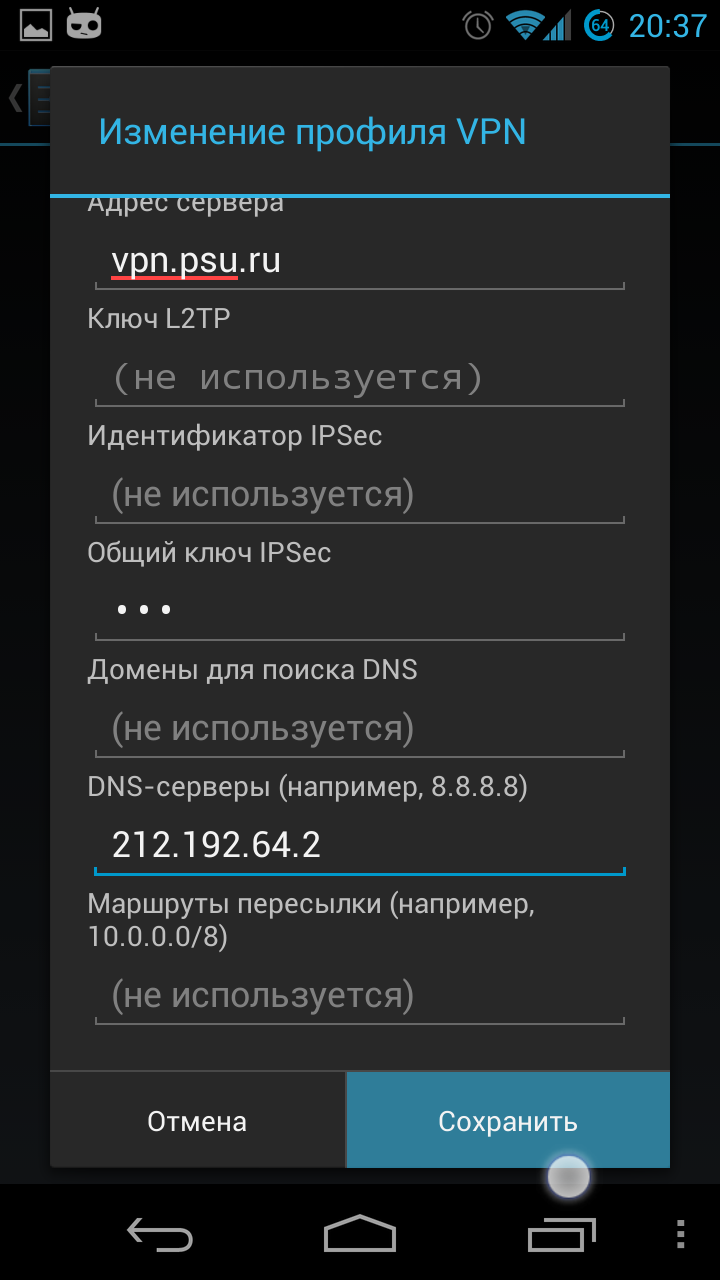
Нажмите на подключение. Введите имя пользователя и пароль и нажмите «Подключиться».
Что за «Идентификатор IPSec IKEv2 на Android 12»- что там писать
Подключены к интернету сейчас большинство пользователей, которые имеют смартфоны или другие устройства связи. Вот только типов подключений существует достаточно много. В большинстве случаев, в каждое устройство вшиты подходящие драйвера и программы для работы по любому протоколу. В некоторых же случаях, автоматическая настройка не удается, поэтому придется некоторые данные вводить самостоятельно. Особенно это актуально для всяких впн и других виртуальных соединений.
Подключение
IPsec (сокращение от IP Security) — набор протоколов для обеспечения защиты данных, передаваемых по межсетевому протоколу IP. IKEv2 (Internet Key Exchange version 2) — это протокол зашифрованного туннелирования, используемый VPN, который отвечает за безопасность интернет-трафика. Когда VPN-подключение установлено, происходит безопасный обмен рядом параметров. Например, согласование IKE Phase 1 включает в себя предложение и ответ нескольких общедоступных значений Diffie-Hellman, nonce — или «cookie» — и информации, относящейся к сеансу.

В общем, это один из способов обеспечения безопасности соединения. Один из самых современных, так что обеспечивает большую безопасность. Вот только еще не все оборудование и сервисы поддерживают работу через него. В этом случае, вам придется выбрать другой протокол для обеспечения безопасности, чтобы и компьютер, и оборудования могли подключиться к нему.

Идентификатор
Идентификатор IPSec IKEv2 на Android 12 – это, по сути, общий пароль, по которому подключаются к сети все внешние устройства. Так что вам не нужно ничего выдумать, алгоритм подключения следующий:
- Войдите в настройки VPN
- Добавить новое VPN-соединение
- Введите имя
- Выберите IKEv2 / IPSec PSK
- Определите данные подключения.
- Введите идентификатор
- Введите общий ключ / PSK
- Нажмите “Сохранить”.
В общем-то, это неплохое средство шифрования и защиты. Проблема у вас возникнет только в том случае, если вы самостоятельно будете настраивать маршрутизаторы и сервера для работы с такими устройствами. Там уже алгоритмы значительно сложнее, так что придется помучаться или действовать строго по инструкции.

Никто не мешает вам выбрать и другой тип защиты передачи своих данных, если вы конечно не купили доступ к какому-то впн. Там придется настраивать так, как они вам сказали.
Настройка IPSec VPN на устройствах с ОС Android
Пошаговая инструкция: установка и настройка OpenVPN клиента Android. Как установить и удалить цифровые сертификаты на Android vpn. ipsec client — настройка конфигурации протокола ip.
Перед началом работы
- Android не активирует подключение VPN-клиента автоматически при открытии приложения. VPN-подключение необходимо запустить вручную. Кроме того, вы можете использовать always-on VPN для запуска подключения.
- Следующие VPN-клиенты поддерживают политики конфигурации приложений Intune:
- Cisco AnyConnect
- Citrix SSO
- F5 Access
- Palo Alto Networks GlobalProtect
- Pulse Secure
- SonicWall Mobile Connect
Общие сведения о VPN для каждого приложения
При создании и тестировании VPN для каждого приложения базовый поток включает в себя следующие шаги.
- Выберите приложение VPN-клиента. Перед началом работы (в этой статье) отобразится список поддерживаемых приложений.
- Получите идентификаторы пакетов приложений, которые будут использовать VPN-подключение. Получение идентификатора пакета приложения (в этой статье) показывает, как это сделать.
- Если для проверки подлинности VPN-подключения используются сертификаты, создайте и разверните профили сертификатов перед развертыванием политики VPN. Убедитесь, что профили сертификатов успешно развернуты. Дополнительные сведения см. в статье Использование сертификатов для проверки подлинности в Microsoft Intune.
- Добавьте приложение VPN-клиента в Intune и разверните приложение для пользователей и устройств.
- Создайте политику конфигурации VPN-приложения. Используйте идентификаторы пакетов приложений и сведения о сертификате в политике.
- Разверните новую политику VPN.
- Убедитесь, что приложение VPN-клиента успешно подключено к VPN-серверу.
- Когда приложение активно, убедитесь, что трафик из приложения успешно проходит через VPN.
Получение идентификатора пакета приложения
Получите идентификатор пакета для каждого приложения, которое будет использовать VPN. Для общедоступных приложений идентификатор пакета приложения можно получить в магазине Google Play. Отображаемый URL-адрес для каждого приложения содержит идентификатор пакета.
В следующем примере идентификатор пакета приложения браузера Майкрософт Edge — com.microsoft.emmx. Идентификатор пакета является частью URL-адреса.
Для бизнес-приложений (LOB) получите идентификатор пакета от поставщика или разработчика приложения.
Использование конструктора конфигураций
- Войдите в Центр администрирования Microsoft Endpoint Manager.
- Выберите Приложения>Политики конфигурации приложений>Добавить>управляемые устройства.
- В разделе Основные укажите следующие свойства.
- Имя: введите понятное имя для политики. Назначьте имена политикам, чтобы можно было легко различать их. Например, хорошее имя политики — Политика конфигурации приложений: политика VPN Cisco AnyConnect для устройств с рабочим профилем Android Enterprise.
- Описание: введите описание политики. Этот необязательный параметр, но мы рекомендуем его использовать.
- Платформа: выберите Android Enterprise.
- Тип профиля: ваши параметры:
- Все типы профилей. Этот параметр поддерживает проверку подлинности по имени пользователя и паролю. Если вы используете проверку подлинности на основе сертификатов, не используйте этот параметр.
- Полностью управляемый, выделенный и Corporate-Owned рабочий профиль. Этот параметр поддерживает проверку подлинности на основе сертификатов, а также проверку подлинности с использованием имени пользователя и пароля.
- Только личный рабочий профиль. Этот параметр поддерживает проверку подлинности на основе сертификата, а также проверку подлинности с использованием имени пользователя и пароля.
- Целевое приложение. Выберите приложение VPN-клиента, которое вы добавили ранее. В следующем примере используется клиентское vpn-приложение Cisco AnyConnect:
- Нажмите кнопку Далее.
- В разделе Параметры введите следующие свойства:
- Формат параметров конфигурации. Выберите Использовать конструктор конфигураций:
- Добавить: отображает список ключей конфигурации. Выберите все ключи конфигурации, необходимые для настройки >ОК.В следующем примере мы выбрали минимальный список для AnyConnect VPN, включая проверку подлинности на основе сертификатов и VPN для каждого приложения:
- Значение конфигурации. Введите значения для выбранных ключей конфигурации. Помните, что имена ключей зависят от используемого приложения VPN-клиента. В ключах, выбранных в нашем примере:
- Для приложений, разрешенных VPN. Введите идентификаторы пакетов приложений, собранные ранее.
- Псевдоним сертификата KeyChain (необязательно): измените тип значения со строки на сертификат. Выберите профиль сертификата клиента для использования с проверкой подлинности VPN.
- Протокол. Выберите протокол туннеля SSL или IPsec VPN.
- Имя подключения. Введите понятное имя VPN-подключения. Пользователи видят это имя подключения на своих устройствах. Например, введите ContosoVPN.
- Узел. Введите URL-адрес имени узла для головного маршрутизатора. Например, введите vpn.contoso.com.
- Нажмите кнопку Далее.
- В разделе Назначения выберите группы для назначения политики конфигурации VPN-приложений.Нажмите кнопку Далее.
- Проверьте параметры в окне Проверка и создание. При нажатии кнопки Создать изменения сохраняются, а политика развертывается в группах. Политика также отображается в списке политик конфигурации приложений.
Использование JSON
Используйте этот параметр, если у вас нет или вы не знаете все необходимые параметры VPN, используемые в конструкторе конфигураций. Если вам нужна помощь, обратитесь к поставщику VPN.
Получение маркера сертификата
На этих шагах создайте временную политику. Политика не будет сохранена. Цель заключается в копировании маркера сертификата. Этот маркер будет использоваться при создании политики VPN с помощью JSON (следующий раздел).
- В центре администрирования Майкрософт Endpoint Manager выберите Приложения>Политики конфигурации приложений>Добавить>управляемые устройства.
- В разделе Основные укажите следующие свойства.
- Имя: введите любое имя. Эта политика является временной и не будет сохранена.
- Платформа: выберите Android Enterprise.
- Тип профиля: выберите Только личный рабочий профиль.
- Целевое приложение. Выберите приложение VPN-клиента, которое вы добавили ранее.
- Нажмите кнопку Далее.
- В разделе Параметры введите следующие свойства:
- Формат параметров конфигурации. Выберите Использовать конструктор конфигураций.
- Добавить: отображает список ключей конфигурации. Выберите любой ключ со строковым типом значения. Нажмите кнопку ОК.
- Измените тип значения со строки на сертификат. Этот шаг позволяет выбрать правильный профиль сертификата клиента, который проверяет подлинность VPN:
- Немедленно измените тип значения обратно на string. Значение конфигурации изменится на токен <
- Скопируйте и вставьте этот маркер сертификата в другой файл, например в текстовый редактор.
- Отмена этой политики. Не сохраняйте его. Единственной целью является копирование и вставка маркера сертификата.
Создание политики VPN с помощью JSON
- В центре администрирования Майкрософт Endpoint Manager выберите Приложения>Политики конфигурации приложений>Добавить>управляемые устройства.
- В разделе Основные укажите следующие свойства.
- Имя: введите понятное имя для политики. Назначьте имена политикам, чтобы можно было легко различать их. Например, хорошее имя политики — политика конфигурации приложений: JSON Cisco AnyConnect VPN policy for Android Enterprise work profile devices in entire company.
- Описание: введите описание политики. Этот необязательный параметр, но мы рекомендуем его использовать.
- Платформа: выберите Android Enterprise.
- Тип профиля: ваши параметры:
- Все типы профилей: этот параметр поддерживает проверку подлинности по имени пользователя и паролю. Если вы используете проверку подлинности на основе сертификатов, не используйте этот параметр.
- Полностью управляемый, выделенный и Corporate-Owned рабочий профиль. Этот параметр поддерживает проверку подлинности на основе сертификата, а также проверку подлинности имени пользователя и пароля.
- Только личный рабочий профиль. Этот параметр поддерживает проверку подлинности на основе сертификата, а также проверку подлинности с использованием имени пользователя и пароля.
- Целевое приложение. Выберите приложение VPN-клиента, которое вы добавили ранее.
- Нажмите кнопку Далее.
- В разделе Параметры введите следующие свойства:
- Формат параметров конфигурации. Выберите Ввести данные JSON. Json можно изменить напрямую.
- Скачать шаблон JSON. Используйте этот параметр, чтобы скачать и обновить шаблон во внешнем редакторе. Будьте осторожны с текстовыми редакторами, которые используют смарт-кавычки, так как они могут создать недопустимый JSON.
Пример JSON для VPN-подключения F5
Конфигурация клиента OpenVPN на Android с TLS авторизацией
В текущем разделе мы уделим внимание примеру конфигурации клиента OpenVPN на Android и рассмотрим какие файлы,ключи,сертификаты нам понадобятся для реализации защищенной, зашифрованной VPN сети на Android средствами TLS авторизации на сервере OpenVPN. Как оговаривалось ранее, мы будем строить зашифрованную и защищенную сеть на базе TLS авторизации и с участием сервера сертификации.
Прежде чем браться за настройку клиентской части VPN сети на Android с авторизацией по протоколу TLS, необходимо разобраться, какие файлы,ключи и сертификаты нам понадобятся.
Базовый набор файлов для OpenVPN клиента на Android:
- client.key — закрытый ключ шифрования клиента, выданный центром сертификации.
- client.crt — сертификат клиента, подписанный центром сертификации.
- ca.crt — сертификат центра сертификации с открытым ключем.
- client.ovpn — файл конфигурации OpenVPN клиента для Android.
После того, как мы с вами ознакомились с основным, базовым наборов необходимых файлов, ключей и сертификатов, плавно переходим к базовой конфигурации инициализации VPN клиента на Android. Интересующий нас файл имеет расширение .ovpn. Имя файла конфигурации может быть любым, например client.ovpn.
Базовая конфигурация клиентского файла client.ovpn:
# Инициализация OpenVPN в качестве клиента client # адрес сервера remote ip-adress-server port-server # инициализация тунеля TUN dev tun # сжатие трафика comp-lzo # протокол подключения proto udp # протокол шифрования VPN сети tls-client # ключи TLS авторизации ca ca.crt cert client.crt key client.key ns-cert-type server # делаем видимой всю VPN сеть для клиентов route 10.8.0.0 255.255.255.0 # указываем клиенту слушать команды от сервера pullНа данном этапе мы разобрались с базовым минимальным набором файлов, базовой конфигурации OpenVPN клиента на Android с TLS авторизацией на сервере. Данные теоретические знания помогут вам в реализации специализированных задач по организации зашифрованных VPN сетей под ваши нужды.
Пошаговая инструкция установки и настройки OpenVPN клиента на Android
В данном разделе инструкции мы не будем рассматривать процедуру формирования ключей клиента и сервера сертификации. Вопрос организации сервера сертификации отдельная тема и мы предполагаем, что данную задачу, уважаемый читатель, рассматриваете как отдельная тема для изучения. Раздел статьи предполагает уже созданные клиентские, серверные ключи и сертификаты.
1) Первое что нам необходимо сделать — установить OpenVPN на ваше Android устройство. Для этого вам необходимо скачать приложение OpenVPN for Android из любого источника, например из Google play.
Установка OpenVPN через Google Play
2) После установки запускаем приложение и переходим в раздел импорта файлов конфигурации, ключей и сертификатов. Файл конфигурации, ключи и сертификаты должны быть заблаговременных скопированы в файловое пространство вашего Android устройства. Способов скопировать необходимые файлы масса, выбирайте самый безопасный для вас.

Запуск OpenVPN для Android.
3) Выбираем нужную директорию с файлом конфигурации, ключем и сертификатами. Жмем на файл конфигурации и кнопку «Выбрать».

Импорт файлов конфигурации,ключей и сертификатов для OpenVPN Android.
4) По результатам процедуры импорта клиент OpenVPN для Android автоматически сформирует файл конфигурации и включит в файл конфигурации ключ, сертификаты клиента и сервера.

Примем импорта файлов конфигурации,ключа и сертификатов.
5) На данном этапе импорт и базовая конфигурация OpenVPN клиента для Андроид является завершенной. В дальнейшем вы можете провести дополнительную тонкую настройку используя графический интерфейс клиента OpenVPN для Android или вручную прописать нужные конфигурации в файле конфигураций. По завершению процедуры импорта, мы рекомендуем вам удалить исходные файлы конфигурации, ключи и сертификаты для большей безопасности вашей приватной VPN сети.

Конфигурация OpenVPN для Android через графический интерфейс.
6) Если вы правильно сконфигурировали сервер и клиент OpenVPN, то далее мы подключаем наше устройство к серверу. Для подключения OpenVPN клиента к нашему серверу необходимо нажать на импортированную запись и дождаться статуса подключения SUCCESS. В трее Android устройств будет висеть ваша аналитическая информация о количестве переподключений, трафике VPN сети и прочая аналитическая информация.


Подключение в OpenVPN серверу на AndroidЭпилог нашей инструкции
Вот мы и подытожили с интересующим нас вопросом — настройка и установка OpenVPN клиента для Android в пошаговой инструкции. По результатам прочтения статьи вы должны получить базовое понимание принципов организации VPN сетей для устройств Android средствами OpenVPN и получить практический пример реализации простой VPN сети с TLS авторизацией для своего Android устройства.
Базовая конфигурация OpenVPN клиента на устройствах Android не должна вызвать никаких сложностей после прочтения данной статьи. Теперь ваши данные надежно защищены и шифруются налету при помощи VPN тунеля.
Хранилище сертификатов в Android
Если Вы не использовали хранилище сертификатов до этого, то Вам будет предложено это хранилище инициализировать введя пароль, который будет затем спрашиваться при обращении к хранилищу первый раз после включения или перезагрузки устройства.
При установке сертификатов в хранилище будут спрашиваться их имена. Рекомендуем следующие названия, без кавычек:- sft-ca-crw.crt (устанавливаемый с сайта) — «SFT crw CA»
- <имя>-crw.<ваш домен=»»>.p12 — «Personal»
- Сейчас этот тип сертификатов не используется. ap.<ваш домен=»»>.crt — «Central server». Таковых может быть несколько, для разных точек доступа с названиями вида <филиал>-ap.<ваш домен=»»>.crt — в этом случае называйте сертификаты по именам площадок.
Установка сертификата УЦ.
Загрузите страницу http://clients.sft.ru/cert в интернет-браузере устройства и выберите «пользовательский» сертификат для ОС Android.

Что такое цифровые сертификаты?
Так называемые цифровые сертификаты идентифицируют компьютеры, телефоны и приложения по соображениям безопасности. Сопоставимым примером могут быть наши водительские права, которые используются для подтверждения того, что мы можем водить машину на законных основаниях. Таким же образом цифровой сертификат идентифицирует наше устройство и подтверждает имеющиеся у него права доступа.
В нашем мобильном мы можем найти несколько типов устройств. Первые установлены в самой системе и активны, поэтому все функции нашего мобильного телефона могут работать нормально. Вторые — те, которые мы установили вручную, чтобы получить доступ к определенным услугам, таким как как веб-страницы госуслуг, где уровень безопасности высок по понятным причинам.
Если мы зайдем в Настройки / Безопасность / Шифрование и учетные данные, мы можем ознакомиться со всеми этими сертификатами. Как мы говорим, цель состоит в том, чтобы наш терминал может без проблем получить доступ к большому количеству функций. Например, если мы посмотрим на длинный список, мы увидим некоторые из них, такие как «Google Trust Services», отвечающие за работу с сертификатами как Google, так и всего Alphabet.
Как устанавливаются новые сертификаты?
Поскольку все чаще проводить процедуры, требующие обмена конфиденциальной информацией, это Возможно, что в некоторых случаях нам придется установить цифровой сертификат. Например, в Испании это Фабрика национальной валюты и марок, которая действует как «поставщик сертификационных услуг», предоставляя нам различные типы электронных сертификатов, с помощью которых мы можем идентифицировать себя и выполнять формальные процедуры. безопасно через Интернет.
Чтобы установить новые сертификаты, мы должны сначала скачал файл с соответствующего веб-сайта. После этого мы нажимаем на Настройки / Безопасность / Шифрование и учетные данные. Теперь коснемся установки сертификатов из хранилища.
В верхней левой части касаемся «установить из хранилища» и выберите место, где мы сохранили сертификат . Трогаем файл и пишем название сертификата. Наконец, мы выбираем VPN, Приложения или Wi-Fi.
Путь может измениться, поскольку в разделе «Установить сертификаты» мы можем напрямую найти выбор для установки трех типов сертификатов и щелкнуть по каждому из них:
- Сертификаты CA — Это то, что позволяет веб-сайтам, приложениям и VPN шифровать данные.
- Сертификат пользователя: также известный как сертификат гражданина, это цифровой документ, который содержит наши идентификационные данные. Это позволяет вам идентифицировать себя в Интернете и обмениваться информацией с другими людьми и организациями с гарантией, что только мы и другой собеседник можем получить к ним доступ.
- Wi-Fi сертификат: позволяет установить сертификат, который дает доступ к частным сетям Wi-Fi с высоким уровнем безопасности, таким как университетский Wi-Fi.
Удалить личные сертификаты
Возможно, что мы больше не нужен сертификат, или по соображениям безопасности мы хотим отменить его присутствие в нашей системе. В этом случае всегда важно соблюдать осторожность, чтобы не удалить из системы какие-либо сертификаты, которые необходимы для правильной работы телефона. В этом случае мы возвращаемся в Настройки / Безопасность / Шифрование и учетные данные. Затем в хранилище учетных данных мы касаемся «удалить учетные данные» и принимаем.
Варианты использования VPN на устройствах Android
Технология VPN позволяет объединять в защищенную сеть устройства, которые физически не подключены к одной сети.
На устройствах Android по умолчанию есть VPN-клиент, поддерживающий протоколы PPTP, L2TP/IPSec и IPSec. В Android 4.0 и более поздних версиях этой ОС также поддерживаются приложения для доступа к VPN. Такие приложения могут быть более удобны по сравнению со встроенным VPN-клиентом в следующих случаях:
- Контроль настроек VPN осуществляется с помощью консоли управления мобильной инфраструктурой предприятия (EMM).
- Вы используете протоколы VPN, которые не поддерживаются встроенным клиентом на Android.
- Вы хотите, чтобы пользователи могли подключаться к виртуальным частным сетям без затруднительных настроек.
- Для рабочего или личного профиля пользователя нужно использовать отдельную виртуальную частную сеть.
Конфигурация мобильной инфраструктуры предприятия
С помощью консоли управления мобильной инфраструктурой предприятия можно настраивать большое количество виртуальных частных сетей, если это поддерживает как ваша мобильная инфраструктура, так и решение для VPN. Пользователям, работающим с мобильной инфраструктурой предприятия, обычно не требуется самостоятельно настраивать устройства Android. Она может поддерживать следующие функции:
- блокировку доступа к системным настройкам VPN;
- настройку сетевых подключений VPN, в том числе установку сертификатов аутентификации;
- создание списков приложений, которым предоставлен или заблокирован доступ к VPN.
Функция «Постоянная VPN»
Вы можете задать настройки, при которых решение для доступа к виртуальным частным сетям будет автоматически активироваться при загрузке устройства Android и функционировать до отключения этого устройства или рабочего профиля на нем. Эта функция называется Постоянная VPN, и она доступна на устройствах Android 7.0 и более поздних версий. Подробнее о настройке этой функции…
Блокировка подключений, не относящихся к VPN
Во многих консолях управления мобильной инфраструктурой предприятия (а также в приложении «Настройки» на смартфоне или планшете) можно заблокировать подключения, не связанные с VPN. Чтобы сетевой трафик на устройстве Android обрабатывался только в рамках функции «Постоянная VPN», выполните следующие действия в интерфейсе этого устройства:
- Откройте приложение «Настройки».
- Нажмите Сеть и Интернет
Дополнительно
VPN. - Коснитесь значка настроек
рядом с нужной сетью VPN. - Включите функцию Блокировать соединения без VPN.
Чтобы настроить такую блокировку с помощью консоли управления мобильной инфраструктурой предприятия, обратитесь к документации, предоставленной разработчиком этого сервиса.
Разрешение на доступ к подключениям, не связанным с VPN
Вы можете разрешить приложениям использовать подключения, не связанные с VPN, если эта функция предусмотрена в вашей виртуальной частной сети. Некоторым приложениям необходимо использовать другие сети, например Wi-Fi или мобильное подключение. Соответствующие настройки можно задать в консоли управления мобильной инфраструктурой предприятия или непосредственно в интерфейсе приложения для доступа к виртуальным частным сетям.
Контроль трафика VPN для приложений
Многие приложения для доступа к виртуальным частным сетям позволяют открывать или блокировать VPN-трафик отдельным приложениям. Вы можете использовать списки только одного из двух типов: приложения с доступом к трафику или без доступа к трафику. Одновременно применять оба варианта нельзя. Если такой список не используется, весь трафик на устройстве будет ограничен виртуальной частной сетью.
Настроить для приложений доступ к VPN-трафику можно в консоли управления мобильной инфраструктурой предприятия или непосредственно в приложении для работы с VPN.
Список приложений с доступом к VPN
Вы можете создать список приложений с доступом к VPN. Только приложения из этого списка смогут использовать трафик виртуальной частной сети. Все прочие приложения получат доступ к сетевым подключениям на устройстве лишь тогда, когда оно не использует VPN.
Если вы включите функцию Блокировать соединения без VPN, то доступ к сетевым подключениям будет только у приложений из этого списка.
Список приложений без доступа к VPN
Вы можете создать список приложений, не работающих с VPN. Такие приложения будут использовать обычный сетевой трафик, а все остальные – только трафик VPN.
Если вы включите функцию Блокировать соединения без VPN, то приложения из этого списка утратят доступ к сетевым подключениям.
Трафик Google Play
Если в вашей виртуальной частной сети действует тарификация трафика, вы можете заблокировать или открыть к нему доступ для Google Play. Эту настройку нужно использовать для следующих пакетов приложений:
- com.android.packageinstaller
- com.android.vending
- com.google.android.gms
- com.google.android.packageinstaller
Блокировка доступа к системным настройкам
Вы можете запретить пользователям устройств изменять системные настройки VPN, если такая блокировка поддерживается мобильной инфраструктурой предприятия. В некоторых версиях Android при этом блокируется включение функции «Постоянная VPN», как указано в таблице ниже.
Что происходит при блокировке доступа к системным настройкам
5.0 Полностью управляемые устройства Приложение для доступа к виртуальным частным сетям не будет активироваться. 6.0 Полностью управляемые устройства и рабочий профиль Приложение для доступа к виртуальным частным сетям не будет активироваться. 7.0 или более поздняя Полностью управляемые устройства и рабочий профиль Функция «Постоянная VPN» будет запускаться, если это разрешено контроллером политик на устройствах. Прочие приложения для доступа к виртуальным частным сетям не будут активироваться. Подключение к PPTP/L2TP-серверу с Android-гаджета
Порядок действий будет следующим:
меню Настройки – Беспроводные сети – пункт Еще;
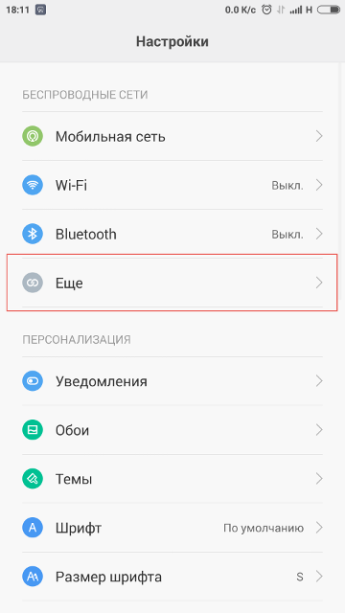
выбрать раздел Виртуальная сеть (VPN);

нажать Добавить сеть, таким образом вы создадите новое подключение.
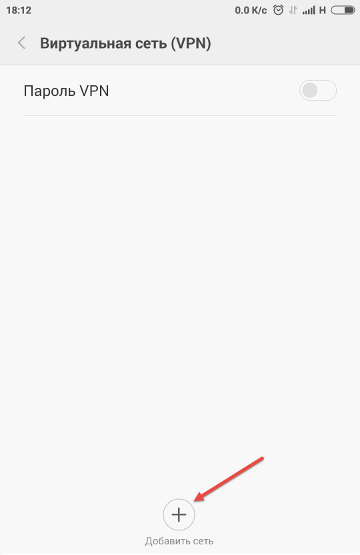
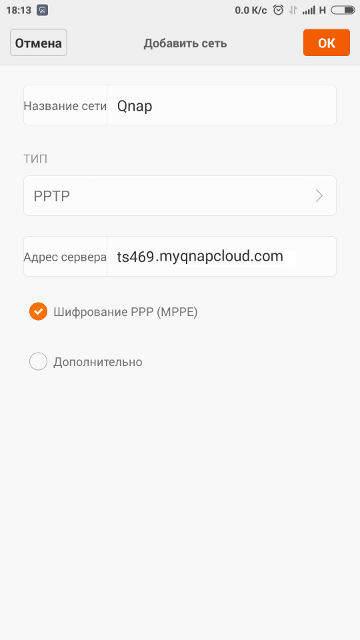
Если вы желаете подключиться к PPTP, тогда в открывшемся меню необходимо указать следующие данные:
- название сети (вы ее придумываете сами);
- задать тип – это PPTP;
- адрес сервера – здесь вписываете свой адрес IP или доменное имя MyQnapCloud.
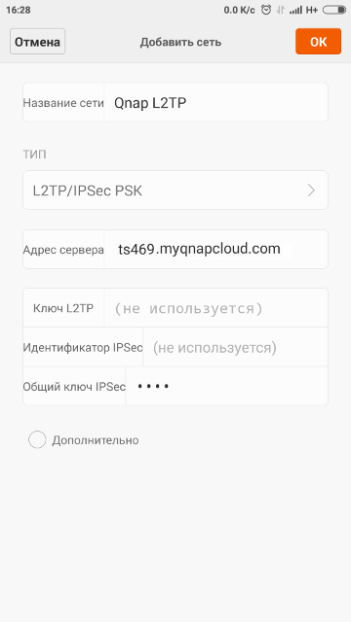
Подключение к протоколу L2TP осуществляется путем внесения таких данных:
- название сети (придумываете самостоятельно);
- тип протокола – это L2TP/IPSec PSK;
- адрес сервера – вводите свой IP или доменное имя MyQnapCloud;
- общий ключ IPSec – это ключ, который установлен на сервере.
Далее вы запускаете сформированное соединение:
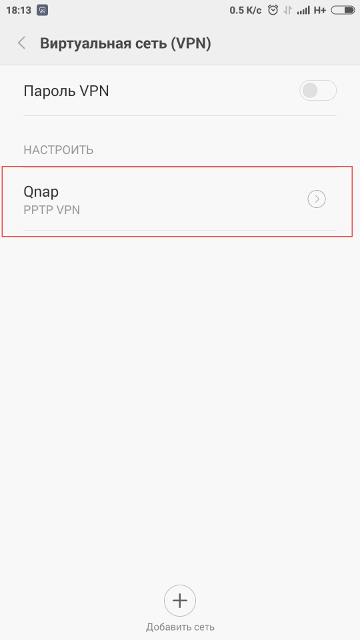
Необходимо ввести учетные данные пользователя PPTP или L2TP-сервера, затем нажать кнопку подключения.
 При верном введении данных авторизации будет отображаться информация о подключении.
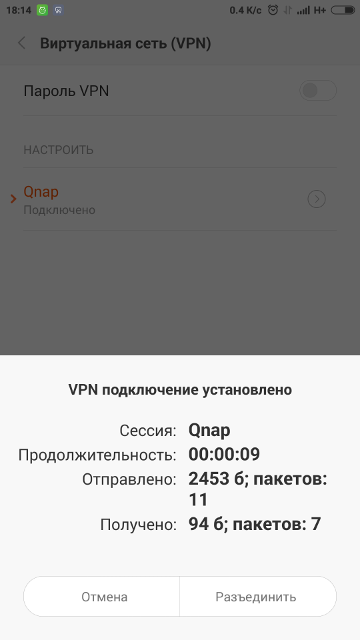
Подключение к OpenVPN-серверу с Android-гаджета
Изначально в мобильных устройствах нет специальных приложений, через которые можно подключиться к серверу OpenVPN, поэтому вы первым делом скачиваете программу OpenVPN for Android. Ее лучше всего инсталлировать через Play Market, где скачивание происходит с подтвержденного ресурса.
Следующим шагом будет запуск этой программы и нажатие кнопки для импортирования – она находится в верхнем правом углу.
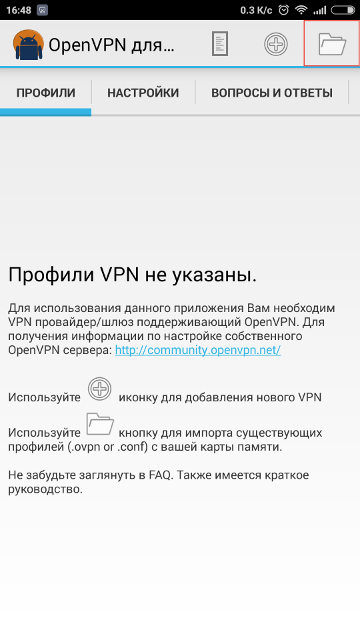
Укажите ранее скачанный файл конфигурации с расширением *.OPVPN.

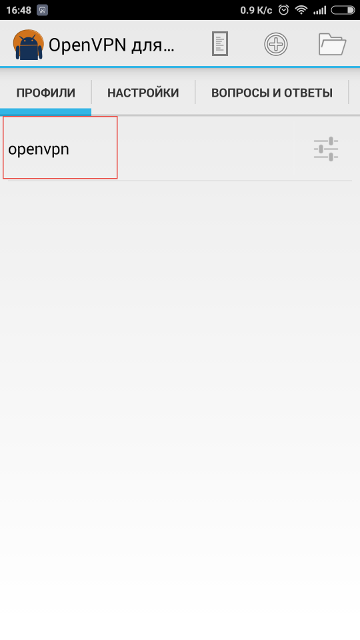
Далее нажимаете на кнопку, имеющую значок дискеты, и сохраняете сертификат.

Теперь нужно запустить подключение OpenVPN.
Потребуется ввести данные логина и пароля пользователя, который зарегистрирован на сервере. Затем нажимаете кнопу для подтверждения – OK.
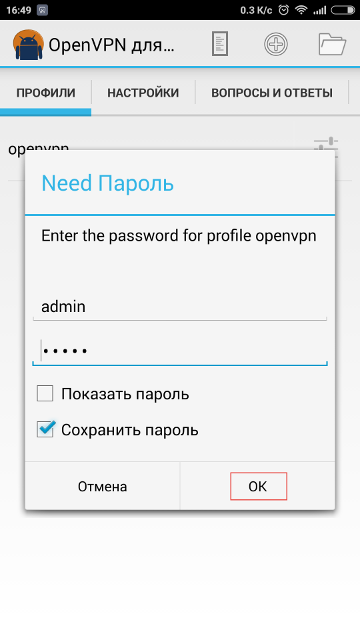
В случае корректного введения данных для авторизации на экране устройства будет высвечиваться информация о подключении к серверу.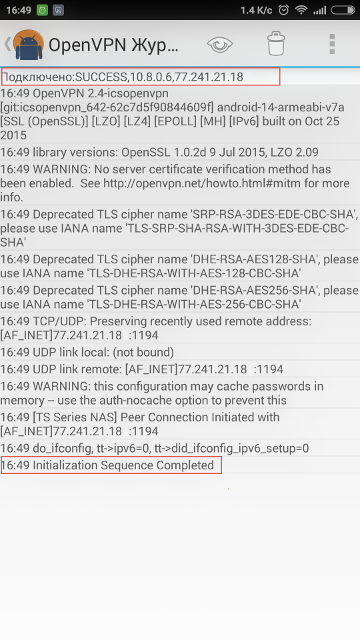
В панели уведомлений появится новый ярлык, указывающий на подключение. Если его нажать, вы сможете увидеть всю информацию о текущем соединении.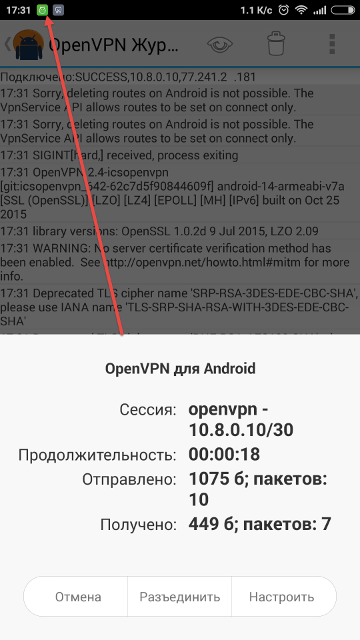
Настройка завершена успешно и можно в безопасном режиме пользоваться сетью Интернет в любое время и в любом месте. Ваш трафик будет зашифрован, вам не нужно бояться, что кто-то может украсть данные с вашего устройства.Какое приложение выбрать?
Я пользуюсь только бесплатными, но при этом проверенными сервисами с хорошим рейтингом и большим количеством скачиваний. Здесь нужно учитывать, что в бесплатных приложениях точно будут ограничения по скорости, реклама (в некоторых – очень много рекламы!) и другие недостатки. Вот небольшая подборка бесплатных сервисов:
Расскажу подробнее про сервисы, которыми пользуюсь сама. Все они бесплатны, но имеют платные версии, которые отключают рекламу (если она есть) и дают большую скорость подключения.
Turbo VPN
Этот сервис я ставлю в списке первым, поскольку сама пользуюсь им уже много лет. Сейчас там все «вертится» вокруг просмотров рекламы, которой стало много. Однако я использую сервис уже несколько лет и могу с уверенностью сказать, что с моими персональными данными и прочей информацией накладок не было. Этот сервис с симпатичным кроликом в виде «главного героя» смело рекомендую.
Стоит учитывать, что Turbo значительно тормозит работу многих приложений, поэтому его часто нужно будет отключать. Кроме того, со включенным Turbo VPN не грузятся приложения российских банков (на моем опыте, как минимум не грузятся Сбер, «Хоум Кредит Банк», «Тинькофф», «Почта Банк»). В Google Play больше 100 миллионов скачиваний, рейтинг – 4,7 (выше среднего).
Secure VPN
Еще один бесплатный сервис, который сейчас имеет наиболее высокий рейтинг. Это и понятно: он работает быстрее многих других, рекламы мало, и, что сейчас становится особенно актуальным, пока не тормозит работу других приложений (WhatsApp, Vkontakte и др.). Этот сервис также можно расценивать как безопасный: в одном только Google Play у него более 50 миллионов скачиваний и рейтинг 4,8 (высокий). По большому количеству оценок, которые можно найти в открытом доступе, это один из самых безопасных бесплатных сервисов.
Proton
Еще один более-менее безопасный сервис, имеющий бесплатную версию. Сейчас этот VPN я использую на ПК. Рекламы не вижу, работает все с нормальными скоростями. Подключение к серверам в Нидерландах.
В Google Play более 5 миллионов скачиваний, рейтинг 4,2 (средний). Судя по отзывам, сейчас у многих пользователей бывают проблемы с подключением или на этапе регистрации.
Очень хороший и довольно скоростной сервис с бесплатной версией. К сожалению, сейчас во многих городах в России он уже заблокирован, но попробовать установить его все же стоит. Если у вас будет работать, им можно и ограничиться.
В Google Play более 50 миллионов скачиваний приложения, рейтинг 4,1 (средний).
Lantern
Одно из самых популярных ВПН-приложений именно в России. Если у Ваших друзей установлен VPN, то, скорее всего, Lantern. У приложения уже более 10 миллионов скачиваний в Google Play, но не очень высокий рейтинг (3,6).
Рекламы здесь нет, работа других приложений тормозится незначительно. Низкий рейтинг, судя по отзывам, связан с тем, что приложение частенько вылетает, и нужно подключаться заново. У многих наоборот: приложение постоянно работает и не отключается. Судя по отзывам, пользователей часто раздражает, что в верхнем меню телефона постоянно висит значок приложения – чтобы этого не было, достаточно отключить уведомления от приложения в настройках телефона.
ProtonVPN
- ограничения бесплатной версии: меньше серверов и ниже скорость;
- бесплатный объём: нет ограничений;
- бесплатные страны: Нидерланды, США, Япония;
- снижение скорости: -62,9% на загрузку и -65% на отдачу;
- платная подписка: от 360 рублей в месяц.
- русский язык: есть.
Швейцарский VPN-сервис, создатели которого рассказывают о том, что для них главное — конфиденциальность. Данными они не торгуют и трафик не ограничивают. Заявленная пропускная способность 1,4 Гбит/с, и хоть после подключения к бесплатным серверам скорость скачивания падает более чем в два раза, её все равно хватает для нормального веб-сёрфинга. Бесплатно подключиться можно к серверам в Нидерландах, США и Японии. Ограничений по объёму трафика нет, но можно использовать только одно устройство. При активации платной подписки, в зависимости от её стоимости, добавляются различные функции: подключение до 10 устройств, серверы в 55 странах, блокиратор рекламы, наивысшая скорость.
TunnelBear
- ограничения бесплатной версии: трафик;
- бесплатный объём: 500 МБ в месяц;
- бесплатные страны: 27;
- снижение скорости: -83,4% на загрузку и -68,7% на отдачу;
- платная подписка: от 250 рублей в месяц.
- русский язык: есть.
VPN-сервис с максимально оригинальным интерфейсом. Пользователя практически везде встречает медведь, который соединяет ваше текущее местоположение и сервер в выбранной стране с помощью подземного туннеля. Всё, можно работать. Правда, только на одном устройстве и с ограничением 500 МБ в месяц. При необходимости постоянно скрывать свою деятельность в интернете, стоит задействовать функцию автоматического отключения всего трафика при разрыве соединения — он включится, только когда сервис восстановит связь. Кроме того, доступна функция маскировки зашифрованного трафика под обычный.
Hotspot Shield VPN
- ограничения бесплатной версии: триал на 7 дней;
- бесплатный объём: нет ограничений;
- бесплатные страны: 126;
- снижение скорости: -4,8% на загрузку и -2,9% на отдачу;
- платная подписка: от 600 рублей в месяц.
- русский язык: нет.
Условно-бесплатный VPN — без всяких ограничений им можно пользоваться неделю. По его окончанию с банковской карты автоматически снимут стоимость подписки за месяц, но разработчики обещают прислать уведомление за два дня до этого момента. Сам сервис предоставляет возможность подключения через серверы 126 стран. По умолчанию они выбираются автоматически по принципу наибольшей производительности. После задействования VPN скорость передачи данных падает незначительно.
Windscribe VPN
- ограничения бесплатной версии: трафик;
- бесплатный объём: 10 ГБ в месяц;
- бесплатные страны: США, Канада, Франция, Германия, Нидерланды, Норвегия, Румыния, Швейцария, Великобритания, Турция, Гонконг;
- снижение скорости: -85,3% на загрузку и -24% на отдачу;
- платная подписка: от 310 рублей в месяц.
- русский язык: нет.
При подключении к бесплатным серверам через этот сервис скорость скачивания падает приблизительно в шесть раз. Страны выбираются вручную. Бесплатных 10 — всего серверы доступны в 60 государствах. Также есть возможность подключения через фейковую Антарктиду. Бесплатно можно использовать 10 ГБ в месяц. Неограниченный трафик, все точки подключения и высокая пропускная способность доступны на базе подписки. Стоит отметить, что в использовании сервис прост, но более глубокие настройки требуют знания английского — интерфейс приложения не переведён на русский.
Cloud VPN
Cloud VPN — это новичок рынка виртуальных сетей для Android. За недолгое время программа отлично себя зарекомендовала для пользователей.
Приложение платное, но с небольшим пробным периодом. Лицензия приобретается по подписке на месяц, год или три года. Но несмотря на это сервис получает в основном положительные отзывы от потребителей.
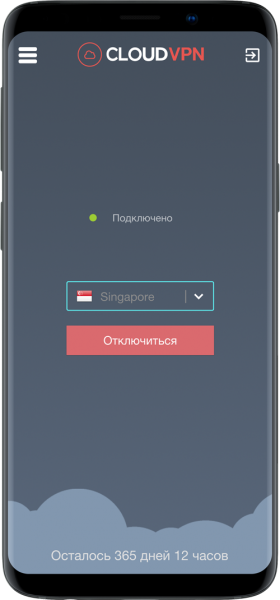
Cloud VPN — это платное приложение VPN
Cloud VPN имеет обширную сеть из более девяноста серверов по всему миру, десять из которых расположены в России.
Сервис выгодно отличается от остальных:
- использованием одного из самых надёжных в мире шифрований — AES-256;
- наличием встроенного блокировщика вредоносного ПО;
- полным отсутствием рекламы.
Лучшее VPN-приложение. Пинг серверов просто суперскоростной. Не задумываясь оплатил полную версию. Спасибо разработчикам.
Илья
https://play.google.com/store/apps/details?id=com.cloudvpn.pro&hl=ru&showAllReviews=true
Всё работает на приличных скоростях, я доволен. Можно попробовать бесплатно, что тоже плюс, и если не понравилось, то можете не покупать полную версию.
Серж Горелый
https://play.google.com/store/apps/details?id=com.cloudvpn.pro&hl=ru&showAllReviews=true
OpenVPN Client
OpenVPN Client — это виртуальная сеть от американских разработчиков. Программа поставляется в двух возможных вариациях Free и Pro. Существенной разницы, кроме как в снятии ограничения скорости, нет. Среди особенностей программы выделяется тот факт, что пользователь сам должен её настроить: выбрать страну, прописать порт и прочее. Однако есть возможность воспользоваться «быстрыми» или «популярными» установками, т. е. выбрать уже готовый вариант. Можно настроить несколько вариантов сетей и использовать их по очереди.
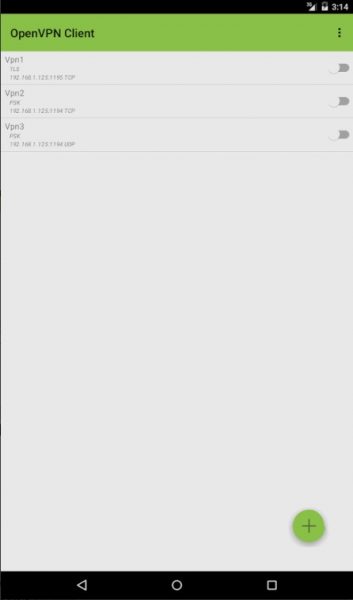
OpenVPN Client — отличный VPN-сервис с ручной настройкой
Программа выгодно выделяется стабильностью работы серверной базы: практически не возникает перегрузов виртуальной сети и не пропадает скорость.
Отлично работающее приложение. Настраивается быстро и понятно. Спасибо!
Oleg Belousov
https://play.google.com/store/apps/details?id=it.colucciweb.free.openvpn&showAllReviews=true
После обновления перестал коннектиться к старым серверам и серверам на RouterOS. Правда исправил ошибки оперативно, в версии 2.14.56 всё опять работает.
Dn Ndim
https://play.google.com/store/apps/details?id=it.colucciweb.free.openvpn&showAllReviews=true
Hideman VPN
Hideman VPN — это простой сервис предоставления услуг анонимности и разблокировки сайтов. На рынке программа существует довольно давно и представлена двумя продуктами: обычной версией и Pro. Разница в ограничении скорости, которое платная версия снимает. Сервис позволяет выбрать один из множества серверов, многие размещаются на постсоветском пространстве. Также есть функция автовыбора: в этом случае коннект проходит с лучшим по доступности сервером.
Hideman VPN позволяет подключиться к виртуальной сети с серверами по всему миру
Отличное приложение. Лаконично и эффективно. Академического интереса ради пробовал другие vpn — Хайдмен мне нравится больше других. Недостаток один: время от времени не подключается — приходится переустанавливать. Но это того стоит.
Пользователь Google
https://play.google.com/store/apps/details?id=net.hideman.free
Отличное приложение! Успехов вам! Дерзайте в том же духе!
Маруся Апьспрр
https://play.google.com/store/apps/details?id=net.hideman.free&showAllReviews=true
CyberGhost
CyberGhost — это отличное платное приложение для установки подключения к виртуальной сети. Приложение кроссплатформенное, есть версии и для Windows. При этом покупка лицензии сопровождается возможностью установки программы на все платформы. Сервис выгодно выделяется скоростью передачи трафика, однако не обладает обилием серверов: в основном представлены IP из США и Европы.
CyberGhost — это кроссплатформенный VPN на платной основе
Очень большой процент работающих серверов, удобное приложение. На компе бывает глючит. Но всё равно лучшее из платных на рынке.
Валерий Быков
https://play.google.com/store/apps/details?id=de.mobileconcepts.cyberghost&showAllReviews=true
Хорошее приложение. Почти по всем параметрам обходит конкурентов. Единственный минус — оптимизация приложения.
Dako
https://play.google.com/store/apps/details?id=de.mobileconcepts.cyberghost&showAllReviews=true
Thunder VPN
Thunder VPN — это продукт известного разработчика Signal Lab. Компания разработала и представила на рынке несколько успешных проектов по виртуальным сетям. Работа приложения полностью бесплатная и очень приличная по показателям скорости. Кроме того, сервис предоставляет информацию о скорости передачи данных внутри канала связи. Серверы виртуальных сетей размещены по всему миру, что позволяет спрятать свой IP в любой из доступных стран.
Thunder VPN — это отличный сервис для сохранения анонимности и разблокировки сайтов
Довольно быстрый впн. Мне понравилось, что можно сразу ограничить приложения, которые будут его использовать, тем самым уменьшить нагрузку на инет. Подключается шустро и довольно удобен, не так много рекламы. И ещё понравилось, что можно отслеживать скорость подключения.
Nikita Haraman
https://play.google.com/store/apps/details?id=com.fast.free.unblock.thunder.vpn
Приложение просто супер. Во-первых, привлекает сразу дизайн, а во-вторых, то, что больше всего радует, этому дизайну ещё и соответствует действительно молниеносная скорость приложения. Первое приложение такого типа, которое действительно порадовало. Ставлю все 5 звёзд ))
Пользователь Google
https://play.google.com/store/apps/details?id=com.fast.free.unblock.thunder.vpn
SkyVPN
SkyVPN — это новейший сервис предоставления услуг по шифрованию трафика с сохранением анонимности. Приложение не требует денег, взамен просит посмотреть ненавязчивую рекламу. Программа доступна для установки как смартфонах, так и ПК. Также есть возможность участия в реферальной программе для получения премиум-трафика. Релиз приложения пришёлся на начало 2019 года и сервис активно набирает обороты в захвате аудитории. Серверы программы находятся по всему миру, включая США, Европу и Азию.
SkyVPN — сервис, который открылся в 2019 году и сразу начал активно набирать аудиторию
Приложение просто супер, у меня вай-фай сначала плохо грузил, но когда установил это приложение, он начал летать, спасибо за это чудесное приложение.
Пользователь Google
https://play.google.com/store/apps/details?id=me.skyvpn.app
Интернет работает лучше, чем с другими впн или прокси! Топ 1 из впн-ов!
Пользователь Google
https://play.google.com/store/apps/details?id=me.skyvpn.app&showAllReviews=true
Руководство по установке VPN для Android 12 через L2TP/IPSec
Android поддерживает L2TP/IPsec, начиная с версии 4.2x. Если у вас более старая версия, вам нужно выбрать другой протокол.
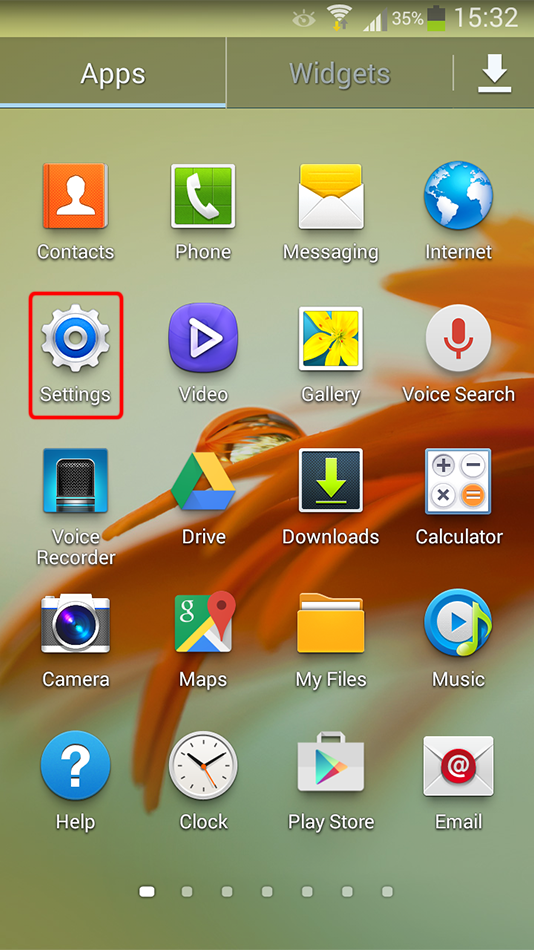
Шаг 1
Откройте настройки системы.
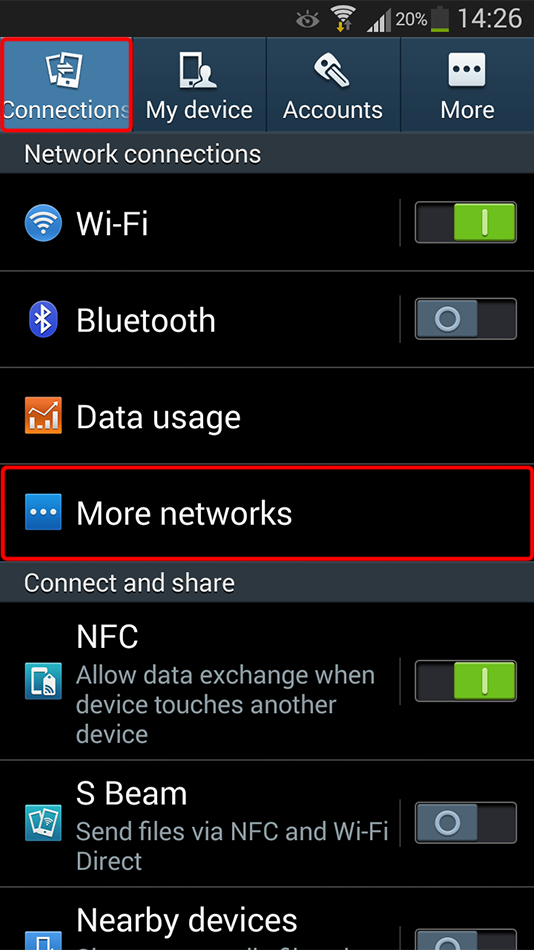
Шаг 2
Убедитесь, что вы находитесь на вкладке «Connections» и выберите пункт меню «More networks».
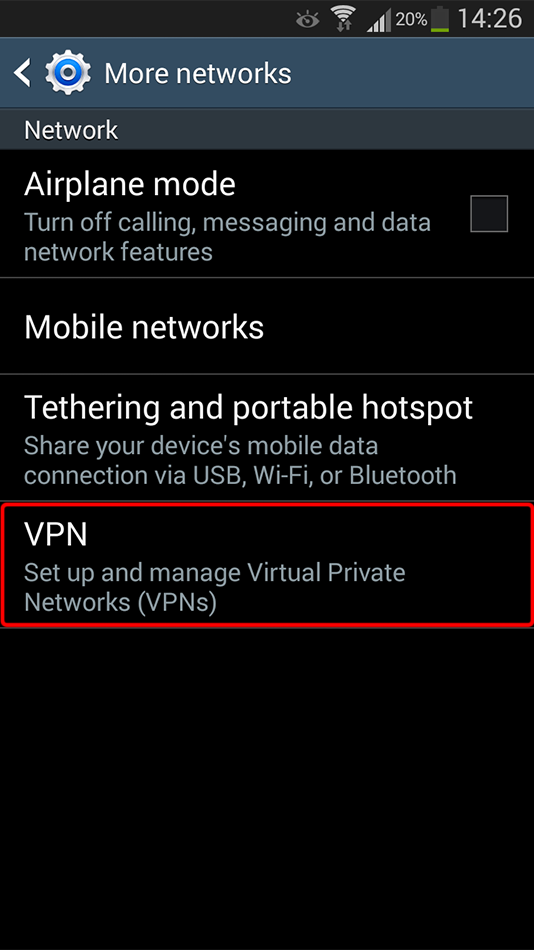
Шаг 3
Нажмите «VPN», чтобы добраться до настроек VPN-соединения.
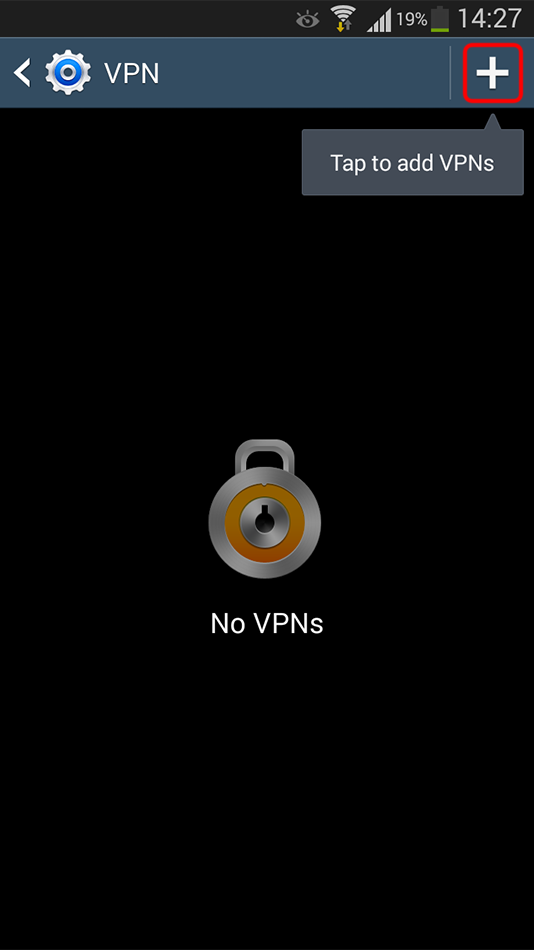
Шаг 4
На экране «VPN» нажмите знак «+» в верхней правой части экрана.
Шаг 5
Заполните форму VPN-соединения следующими значениями.
Name: Trust.Zone-VPN
Type: L2TP/IPSec PSK
Server address: vpn.trust.zone
IPsec pre-shared key: trustzone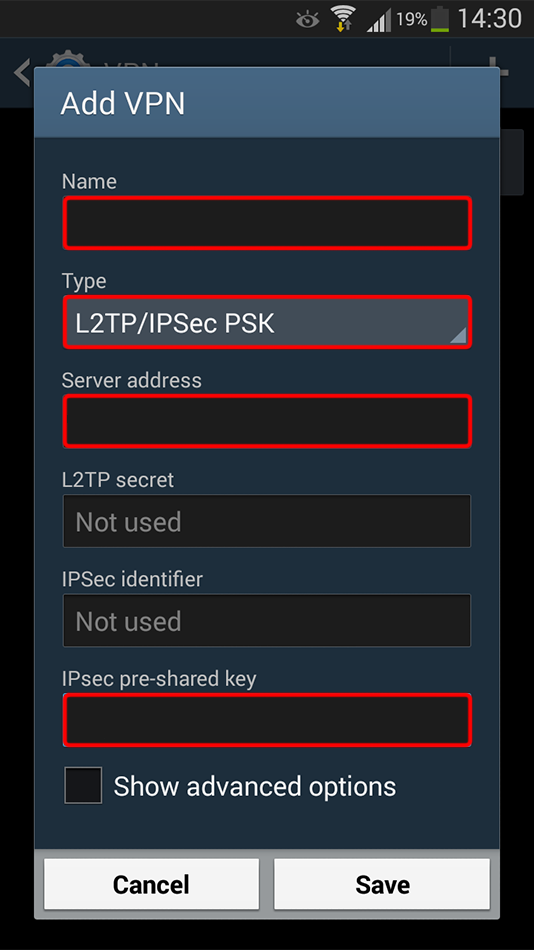
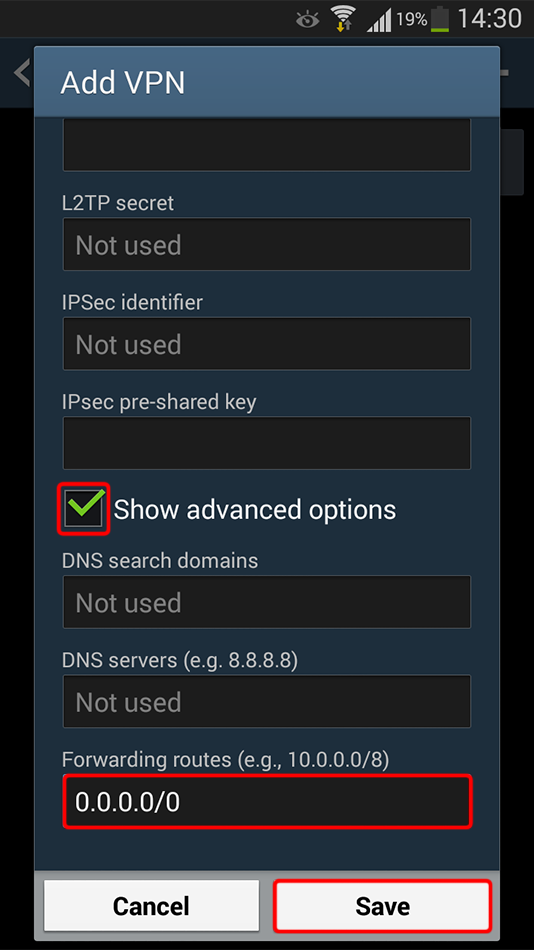
Шаг 6
Нажмите «Show advanced settings» и убедитесь, что «Forwarding routes» присвоено 0.0.0.0/0. Затем нажмите «Save».
Шаг 7
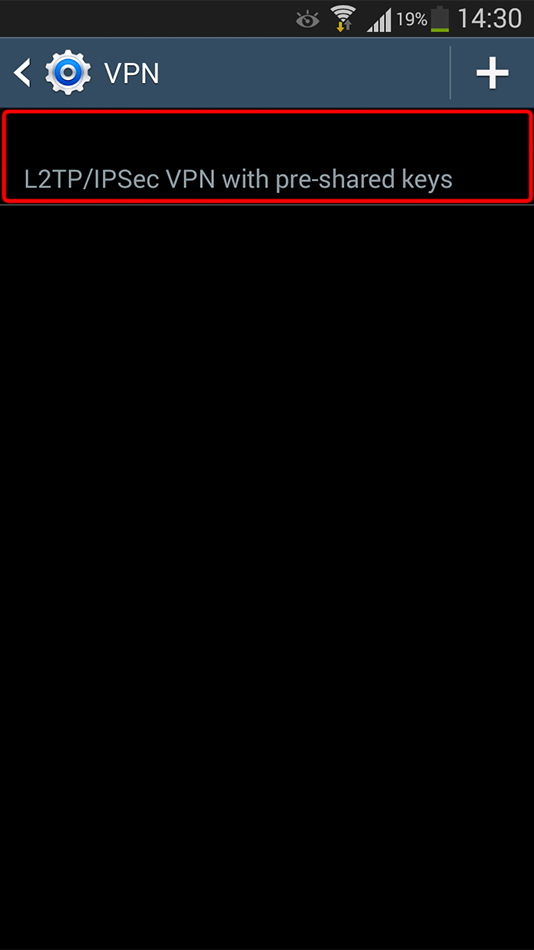
Если все пройдет хорошо, вы должны увидеть новое соединение VPN, коснитесь его, если вы хотите подключиться.
Шаг 8
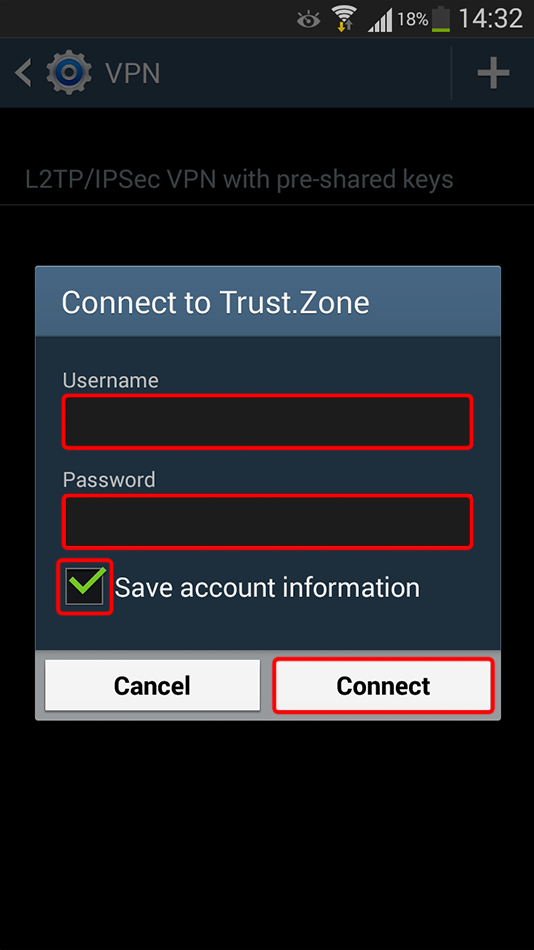
Введите ваше имя пользователя и пароль и включите флажок «Save account information», если хотите чтобы Android помнил ваш логин. Нажмите «Connect».
Шаг 9
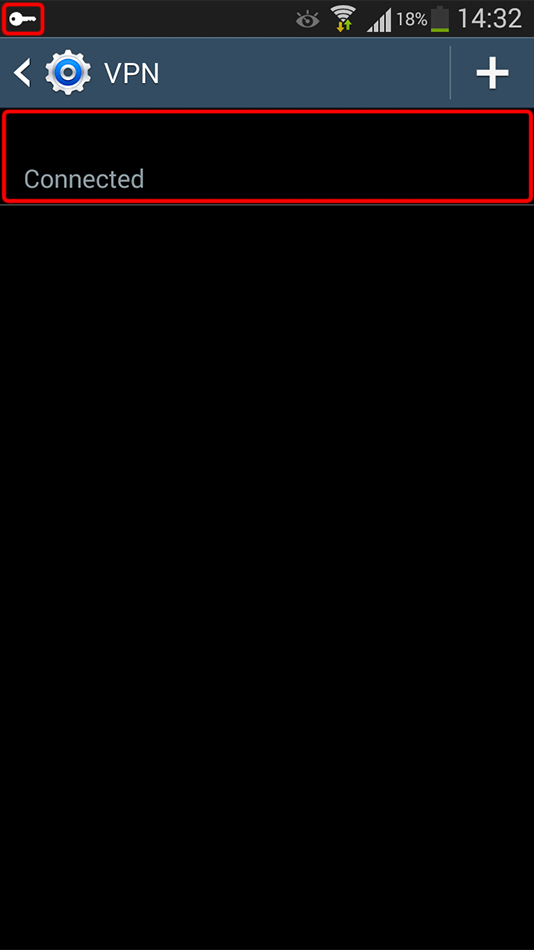
Если соединение успешно установлено, вы увидите статус «Connected» возле вашего имени VPN-соединения, а также иконку «ключика» в области уведомлений.
Проверка подключения
Чтобы проверить, правильно ли установлено соединение с VPN Trust.Zone, откройте Главную страницу или перезагрузите ее, если она уже открыта.
Вы также можете посетить Страницу проверки подключения.
Ваш IP: x.x.x.x · Швеция · Вы под защитой TRUST .ZONE ! Ваш IP адрес скрыт!Настройка VPN (L2TP/IPsec) для Android, iPhone и iPad. Бесплатные серверы VPN Gate
Данная инструкция демонстрирует, как подключиться к серверу ретрансляции VPN Gate с помощью L2TP/IPsec VPN клиента, встроенного в мобильную операционную систему Android.
Настройка VPN (L2TP/IPsec) для iPhone, iPad
Данная инструкция демонстрирует, как подключиться к серверу ретрансляции VPN Gate на iPhone / iPad с помощью L2TP/IPsec VPN клиента, встроенного в iOS.
Установка сертификатов
- Откройте настройки телефона.
- Нажмите Безопасность
Шифрование и учетные данные. - В разделе «Хранилище учетных данных» выберите Установка сертификатов
Сертификат Wi-Fi. - В левом верхнем углу нажмите на значок меню
. - Выберите «Открыть» и найдите сертификат.
- Нажмите на файл.
- При необходимости введите пароль к хранилищу ключей. Выберите ОК.
- Введите название сертификата.
- Нажмите ОК.
Примечание. Если вы ещё не защитили устройство с помощью PIN-кода, пароля или графического ключа, вам будет предложено это сделать.
Как удалить пользовательские сертификаты
Важно! При удалении пользовательских сертификатов системные сертификаты, которые нужны для работы устройства, не удаляются. Однако если вы удалите сертификат для подключения к определенной сети Wi-Fi, у вас могут возникнуть проблемы с доступом к ней.
- Откройте настройки телефона.
- Нажмите Безопасность
Шифрование и учетные данные. - Перейдите в раздел «Хранилище учетных данных».
- Чтобы удалить все сертификаты, нажмите Очистить учетные данные
ОК. - Чтобы удалить некоторые сертификаты, нажмите Учетные данные пользователя
выберите нужные учетные данные.
- Чтобы удалить все сертификаты, нажмите Очистить учетные данные
Как использовать сети Wi-Fi, защищенные WPA-Enterprise
Важно! Если у вас нет нужных данных, вам не удастся подключиться к сети.
Вы можете использовать настройки WPA/WPA2/WPA3-Enterprise для дополнительной защиты. Чтобы подключиться к сети, защищенной протоколом WPA/WPA2/WPA3-Enterprise:
- Откройте настройки телефона.
- Нажмите Сеть и интернет
Интернет
«Добавить сеть»
. - Введите данные, полученные у администратора сети.
Настройка «Не проверять»: изменения и исправления
Важно! В целях безопасности мы удалили вариант «Не проверять» из настроек EAP-PEAP, EAP-TLS и EAP-TTLS. В обновлении функции для Android 11 этого параметра уже нет.
Настройка «Не проверять» недоступна Настройки WPA/WPA2/WPA3-Enterprise доступны как частным лицам, так и сотрудникам организаций.Совет. Чтобы подключиться к сети, защищенной протоколом WPA/WPA2/WPA3-Enterprise, запросите необходимые данные у администраторов. Изменение сохраненных настроек сети Важно! Если у вас нет нужных данных о сети, вы не сможете изменить ее настройки.Сохраненные настройки Enterprise, которые отключают проверку подлинности сертификата сервера, не затрагиваются. Однако вы не можете изменять их и создавать новые.
Чтобы повысить безопасность сети, измените ненадежные настройки.
Как защитить данные устройства
- Как обеспечить безопасность приложений и личных данных с помощью Google Play Защиты
- Как зашифровать данные
- Как добавлять и удалять сертификаты
Что нужно знать до установки
- Сертификат понадобится на всех устройствах, с которых вы планируете заходить на требующие его отечественные сайты. Их придётся установить на смартфон, компьютер и/или планшет отдельно.
- Для доступа к российским сервисам через приложение, а не сайт, сертификат не нужен — приложение «Госуслуг», мобильный клиент «СберБанк Онлайн» и другие программы продолжат работать.
- На официальном сайте «Госуслуг» есть список порталов, которым выдали отечественный сертификат — доступ без российской цифровой подписи будет ограничен только к ним.
Самый простой способ — использовать российский браузер
Сейчас необходимые сертификаты поддерживаются только российскими веб-обозревателями — Яндекс Браузером и Atom от VK (Mail.Ru). Подробности о работе приложения от «ВКонтакте» неизвестны, но Яндекс.Браузер раскрыл свои алгоритмы. Он применяет сертификаты не для всего рунета, а только для тех доменов, которым выданы эти цифровые подписи — если применять сертификаты сразу на всех сайтах, порталы без их наличия просто не открывались бы.
Однако если вы не хотите использовать отечественный браузер на всех своих устройствах, российские сертификаты можно встроить и в саму операционную систему. В таком случае получится использовать любой веб-обозреватель, будь то Chrome, Opera, Safari или любой другой.
Установка на Android (Xiaomi и другие)
- Откройте «Госуслуги» и зайдите на страницу «Поддержка работы сайтов с российскими сертификатами».
- Перейдите к разделу сертификатов для Android и скачайте корневой.
- После окончания загрузки перейдите в «Настройки» смартфона, а затем в окне поиска введите «Сертификат» (если этого поля для поиска нет, потяните пункты настроек вниз).
- Выберите «Сертификат центра сертификации» (название пункта может отличаться в зависимости от прошивки»). Если возникнет предупреждение о возможной угрозе конфиденциальности, пропустите его — нажмите «Всё равно установить» и введите код-пароль от смартфона (который используется при разблокировке).
- В открывшемся файловом менеджере в папке «Загрузки» или Downloads (либо в разделе «Недавние») выберите Russian Trusted Root CA — имя файла может быть russian_trusted_root_ca.cer. Если сертификат успешно установлен, на экране появится соответствующая надпись.
- Вернитесь на сайт «Госуслуг» и аналогичным образом установите второй сертификат — выпускающий. На этапе выбора сертификата вам потребуется выбрать Russian Trusted Sub CA, то есть другой файл — russian_trusted_sub_ca.cer.
Чтобы проверить, успешно ли установились сертификаты, необходимо вернуться к «Настройкам» смартфона и в поле поиска ввести «Надежные сертификаты» (или «Надежные учетные данные») и открыть найденный пункт. В нём в категории «Пользователь» должны быть два сертификата: Russian Trusted Root CA и Russian Trusted Sub CA.
Установка на смартфонах и планшетах Samsung
В гаджетах Samsung используется фирменная прошивка, в которой порядок установки сертификатов немного отличается.
-
- Откройте «Госуслуги» и зайдите на страницу «Поддержка работы сайтов с российскими сертификатами».
- Перейдите к разделу сертификатов для Android и скачайте корневой.
Может появиться следующая ошибка (это нормально, пропустите её нажатием кнопки «ОК»):
Невозможно установить сертификаты CA
Этот сертификат от приложения null необходимо установить в меню «Настройки». Устанавливайте сертификаты только от ЦС надежных организаций.- Перейдите в «Настройки» смартфона, а затем в окне поиска введите «Сертификат» (значок лупы в правом верхнем углу).
- Выберите пункт «Сертификат СA», а затем его же ещё раз в новом меню. Если возникнет предупреждение о возможной угрозе конфиденциальности, пропустите его — нажмите «Установить в любом случае» и введите код-пароль от смартфона (который используется при разблокировке).
- В открывшемся файловом менеджере в папке «Загрузки» или Downloads (или разделе «Недавние») выберите Russian Trusted Root CA — имя файла может быть russian_trusted_root_ca.cer. Если сертификат успешно установлен, на экране появится соответствующая надпись.
- Вернитесь на сайт «Госуслуг» и аналогичным образом установите второй сертификат — выпускающий. На этапе выбора сертификата вам потребуется выбрать Russian Trusted Sub CA, то есть другой файл — russian_trusted_sub_ca.cer.
Чтобы проверить, успешно ли установились сертификаты, необходимо вернуться к «Настройкам» смартфона и в поле поиска ввести «Сертификаты безопасности» (либо «Надежные сертификаты» или «Надежные учетные данные») и открыть найденный пункт. В нём в категории «Сертификаты безопасности» во вкладке «Пользователь» должны быть два сертификата: Russian Trusted Root CA и Russian Trusted Sub CA.
Установка на iOS (iPhone и iPad)
- Откройте «Госуслуги» и зайдите в раздел «Поддержка работы сайтов с российскими сертификатами».
- Перейдите к разделу сертификатов для iOS и нажмите на кнопку «Скачать профиль». После этого на экране появится уведомление «Веб-сайт пытается загрузить профиль конфигурации. Разрешить?» — разрешите. Затем должно появиться уведомление о том, что профиль загружен.
- Перейдите в «Настройки» устройства и выберите появившийся пункт «Профиль загружен» (под вашим именем в iCloud). Откроется окно установки профиля — нажмите в правом верхнем углу «Установить» и введите код-пароль (который используется при разблокировке).
- Отобразится окно-предупреждение — снова нажмите «Установить» в правом верхнем углу, а затем эту же кнопку внизу. Должно появиться меню с оглавлением «Профиль установлен» — справа вверху нажмите на «Готово».
- Теперь необходимо включать доверие сертификатам. Вернитесь в «Настройки» устройства и перейдите в раздел «Основные» ➝ «Об этом устройстве» ➝ «Доверие сертификатам» (в самом низу). Включите доверие сертификату Russian Trusted Root CA, сдвинув переключатель справа от него (ползунок должен стать зелёным). В появившемся окне нажмите «Дальше».
Установка на компьютер Windows
- Откройте «Госуслуги» и зайдите в раздел «Поддержка работы сайтов с российскими сертификатами».
- Перейдите к разделу сертификатов для Windows и скачайте первый — корневой.
- Запустите скачанный файл russian_trusted_root_ca.cer, затем нажмите «Открыть», а после — «Установить сертификат».
- Откроется «Мастер импорта сертификатов». Выберите пункт «Текущий пользователь» и кнопку «Далее».
- Отметьте пункт «Поместить все сертификаты в следующее хранилище», нажмите на кнопку «Обзор» и кликните на папку «Доверенные корневые центры сертификации». Затем нажмите на «ОК» и «Далее». В новом окне завершения нажмите «Готово». Если откроется предупреждение системы безопасности, нажмите «Да».
- Вернитесь на сайт «Госуслуг» и аналогичным образом установите второй сертификат — выпускающий. Единственная загвоздка — в меню импорта сертификатов выберите «Автоматические выбирать хранилище на основе типа сертификата».
Установка на macOS (Mac, MacBook)
- Откройте «Госуслуги» и зайдите в раздел «Поддержка работы сайтов с российскими сертификатами».
- Перейдите к разделу сертификатов для macOS и скачайте первый — корневой.
- Запустите скачанный файл RussianTrustedCA.pem. Откроется приложение «Связка ключей», введите имя пользователя и пароль от текущего профиля на компьютере, а затем нажмите на «Изменить связку ключей».
- В «Связке ключей» на вкладке «Сертификаты» в пункте «Вход» (слева) найдите Russian Trusted Root CA и Russian Trusted Sub CA — выберите первый. Раскройте вкладку «Доверие» (под значком сертификата слева) и установите значение «Всегда доверять» в пункте «Параметры использования сертификата». Введите имя пользователя и пароль, а затем нажмите на «Обновить настройки».
- Повторите те же действия из четвёртого пункта, но уже для второго сертификата — Russian Trusted Sub CA.
Конфигурация протокола IPsec IKEv2
Этот протокол IKEv2 IPsec ориентирован на среды, в которых мы можем создавать VPN типа «сеть-сеть» и соединять места, однако он также подходит для настройки виртуальных частных сетей удаленного доступа, если клиенты совместимы с этим типом VPN. Например, любой Linux совместима с операционной системой, но также с последней версией Windows 10 и смартфонами Samsung, поскольку они включают клиент IPsec IKEv2.
Настроить «Мобильные клиенты»
Первое, что нам нужно сделать, чтобы настроить VPN-сервер, — это перейти к » VPN / IPsec / Мобильные клиенты », Мы должны выбрать следующие параметры:
- Включить поддержку мобильного клиента IPsec
- Пул виртуальных адресов: предоставьте клиентам виртуальный IP-адрес, и мы поместим подсеть, которая не используется, например 192.168.100.0/24.
- DNS-сервер: предоставьте DNS-сервер клиентам: здесь мы можем разместить локальный DNS или общедоступный DNS, такой как Google или Cloudflare.
После того, как мы сохранили его, мы нажимаем «Сохранить», а над ним помещаем зеленую кнопку для применения изменений, мы нажимаем «Применить изменения», и когда он снова загружается, мы должны нажать зеленую кнопку «Create Phase 1».
В протоколе IPsec IKEv2 установление соединения также делится на два этапа: на этапе 1 выполняется аутентификация, а на этапе 2 согласовывается шифрование туннеля с симметричной криптографией для обмена информацией.
Сначала мы должны настроить фазу 1 с набором шифров, совместимым с большинством клиентов, в принципе, IKEv2 дает меньше проблем при выборе более надежных шифров, потому что это более новый протокол, и у нас не будет проблем с выбором более безопасных шифров.
Настроить IPsec Phase 1
В этом меню нам нужно будет настроить протокол IPsec, чтобы использовать его с IKEv2. Возможно, что конфигурация безопасности изменится, если вы используете VPN-клиентов для Android, iOS, внешние программы для Windows и т. д., поскольку в зависимости от программного обеспечения, встроенного в сами устройства, они будут поддерживать более высокий или более низкий уровень безопасности. Мы будем использовать консервативную конфигурацию, но достаточно безопасную и совместимую с большинством VPN-клиентов, но вы должны принять это во внимание, потому что вам, возможно, придется изменить некоторые параметры, чтобы снизить или повысить безопасность.
Для правильной работы мы должны настроить следующие параметры:
- Главная Информация
- Версия обмена ключами: IKEv2
- Интернет-протокол: IPv4 или IPv6
- Интерфейс: Интернет WAN
- Описание: ставим описание.
- Метод аутентификации: взаимный PSK
- Режим переговоров: агрессивный; выбор «Main» более безопасен, но клиенты VPN могут не подключаться. Если VPN может нормально подключаться с предлагаемой нами конфигурацией, вы можете позже переключиться на «Основную», чтобы проверить, работает ли она тоже.
- Мой идентификатор: отличительное имя: vpn.redeszone.net
pfSense поддерживает гораздо более высокий уровень безопасности и даже позволяет активировать PFS (Perfect Forward Secrecy), проблема в том, что клиенты VPN могут не поддерживать его. По этой причине мы не использовали более надежные алгоритмы, такие как SHA-512 или более высокую группу DH из 4096 бит, и даже использовали EC. Чтобы настроить его с максимальной безопасностью, необходимо просмотреть журналы подключений, где мы увидим различные наборы шифрования, которые различные клиенты IPsec, которые собираются подключиться, для поддержки. Таким образом, зная, какие модели устройств и операционная система будут подключены, мы можем выбрать наиболее безопасную конфигурацию, совместимую со всеми из них.
Остальные параметры конфигурации можно оставить без изменений.
После того, как мы настроили фазу 1 IPsec IKEv2, мы собираемся настроить фазу 2.
Настроить IPsec Phase 2
В этом меню первое, что нам нужно будет выбрать, это режим работы, мы выбрали «Tunnel IPv4». Кроме того, нам также придется поставить «Местный Cеть», К которому мы хотим, чтобы клиенты VPN имели доступ, у нас есть несколько вариантов, наиболее распространенным из которых является выбор подсети LAN или определенной подсети, которую мы определяем. В опции «NAT» оставим «none».
В этом меню конфигурации мы должны поместить следующее:
- Главная Информация
- Режим: туннельный IPv4.
- Локальная сеть: подсеть LAN.
- Описание: описание, которое мы хотим.
- Протокол: ESP.
- Алгоритм шифрования: AES auto и AES-128-GCM auto.
- Предложение этапа 2 (SA / Обмен ключами)
- Алгоритмы хеширования: выбираем SHA-1 и SHA-256
- Группа ключей PFS: выключена, не поддерживается клиентами.
Остальные параметры мы можем поставить по умолчанию и нажать «Сохранить», чтобы сохранить все изменения.
После завершения мы сможем увидеть сводку выполненной конфигурации в разделе «IPsec / Tunnels».
Теперь нам нужно будет создать имя пользователя и пароль для доступа:
- Идентификатор: redeszone@redeszone.net
- Тип секрета: PSK
- Общий ключ: 12345678
Теперь, когда мы настроили VPN-сервер IKEv2 IPsec, нам нужно открыть порты в WAN. брандмауэр.
Откройте порты в брандмауэре pfSense
В этом VPN также необходимо открывать порты в Интернете WAN, нам нужно будет открыть порт 500 UDP и порт 4500 UDP. Затем у вас есть все подробности, чтобы открыть оба порта.
Нам нужно будет создать правило в разделе «Firewall / Rules / WAN» со следующей информацией:
- Действие: пройти
- Интерфейс: WAN
- Семейство адресов: IPv4
- Протокол: UDP
- Источник: любой
- Назначение: WAN-адрес на порту 500
- Действие: пройти
- Интерфейс: WAN
- Семейство адресов: IPv4
- Протокол: UDP
- Источник: любой
- Назначение: WAN-адрес на порту 4500
Как видите, у нас есть два правила, которые нужно принять, чтобы разрешить трафик.
Сохраняем и применяем изменения, следя за соблюдением этого правила. Теперь перейдем в раздел «IPsec», где сделаем «разрешить все». Затем, когда мы подключаемся, если мы хотим ограничить доступ, мы можем сделать это, поместив здесь соответствующие правила.
- Действие: пройти
- Интерфейс: IPsec
- Семейство адресов: IPv4
- Протокол: любой
- Источник: любой
- Назначение: любое
Теперь, когда у нас настроен VPN-сервер IKEv2 IPsec и он открыт в брандмауэре, мы собираемся выполнить тест соединения с Android.
Тест подключения
В нашем случае мы установили VPN-соединение со смартфоном Android, в частности с Samsung S8 Plus, который включает клиент IPsec IKEv2 PSK. Конфигурация, которую мы должны выполнить, следующая (мы не можем установить захват, потому что операционная система определяет его как частный контент).
- Имя: мы даем VPN имя
- Тип: IPsec IKEv2 PSK
- Сервер: IP- или DDNS-домен вашего VPN-сервера.
- Идентификатор IPsec: redeszone@redeszone.net
- Начальный общий ключ IPsec: 12345678; ключ мы поместили в раздел «Pre-Shared Key».
Нажимаем на сохранить, и подключаемся. После этого он без проблем подключит нас к VPN-серверу, и мы получим доступ к администрированию pfSense и любой сети.
Какой лучший бесплатный VPN для Android?
Если вам не нужен VPN для чего-то необычного и вы просто хотите зашифровать свой трафик, бесплатный VPN — отличный вариант. Вот несколько сервисов, предлагающих бесплатное приложение для пользователей Android:
- ProtonVPN . Предлагает неограниченные данные и пропускную способность с серверами в Нидерландах, Японии и США.
- АтласVPN . Имеет неограниченные данные и пропускную способность с серверами в Японии, Австралии и США.
- ВиндскрибВПН . Предлагает 10 ГБ бесплатных данных в 11 разных странах.
- HidemmeVPN . Дает вам 10 ГБ бесплатных данных в четырех регионах.
Однако имейте в виду, что существует множество бесплатных VPN, которые могут принести больше вреда, чем пользы. По этой причине никогда не загружайте сервис, который выглядит подозрительно.
На самом деле, лучше всего использовать бесплатную VPN, которая также предлагает платную подписку. Таким образом, вы можете увидеть, что сервис зарабатывает на продажах, а не на личных данных пользователей.
Как изменить свой IP-адрес на Android на другую страну?
Используйте VPN или виртуальную частную сеть. Приложение VPN может быть вашим лучшим и абсолютно безопасным способом сокрытия вашего IP-адреса от вашего интернет-провайдера и агентств наблюдения. Все, что вам нужно сделать, это включить приложение VPN, выбрать сервер страны, и вы виртуально перенесетесь в другое место (город, страну или континент). На расстоянии одного клика от ноутбука. Использование VPN похоже на вход в учетную запись Gmail или Facebook. Нажмите, и вы в сети. Несмотря на то, что ваш интернет-провайдер не видит ваших действий после того, как вы подключились к VPN, в большинстве стран, за несколькими редкими исключениями, использование VPN полностью разрешено Условиями обслуживания любого интернет-провайдера. Очень просто.